Utsätter dina QR-koder dina kunder för risk utan att du inser det? Bedragare har gjort QR-kodbedrägerier till ett vanligt hot, och företag som använder dem i marknadsföringskampanjer kan oavsiktligt bli medlet för en attack. Denna guide går igenom de specifika säkerhetsrisker du behöver känna till och de praktiska stegen för att driva kampanjer som dina kunder kan lita på.
De verkliga hoten bakom QR-kodmarknadsföring
Att förstå vad du står inför är det första steget för att skydda dina kampanjer. QR-koder är i sig ogenomskinliga – användare kan inte se vart de leder förrän de redan har skannat dem. Det gör dem till ett attraktivt verktyg för illvilliga aktörer.
Kodmanipulation och kloning
En av de mest raka attackerna innebär att fysiskt ersätta en legitim QR-kod med en bedräglig. Brottslingar skriver ut klistermärkesbaserade falska koder och placerar dem över riktiga på offentliga platser – parkeringsautomater, restaurangbord, butiksdisplayer. När en kund skannar vad som ser ut som din kod, dirigeras de faktiskt till en förfalskad webbplats utformad för att stjäla betalnings- eller inloggningsuppgifter.
Denna typ av attack är särskilt farlig eftersom ditt varumärke tar den ryktesmässiga smällen även när du är offret. Kunder associerar den bedrägliga upplevelsen med ditt företag.
QR-kodfiske (“Quishing”)
Quishing är en form av identitetsbedrägeri där angripare bäddar in skadliga länkar i QR-koder och distribuerar dem via e-post, tryckta flygblad eller offentlig skyltning. Destinationswebbplatsen ser ofta legitim ut – efterliknar en riktig inloggnings- eller betalningssida – där offren uppmanas att ange känslig information.
Federala brottsbekämpande myndigheter i USA har specifikt varnat för att quishing-attacker ofta skapar en falsk känsla av brådska för att pressa människor att skanna och agera snabbt. Fiske efter inloggningsuppgifter står för den stora majoriteten av avancerade QR-kodhot, vilket gör det till en av de allvarligaste riskerna för företag som hanterar kundkonton eller betalningar.
Exponering av datasekretess
Varje QR-kodskanning kan fånga metadata – enhetstyp, plats, tidsstämpel, webbläsare – beroende på hur din spårning är konfigurerad. Utan ordentliga kontroller kan denna data exponeras, hanteras felaktigt eller samlas in på sätt som bryter mot integritetsbestämmelser. Företag som verkar under GDPR (för EU-användare) eller CCPA/CPRA (för invånare i Kalifornien) riskerar betydande böter för felaktig datahantering. Läs mer om de specifika integritetsrisker som QR-koder skapar och hur du åtgärdar dem.
Trasiga upplevelser som undergräver förtroendet
Säkerhet handlar inte bara om attacker. En QR-kod som leder till en trasig länk, en icke-mobilvänlig sida eller en långsamt laddande webbplats skapar en dålig upplevelse som urholkar kundernas förtroende. Om dina koder misslyckas även ibland, blir kunderna mindre villiga att skanna dem – och mer mottagliga för argumentet att “QR-koder inte kan lita på.”
Säker QR-kodskapande: Vad du ska göra rätt innan du lanserar
Använd dynamiska QR-koder istället för statiska
Det enskilt mest betydelsefulla säkerhetsbeslutet du kan fatta är att välja dynamiska QR-koder framför statiska. Här är varför det spelar roll:
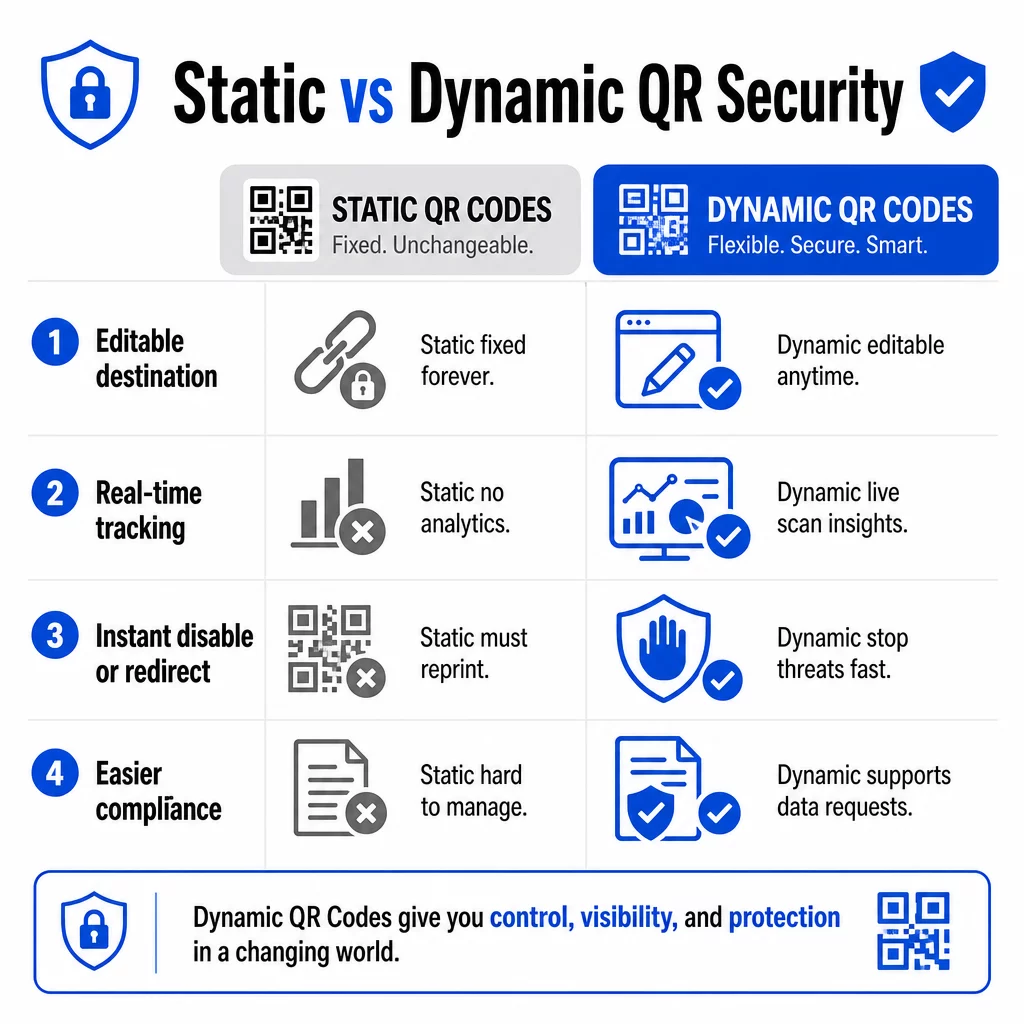
| FUNKTION | Statiska QR-koder | Dynamiska QR-koder |
|---|---|---|
| Mål-URL | Permanent fixerad | Redigerbar när som helst |
| Skanningsspårning | Stöds inte | Fullständig analys ingår |
| Svar på hot | Måste tryckas om | Inaktivera eller omdirigera omedelbart |
| Stöd för efterlevnad | Svårt | Lättare att hantera dataförfrågningar |
| Kostnad | Gratis eller låg | Prenumerationsbaserad |
Statiska koder bäddar in destinationen direkt i mönstret. När de väl är utskrivna kan du inte ändra dem. Om en statisk kod komprometteras eller leder till något problematiskt, är ditt enda alternativ att trycka om och distribuera om varje materialbit den förekommer på.
Dynamiska koder använder en kort omdirigerings-URL som du kontrollerar från en kontrollpanel. Om du upptäcker misstänkt skanningsaktivitet eller behöver uppdatera destinationen kan du göra det omedelbart – utan att röra en enda tryckt artikel. För alla pågående kampanjer är dynamiska koder det lämpliga valet.
Spåra och skydda dina kampanjer i realtid Använd Dynamisk QR-kodgenerator för att skapa koder du kan uppdatera, övervaka och inaktivera omedelbart om något ser misstänkt ut.
Länka endast till HTTPS-säkrade destinationer
Varje URL som dina QR-koder pekar till bör använda TLS/SSL-kryptering – indikerat av `https://` och hänglåsikonen i webbläsaren. Detta säkerställer att anslutningen mellan användarens enhet och din webbplats är krypterad och att webbplatsen är certifierad och betrodd.
Undvik att länka till HTTP-destinationer, även tillfälligt. Om en sidas adress ändras, konfigurera omdirigeringar korrekt istället för att låta den ursprungliga URL:en gå sönder. En död länk är en förtroendebrytare; en omdirigering till en osäkrad sida är en säkerhetsrisk. Granska hela checklistan för bästa praxis för säker generering av QR-koder.
Lägg till synlig branding till varje kod
En enkel svartvit QR-kod ger användare ingen signal om var den kom ifrån eller om den är säker. Märkta QR-koder – de som innehåller din logotyp, varumärkesfärger och designmallar – är betydligt svårare för angripare att övertygande replikera, och de signalerar legitimitet till kunder innan de skannar.
Använd färger som överensstämmer med din visuella identitet, bibehåll hög kontrast för skanningsbarhet och håll designen ren. När du också använder en URL som inkluderar ditt domännamn (snarare än en generisk kortlänksdomän), har kunderna en ytterligare verifieringspunkt.
Tillämpa rollbaserade åtkomstkontroller
Om flera teammedlemmar hanterar dina QR-kodkampanjer, begränsa vem som kan redigera eller inaktivera koder. Obehöriga ändringar av aktiva koder – oavsett om de är oavsiktliga eller skadliga – utgör en allvarlig risk. Centraliserad hantering med rollbaserade behörigheter säkerställer att endast behöriga personer kan göra ändringar, vilket är särskilt viktigt för företagsteam eller byråer som hanterar koder för flera klienter.
Fysisk placering och manipulationsskydd
Hur och var du visar QR-koder påverkar både användbarhet och säkerhet. Beslut om placering förtjänar lika mycket uppmärksamhet som koderna själva.
- Använd manipulationssäkra material för koder som visas på offentliga platser. Koder på menyer, diskar eller väggar bör tryckas direkt på material snarare än att appliceras som avtagbara klistermärken där det är möjligt.
- Inspektera fysiska koder regelbundet, särskilt på platser med hög trafik. Ha en referensbild av hur din legitima kod ser ut så att personalen kan upptäcka obehöriga ersättningar.
- Säkra displayer på fasta platser. Koder under glas, laminerade på ytor eller integrerade i skyltning är mycket svårare att manipulera än lösa inlägg eller pappersutdelningar.
- Placera koder i lämplig ögonhöjd – vanligtvis mellan 105 och 165 cm – i väl upplysta områden med god kontrast mot bakgrunden.
Federala riktlinjer varnar specifikt konsumenter att kontrollera fysiska QR-koder för tecken på manipulering (som en klisterlapp placerad över originalet) innan de skannar. Genom att göra dina koder fysiskt svårare att ersätta minskar du risken att kunder stöter på en bedräglig version.
Vad du ska berätta för kunder innan de skannar
Kunder är din andra försvarslinje. När de förstår hur en säker QR-kodinteraktion ser ut, är de bättre positionerade att upptäcka något fel.
Placera alltid en tydlig, specifik uppmaning till handling bredvid varje QR-kod. Vaga instruktioner som “Skanna här” hjälper inte användare att bedöma om en kod är legitim. Använd istället fraser som:
- “Skanna för att se dagens meny”
- “Skanna för att komma åt ditt kvitto”
- “Skanna för produktinstallationsinstruktioner”
Denna kontextuella information berättar för användare vad de kan förvänta sig efter skanning – vilket gör det lättare att känna igen när något är fel. En QR-kod som lovar att visa en meny men öppnar en inloggningssida är en omedelbar varningssignal.
Uppmuntra kunder att förhandsgranska URL:en innan de följer den. De flesta moderna smartphonekameror visar destinations-URL:en innan webbläsaren startas. Användare bör leta efter din igenkännbara domän och kontrollera efter stavfel eller utbytta tecken (till exempel `paeg1oot.com` istället för `pageloot.com`).
Avråd från att använda tredjeparts QR-skannerappar nedladdade från okända källor. Inbyggda smartphonekameror (både iOS och Android inkluderar inbyggd QR-skanning) är det säkraste alternativet och visar URL-förhandsgranskningar innan navigering.
Övervaka kampanjer för misstänkt aktivitet
Att skapa en säker QR-kod är inte en engångsåtgärd. Aktiv övervakning är det som skiljer en kampanj som förblir säker från en som utnyttjas.
Dynamiska QR-koder ger spårningsdata i realtid inklusive antal skanningar, enhetstyp, operativsystem och geografisk plats. Denna data fyller dubbla funktioner: den mäter kampanjprestanda och flaggar avvikelser.
Håll utkik efter dessa varningssignaler i din skanningsdata:
- En plötslig ökning av skanningar från en oväntad geografisk region
- En stor volym skanningar från en enda enhet eller IP-adress under en kort tidsperiod
- Skanningsmönster som inte matchar din förväntade målgrupp (fel enheter, fel tider, fel platser)
Något av dessa mönster kan indikera att en kod utnyttjas eller testas av illvilliga aktörer. Med dynamiska koder kan du omedelbart inaktivera den berörda URL:en, omdirigera till en säker landningssida och undersöka innan du bestämmer dig för att återuppta kampanjen.
Ställ in regelbundna revisioner – både digitala (granska analyser) och fysiska (inspektera kodplaceringar) – enligt ett definierat schema. Ju tidigare du upptäcker ett problem, desto mindre skada kan det orsaka.
Se varje skanning när den sker Pageloots kontrollpanel ger dig en fullständig överblick över skanningsprestanda och avvikelser. Börja spåra dina QR-kodkampanjer med dynamiska koder idag.
Att förbli kompatibel med dataskyddsförordningar
Om dina QR-koder samlar in någon användardata – även bara skanningsplats och enhetstyp – har du juridiska skyldigheter beroende på var dina kunder befinner sig.
GDPR gäller när du riktar dig till användare i Europeiska unionen. Det kräver uttryckligt samtycke innan personlig information samlas in och föreskriver att användare kan begära åtkomst till eller radering av sina uppgifter. Bristande efterlevnad medför böter på upp till 4 % av den globala årsomsättningen eller 20 miljoner euro, beroende på vilket som är högst.
CCPA/CPRA gäller invånare i Kalifornien och ger dem rätt att välja bort datainsamling. Även om det inte alltid kräver förhandsgodkännande, kräver det tydlig information och en tillgänglig mekanism för att välja bort. Avsiktliga överträdelser kan resultera i böter på upp till 7 988 USD per incident.
Praktiska steg för att upprätthålla efterlevnad:
- Samla endast in den minsta mängd data som är nödvändig för dina kampanjmål
- Gör din integritetspolicy lätt att hitta från vilken landningssida för QR-koder som helst
- Använd en QR-kodplattform som stöder begäranden om dataradering
- Välj plattformar med erkända efterlevnadscertifieringar som GDPR, SOC 2 eller HIPAA där det är tillämpligt
Att vara transparent med hur du hanterar data är både ett lagkrav och en förtroendeskapande åtgärd. Kunder som förstår vad du samlar in – och varför – är mer benägna att interagera med dina koder. Utforska hur du bygger integritetsrespekterande QR-kodkampanjer mer i detalj.
Testning innan du distribuerar
Ingen QR-kod bör lanseras utan att ha testats på flera enheter och under olika förhållanden. En kod som skannar perfekt på din telefon kan misslyckas på en äldre Android-enhet, i svagt ljus eller när den skrivs ut i en mindre storlek.
Före distribution:
- Testa på både iOS- och Android-enheter med hjälp av inbyggda kameraappar
- Skanna under de ljusförhållanden som förväntas på varje placeringsplats
- Verifiera att destinationen laddas korrekt och är helt mobiloptimerad
- Bekräfta sidladdningshastigheten – långsamma sidor ökar avhoppen och skapar möjligheter för otåliga användare att omdirigeras någon annanstans
- Kontrollera att URL:en som visas i förhandsgranskningen före skanning matchar din förväntade domän
För QR-koder placerade i tryckt material, använd vektorformat (SVG, EPS eller PDF) för utskrift för att undvika oskärpa. Bibehåll en tyst zon – den vita kanten runt koden – på minst fyra moduler bred på varje sida. Minsta praktiska storlek för de flesta marknadsföringsmaterial är 0,8 × 0,8 tum; för visitkort som ses på nära håll, minst 1 × 1 tum.
Utbilda ditt team
Tekniska kontroller räcker bara så långt. Ditt marknadsföringsteam måste förstå hur en säker QR-kodkampanj ser ut och vilka tecken som indikerar att något har gått fel.
Täck dessa områden i teamutbildningen:
- Hur man känner igen en manipulerad fysisk kod
- Hur man tolkar skanningsanalys och identifierar avvikelser
- Vilka steg man ska vidta när en kod misstänks vara komprometterad (inaktivera, undersöka, meddela)
- Hur man tillämpar varumärkes- och HTTPS-krav när man skapar nya koder
- Hur man skriver effektiva uppmaningar till handling som ger användarna sammanhang
De Checklista för QR-kodsmarknadsföring i småföretag är en användbar referens för att bygga in dessa arbetsflöden i ditt teams standardprocess.
Vanliga frågor
Statiska QR-koder bäddar in destinations-URL:en permanent i kodmönstret och kan inte ändras efter skapandet. Om en statisk kod komprometteras eller leder till en trasig sida måste du trycka om varje fysiskt föremål den visas på. Dynamiska QR-koder använder en kort omdirigerings-URL som du kontrollerar från en kontrollpanel, så du kan uppdatera destinationen eller inaktivera koden omedelbart utan att trycka om något. Dynamiska koder tillhandahåller också skanningsanalys i realtid, vilket hjälper dig att upptäcka misstänkt aktivitet. För alla marknadsföringskampanjer där säkerhet och flexibilitet är viktigt är dynamiska koder det bättre valet.
Inspektera regelbundet fysiska koder på varje placeringsplats och jämför dem med en referensbild av den legitima koden. Digitalt, övervaka din skanningsanalys för ovanliga mönster – oväntade toppar i volym, skanningar från okända geografiska regioner, eller en hög frekvens av skanningar från en enda enhet. Eftersom dynamiska QR-koder spårar dessa mätvärden i realtid kan du snabbt upptäcka avvikelser och inaktivera den berörda omdirigeringen innan betydande skada uppstår.
Varje landningssida som länkas från en QR-kod bör använda HTTPS (TLS/SSL-kryptering), laddas snabbt på mobila enheter och tydligt visa din varumärkesidentitet så att användare kan bekräfta att de är på rätt plats. För sidor som samlar in användardata, inkludera en synlig länk till din integritetspolicy och en tillgänglig opt-out- eller samtyckesmekanism som krävs av GDPR eller CCPA. Om sidan hanterar känslig information som betalningar eller inloggningsuppgifter, överväg att lägga till multifaktorautentisering som ett extra skyddslager.