¿Están sus códigos QR poniendo a sus clientes en riesgo sin que usted se dé cuenta? Los estafadores han convertido el fraude con códigos QR en una amenaza generalizada, y las empresas que los utilizan en campañas de marketing pueden convertirse, sin querer, en el vehículo de un ataque. Esta guía le explica los riesgos de seguridad específicos que debe conocer y los pasos prácticos para ejecutar campañas en las que sus clientes puedan confiar.
Las verdaderas amenazas detrás del marketing con códigos QR
Comprender a qué se enfrenta es el primer paso para proteger sus campañas. Los códigos QR son inherentemente opacos: los usuarios no pueden ver a dónde conducen hasta que los han escaneado. Eso los convierte en una herramienta atractiva para los actores maliciosos.
Manipulación y clonación de códigos
Uno de los ataques más directos implica reemplazar físicamente un código QR legítimo por uno fraudulento. Los delincuentes imprimen códigos falsos en pegatinas y los colocan sobre los reales en lugares públicos: parquímetros, mesas de restaurantes, expositores de tiendas. Cuando un cliente escanea lo que parece ser su código, en realidad es dirigido a un sitio falsificado diseñado para robar credenciales de pago o de inicio de sesión.
Este tipo de ataque es especialmente peligroso porque su marca sufre el golpe reputacional incluso cuando usted es la víctima. Los clientes asocian la experiencia fraudulenta con su negocio.
Phishing con códigos QR (“Quishing”)
El quishing es una forma de fraude de identidad en la que los atacantes incrustan enlaces maliciosos dentro de códigos QR y los distribuyen por correo electrónico, folletos impresos o señalización pública. El sitio de destino a menudo parece legítimo, imitando una página real de inicio de sesión o de pago, donde se solicita a las víctimas que introduzcan información sensible.
Las agencias federales de aplicación de la ley en EE. UU. han advertido específicamente que los ataques de quishing a menudo crean una falsa sensación de urgencia para presionar a las personas a escanear y actuar rápidamente. El phishing de credenciales representa la gran mayoría de las amenazas avanzadas de códigos QR, lo que lo convierte en uno de los riesgos más graves para las empresas que gestionan cuentas o pagos de clientes.
Exposición de la privacidad de los datos
Cada escaneo de código QR puede capturar metadatos (tipo de dispositivo, ubicación, marca de tiempo, navegador), dependiendo de cómo esté configurado su seguimiento. Sin los controles adecuados, estos datos pueden ser expuestos, mal manejados o recopilados de maneras que violan las regulaciones de privacidad. Las empresas que operan bajo el GDPR (para usuarios de la UE) o CCPA/CPRA (para residentes de California) se enfrentan a multas significativas por el manejo inadecuado de datos. Obtenga más información sobre los riesgos de privacidad específicos que crean los códigos QR y cómo abordarlos.
Experiencias fallidas que socavan la confianza
La seguridad no se trata solo de ataques. Un código QR que lleva a un enlace roto, una página no optimizada para móviles o un sitio de carga lenta crea una mala experiencia que erosiona la confianza del cliente. Si sus códigos fallan incluso ocasionalmente, los clientes estarán menos dispuestos a escanearlos y serán más susceptibles al argumento de que “no se puede confiar en los códigos QR”.”
Creación segura de códigos QR: Qué hacer bien antes de lanzar
Utilice códigos QR dinámicos en lugar de estáticos
La decisión de seguridad más impactante que puedes tomar es elegir códigos QR dinámicos sobre los estáticos. He aquí por qué importa:
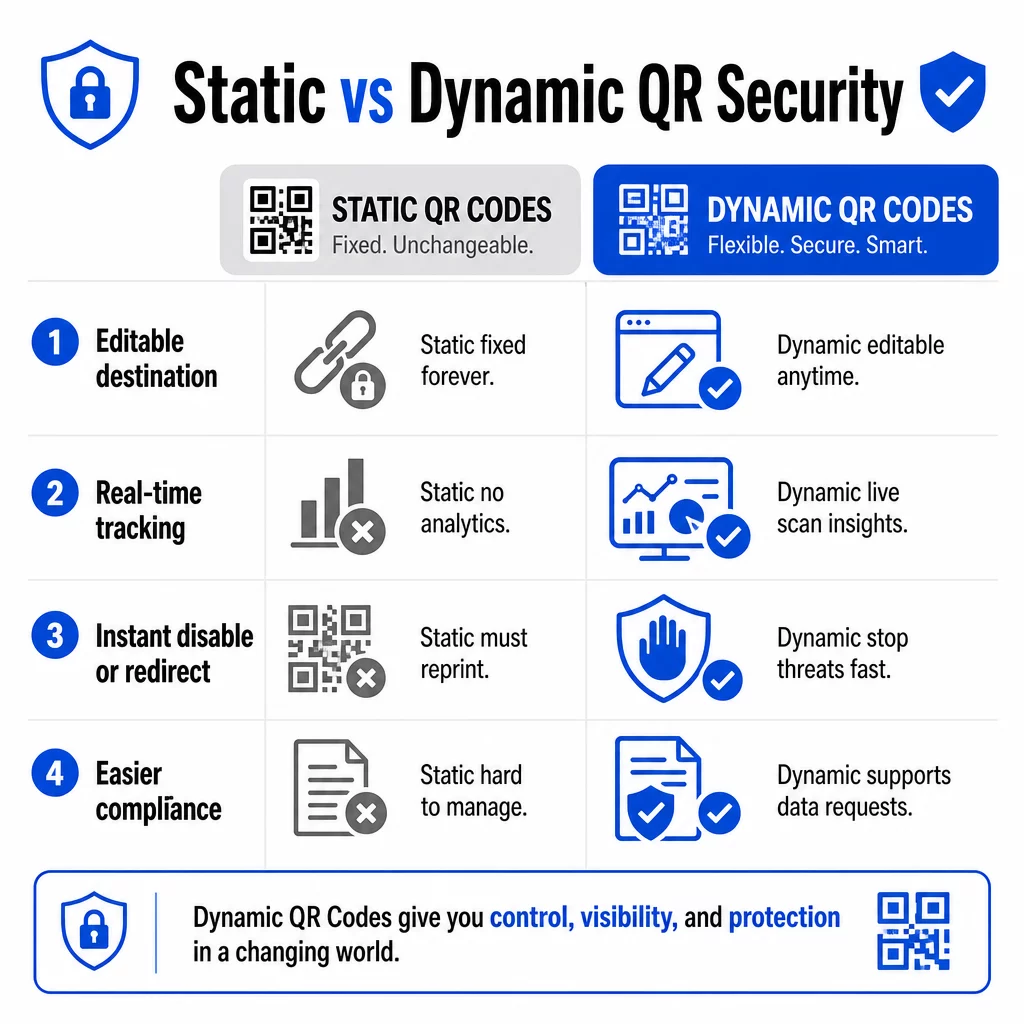
| FUNCIÓN | Códigos QR Estáticos | Códigos QR dinámicos |
|---|---|---|
| URL de destino | Fijo permanentemente | Editable en cualquier momento |
| Seguimiento de escaneo | No compatible | Análisis completos incluidos |
| Respuesta a amenazas | Debe reimprimir | Desactivar o redirigir al instante |
| Soporte de cumplimiento | Difícil | Más fácil de gestionar las solicitudes de datos |
| Coste | Gratuito o bajo | Basado en suscripción |
Los códigos estáticos incrustan el destino directamente en el patrón. Una vez impresos, no se pueden cambiar. Si un código estático se ve comprometido o lleva a un lugar problemático, tu única opción es reimprimir y redistribuir cada pieza de material en la que aparece.
Los códigos dinámicos utilizan una URL de redirección corta que controlas desde un panel de control. Si detectas actividad de escaneo sospechosa o necesitas actualizar el destino, puedes hacerlo inmediatamente, sin tocar un solo elemento impreso. Para cualquier campaña en curso, los códigos dinámicos son la elección adecuada.
Rastrea y Protege Tus Campañas en Tiempo Real Use el Generador de códigos QR dinámicos para crear códigos que puedes actualizar, monitorear y deshabilitar instantáneamente si algo parece sospechoso.
Enlaza Solo a Destinos Protegidos con HTTPS
Cada URL a la que apuntan tus códigos QR debe usar cifrado TLS/SSL – indicado por `https://` y el icono del candado en el navegador. Esto asegura que la conexión entre el dispositivo del usuario y tu sitio esté cifrada y que el sitio esté certificado y sea de confianza.
Evita enlazar a destinos HTTP, incluso temporalmente. Si la dirección de una página cambia, configura las redirecciones correctamente en lugar de dejar que la URL original se rompa. Un enlace roto es un rompedor de confianza; una redirección a una página no segura es un riesgo de seguridad. Revisa la lista de verificación completa para las mejores prácticas de generación segura de códigos QR.
Añade Marca Visible a Cada Código
Un código QR simple en blanco y negro no da a los usuarios ninguna señal sobre su origen o si es seguro. Los códigos QR con marca – aquellos que incorporan tu logotipo, colores de marca y plantillas de diseño – son significativamente más difíciles de replicar de forma convincente para los atacantes, y señalan legitimidad a los clientes antes de que escaneen.
Usa colores que se alineen con tu identidad visual, mantén un alto contraste para la escaneabilidad y diseños limpios. Cuando también usas una URL que incluye tu nombre de dominio (en lugar de un dominio de enlace corto genérico), los clientes tienen un punto de verificación adicional.
Aplica Controles de Acceso Basados en Roles
Si varios miembros del equipo gestionan tus campañas de códigos QR, restringe quién puede editar o deshabilitar códigos. Los cambios no autorizados en códigos activos – ya sean accidentales o maliciosos – representan un riesgo grave. La gestión centralizada con permisos basados en roles asegura que solo las personas autorizadas puedan realizar cambios, lo cual es especialmente importante para equipos empresariales o agencias que gestionan códigos en nombre de múltiples clientes.
Ubicación Física y Prevención de Manipulaciones
Cómo y dónde muestras los códigos QR afecta tanto a la usabilidad como a la seguridad. Las decisiones de ubicación merecen tanta atención como los propios códigos.
- Usa materiales a prueba de manipulaciones para códigos mostrados en lugares públicos. Los códigos en menús, mostradores o paredes deben imprimirse directamente en los materiales en lugar de aplicarse como pegatinas removibles siempre que sea posible.
- Inspeccione los códigos físicos regularmente, especialmente en lugares de alto tráfico. Mantenga una imagen de referencia de cómo se ve su código legítimo para que el personal pueda detectar reemplazos no autorizados.
- Asegure las pantallas en ubicaciones fijas. Los códigos bajo vidrio, laminados a superficies o integrados en la señalización son mucho más difíciles de manipular que los insertos sueltos o los folletos de papel.
- Coloque los códigos a la altura de los ojos adecuada – generalmente entre 3.5 y 5.5 pies – en áreas bien iluminadas con buen contraste contra el fondo.
La guía federal advierte específicamente a los consumidores que revisen los códigos QR físicos en busca de signos de manipulación (como una pegatina colocada sobre el original) antes de escanear. Al hacer que sus códigos sean físicamente más difíciles de reemplazar, reduce el riesgo de que los clientes encuentren una versión fraudulenta.
Qué decir a los clientes antes de que escaneen
Los clientes son su segunda línea de defensa. Cuando entienden cómo es una interacción segura con un código QR, están mejor posicionados para detectar algo incorrecto.
Siempre coloque una llamada a la acción clara y específica junto a cada código QR. Las instrucciones vagas como “Escanear aquí” no ayudan a los usuarios a evaluar si un código es legítimo. En su lugar, use frases como:
- “Escanear para ver el menú de hoy”
- “Escanear para acceder a su recibo”
- “Escanear para obtener instrucciones de configuración del producto”
Esta información contextual les dice a los usuarios qué deben esperar después de escanear, lo que facilita el reconocimiento cuando algo no está bien. Un código QR que promete mostrar un menú pero abre una página de inicio de sesión es una señal de alerta inmediata.
Anime a los clientes a previsualizar la URL antes de seguirla. La mayoría de las cámaras de teléfonos inteligentes modernos muestran la URL de destino antes de iniciar el navegador. Los usuarios deben buscar su dominio reconocible y verificar si hay errores ortográficos o caracteres sustituidos (por ejemplo, `paeg1oot.com` en lugar de `pageloot.com`).
Aconseje no usar aplicaciones de escáner QR de terceros descargadas de fuentes desconocidas. Las cámaras nativas de los teléfonos inteligentes (tanto iOS como Android incluyen escaneo QR incorporado) son la opción más segura y muestran vistas previas de la URL antes de navegar.
Monitoreo de campañas en busca de actividad sospechosa
Crear un código QR seguro no es una acción única. El monitoreo activo es lo que diferencia una campaña que se mantiene segura de una que es explotada.
Los códigos QR dinámicos proporcionan datos de seguimiento en tiempo real incluyendo el número de escaneos, el tipo de dispositivo, el sistema operativo y la ubicación geográfica. Estos datos cumplen una doble función: miden el rendimiento de la campaña y señalan anomalías.
Esté atento a estas señales de advertencia en sus datos de escaneo:
- Un aumento repentino de escaneos desde una región geográfica inesperada
- Un alto volumen de escaneos desde un solo dispositivo o dirección IP en un corto período de tiempo
- Patrones de escaneo que no coinciden con su audiencia esperada (dispositivos incorrectos, horarios incorrectos, ubicaciones incorrectas)
Cualquiera de estos patrones podría indicar que un código está siendo explotado o probado por actores maliciosos. Con los códigos dinámicos, puede deshabilitar la URL afectada de inmediato, redirigir a una página de destino segura e investigar antes de decidir si reanudar la campaña.
Establezca auditorías regulares – tanto digitales (revisando análisis) como físicas (inspeccionando la ubicación de los códigos) – en un cronograma definido. Cuanto antes detecte un problema, menor será el daño que pueda causar.
Vea cada escaneo en tiempo real El panel de control de Pageloot le ofrece una vista completa del rendimiento de los escaneos y las anomalías. Empiece a rastrear sus campañas de códigos QR con códigos dinámicos hoy mismo.
Mantener el cumplimiento de las regulaciones de privacidad de datos
Si sus códigos QR recopilan algún dato de usuario – incluso solo la ubicación del escaneo y el tipo de dispositivo – usted tiene obligaciones legales dependiendo de dónde se encuentren sus clientes.
GDPR se aplica cuando te diriges a usuarios en la Unión Europea. Requiere consentimiento explícito antes de recopilar información personal y exige que los usuarios puedan solicitar acceso o eliminación de sus datos. El incumplimiento conlleva multas de hasta el 4% de los ingresos anuales globales o 20 millones de euros, lo que sea mayor.
CCPA/CPRA se aplica a los residentes de California y les otorga el derecho a optar por no participar en la recopilación de datos. Si bien no siempre requiere consentimiento previo, exige una divulgación clara y un mecanismo de exclusión voluntaria accesible. Las violaciones intencionales pueden resultar en multas de hasta $7,988 por incidente.
Pasos prácticos para mantener el cumplimiento:
- Recopila solo los datos mínimos necesarios para los objetivos de tu campaña
- Haz que tu política de privacidad sea fácil de encontrar desde cualquier página de destino de código QR
- Utiliza una plataforma de códigos QR que admita solicitudes de eliminación de datos
- Elige plataformas con certificaciones de cumplimiento reconocidas como GDPR, SOC 2 o HIPAA, cuando corresponda
Ser transparente sobre cómo manejas los datos es tanto un requisito legal como una medida para generar confianza. Los clientes que entienden qué recopilas – y por qué – son más propensos a interactuar con tus códigos. Explora cómo crear campañas de códigos QR que respeten la privacidad con más detalle.
Pruebas antes de la implementación
Ningún código QR debe ponerse en marcha sin ser probado en múltiples dispositivos y condiciones. Un código que se escanea perfectamente en tu teléfono puede fallar en un dispositivo Android antiguo, con poca luz o cuando se imprime en un tamaño más pequeño.
Antes de la implementación:
- Prueba en dispositivos iOS y Android utilizando las aplicaciones de cámara nativas
- Escanea bajo las condiciones de iluminación esperadas en cada ubicación de colocación
- Verifica que el destino se carga correctamente y está completamente optimizado para dispositivos móviles
- Confirma la velocidad de carga de la página – las páginas lentas aumentan el abandono y crean oportunidades para que los usuarios impacientes sean redirigidos a otro lugar
- Verifique que la URL mostrada en la vista previa de pre-escaneo coincida con su dominio esperado
Para Códigos QR colocados en materiales impresos, utilice formatos vectoriales (SVG, EPS o PDF) para la impresión y evitar el desenfoque. Mantenga una zona tranquila –el borde blanco alrededor del código– de al menos cuatro módulos de ancho por cada lado. El tamaño práctico mínimo para la mayoría de los materiales de marketing es de 0.8 × 0.8 pulgadas; para tarjetas de presentación vistas de cerca, al menos 1 × 1 pulgada.
Capacitación de su equipo
Los controles tecnológicos solo llegan hasta cierto punto. Su equipo de marketing necesita comprender cómo es una campaña de códigos QR segura y qué señales indican que algo ha salido mal.
Cubra estas áreas en la capacitación del equipo:
- Cómo reconocer un código físico manipulado
- Cómo interpretar los análisis de escaneo e identificar anomalías
- Qué pasos seguir cuando se sospecha que un código está comprometido (deshabilitar, investigar, notificar)
- Cómo aplicar los requisitos de marca y HTTPS al crear nuevos códigos
- Cómo escribir llamadas a la acción efectivas que proporcionen contexto a los usuarios
El Lista de marketing con códigos QR para pequeñas empresas es una referencia útil para integrar estos flujos de trabajo en el proceso estándar de su equipo.
Preguntas frecuentes
Los códigos QR estáticos incrustan la URL de destino de forma permanente en el patrón del código y no se pueden cambiar después de su creación. Si un código estático se ve comprometido o lleva a una página rota, debe reimprimir cada elemento físico en el que aparece. Los códigos QR dinámicos utilizan una URL de redirección corta que usted controla desde un panel de control, por lo que puede actualizar el destino o deshabilitar el código al instante sin reimprimir nada. Los códigos dinámicos también proporcionan análisis de escaneo en tiempo real, lo que le ayuda a detectar actividades sospechosas. Para cualquier campaña de marketing donde la seguridad y la flexibilidad importan, los códigos dinámicos son la mejor opción.
Inspeccione regularmente los códigos físicos en cada ubicación de colocación y compárelos con una imagen de referencia del código legítimo. Digitalmente, monitoree sus análisis de escaneo en busca de patrones inusuales: picos inesperados en el volumen, escaneos de regiones geográficas no reconocidas o una alta frecuencia de escaneos desde un solo dispositivo. Dado que los códigos QR dinámicos rastrean estas métricas en tiempo real, puede detectar anomalías rápidamente y deshabilitar la redirección afectada antes de que ocurra un daño significativo.
Cada página de destino vinculada desde un código QR debe usar HTTPS (cifrado TLS/SSL), cargarse rápidamente en dispositivos móviles y mostrar claramente la identidad de su marca para que los usuarios puedan confirmar que están en el lugar correcto. Para las páginas que recopilan datos de usuario, incluya un enlace visible a su política de privacidad y un mecanismo accesible de exclusión voluntaria o consentimiento según lo exijan GDPR o CCPA. Si la página maneja información sensible como pagos o credenciales de inicio de sesión, considere agregar autenticación multifactor como una capa adicional de protección.