Ohrožují vaše QR kódy vaše zákazníky, aniž byste si to uvědomovali? Podvodníci udělali z podvodů s QR kódy běžnou hrozbu a podniky, které je používají v marketingových kampaních, se mohou neúmyslně stát nástrojem útoku. Tento průvodce vás provede konkrétními bezpečnostními riziky, která musíte znát, a praktickými kroky k vedení kampaní, kterým vaši zákazníci mohou důvěřovat.
Skutečné hrozby za marketingem s QR kódy
Pochopení toho, čemu čelíte, je prvním krokem k ochraně vašich kampaní. QR kódy jsou ze své podstaty neprůhledné – uživatelé nevidí, kam vedou, dokud je nenasnímají. To z nich dělá atraktivní nástroj pro podvodníky.
Manipulace s kódem a klonování
Jeden z nejjednodušších útoků zahrnuje fyzickou výměnu legitimního QR kódu za podvodný. Zločinci tisknou falešné kódy na samolepky a umisťují je přes skutečné kódy na veřejných místech – parkovací automaty, stoly v restauracích, maloobchodní výlohy. Když zákazník naskenuje to, co vypadá jako váš kód, je ve skutečnosti přesměrován na podvodnou stránku navrženou k odcizení platebních nebo přihlašovacích údajů.
Tento typ útoku je obzvláště nebezpečný, protože vaše značka utrpí reputační újmu, i když jste obětí. Zákazníci si podvodnou zkušenost spojují s vaším podnikem.
Phishing pomocí QR kódů (“Quishing”)
Quishing je forma podvodu s identitou, kdy útočníci vkládají škodlivé odkazy do QR kódů a distribuují je prostřednictvím e-mailu, tištěných letáků nebo veřejných nápisů. Cílová stránka často vypadá legitimně – napodobuje skutečnou přihlašovací nebo platební stránku – kde jsou oběti vyzvány k zadání citlivých informací.
Federální orgány činné v trestním řízení v USA konkrétně varovaly, že útoky typu quishing často vytvářejí falešný pocit naléhavosti, aby lidi přiměly k rychlému skenování a jednání. Phishing přihlašovacích údajů tvoří drtivou většinu pokročilých hrozeb QR kódů, což z něj činí jedno z nejvážnějších rizik pro podniky, které spravují zákaznické účty nebo platby.
Ohrožení soukromí dat
Každé skenování QR kódu může zachytit metadata – typ zařízení, polohu, časové razítko, prohlížeč – v závislosti na tom, jak je nakonfigurováno vaše sledování. Bez řádných kontrol mohou být tato data vystavena, nesprávně zpracována nebo shromažďována způsoby, které porušují předpisy o ochraně soukromí. Podniky působící podle GDPR (pro uživatele z EU) nebo CCPA/CPRA (pro obyvatele Kalifornie) čelí značným pokutám za nesprávné nakládání s daty. Zjistěte více o konkrétních rizicích pro soukromí, která QR kódy vytvářejí, a jak je řešit.
Narušené zážitky, které podkopávají důvěru
Bezpečnost není jen o útocích. QR kód, který vede na nefunkční odkaz, stránku nepřizpůsobenou pro mobilní zařízení nebo pomalu se načítající web, vytváří špatnou zkušenost, která narušuje důvěru zákazníků. Pokud vaše kódy selžou byť jen občas, zákazníci je budou méně ochotni skenovat – a budou náchylnější k argumentu, že “QR kódům nelze důvěřovat.”
Bezpečné vytváření QR kódů: Co je třeba udělat správně před spuštěním
Používejte dynamické QR kódy namísto statických
Jediné nejdůležitější bezpečnostní rozhodnutí, které můžete učinit, je volba dynamické QR kódy před statickými. Zde je důvod, proč na tom záleží:
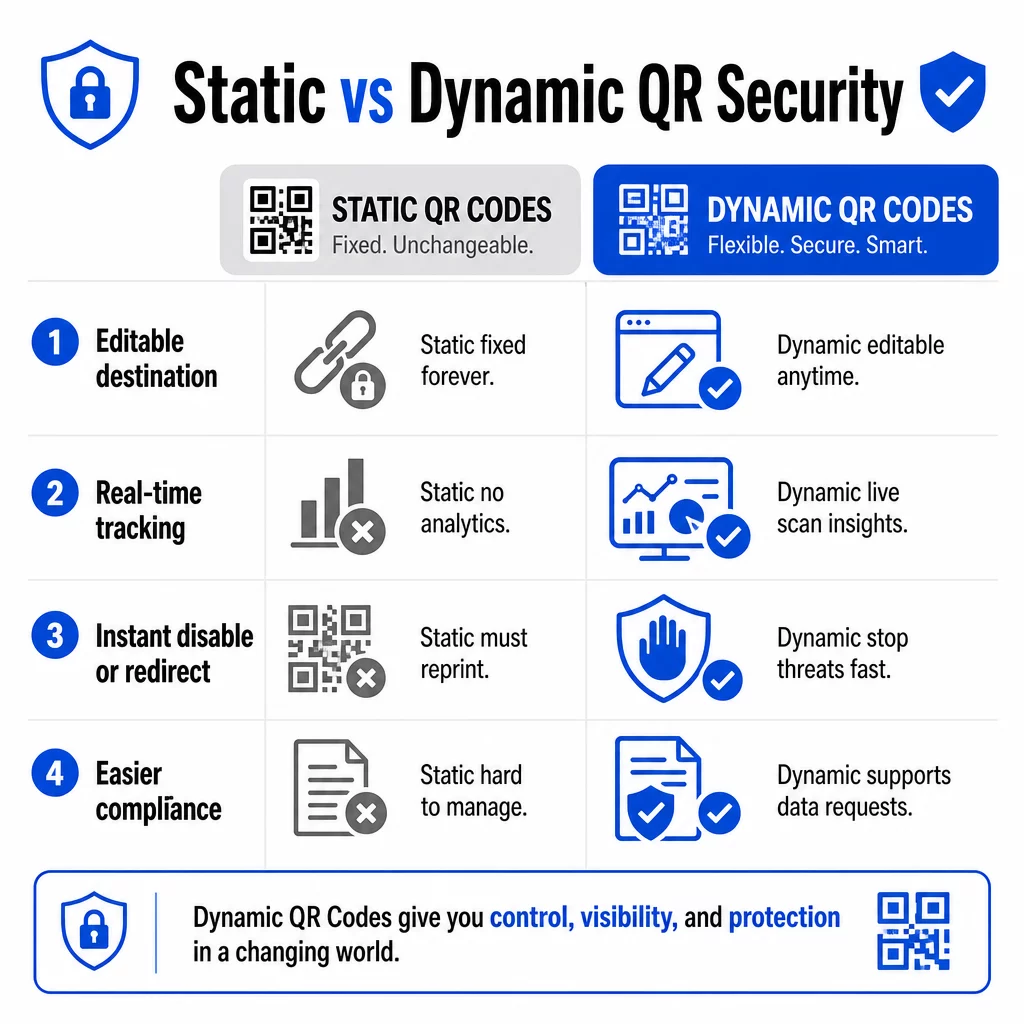
| FUNKCE | Statické QR kódy | Dynamické QR kódy |
|---|---|---|
| Cílová URL | Pevně nastaveno natrvalo | Kdykoli editovatelné |
| Sledování skenování | Nepodporováno | Zahrnuta plná analytika |
| Reakce na hrozby | Nutno přetisknout | Okamžitě zakázat nebo přesměrovat |
| Podpora shody | Obtížné | Snadnější správa požadavků na data |
| Náklady | Zdarma nebo nízké | Na bázi předplatného |
Statické kódy vkládají cíl přímo do vzoru. Jakmile jsou vytištěny, nemůžete je změnit. Pokud je statický kód kompromitován nebo vede někam problematicky, vaší jedinou možností je přetisknout a znovu distribuovat každý kus materiálu, na kterém se objeví.
Dynamické kódy používají krátkou přesměrovací URL, kterou ovládáte z řídicího panelu. Pokud zjistíte podezřelou aktivitu skenování nebo potřebujete aktualizovat cíl, můžete to udělat okamžitě – aniž byste se dotkli jediného tištěného předmětu. Pro jakoukoli probíhající kampaň jsou dynamické kódy vhodnou volbou.
Sledujte a chraňte své kampaně v reálném čase Použijte Dynamický QR kód k vytváření kódů, které můžete okamžitě aktualizovat, monitorovat a deaktivovat, pokud něco vypadá podezřele.
Odkazujte pouze na cíle zabezpečené protokolem HTTPS
Každá URL, na kterou vaše QR kódy odkazují, by měla používat šifrování TLS/SSL – indikované `https://` a ikonou zámku v prohlížeči. To zajišťuje, že spojení mezi zařízením uživatele a vaším webem je šifrováno a že web je certifikován a důvěryhodný.
Vyhněte se odkazování na cíle HTTP, a to i dočasně. Pokud se adresa stránky změní, nakonfigurujte přesměrování správně, namísto aby se původní URL rozbila. Mrtvý odkaz narušuje důvěru; přesměrování na nezabezpečenou stránku je bezpečnostní riziko. Projděte si kompletní kontrolní seznam osvědčených postupů pro bezpečné generování QR kódů.
Přidejte viditelné značení ke každému kódu
Obyčejný černobílý QR kód nedává uživatelům žádný signál o tom, odkud pochází nebo zda je bezpečný. Značkové QR kódy – ty, které zahrnují vaše logo, barvy značky a designové šablony – jsou pro útočníky výrazně obtížnější přesvědčivě replikovat a signalizují zákazníkům legitimitu ještě předtím, než je naskenují.
Používejte barvy, které odpovídají vaší vizuální identitě, udržujte vysoký kontrast pro skenovatelnost a udržujte čistý design. Pokud navíc použijete URL, která obsahuje název vaší domény (namísto generické domény pro zkrácené odkazy), zákazníci získají další ověřovací bod.
Použijte řízení přístupu na základě rolí
Pokud vaše kampaně s QR kódy spravuje více členů týmu, omezte, kdo může kódy upravovat nebo deaktivovat. Neoprávněné změny živých kódů – ať už náhodné nebo úmyslné – představují vážné riziko. Centralizovaná správa s oprávněními na základě rolí zajišťuje, že změny mohou provádět pouze oprávněné osoby, což je obzvláště důležité pro podnikové týmy nebo agentury spravující kódy jménem více klientů.
Fyzické umístění a prevence manipulace
Jak a kde zobrazujete QR kódy, ovlivňuje použitelnost i bezpečnost. Rozhodnutí o umístění si zaslouží stejnou pozornost jako samotné kódy.
- Používejte materiály odolné proti manipulaci pro kódy zobrazené na veřejných místech. Kódy na jídelních lístcích, pultech nebo stěnách by měly být, pokud možno, vytištěny přímo na materiály, nikoli aplikovány jako odnímatelné nálepky.
- Pravidelně kontrolujte fyzické kódy, zejména na místech s vysokou frekvencí. Mějte referenční obrázek, jak vypadá váš legitimní kód, aby personál mohl odhalit neoprávněné náhrady.
- Zabezpečte displeje na pevných místech. Kódy pod sklem, laminované na povrchy nebo integrované do značení je mnohem obtížnější manipulovat než volné vložky nebo papírové letáky.
- Umístěte kódy do vhodné úrovně očí – obecně mezi 3,5 a 5,5 stopy – v dobře osvětlených oblastech s dobrým kontrastem proti pozadí.
Federální pokyny konkrétně varují spotřebitele, aby před skenováním zkontrolovali fyzické QR kódy, zda nevykazují známky manipulace (například nálepka umístěná přes originál). Tím, že své kódy fyzicky ztížíte k nahrazení, snižujete riziko, že se zákazníci setkají s podvodnou verzí.
Co říct zákazníkům, než naskenují
Zákazníci jsou vaší druhou linií obrany. Když pochopí, jak vypadá bezpečná interakce s QR kódem, jsou lépe připraveni odhalit něco špatného.
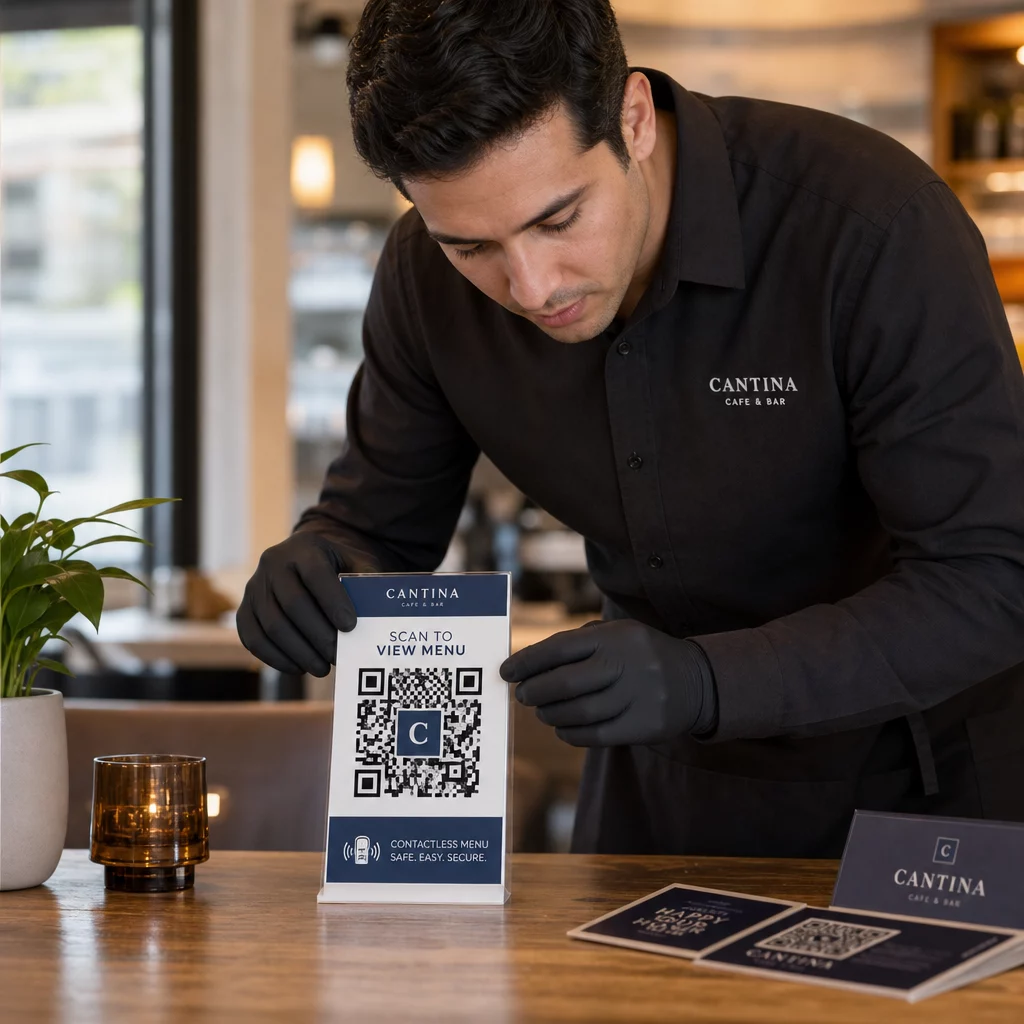
Vždy umístěte jasnou, specifickou výzvu k akci vedle každého QR kódu. Vágní pokyny jako “Skenujte zde” nepomáhají uživatelům posoudit, zda je kód legitimní. Místo toho použijte fráze jako:
- “Skenujte pro zobrazení dnešního menu”
- “Skenujte pro přístup k účtence”
- “Skenujte pro pokyny k nastavení produktu”
Tyto kontextové informace uživatelům říkají, co by měli očekávat po skenování – což usnadňuje rozpoznání, když je něco špatně. QR kód, který slibuje zobrazení menu, ale otevře přihlašovací stránku, je okamžitým varovným signálem.
Povzbuďte zákazníky, aby si před otevřením URL adresu prohlédli. Většina moderních fotoaparátů chytrých telefonů zobrazí cílovou URL adresu před spuštěním prohlížeče. Uživatelé by měli hledat vaši rozpoznatelnou doménu a kontrolovat překlepy nebo nahrazené znaky (například `paeg1oot.com` místo `pageloot.com`).
Nedoporučujte používat aplikace pro skenování QR kódů třetích stran stažené z neznámých zdrojů. Nativní fotoaparáty chytrých telefonů (iOS i Android obsahují vestavěné skenování QR kódů) jsou nejbezpečnější možností a zobrazují náhledy URL adres před navigací.
Monitorování kampaní na podezřelou aktivitu
Vytvoření zabezpečeného QR kódu není jednorázová akce. Aktivní monitorování je to, co odděluje kampaň, která zůstává zabezpečená, od té, která je zneužita.
Dynamické QR kódy poskytují data o sledování v reálném čase včetně počtu skenování, typu zařízení, operačního systému a geografické polohy. Tato data slouží dvojímu účelu: měří výkon kampaně a upozorňují na anomálie.
Sledujte tyto varovné signály ve svých datech skenování:
- Náhlý nárůst skenování z neočekávané geografické oblasti
- Vysoký objem skenování z jednoho zařízení nebo IP adresy v krátkém časovém úseku
- Vzorce skenování, které neodpovídají vašemu očekávanému publiku (špatná zařízení, špatné časy, špatné lokace)
Kterýkoli z těchto vzorců by mohl naznačovat, že kód je zneužíván nebo testován škodlivými aktéry. S dynamickými kódy můžete okamžitě zakázat dotčenou URL, přesměrovat na bezpečnou vstupní stránku a prošetřit situaci, než se rozhodnete, zda kampaň obnovíte.
Nastavte pravidelné audity – digitální (kontrola analytiky) i fyzické (kontrola umístění kódů) – podle definovaného harmonogramu. Čím dříve problém odhalíte, tím menší škody může způsobit.
Sledujte každé skenování v reálném čase Dashboard Pageloot vám poskytuje úplný přehled o výkonu skenování a anomáliích. Začněte sledovat své kampaně s QR kódy s dynamickými kódy ještě dnes.
Dodržování předpisů o ochraně osobních údajů
Pokud vaše QR kódy shromažďují jakákoli uživatelská data – byť jen polohu skenování a typ zařízení – máte právní povinnosti v závislosti na tom, kde se nacházejí vaši zákazníci.
GDPR platí, když cílíte na uživatele v Evropské unii. Vyžaduje výslovný souhlas před shromažďováním osobních údajů a nařizuje, aby uživatelé mohli požádat o přístup ke svým údajům nebo o jejich vymazání. Nedodržení nese pokuty až do výše 4 % celosvětového ročního obratu nebo 20 milionů EUR, podle toho, která částka je vyšší.
CCPA/CPRA platí pro obyvatele Kalifornie a dává jim právo odmítnout shromažďování dat. I když ne vždy vyžaduje předchozí souhlas, vyžaduje jasné zveřejnění a dostupný mechanismus pro odhlášení. Úmyslná porušení mohou vést k pokutám až do výše 7 988 USD za incident.
Praktické kroky k dodržení souladu:
- Shromažďujte pouze minimální data nezbytná pro cíle vaší kampaně
- Zajistěte, aby vaše zásady ochrany osobních údajů byly snadno k nalezení z jakékoli vstupní stránky QR kódu
- Používejte platformu pro QR kódy, která podporuje žádosti o vymazání dat
- Vybírejte platformy s uznávanými certifikacemi shody, jako jsou GDPR, SOC 2 nebo HIPAA, kde je to relevantní
Transparentnost ohledně toho, jak nakládáte s daty, je jak právním požadavkem, tak opatřením pro budování důvěry. Zákazníci, kteří rozumí tomu, co shromažďujete – a proč – se s větší pravděpodobností zapojí do vašich kódů. Podrobněji prozkoumejte, jak vytvářet kampaně s QR kódy respektující soukromí.
Testování před nasazením
Žádný QR kód by neměl být spuštěn bez testování na více zařízeních a za různých podmínek. Kód, který se dokonale naskenuje na vašem telefonu, může selhat na starším zařízení Android, za špatného osvětlení nebo při tisku v menší velikosti.
Před nasazením:
- Testujte na zařízeních iOS i Android pomocí nativních aplikací fotoaparátu
- Skenujte za světelných podmínek očekávaných na každém místě umístění
- Ověřte, že se cíl načítá správně a je plně optimalizován pro mobilní zařízení
- Potvrďte rychlost načítání stránky – pomalé stránky zvyšují míru opuštění a vytvářejí příležitosti pro netrpělivé uživatele k přesměrování jinam
- Zkontrolujte, zda adresa URL zobrazená v náhledu před skenováním odpovídá vaší očekávané doméně
Pro QR kódy umístěné v tištěných materiálech, pro tisk používejte vektorové formáty (SVG, EPS nebo PDF), abyste předešli rozmazání. Udržujte tichou zónu – bílý okraj kolem kódu – o šířce alespoň čtyř modulů na každé straně. Minimální praktická velikost pro většinu marketingových materiálů je 0,8 × 0,8 palce; pro vizitky prohlížené zblízka alespoň 1 × 1 palec.
Školení vašeho týmu
Technologické kontroly mají své limity. Váš marketingový tým musí rozumět tomu, jak vypadá bezpečná kampaň s QR kódy a jaké znaky naznačují, že se něco pokazilo.
Pokryjte tyto oblasti ve školení týmu:
- Jak rozpoznat manipulovaný fyzický kód
- Jak interpretovat analytiku skenování a identifikovat anomálie
- Jaké kroky podniknout, když je kód podezřelý z kompromitace (deaktivovat, prošetřit, oznámit)
- Jak aplikovat branding a požadavky na HTTPS při vytváření nových kódů
- Jak psát efektivní výzvy k akci, které uživatelům poskytují kontext
Ten Kontrolní seznam marketingových kampaní s QR kódy pro malé podniky je užitečným referenčním materiálem pro začlenění těchto pracovních postupů do standardního procesu vašeho týmu.
Často kladené otázky
Statické QR kódy vkládají cílovou URL adresu trvale do vzoru kódu a nelze je po vytvoření změnit. Pokud je statický kód kompromitován nebo vede na nefunkční stránku, musíte přetisknout každou fyzickou položku, na které se objeví. Dynamické QR kódy používají krátkou přesměrovací URL adresu, kterou ovládáte z řídicího panelu, takže můžete okamžitě aktualizovat cíl nebo kód deaktivovat, aniž byste cokoli přetiskovali. Dynamické kódy také poskytují analýzu skenování v reálném čase, což vám pomůže odhalit podezřelou aktivitu. Pro jakoukoli marketingovou kampaň, kde záleží na bezpečnosti a flexibilitě, jsou dynamické kódy lepší volbou.
Pravidelně kontrolujte fyzické kódy na každém místě umístění a porovnejte je s referenčním obrázkem legitimního kódu. Digitálně sledujte analýzu vašich skenů kvůli neobvyklým vzorcům – neočekávané nárůsty objemu, skeny z nerozpoznaných geografických oblastí nebo vysokou frekvenci skenů z jednoho zařízení. Protože dynamické QR kódy sledují tyto metriky v reálném čase, můžete rychle detekovat anomálie a zakázat postižené přesměrování dříve, než dojde k významné škodě.
Každá vstupní stránka propojená z QR kódu by měla používat HTTPS (šifrování TLS/SSL), rychle se načítat na mobilních zařízeních a jasně zobrazovat identitu vaší značky, aby uživatelé mohli potvrdit, že jsou na správném místě. U stránek, které shromažďují jakákoli uživatelská data, uveďte viditelný odkaz na vaše zásady ochrany osobních údajů a přístupný mechanismus odhlášení nebo souhlasu, jak vyžaduje GDPR nebo CCPA. Pokud stránka zpracovává citlivé informace, jako jsou platby nebo přihlašovací údaje, zvažte přidání vícefaktorové autentizace jako další vrstvy ochrany.