Ar jūsų QR kodai kelia pavojų jūsų klientams, jums to net neįtariant? Sukčiai pavertė QR kodų sukčiavimą pagrindine grėsme, o įmonės, naudojančios juos rinkodaros kampanijose, gali netyčia tapti atakos priemone. Šis vadovas supažindins jus su konkrečiomis saugumo rizikomis, kurias turite žinoti, ir praktiniais žingsniais, kaip vykdyti kampanijas, kuriomis jūsų klientai galėtų pasitikėti.
Tikrosios grėsmės, slypinčios už QR kodų rinkodaros
Supratimas, su kuo susiduriate, yra pirmas žingsnis siekiant apsaugoti savo kampanijas. QR kodai iš prigimties yra nepermatomi – vartotojai negali matyti, kur jie veda, kol jų nenuskaito. Tai daro juos patrauklia priemone piktavaliams.
Kodų klastojimas ir klonavimas
Viena iš paprasčiausių atakų apima fizinį teisėto QR kodo pakeitimą apgaulingu. Nusikaltėliai spausdina lipdukus su netikrais kodais ir užklijuoja juos ant tikrų viešose vietose – parkomatuose, restoranų staliukuose, prekybos vitrinose. Kai klientas nuskaito tai, kas atrodo kaip jūsų kodas, jis iš tikrųjų nukreipiamas į suklastotą svetainę, skirtą pavogti mokėjimo ar prisijungimo duomenis.
Šio tipo ataka yra ypač pavojinga, nes jūsų prekės ženklas patiria reputacijos žalą net tada, kai esate auka. Klientai apgaulingą patirtį sieja su jūsų verslu.
QR kodų sukčiavimas (angl. “Quishing”)
„Quishing“ yra tapatybės sukčiavimo forma, kai atakos vykdytojai įterpia kenkėjiškas nuorodas į QR kodus ir platina juos el. paštu, spausdintais skrajutėmis ar viešaisiais ženklais. Paskirties svetainė dažnai atrodo teisėta – imituoja tikrą prisijungimo ar mokėjimo puslapį – kur aukos raginamos įvesti slaptą informaciją.
Federalinės teisėsaugos agentūros JAV konkrečiai įspėjo, kad „quishing“ atakos dažnai sukuria klaidingą skubos jausmą, siekiant priversti žmones greitai nuskaityti ir veikti. Prisijungimo duomenų sukčiavimas sudaro didžiąją dalį pažangių QR kodų grėsmių, todėl tai yra viena rimčiausių rizikų įmonėms, kurios tvarko klientų sąskaitas ar mokėjimus.
Duomenų privatumo pažeidimas
Kiekvienas QR kodo nuskaitymas gali užfiksuoti metaduomenis – įrenginio tipą, vietą, laiko žymę, naršyklę – priklausomai nuo to, kaip sukonfigūruotas jūsų stebėjimas. Be tinkamų kontrolės priemonių, šie duomenys gali būti atskleisti, netinkamai tvarkomi arba renkami pažeidžiant privatumo reglamentus. Įmonėms, veikiančioms pagal BDAR (ES vartotojams) arba CCPA/CPRA (Kalifornijos gyventojams), gresia didelės baudos už netinkamą duomenų tvarkymą. Sužinokite daugiau apie konkrečias privatumo rizikas, kurias sukuria QR kodai, ir kaip jas spręsti.
Sugedusios patirtys, kurios pakerta pasitikėjimą
Saugumas yra ne tik atakos. QR kodas, vedantis į neveikiančią nuorodą, nepritaikytą mobiliesiems įrenginiams puslapį arba lėtai įkeliamą svetainę, sukuria blogą patirtį, kuri mažina klientų pasitikėjimą. Jei jūsų kodai kartais neveikia, klientai tampa mažiau linkę juos nuskaityti – ir labiau linkę sutikti su argumentu, kad “QR kodais negalima pasitikėti”.”
Saugus QR kodų kūrimas: ką reikia padaryti teisingai prieš paleidžiant
Naudokite dinaminius QR kodus vietoj statinių
Vienas svarbiausių saugumo sprendimų, kurį galite priimti, yra pasirinkimas dinaminiai QR kodai vietoj statinių. Štai kodėl tai svarbu:
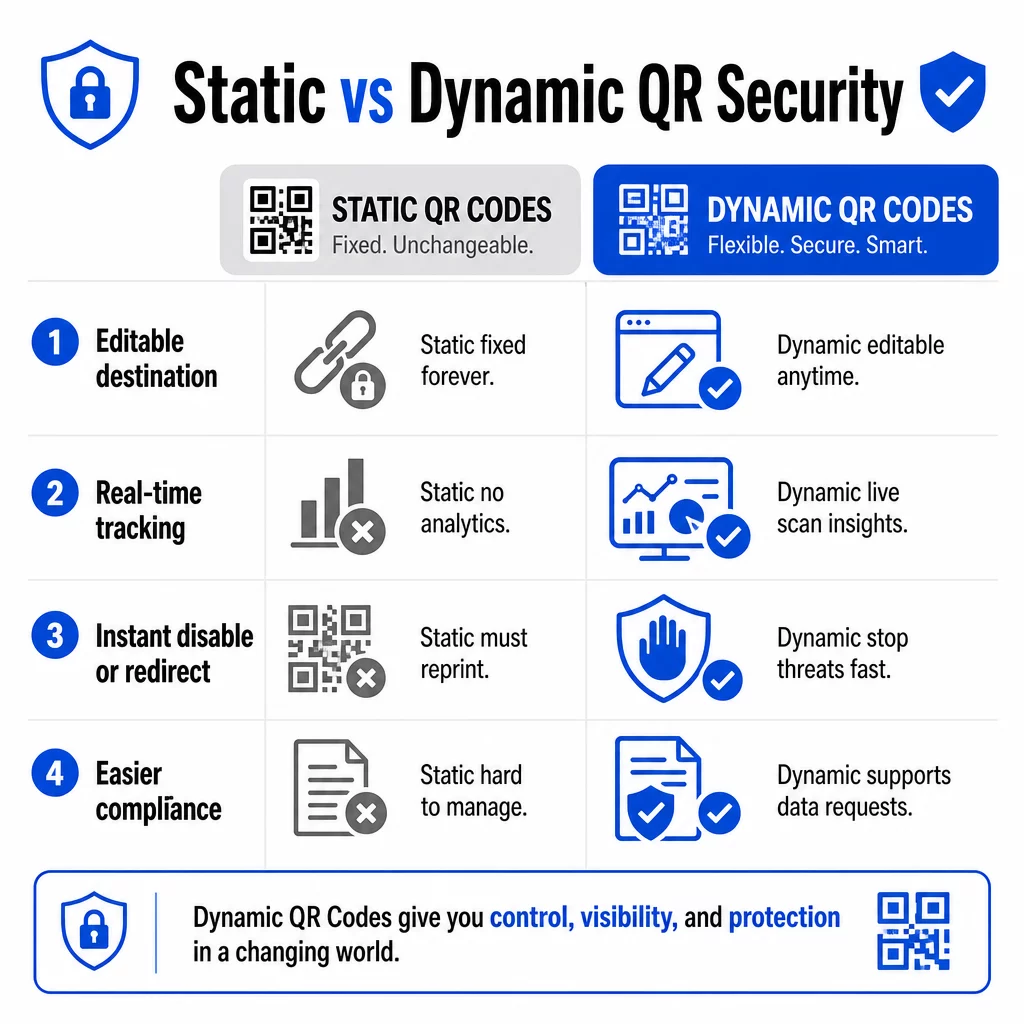
| FUNKCIJA | Statiniai QR kodai | Dinaminiai QR kodai |
|---|---|---|
| Paskirties URL | Fiksuota visam laikui | Redaguojama bet kada |
| Skenavimo sekimas | Nepalaikoma | Įtraukta visa analizė |
| Reagavimas į grėsmes | Reikia perspausdinti | Išjungti arba nukreipti akimirksniu |
| Atitikties palaikymas | Sudėtinga | Lengviau tvarkyti duomenų užklausas |
| Išlaidos | Nemokama arba pigi | Pagrįsta prenumerata |
Statiniai kodai įterpia paskirties vietą tiesiai į šabloną. Atspausdinus, jų negalima pakeisti. Jei statinis kodas yra pažeistas arba veda į probleminę vietą, vienintelė jūsų galimybė yra perspausdinti ir iš naujo platinti kiekvieną medžiagos, kurioje jis pasirodo, dalį.
Dinaminiai kodai naudoja trumpą nukreipimo URL, kurį valdote iš prietaisų skydelio. Jei aptinkate įtartiną nuskaitymo veiklą arba reikia atnaujinti paskirties vietą, galite tai padaryti nedelsiant – neliesdami nė vieno atspausdinto elemento. Bet kokiai vykdomai kampanijai dinaminiai kodai yra tinkamiausias pasirinkimas.
Stebėkite ir apsaugokite savo kampanijas realiuoju laiku Naudoti Dinaminis QR kodo generatorius kurti kodus, kuriuos galite akimirksniu atnaujinti, stebėti ir išjungti, jei kas nors atrodo įtartina.
Nuorodos tik į HTTPS apsaugotas paskirties vietas
Kiekvienas URL, į kurį nukreipia jūsų QR kodai, turėtų naudoti TLS/SSL šifravimą – tai rodo `https://` ir spynos piktograma naršyklėje. Tai užtikrina, kad ryšys tarp vartotojo įrenginio ir jūsų svetainės yra užšifruotas ir kad svetainė yra sertifikuota bei patikima.
Venkite nuorodų į HTTP paskirties vietas, net laikinai. Jei puslapio adresas pasikeičia, tinkamai sukonfigūruokite peradresavimus, užuot leidę originaliam URL neveikti. Neveikianti nuoroda griauna pasitikėjimą; peradresavimas į neapsaugotą puslapį yra saugumo rizika. Peržiūrėkite visą kontrolinį sąrašą, skirtą saugaus QR kodo generavimo geriausiai praktikai.
Pridėkite matomą prekės ženklą prie kiekvieno kodo
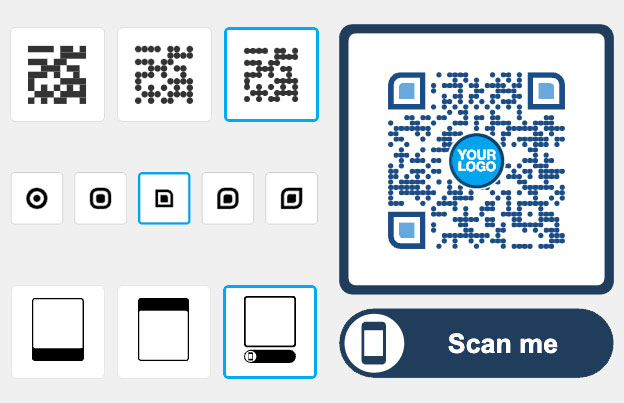
Paprastas juodai baltas QR kodas nesuteikia vartotojams jokios informacijos apie tai, iš kur jis atsirado ar ar jis yra saugus. Firminiai QR kodai – tie, kuriuose yra jūsų logotipas, prekės ženklo spalvos ir dizaino šablonai – yra žymiai sunkiau įtikinamai atkartojami atakuojantiems asmenims, ir jie signalizuoja klientams apie teisėtumą prieš jiems nuskenuojant.
Naudokite spalvas, atitinkančias jūsų vizualinį identitetą, išlaikykite didelį kontrastą, kad būtų lengva nuskenuoti, ir išlaikykite švarų dizainą. Kai taip pat naudojate URL, kuriame yra jūsų domeno vardas (o ne bendrinis trumpųjų nuorodų domenas), klientai turi papildomą patvirtinimo tašką.
Taikykite vaidmenimis pagrįstą prieigos kontrolę
Jei kelios komandos nariai valdo jūsų QR kodų kampanijas, apribokite, kas gali redaguoti ar išjungti kodus. Neleistini gyvų kodų pakeitimai – atsitiktiniai ar kenkėjiški – kelia rimtą riziką. Centralizuotas valdymas su vaidmenimis pagrįstais leidimais užtikrina, kad pakeitimus gali atlikti tik įgalioti asmenys, o tai ypač svarbu įmonių komandoms ar agentūroms, valdančioms kodus kelių klientų vardu.
Fizinis išdėstymas ir apsauga nuo klastojimo
Kaip ir kur rodote QR kodus, turi įtakos tiek naudojimui, tiek saugumui. Išdėstymo sprendimai nusipelno tiek pat dėmesio, kiek ir patys kodai.
- Naudokite klastojimui atsparias medžiagas kodams, rodomiems viešose vietose. Kodai ant meniu, stalviršių ar sienų, kur įmanoma, turėtų būti spausdinami tiesiai ant medžiagų, o ne klijuojami kaip nuimami lipdukai.
- Reguliariai apžiūrėkite fizinius kodus, ypač didelio srauto vietose. Turėkite etaloninį vaizdą, kaip atrodo jūsų teisėtas kodas, kad darbuotojai galėtų pastebėti neteisėtus pakeitimus.
- Pritvirtinkite ekranus fiksuotose vietose. Kodus po stiklu, laminuotus ant paviršių arba integruotus į iškabas yra daug sunkiau sugadinti nei laisvus įdėklus ar popierinius dalomuosius lapelius.
- Padėkite kodus tinkamame akių lygyje – paprastai tarp 3,5 ir 5,5 pėdų – gerai apšviestose vietose, su geru kontrastu fone.
Federalinės gairės konkrečiai įspėja vartotojus prieš nuskaitymą patikrinti fizinius QR kodus, ar nėra klastojimo požymių (pvz., lipduko, užklijuoto ant originalo). Padarydami savo kodus fiziškai sunkiau pakeičiamus, sumažinate riziką, kad klientai susidurs su apgaulinga versija.
Ką pasakyti klientams prieš jiems nuskaitant
Klientai yra jūsų antroji gynybos linija. Kai jie supranta, kaip atrodo saugi QR kodo sąveika, jie geriau pasirengę pastebėti kažką negerai.
Visada šalia kiekvieno QR kodo pateikite aiškų, konkretų raginimą veikti. Neaiškios instrukcijos, tokios kaip “Nuskaitykite čia”, nepadeda vartotojams įvertinti, ar kodas yra teisėtas. Vietoj to, naudokite frazes, tokias kaip:
- “Nuskaitykite, kad peržiūrėtumėte šiandienos meniu”
- “Nuskaitykite, kad pasiektumėte savo kvitą”
- “Nuskaitykite, kad gautumėte produkto nustatymo instrukcijas”
Ši kontekstinė informacija nurodo vartotojams, ko jie turėtų tikėtis po nuskaitymo – todėl lengviau atpažinti, kai kažkas negerai. QR kodas, kuris žada parodyti meniu, bet atidaro prisijungimo puslapį, yra tiesioginis pavojaus signalas.
Skatinkite klientus peržiūrėti URL prieš jį sekant. Dauguma šiuolaikinių išmaniųjų telefonų kamerų rodo paskirties URL prieš paleidžiant naršyklę. Vartotojai turėtų ieškoti jūsų atpažįstamo domeno ir patikrinti, ar nėra rašybos klaidų ar pakeistų simbolių (pavyzdžiui, `paeg1oot.com` vietoj `pageloot.com`).
Patarkite nenaudoti trečiųjų šalių QR skaitytuvų programėlių, atsisiųstų iš nežinomų šaltinių. Gimtosios išmaniųjų telefonų kameros (tiek „iOS“, tiek „Android“ turi integruotą QR nuskaitymą) yra saugiausias pasirinkimas ir rodo URL peržiūras prieš naršant.
Kampanijų stebėjimas dėl įtartinos veiklos
Saugus QR kodo kūrimas nėra vienkartinis veiksmas. Aktyvus stebėjimas yra tai, kas skiria saugią kampaniją nuo tos, kuri yra išnaudojama.
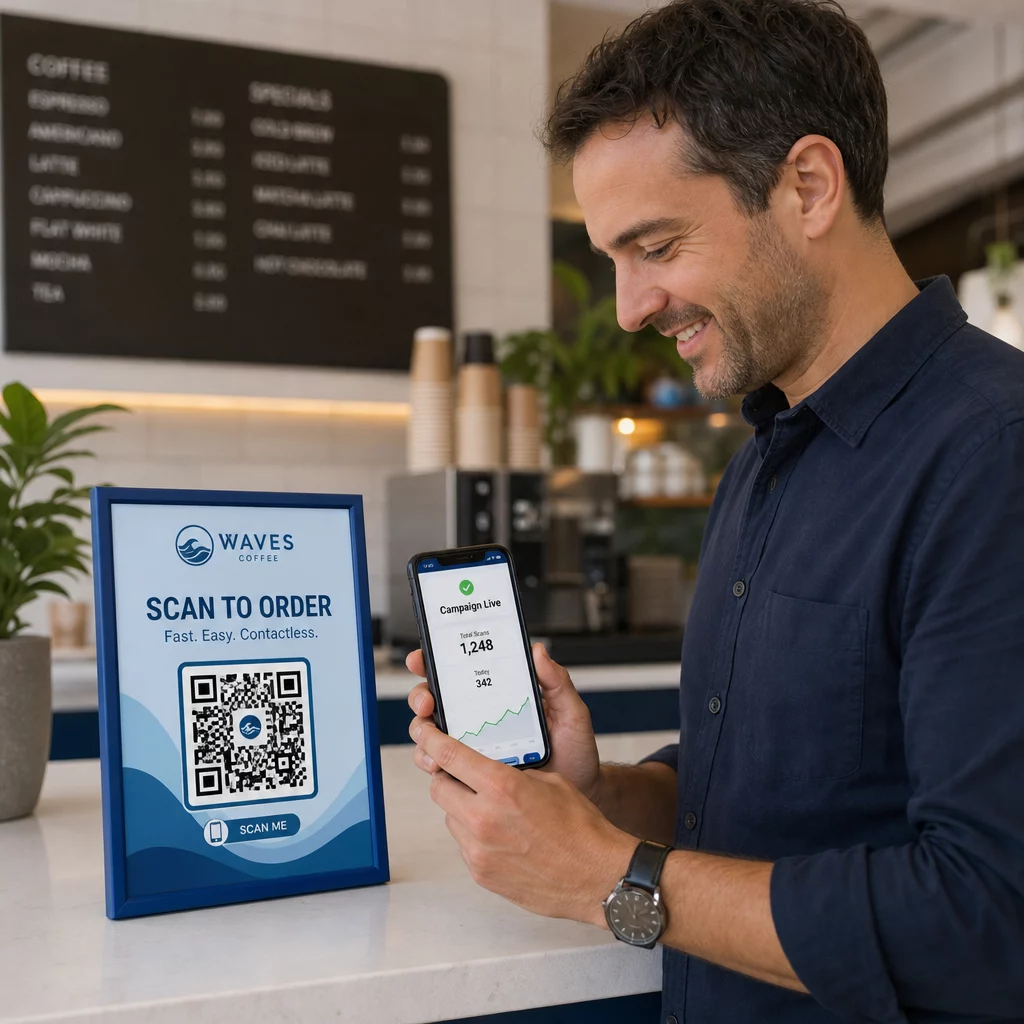
Dinaminiai QR kodai teikia realaus laiko sekimo duomenis įskaitant nuskaitymų skaičių, įrenginio tipą, operacinę sistemą ir geografinę vietą. Šie duomenys atlieka dvigubą funkciją: jie matuoja kampanijos našumą ir žymi anomalijas.
Stebėkite šiuos įspėjamuosius ženklus savo nuskaitymo duomenyse:
- Staigus nuskaitymų šuolis iš netikėto geografinio regiono
- Didelis nuskaitymų skaičius iš vieno įrenginio ar IP adreso per trumpą laiką
- Nuskaitymo modeliai, kurie neatitinka jūsų tikėtinos auditorijos (neteisingi įrenginiai, neteisingas laikas, neteisingos vietos)
Bet kuris iš šių modelių gali rodyti, kad kodas yra išnaudojamas arba testuojamas piktavalių. Naudodami dinaminius kodus, galite nedelsiant išjungti paveiktą URL, nukreipti į saugų nukreipimo puslapį ir ištirti, prieš nuspręsdami, ar atnaujinti kampaniją.
Nustatykite reguliarius auditus – tiek skaitmeninius (analitikos peržiūra), tiek fizinius (kodų išdėstymo tikrinimas) – pagal nustatytą tvarkaraštį. Kuo anksčiau aptiksite problemą, tuo mažiau žalos ji gali padaryti.
Matykite kiekvieną nuskaitymą, kai jis vyksta „Pageloot“ prietaisų skydelis suteikia jums išsamų nuskaitymo našumo ir anomalijų vaizdą. Pradėkite sekti savo QR kodų kampanijas su dinaminiais kodais šiandien.
Duomenų privatumo reglamentų laikymasis
Jei jūsų QR kodai renka bet kokius vartotojo duomenis – net tik nuskaitymo vietą ir įrenginio tipą – turite teisinių įsipareigojimų, priklausomai nuo to, kur yra jūsų klientai.
GDPR taikoma, kai taikote vartotojams Europos Sąjungoje. Tam reikalingas aiškus sutikimas prieš renkant asmeninę informaciją ir nurodoma, kad vartotojai gali prašyti prieigos prie savo duomenų arba jų ištrynimo. Nesilaikymas užtraukia baudas iki 4% pasaulinių metinių pajamų arba 20 milijonų eurų, atsižvelgiant į tai, kuri suma yra didesnė.
CCPA/CPRA taikoma Kalifornijos gyventojams ir suteikia jiems teisę atsisakyti duomenų rinkimo. Nors ne visada reikalaujama išankstinio sutikimo, ji reikalauja aiškaus atskleidimo ir prieinamo atsisakymo mechanizmo. Tyčiniai pažeidimai gali užtraukti baudas iki 7 988 USD už kiekvieną incidentą.
Praktiniai žingsniai, kaip išlikti atitinkantiems reikalavimus:
- Rinkite tik minimalius duomenis, reikalingus jūsų kampanijos tikslams
- Padarykite savo privatumo politiką lengvai randamą iš bet kurio QR kodo nukreipimo puslapio
- Naudokite QR kodo platformą, kuri palaiko duomenų ištrynimo užklausas
- Pasirinkite platformas su pripažintais atitikties sertifikatais, tokiais kaip GDPR, SOC 2 arba HIPAA, kai taikoma
Skaidrumas, kaip tvarkote duomenis, yra ir teisinis reikalavimas, ir pasitikėjimą stiprinanti priemonė. Klientai, kurie supranta, ką renkate ir kodėl, labiau linkę naudotis jūsų kodais. Išsamiau išnagrinėkite, kaip kurti privatumą gerbiančias QR kodo kampanijas.
Testavimas prieš diegiant
Nė vienas QR kodas neturėtų būti paleistas be testavimo įvairiuose įrenginiuose ir sąlygomis. Kodas, kuris puikiai nuskaitomas jūsų telefone, gali neveikti senesniame „Android“ įrenginyje, prastame apšvietime arba atspausdintas mažesniu dydžiu.
Prieš diegiant:
- Išbandykite tiek „iOS“, tiek „Android“ įrenginiuose naudodami vietines kameros programas
- Nuskaitykite esant apšvietimo sąlygoms, kurių tikimasi kiekvienoje išdėstymo vietoje
- Patikrinkite, ar paskirties vieta įkeliama teisingai ir yra visiškai optimizuota mobiliesiems įrenginiams
- Patvirtinkite puslapio įkėlimo greitį – lėti puslapiai padidina atsisakymą ir sukuria galimybes nekantriems vartotojams būti nukreiptiems kitur
- Patikrinkite, ar URL, rodomas išankstinio nuskaitymo peržiūroje, atitinka jūsų numatomą domeną
Dėl QR kodai, patalpinti spausdintoje medžiagoje, spausdinimui naudokite vektorinius formatus (SVG, EPS arba PDF), kad išvengtumėte išsiliejimo. Išlaikykite ramią zoną – baltą kraštą aplink kodą – bent keturių modulių pločio iš visų pusių. Minimalus praktinis dydis daugumai rinkodaros medžiagų yra 0,8 × 0,8 colio; vizitinėms kortelėms, žiūrimoms iš arti, bent 1 × 1 colis.
Komandos mokymas
Technologijų kontrolė turi ribas. Jūsų rinkodaros komanda turi suprasti, kaip atrodo saugi QR kodo kampanija ir kokie ženklai rodo, kad kažkas nutiko ne taip.
Komandos mokymuose aptarkite šias sritis:
- Kaip atpažinti suklastotą fizinį kodą
- Kaip interpretuoti nuskaitymo analizę ir nustatyti anomalijas
- Kokių veiksmų imtis, kai įtariama, kad kodas yra pažeistas (išjungti, ištirti, pranešti)
- Kaip taikyti prekės ženklo ir HTTPS reikalavimus kuriant naujus kodus
- Kaip rašyti efektyvius raginimus veikti, kurie suteikia kontekstą vartotojams
Tas QR kodo rinkodaros kontrolinis sąrašas mažoms įmonėms yra naudinga nuoroda, kaip integruoti šiuos darbo procesus į jūsų komandos standartinį procesą.
Dažniausiai užduodami klausimai
Statiniai QR kodai nuolat įterpia paskirties URL į kodo šabloną ir negali būti pakeisti po sukūrimo. Jei statinis kodas yra pažeistas arba veda į neveikiantį puslapį, turite perspausdinti kiekvieną fizinį elementą, kuriame jis pasirodo. Dinaminiai QR kodai naudoja trumpą peradresavimo URL, kurį valdote iš prietaisų skydelio, todėl galite akimirksniu atnaujinti paskirties vietą arba išjungti kodą nieko neperspausdinant. Dinaminiai kodai taip pat teikia nuskaitymo analizę realiuoju laiku, kuri padeda aptikti įtartiną veiklą. Bet kokiai rinkodaros kampanijai, kurioje svarbu saugumas ir lankstumas, dinaminiai kodai yra geresnis pasirinkimas.
Reguliariai tikrinkite fizinius kodus kiekvienoje išdėstymo vietoje ir lyginkite juos su teisėto kodo etaloniniu atvaizdu. Skaitmeniniu būdu stebėkite savo nuskaitymo analizę, ieškodami neįprastų modelių – netikėtų apimties šuolių, nuskaitymų iš neatpažintų geografinių regionų arba didelio nuskaitymų dažnumo iš vieno įrenginio. Kadangi dinaminiai QR kodai seka šiuos rodiklius realiuoju laiku, galite greitai aptikti anomalijas ir išjungti paveiktą peradresavimą, kol neatsirado didelės žalos.
Kiekvienas nukreipimo puslapis, susietas su QR kodu, turėtų naudoti HTTPS (TLS/SSL šifravimą), greitai įkelti mobiliuosiuose įrenginiuose ir aiškiai rodyti jūsų prekės ženklo tapatybę, kad vartotojai galėtų patvirtinti, jog yra tinkamoje vietoje. Puslapiuose, kurie renka bet kokius vartotojo duomenis, įtraukite matomą nuorodą į savo privatumo politiką ir prieinamą atsisakymo arba sutikimo mechanizmą, kaip reikalauja BDAR arba CCPA. Jei puslapis tvarko jautrią informaciją, pvz., mokėjimus ar prisijungimo duomenis, apsvarstykite galimybę pridėti daugiafaktorinį autentifikavimą kaip papildomą apsaugos lygį.