QR โค้ดของคุณกำลังทำให้ลูกค้าตกอยู่ในความเสี่ยงโดยที่คุณไม่รู้ตัวอยู่หรือเปล่า? นักต้มตุ๋นได้ทำให้การฉ้อโกง QR โค้ดกลายเป็นภัยคุกคามหลัก และธุรกิจที่ใช้ QR โค้ดในการรณรงค์ทางการตลาดอาจกลายเป็นช่องทางในการโจมตีโดยไม่ตั้งใจ คู่มือนี้จะแนะนำคุณเกี่ยวกับความเสี่ยงด้านความปลอดภัยเฉพาะที่คุณต้องรู้ และขั้นตอนปฏิบัติเพื่อดำเนินแคมเปญที่ลูกค้าของคุณสามารถไว้วางใจได้.
ภัยคุกคามที่แท้จริงเบื้องหลังการตลาดด้วย QR โค้ด
การทำความเข้าใจสิ่งที่คุณกำลังเผชิญอยู่เป็นขั้นตอนแรกในการปกป้องแคมเปญของคุณ QR โค้ดมีความทึบโดยธรรมชาติ – ผู้ใช้ไม่สามารถเห็นได้ว่ามันนำไปสู่ที่ใดจนกว่าจะสแกนแล้ว นั่นทำให้มันเป็นเครื่องมือที่น่าสนใจสำหรับผู้ไม่หวังดี.
การดัดแปลงและโคลนโค้ด
หนึ่งในการโจมตีที่ตรงไปตรงมาที่สุดคือการเปลี่ยน QR โค้ดที่ถูกต้องด้วยโค้ดปลอม อาชญากรพิมพ์โค้ดปลอมแบบสติกเกอร์และวางทับโค้ดจริงในที่สาธารณะ เช่น ตู้จอดรถ โต๊ะร้านอาหาร หรือชั้นวางสินค้า เมื่อลูกค้าสแกนสิ่งที่ดูเหมือนโค้ดของคุณ พวกเขาจะถูกนำไปยังเว็บไซต์ปลอมที่ออกแบบมาเพื่อขโมยข้อมูลการชำระเงินหรือข้อมูลเข้าสู่ระบบ.
การโจมตีประเภทนี้อันตรายเป็นพิเศษเพราะแบรนด์ของคุณจะได้รับผลกระทบด้านชื่อเสียงแม้ว่าคุณจะเป็นเหยื่อก็ตาม ลูกค้าจะเชื่อมโยงประสบการณ์การฉ้อโกงเข้ากับธุรกิจของคุณ.
การฟิชชิ่งด้วย QR โค้ด (“Quishing”)
Quishing เป็นรูปแบบหนึ่งของการฉ้อโกงข้อมูลประจำตัวที่ผู้โจมตีฝังลิงก์ที่เป็นอันตรายไว้ใน QR โค้ดและเผยแพร่ผ่านอีเมล ใบปลิว หรือป้ายสาธารณะ เว็บไซต์ปลายทางมักจะดูเหมือนถูกต้องตามกฎหมาย – เลียนแบบหน้าเข้าสู่ระบบหรือหน้าชำระเงินจริง – ซึ่งเหยื่อจะถูกกระตุ้นให้ป้อนข้อมูลที่ละเอียดอ่อน.
หน่วยงานบังคับใช้กฎหมายของรัฐบาลกลางในสหรัฐอเมริกาได้เตือนโดยเฉพาะว่าการโจมตีแบบ quishing มักจะสร้างความรู้สึกเร่งด่วนที่ผิดพลาดเพื่อกดดันให้ผู้คนสแกนและดำเนินการอย่างรวดเร็ว การฟิชชิ่งข้อมูลประจำตัวคิดเป็นส่วนใหญ่ของภัยคุกคาม QR โค้ดขั้นสูง ทำให้เป็นหนึ่งในความเสี่ยงที่ร้ายแรงที่สุดสำหรับธุรกิจที่จัดการบัญชีลูกค้าหรือการชำระเงิน.
การเปิดเผยข้อมูลส่วนบุคคล
การสแกน QR โค้ดทุกครั้งสามารถเก็บข้อมูลเมตาได้ – ประเภทอุปกรณ์ ตำแหน่งที่ตั้ง เวลาที่สแกน เบราว์เซอร์ – ขึ้นอยู่กับการตั้งค่าการติดตามของคุณ หากไม่มีการควบคุมที่เหมาะสม ข้อมูลนี้อาจถูกเปิดเผย จัดการผิดพลาด หรือรวบรวมในลักษณะที่ละเมิดกฎระเบียบความเป็นส่วนตัว ธุรกิจที่ดำเนินการภายใต้ GDPR (สำหรับผู้ใช้ในสหภาพยุโรป) หรือ CCPA/CPRA (สำหรับผู้อยู่อาศัยในแคลิฟอร์เนีย) ต้องเผชิญกับค่าปรับจำนวนมากสำหรับการจัดการข้อมูลที่ไม่เหมาะสม. เรียนรู้เพิ่มเติมเกี่ยวกับความเสี่ยงด้านความเป็นส่วนตัวเฉพาะที่ QR โค้ดสร้างขึ้นและวิธีแก้ไข.
ประสบการณ์ที่เสียหายที่บ่อนทำลายความไว้วางใจ
ความปลอดภัยไม่ใช่แค่เรื่องของการโจมตีเท่านั้น QR โค้ดที่นำไปสู่ลิงก์เสีย หน้าเว็บที่ไม่เหมาะกับมือถือ หรือเว็บไซต์ที่โหลดช้า สร้างประสบการณ์ที่ไม่ดีที่บ่อนทำลายความมั่นใจของลูกค้า หากโค้ดของคุณล้มเหลวแม้เพียงบางครั้ง ลูกค้าก็จะไม่อยากสแกนมันน้อยลง – และมีแนวโน้มที่จะเชื่อข้อโต้แย้งที่ว่า “QR โค้ดไม่น่าเชื่อถือ”
การสร้าง QR โค้ดที่ปลอดภัย: สิ่งที่ต้องทำให้ถูกต้องก่อนเปิดตัว
ใช้ QR โค้ดแบบไดนามิกแทนแบบคงที่
การตัดสินใจด้านความปลอดภัยที่สำคัญที่สุดที่คุณสามารถทำได้คือการเลือก คิวอาร์โค้ดแบบไดนามิก มากกว่าแบบคงที่ นี่คือเหตุผลว่าทำไมจึงสำคัญ:
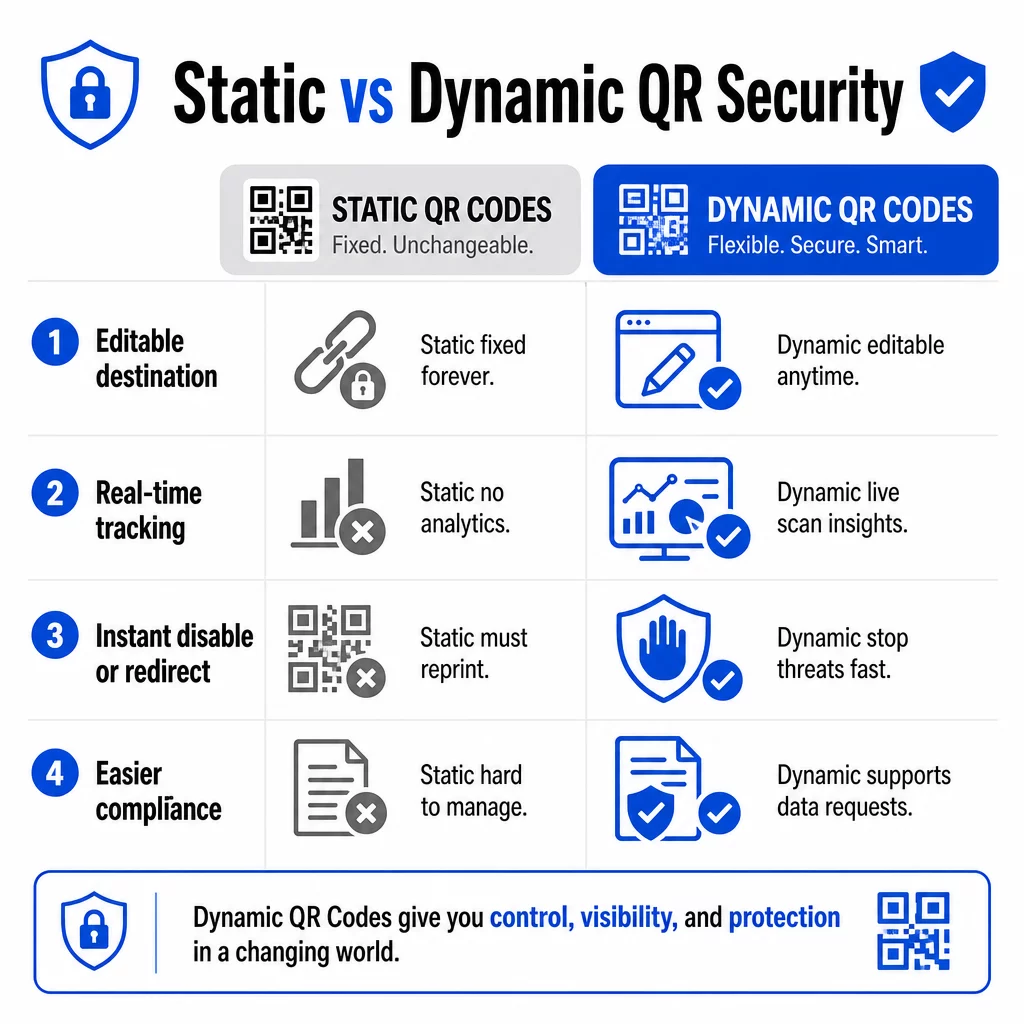
| ฟีเจอร์ | รหัส QR แบบคงที่ | โค้ด QR แบบไดนามิก |
|---|---|---|
| URL ปลายทาง | แก้ไขไม่ได้ถาวร | แก้ไขได้ตลอดเวลา |
| การติดตามการสแกน | ไม่รองรับ | รวมการวิเคราะห์แบบเต็มรูปแบบ |
| การตอบสนองต่อภัยคุกคาม | ต้องพิมพ์ซ้ำ | ปิดใช้งานหรือเปลี่ยนเส้นทางได้ทันที |
| การสนับสนุนการปฏิบัติตามข้อกำหนด | ยาก | จัดการคำขอข้อมูลได้ง่ายขึ้น |
| ค่าใช้จ่าย | ฟรีหรือราคาถูก | แบบสมัครสมาชิก |
รหัสแบบคงที่ฝังปลายทางลงในรูปแบบโดยตรง เมื่อพิมพ์แล้ว คุณไม่สามารถเปลี่ยนแปลงได้ หากรหัสแบบคงที่ถูกบุกรุกหรือนำไปสู่ปัญหาใดๆ ทางเลือกเดียวของคุณคือการพิมพ์ซ้ำและแจกจ่ายวัสดุทุกชิ้นที่รหัสนั้นปรากฏอยู่.
รหัสแบบไดนามิกใช้ URL เปลี่ยนเส้นทางสั้นๆ ที่คุณควบคุมได้จากแดชบอร์ด หากคุณตรวจพบกิจกรรมการสแกนที่น่าสงสัยหรือต้องการอัปเดตปลายทาง คุณสามารถทำได้ทันที โดยไม่ต้องแตะสิ่งพิมพ์แม้แต่ชิ้นเดียว สำหรับแคมเปญที่กำลังดำเนินอยู่ รหัสแบบไดนามิกคือตัวเลือกที่เหมาะสมที่สุด.
ติดตามและปกป้องแคมเปญของคุณแบบเรียลไทม์ ใช้ สร้าง Dynamic QR Code เพื่อสร้างรหัสที่คุณสามารถอัปเดต ตรวจสอบ และปิดใช้งานได้ทันทีหากมีสิ่งใดดูน่าสงสัย.
เชื่อมโยงเฉพาะปลายทางที่ปลอดภัยด้วย HTTPS
URL ทุกแห่งที่รหัส QR ของคุณชี้ไปควรใช้การเข้ารหัส TLS/SSL ซึ่งระบุด้วย `https://` และไอคอนแม่กุญแจในเบราว์เซอร์ สิ่งนี้ช่วยให้มั่นใจได้ว่าการเชื่อมต่อระหว่างอุปกรณ์ของผู้ใช้และเว็บไซต์ของคุณได้รับการเข้ารหัส และเว็บไซต์ได้รับการรับรองและเชื่อถือได้.
หลีกเลี่ยงการเชื่อมโยงไปยังปลายทาง HTTP แม้จะเป็นการชั่วคราว หากที่อยู่ของหน้าเว็บมีการเปลี่ยนแปลง ให้กำหนดค่าการเปลี่ยนเส้นทางอย่างเหมาะสม แทนที่จะปล่อยให้ URL เดิมเสีย ลิงก์ที่เสียคือการทำลายความน่าเชื่อถือ การเปลี่ยนเส้นทางไปยังหน้าเว็บที่ไม่ปลอดภัยคือความเสี่ยงด้านความปลอดภัย. ตรวจสอบรายการตรวจสอบฉบับเต็มสำหรับแนวทางปฏิบัติที่ดีที่สุดในการสร้างรหัส QR ที่ปลอดภัย.
เพิ่มการสร้างแบรนด์ที่มองเห็นได้ลงในรหัสทุกรหัส
รหัส QR สีขาวดำธรรมดาไม่ได้ให้สัญญาณแก่ผู้ใช้ว่ามาจากที่ใดหรือปลอดภัยหรือไม่ รหัส QR ที่มีแบรนด์ ซึ่งรวมโลโก้ สีของแบรนด์ และเทมเพลตการออกแบบของคุณ จะยากขึ้นอย่างมากสำหรับผู้โจมตีที่จะเลียนแบบได้อย่างน่าเชื่อถือ และยังส่งสัญญาณถึงความถูกต้องตามกฎหมายให้กับลูกค้าก่อนที่พวกเขาจะสแกน.
ใช้สีที่สอดคล้องกับเอกลักษณ์ทางภาพของคุณ รักษาความคมชัดสูงเพื่อให้สแกนได้ง่าย และรักษางานออกแบบให้สะอาดตา เมื่อคุณใช้ URL ที่มีชื่อโดเมนของคุณด้วย (แทนที่จะเป็นโดเมนลิงก์สั้นทั่วไป) ลูกค้าจะมีจุดยืนยันเพิ่มเติม.
ใช้การควบคุมการเข้าถึงตามบทบาท
หากสมาชิกในทีมหลายคนจัดการแคมเปญรหัส QR ของคุณ ให้จำกัดผู้ที่สามารถแก้ไขหรือปิดใช้งานรหัสได้ การเปลี่ยนแปลงที่ไม่ได้รับอนุญาตกับรหัสที่ใช้งานอยู่ ไม่ว่าจะโดยบังเอิญหรือโดยเจตนาร้าย ถือเป็นความเสี่ยงร้ายแรง การจัดการแบบรวมศูนย์พร้อมสิทธิ์ตามบทบาทช่วยให้มั่นใจได้ว่าเฉพาะผู้ที่ได้รับอนุญาตเท่านั้นที่สามารถทำการเปลี่ยนแปลงได้ ซึ่งมีความสำคัญอย่างยิ่งสำหรับทีมองค์กรหรือเอเจนซีที่จัดการรหัสในนามของลูกค้าหลายราย.
การจัดวางทางกายภาพและการป้องกันการงัดแงะ
วิธีและตำแหน่งที่คุณแสดงรหัส QR ส่งผลต่อทั้งการใช้งานและความปลอดภัย. การตัดสินใจเรื่องการจัดวางควรได้รับความสนใจมากเท่ากับตัวรหัสเอง.
- ใช้วัสดุที่แสดงหลักฐานการงัดแงะ สำหรับรหัสที่แสดงในที่สาธารณะ รหัสบนเมนู เคาน์เตอร์ หรือผนัง ควรพิมพ์ลงบนวัสดุโดยตรง แทนที่จะติดเป็นสติกเกอร์ที่ถอดออกได้ หากเป็นไปได้.
- ตรวจสอบรหัสจริงเป็นประจำ, โดยเฉพาะในบริเวณที่มีผู้คนพลุกพล่าน เก็บภาพอ้างอิงของรหัสที่ถูกต้องของคุณไว้ เพื่อให้พนักงานสามารถสังเกตเห็นการเปลี่ยนแทนที่ไม่ได้รับอนุญาตได้.
- ยึดจอแสดงผลในตำแหน่งที่กำหนด. รหัสที่อยู่ใต้กระจก เคลือบติดกับพื้นผิว หรือรวมอยู่ในป้าย จะแก้ไขได้ยากกว่าแผ่นแทรกที่หลวมหรือเอกสารแจกที่เป็นกระดาษมาก.
- วางรหัสในระดับสายตาที่เหมาะสม – โดยทั่วไปอยู่ระหว่าง 3.5 ถึง 5.5 ฟุต – ในบริเวณที่มีแสงสว่างเพียงพอและมีคอนทราสต์ที่ดีกับพื้นหลัง.
คำแนะนำของรัฐบาลกลางเตือนผู้บริโภคโดยเฉพาะให้ตรวจสอบรหัส QR จริงเพื่อหาสัญญาณของการแก้ไข (เช่น สติกเกอร์ที่วางทับของเดิม) ก่อนสแกน การทำให้รหัสของคุณเปลี่ยนได้ยากขึ้นทางกายภาพ จะช่วยลดความเสี่ยงที่ลูกค้าจะพบกับเวอร์ชันที่เป็นการฉ้อโกง.
สิ่งที่ควรบอกลูกค้าก่อนที่พวกเขาจะสแกน
ลูกค้าคือแนวป้องกันที่สองของคุณ เมื่อพวกเขาเข้าใจว่าการโต้ตอบกับรหัส QR ที่ปลอดภัยเป็นอย่างไร พวกเขาก็จะอยู่ในตำแหน่งที่ดีขึ้นในการสังเกตเห็นสิ่งผิดปกติ.
ควรวางคำกระตุ้นการตัดสินใจที่ชัดเจนและเฉพาะเจาะจงไว้ข้างรหัส QR ทุกอัน คำแนะนำที่ไม่ชัดเจน เช่น “สแกนที่นี่” ไม่ได้ช่วยให้ผู้ใช้ประเมินว่ารหัสถูกต้องหรือไม่ แต่ให้ใช้วลีเช่น:
- “สแกนเพื่อดูเมนูวันนี้”
- “สแกนเพื่อเข้าถึงใบเสร็จของคุณ”
- “สแกนเพื่อดูคำแนะนำการตั้งค่าผลิตภัณฑ์”
ข้อมูลตามบริบทนี้จะบอกผู้ใช้ว่าควรคาดหวังอะไรหลังจากสแกน – ทำให้ง่ายต่อการจดจำเมื่อมีบางอย่างผิดปกติ รหัส QR ที่สัญญาว่าจะแสดงเมนูแต่เปิดหน้าเข้าสู่ระบบเป็นสัญญาณอันตรายทันที.
กระตุ้นให้ลูกค้าดูตัวอย่าง URL ก่อนที่จะติดตามไป กล้องสมาร์ทโฟนสมัยใหม่ส่วนใหญ่จะแสดง URL ปลายทางก่อนที่จะเปิดเบราว์เซอร์ ผู้ใช้ควรมองหาโดเมนที่จดจำได้ของคุณ และตรวจสอบการสะกดผิดหรืออักขระที่ถูกแทนที่ (เช่น `paeg1oot.com` แทนที่จะเป็น `pageloot.com`).
แนะนำไม่ให้ใช้แอปสแกน QR ของบุคคลที่สามที่ดาวน์โหลดจากแหล่งที่ไม่รู้จัก กล้องสมาร์ทโฟนในตัว (ทั้ง iOS และ Android มีการสแกน QR ในตัว) เป็นตัวเลือกที่ปลอดภัยที่สุดและแสดงตัวอย่าง URL ก่อนที่จะนำทาง.
การตรวจสอบแคมเปญเพื่อหากิจกรรมที่น่าสงสัย
การสร้างคิวอาร์โค้ดที่ปลอดภัยไม่ใช่การกระทำเพียงครั้งเดียว การตรวจสอบอย่างต่อเนื่องคือสิ่งที่แยกแคมเปญที่ปลอดภัยออกจากแคมเปญที่ถูกโจมตี.
คิวอาร์โค้ดแบบไดนามิกให้ข้อมูลการติดตามแบบเรียลไทม์ รวมถึงจำนวนการสแกน, ประเภทอุปกรณ์, ระบบปฏิบัติการ และตำแหน่งทางภูมิศาสตร์ ข้อมูลนี้มีประโยชน์สองประการ: วัดประสิทธิภาพของแคมเปญและแจ้งเตือนความผิดปกติ.
สังเกตสัญญาณเตือนเหล่านี้ในข้อมูลการสแกนของคุณ:
- จำนวนการสแกนที่เพิ่มขึ้นอย่างกะทันหันจากภูมิภาคทางภูมิศาสตร์ที่ไม่คาดคิด
- ปริมาณการสแกนจำนวนมากจากอุปกรณ์เดียวหรือที่อยู่ IP เดียวในช่วงเวลาสั้นๆ
- รูปแบบการสแกนที่ไม่ตรงกับกลุ่มเป้าหมายที่คุณคาดหวัง (อุปกรณ์ผิดประเภท, เวลาผิดปกติ, สถานที่ผิดปกติ)
รูปแบบใดๆ เหล่านี้อาจบ่งชี้ว่าโค้ดกำลังถูกโจมตีหรือทดสอบโดยผู้ไม่หวังดี ด้วยโค้ดแบบไดนามิก คุณสามารถปิดใช้งาน URL ที่ได้รับผลกระทบทันที เปลี่ยนเส้นทางไปยังหน้า Landing Page ที่ปลอดภัย และตรวจสอบก่อนตัดสินใจว่าจะดำเนินการแคมเปญต่อหรือไม่.
ตั้งค่าการตรวจสอบเป็นประจำ – ทั้งแบบดิจิทัล (การตรวจสอบการวิเคราะห์) และแบบกายภาพ (การตรวจสอบตำแหน่งการวางโค้ด) – ตามกำหนดเวลาที่แน่นอน ยิ่งคุณตรวจพบปัญหาเร็วเท่าไหร่ ความเสียหายก็จะยิ่งน้อยลงเท่านั้น.
ดูทุกการสแกนที่เกิดขึ้น แดชบอร์ดของ Pageloot ช่วยให้คุณเห็นภาพรวมประสิทธิภาพการสแกนและความผิดปกติได้อย่างสมบูรณ์. เริ่มติดตามแคมเปญคิวอาร์โค้ดของคุณ ด้วยโค้ดแบบไดนามิกได้แล้ววันนี้.
การปฏิบัติตามกฎระเบียบความเป็นส่วนตัวของข้อมูล
หากคิวอาร์โค้ดของคุณรวบรวมข้อมูลผู้ใช้ใดๆ – แม้กระทั่งเพียงตำแหน่งการสแกนและประเภทอุปกรณ์ – คุณมีข้อผูกพันทางกฎหมายขึ้นอยู่กับตำแหน่งที่ลูกค้าของคุณอยู่.
GDPR มีผลบังคับใช้เมื่อคุณกำหนดเป้าหมายผู้ใช้ในสหภาพยุโรป กำหนดให้ต้องได้รับความยินยอมอย่างชัดแจ้งก่อนรวบรวมข้อมูลส่วนบุคคล และกำหนดให้ผู้ใช้สามารถขอเข้าถึงหรือลบข้อมูลของตนได้ การไม่ปฏิบัติตามมีโทษปรับสูงสุดถึง 4% ของรายได้ประจำปีทั่วโลก หรือ 20 ล้านยูโร แล้วแต่จำนวนใดจะสูงกว่า.
CCPA/CPRA มีผลบังคับใช้กับผู้อยู่อาศัยในแคลิฟอร์เนียและให้สิทธิ์ในการเลือกไม่รับการรวบรวมข้อมูล แม้ว่าจะไม่จำเป็นต้องได้รับความยินยอมล่วงหน้าเสมอไป แต่ก็กำหนดให้มีการเปิดเผยข้อมูลที่ชัดเจนและกลไกการเลือกไม่รับที่เข้าถึงได้ การละเมิดโดยเจตนาอาจส่งผลให้ถูกปรับสูงสุดถึง 7,988 ดอลลาร์ต่อเหตุการณ์.
ขั้นตอนปฏิบัติเพื่อรักษาการปฏิบัติตามข้อกำหนด:
- รวบรวมเฉพาะข้อมูลขั้นต่ำที่จำเป็นสำหรับเป้าหมายแคมเปญของคุณ
- ทำให้ค้นหานโยบายความเป็นส่วนตัวของคุณได้ง่ายจากหน้า Landing Page ของรหัส QR ใดๆ
- ใช้แพลตฟอร์มรหัส QR ที่รองรับคำขอการลบข้อมูล
- เลือกแพลตฟอร์มที่มีการรับรองการปฏิบัติตามข้อกำหนดที่เป็นที่ยอมรับ เช่น GDPR, SOC 2 หรือ HIPAA ตามความเหมาะสม
การมีความโปร่งใสเกี่ยวกับวิธีการจัดการข้อมูลของคุณเป็นทั้งข้อกำหนดทางกฎหมายและมาตรการสร้างความไว้วางใจ ลูกค้าที่เข้าใจว่าคุณรวบรวมอะไร – และทำไม – มีแนวโน้มที่จะมีส่วนร่วมกับรหัสของคุณมากขึ้น. สำรวจวิธีสร้างแคมเปญรหัส QR ที่เคารพความเป็นส่วนตัวอย่างละเอียดเพิ่มเติม.
การทดสอบก่อนการปรับใช้
ไม่มีรหัส QR ใดควรเผยแพร่โดยไม่ผ่านการทดสอบบนอุปกรณ์และเงื่อนไขที่หลากหลาย รหัสที่สแกนได้อย่างสมบูรณ์บนโทรศัพท์ของคุณอาจล้มเหลวบนอุปกรณ์ Android รุ่นเก่า ในสภาพแสงสลัว หรือเมื่อพิมพ์ในขนาดที่เล็กลง.
ก่อนการปรับใช้:
- ทดสอบบนอุปกรณ์ iOS และ Android โดยใช้แอปกล้องดั้งเดิม
- สแกนภายใต้สภาพแสงที่คาดการณ์ไว้ ณ ตำแหน่งการจัดวางแต่ละแห่ง
- ตรวจสอบว่าปลายทางโหลดถูกต้องและได้รับการปรับให้เหมาะกับมือถืออย่างสมบูรณ์
- ยืนยันความเร็วในการโหลดหน้าเว็บ – หน้าเว็บที่ช้าจะเพิ่มอัตราการละทิ้งและสร้างโอกาสให้ผู้ใช้ที่ใจร้อนถูกเปลี่ยนเส้นทางไปยังที่อื่น
- ตรวจสอบว่า URL ที่แสดงในการแสดงตัวอย่างก่อนสแกนตรงกับโดเมนที่คุณคาดหวัง
สำหรับ รหัส QR ที่วางอยู่ในสื่อสิ่งพิมพ์, ใช้รูปแบบเวกเตอร์ (SVG, EPS หรือ PDF) สำหรับการพิมพ์เพื่อหลีกเลี่ยงความเบลอ รักษาระยะห่างที่เงียบ – ขอบสีขาวรอบรหัส – อย่างน้อยสี่โมดูลกว้างในทุกด้าน ขนาดที่ใช้งานได้จริงขั้นต่ำสำหรับวัสดุทางการตลาดส่วนใหญ่คือ 0.8 × 0.8 นิ้ว; สำหรับนามบัตรที่ดูในระยะใกล้ อย่างน้อย 1 × 1 นิ้ว.
การฝึกอบรมทีมของคุณ
การควบคุมทางเทคโนโลยีมีข้อจำกัด ทีมการตลาดของคุณจำเป็นต้องเข้าใจว่าแคมเปญรหัส QR ที่ปลอดภัยมีลักษณะอย่างไร และสัญญาณใดที่บ่งบอกว่ามีบางอย่างผิดปกติ.
ครอบคลุมประเด็นเหล่านี้ในการฝึกอบรมทีม:
- วิธีการจดจำรหัสทางกายภาพที่ถูกดัดแปลง
- วิธีการตีความการวิเคราะห์การสแกนและระบุความผิดปกติ
- ขั้นตอนที่ต้องดำเนินการเมื่อสงสัยว่ารหัสถูกบุกรุก (ปิดใช้งาน, ตรวจสอบ, แจ้งเตือน)
- วิธีการใช้การสร้างแบรนด์และข้อกำหนด HTTPS เมื่อสร้างรหัสใหม่
- วิธีการเขียนคำกระตุ้นการตัดสินใจที่มีประสิทธิภาพซึ่งให้บริบทแก่ผู้ใช้
เดอะ รายการตรวจสอบการตลาดคิวอาร์โค้ดสำหรับธุรกิจขนาดเล็ก เป็นข้อมูลอ้างอิงที่เป็นประโยชน์สำหรับการสร้างเวิร์กโฟลว์เหล่านี้ให้เป็นกระบวนการมาตรฐานของทีมคุณ.
คำถามที่พบบ่อย
คิวอาร์โค้ดแบบคงที่ (Static QR codes) จะฝัง URL ปลายทางไว้อย่างถาวรในรูปแบบโค้ด และไม่สามารถเปลี่ยนแปลงได้หลังจากสร้างแล้ว หากโค้ดแบบคงที่ถูกบุกรุกหรือนำไปสู่หน้าเว็บที่เสีย คุณจะต้องพิมพ์ซ้ำทุกรายการทางกายภาพที่โค้ดนั้นปรากฏอยู่ คิวอาร์โค้ดแบบไดนามิก (Dynamic QR codes) ใช้ URL เปลี่ยนเส้นทางแบบสั้นที่คุณควบคุมได้จากแดชบอร์ด ดังนั้นคุณจึงสามารถอัปเดตปลายทางหรือปิดใช้งานโค้ดได้ทันทีโดยไม่ต้องพิมพ์ซ้ำสิ่งใดๆ โค้ดแบบไดนามิกยังให้การวิเคราะห์การสแกนแบบเรียลไทม์ ซึ่งช่วยให้คุณตรวจจับกิจกรรมที่น่าสงสัยได้ สำหรับการรณรงค์ทางการตลาดใดๆ ที่ความปลอดภัยและความยืดหยุ่นมีความสำคัญ โค้ดแบบไดนามิกคือทางเลือกที่ดีกว่า.
ตรวจสอบรหัสทางกายภาพ ณ จุดติดตั้งแต่ละแห่งเป็นประจำ และเปรียบเทียบกับภาพอ้างอิงของรหัสที่ถูกต้อง ในทางดิจิทัล ให้ตรวจสอบการวิเคราะห์การสแกนของคุณเพื่อหารูปแบบที่ผิดปกติ เช่น ปริมาณการสแกนที่เพิ่มขึ้นอย่างไม่คาดคิด การสแกนจากภูมิภาคที่ไม่รู้จัก หรือความถี่ในการสแกนสูงจากอุปกรณ์เครื่องเดียว เนื่องจากรหัส QR แบบไดนามิกติดตามเมตริกเหล่านี้แบบเรียลไทม์ คุณจึงสามารถตรวจจับความผิดปกติได้อย่างรวดเร็ว และปิดใช้งานการเปลี่ยนเส้นทางที่ได้รับผลกระทบ ก่อนที่จะเกิดความเสียหายร้ายแรง.
ทุกหน้า Landing Page ที่เชื่อมโยงจากรหัส QR ควรใช้ HTTPS (การเข้ารหัส TLS/SSL) โหลดได้อย่างรวดเร็วบนอุปกรณ์มือถือ และแสดงเอกลักษณ์ของแบรนด์ของคุณอย่างชัดเจน เพื่อให้ผู้ใช้สามารถยืนยันได้ว่าพวกเขาอยู่ในที่ที่ถูกต้อง สำหรับหน้าเว็บที่รวบรวมข้อมูลผู้ใช้ใดๆ ให้ใส่ลิงก์ที่มองเห็นได้ไปยังนโยบายความเป็นส่วนตัวของคุณ และกลไกการเลือกไม่รับหรือการยินยอมที่เข้าถึงได้ตามที่ GDPR หรือ CCPA กำหนด หากหน้าเว็บจัดการข้อมูลที่ละเอียดอ่อน เช่น การชำระเงินหรือข้อมูลเข้าสู่ระบบ ให้พิจารณาเพิ่มการยืนยันตัวตนแบบหลายปัจจัยเป็นชั้นการป้องกันเพิ่มเติม.