Vaarantavatko QR-koodisi asiakkaitasi tietämättäsi? Huijarit ovat tehneet QR-koodihuijauksista yleisen uhan, ja niitä markkinointikampanjoissaan käyttävät yritykset voivat tahattomasti tulla hyökkäyksen välineeksi. Tämä opas käy läpi tietyt tietoturvariskit, jotka sinun on tiedettävä, ja käytännön toimenpiteet, joilla voit toteuttaa kampanjoita, joihin asiakkaasi voivat luottaa.
QR-koodimarkkinoinnin todelliset uhat
Sen ymmärtäminen, mitä vastaan olet, on ensimmäinen askel kampanjoidesi suojaamisessa. QR-koodit ovat luonnostaan läpinäkymättömiä – käyttäjät eivät näe, minne ne johtavat, ennen kuin he ovat jo skannanneet ne. Tämä tekee niistä houkuttelevan työkalun pahantahtoisille toimijoille.
Koodin peukalointi ja kloonaus
Yksi suoraviivaisimmista hyökkäyksistä sisältää laillisen QR-koodin fyysisen korvaamisen vilpillisellä. Rikolliset tulostavat tarrapohjaisia väärennettyjä koodeja ja asettavat ne oikeiden päälle julkisilla paikoilla – pysäköintimittareissa, ravintolapöydissä, vähittäiskaupan näytöissä. Kun asiakas skannaa sen, mikä näyttää sinun koodiltasi, hänet ohjataan todellisuudessa huijatulle sivustolle, joka on suunniteltu varastamaan maksu- tai kirjautumistietoja.
Tämäntyyppinen hyökkäys on erityisen vaarallinen, koska brändisi kärsii mainevahingon, vaikka olisit uhri. Asiakkaat yhdistävät vilpillisen kokemuksen yritykseesi.
QR-koodihuijaus (“Quishing”)
Quishing on identiteettihuijauksen muoto, jossa hyökkääjät upottavat haitallisia linkkejä QR-koodeihin ja levittävät niitä sähköpostitse, painettujen esitteiden tai julkisten kylttien kautta. Kohdesivusto näyttää usein lailliselta – jäljitellen todellista kirjautumis- tai maksusivua – jossa uhreja pyydetään syöttämään arkaluonteisia tietoja.
Yhdysvaltain liittovaltion lainvalvontaviranomaiset ovat erityisesti varoittaneet, että quishing-hyökkäykset luovat usein väärän kiireen tunteen painostaakseen ihmisiä skannaamaan ja toimimaan nopeasti. Tunnusten kalastelu muodostaa suurimman osan edistyneistä QR-koodiuhista, mikä tekee siitä yhden vakavimmista riskeistä yrityksille, jotka käsittelevät asiakastilejä tai maksuja.
Tietosuojan vaarantuminen
Jokainen QR-koodin skannaus voi kerätä metatietoja – laitteen tyyppi, sijainti, aikaleima, selain – riippuen siitä, miten seuranta on määritetty. Ilman asianmukaisia kontrolleja nämä tiedot voivat paljastua, niitä voidaan käsitellä väärin tai kerätä tavoilla, jotka rikkovat tietosuojasäännöksiä. Yritykset, jotka toimivat GDPR:n (EU-käyttäjille) tai CCPA/CPRA:n (Kalifornian asukkaille) alaisuudessa, kohtaavat merkittäviä sakkoja virheellisestä tiedonkäsittelystä. Lue lisää QR-koodien luomista erityisistä tietosuojariskeistä ja niiden käsittelystä.
Rikkinäiset kokemukset, jotka heikentävät luottamusta
Turvallisuus ei ole vain hyökkäyksiä. QR-koodi, joka johtaa rikkinäiseen linkkiin, ei-mobiiliystävälliseen sivuun tai hitaasti latautuvaan sivustoon, luo huonon kokemuksen, joka heikentää asiakkaiden luottamusta. Jos koodisi epäonnistuvat edes satunnaisesti, asiakkaat ovat vähemmän halukkaita skannaamaan niitä – ja alttiimpia väitteelle, että “QR-koodeihin ei voi luottaa”.”
Turvallinen QR-koodin luominen: Mitä tehdä oikein ennen julkaisua
Käytä dynaamisia QR-koodeja staattisten sijaan
Yksittäinen vaikuttavin tietoturvapäätös, jonka voit tehdä, on valita dynaamiset QR-koodit staattisten sijaan. Tässä syy, miksi sillä on merkitystä:
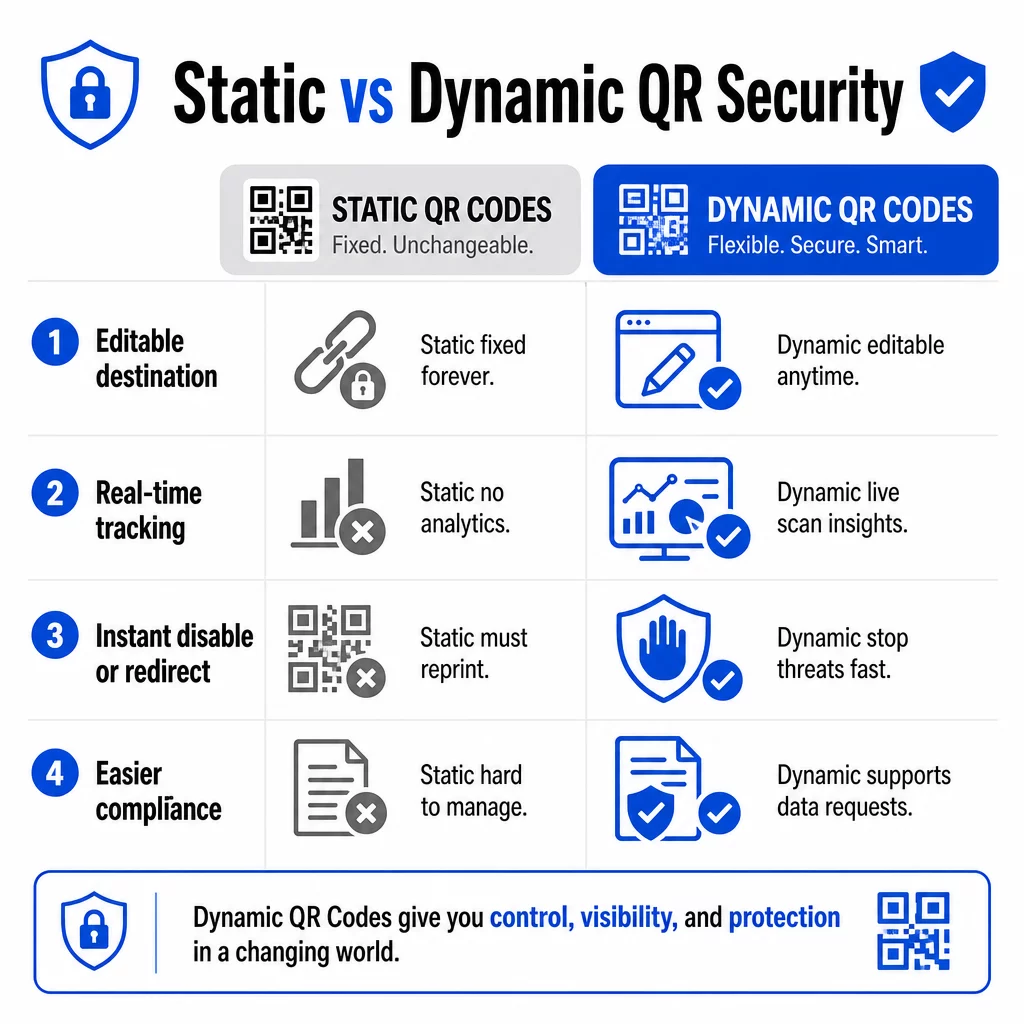
| OMINAISUUS | Staattiset QR-koodit | Dynaamiset QR-koodit |
|---|---|---|
| Kohde-URL | Kiinteä pysyvästi | Muokattavissa milloin tahansa |
| Skannauksen seuranta | Ei tuettu | Täysi analytiikka mukana |
| Vastaus uhkiin | Pakko painaa uudelleen | Poista käytöstä tai ohjaa uudelleen välittömästi |
| Vaatimustenmukaisuuden tuki | Vaikea | Helpompi hallita tietopyyntöjä |
| Kustannukset | Ilmainen tai edullinen | Tilauspohjainen |
Staattiset koodit upottavat kohteen suoraan kuvioon. Kun ne on painettu, niitä ei voi muuttaa. Jos staattinen koodi vaarantuu tai johtaa ongelmalliseen paikkaan, ainoa vaihtoehto on painaa uudelleen ja jakaa uudelleen kaikki materiaalit, joissa se esiintyy.
Dynaamiset koodit käyttävät lyhyttä uudelleenohjaus-URL-osoitetta, jota hallitset hallintapaneelista. Jos havaitset epäilyttävää skannaustoimintaa tai sinun on päivitettävä kohde, voit tehdä sen välittömästi – koskematta yhteenkään painettuun kohteeseen. Kaikissa käynnissä olevissa kampanjoissa dynaamiset koodit ovat sopiva valinta.
Seuraa ja suojaa kampanjoitasi reaaliaikaisesti Käytä Dynaaminen QR-koodi generaattori luodaksesi koodeja, joita voit päivittää, seurata ja poistaa käytöstä välittömästi, jos jokin näyttää epäilyttävältä.
Linkitä vain HTTPS-suojattuihin kohteisiin
Jokaisen URL-osoitteen, johon QR-koodisi osoittavat, tulisi käyttää TLS/SSL-salausta – merkkinä `https://` ja lukkokuvake selaimessa. Tämä varmistaa, että käyttäjän laitteen ja sivustosi välinen yhteys on salattu ja että sivusto on sertifioitu ja luotettu.
Vältä linkittämistä HTTP-kohteisiin, edes väliaikaisesti. Jos sivun osoite muuttuu, määritä uudelleenohjaukset oikein sen sijaan, että annat alkuperäisen URL-osoitteen rikkoutua. Kuollut linkki rikkoo luottamuksen; uudelleenohjaus suojaamattomalle sivulle on tietoturvariski. Tarkista täydellinen tarkistuslista turvallisten QR-koodien luomisen parhaista käytännöistä.
Lisää näkyvä brändäys jokaiseen koodiin
Yksinkertainen mustavalkoinen QR-koodi ei anna käyttäjille tietoa sen alkuperästä tai turvallisuudesta. Brändätyt QR-koodit – jotka sisältävät logosi, brändivärisi ja suunnittelumallisi – ovat hyökkääjien huomattavasti vaikeampi jäljitellä vakuuttavasti, ja ne viestivät asiakkaille legitimiteetistä ennen skannausta.
Käytä värejä, jotka vastaavat visuaalista identiteettiäsi, ylläpidä korkeaa kontrastia skannattavuuden varmistamiseksi ja pidä suunnittelut selkeinä. Kun käytät myös URL-osoitetta, joka sisältää verkkotunnuksesi (yleisen lyhytlinkkitunnuksen sijaan), asiakkailla on lisävarmennuspiste.
Ota käyttöön roolipohjaiset pääsynhallinnat
Jos useat tiimin jäsenet hallinnoivat QR-koodikampanjoitasi, rajoita sitä, kuka voi muokata tai poistaa koodeja käytöstä. Luvattomat muutokset aktiivisiin koodeihin – olivatpa ne tahattomia tai haitallisia – muodostavat vakavan riskin. Keskitetty hallinta roolipohjaisilla käyttöoikeuksilla varmistaa, että vain valtuutetut henkilöt voivat tehdä muutoksia, mikä on erityisen tärkeää yritystiimeille tai toimistoille, jotka hallinnoivat koodeja useiden asiakkaiden puolesta.
Fyysinen sijoitus ja peukaloinnin esto
Miten ja missä näytät QR-koodeja, vaikuttaa sekä käytettävyyteen että turvallisuuteen. Sijoituspäätökset ansaitsevat yhtä paljon huomiota kuin itse koodit.
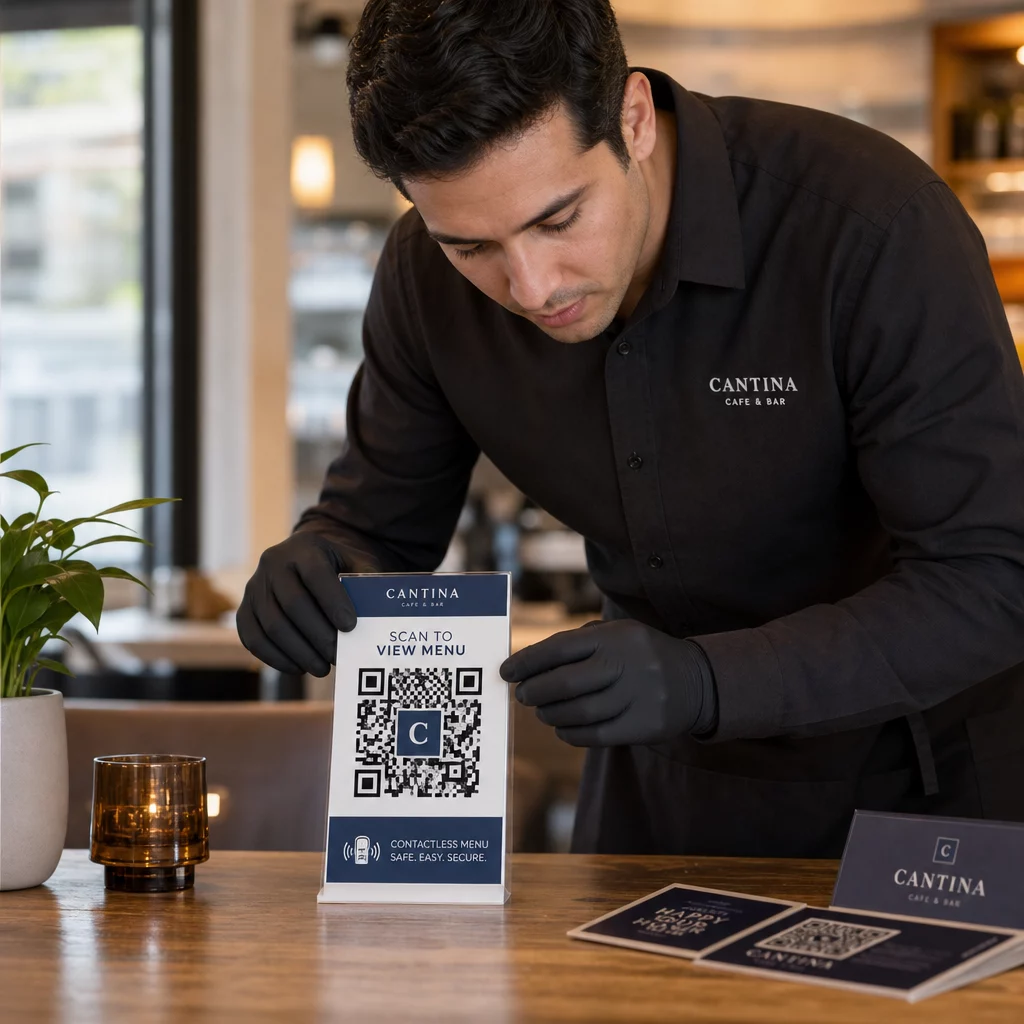
- Käytä peukaloinnin estäviä materiaaleja julkisilla paikoilla näytettäviin koodeihin. Valikoissa, työtasoilla tai seinillä olevat koodit tulisi painaa suoraan materiaaleihin sen sijaan, että ne kiinnitettäisiin irrotettavina tarroina, jos mahdollista.
- Tarkasta fyysiset koodit säännöllisesti, erityisesti vilkkaasti liikennöidyillä paikoilla. Säilytä vertailukuva siitä, miltä laillinen koodisi näyttää, jotta henkilökunta voi havaita luvattomat vaihdot.
- Kiinnitä näytöt kiinteisiin paikkoihin. Lasin alla olevia, pintoihin laminoituja tai kyltteihin integroituja koodeja on paljon vaikeampi peukaloida kuin irrallisia liitteitä tai paperisia jaettavia materiaaleja.
- Aseta koodit sopivalle silmien korkeudelle – yleensä 105–165 cm – hyvin valaistuille alueille, joilla on hyvä kontrasti taustaa vasten.
Liittovaltion ohjeistus varoittaa kuluttajia erityisesti tarkistamaan fyysisistä QR-koodeista peukaloinnin merkkejä (kuten alkuperäisen päälle liimattu tarra) ennen skannausta. Tekemällä koodeistasi fyysisesti vaikeammin vaihdettavia vähennät riskiä, että asiakkaat kohtaavat vilpillisen version.
Mitä kertoa asiakkaille ennen skannausta
Asiakkaat ovat toinen puolustuslinjasi. Kun he ymmärtävät, miltä turvallinen QR-koodin käyttö näyttää, he pystyvät paremmin havaitsemaan jotain vialla olevan.
Aseta aina selkeä, tarkka toimintakehotus jokaisen QR-koodin viereen. Epämääräiset ohjeet, kuten “Skannaa tästä”, eivät auta käyttäjiä arvioimaan, onko koodi laillinen. Käytä sen sijaan lauseita, kuten:
- “Skannaa nähdäksesi tämän päivän menun”
- “Skannaa päästäksesi kuittiisi”
- “Skannaa tuotteen asennusohjeet”
Tämä kontekstuaalinen tieto kertoo käyttäjille, mitä heidän tulisi odottaa skannauksen jälkeen – mikä helpottaa tunnistamista, kun jokin on vialla. QR-koodi, joka lupaa näyttää menun mutta avaa kirjautumissivun, on välitön punainen lippu.
Kannusta asiakkaita esikatsomaan URL-osoite ennen sen seuraamista. Useimmat modernit älypuhelinkamerat näyttävät kohde-URL-osoitteen ennen selaimen käynnistämistä. Käyttäjien tulisi etsiä tunnistettavaa verkkotunnustasi ja tarkistaa kirjoitusvirheet tai korvatut merkit (esimerkiksi `paeg1oot.com` `pageloot.com`:n sijaan).
Kehota välttämään tuntemattomista lähteistä ladattuja kolmannen osapuolen QR-skannerisovelluksia. Natiivit älypuhelinkamerat (sekä iOS että Android sisältävät sisäänrakennetun QR-skannauksen) ovat turvallisin vaihtoehto ja näyttävät URL-esikatselut ennen navigointia.
Kampanjoiden seuranta epäilyttävän toiminnan varalta
Turvallisen QR-koodin luominen ei ole kertaluonteinen toimenpide. Aktiivinen seuranta erottaa turvallisena pysyvän kampanjan hyväksikäytetystä.
Dynaamiset QR-koodit tarjoavat reaaliaikaista seurantatietoa mukaan lukien skannausten määrä, laitetyyppi, käyttöjärjestelmä ja maantieteellinen sijainti. Tämä tieto palvelee kahta tarkoitusta: se mittaa kampanjan suorituskykyä ja se ilmoittaa poikkeamista.
Pidä silmällä näitä varoitusmerkkejä skannaustiedoissasi:
- Äkillinen piikki skannauksissa odottamattomalta maantieteelliseltä alueelta
- Suuri määrä skannauksia yhdestä laitteesta tai IP-osoitteesta lyhyessä ajassa
- Skannauskuviot, jotka eivät vastaa odotettua yleisöäsi (väärät laitteet, väärät ajat, väärät sijainnit)
Mikä tahansa näistä kuvioista voi viitata siihen, että pahantahtoiset toimijat hyödyntävät tai testaavat koodia. Dynaamisten koodien avulla voit poistaa käytöstä kyseisen URL-osoitteen välittömästi, ohjata turvalliselle aloitussivulle ja tutkia asiaa ennen kuin päätät jatkaa kampanjaa.
Määritä säännölliset tarkastukset – sekä digitaaliset (analytiikan tarkastelu) että fyysiset (koodien sijoittelun tarkastus) – sovitun aikataulun mukaisesti. Mitä nopeammin havaitset ongelman, sitä vähemmän vahinkoa se voi aiheuttaa.
Näe jokainen skannaus sen tapahtuessa Pagelootin hallintapaneeli antaa sinulle täyden kuvan skannausten suorituskyvystä ja poikkeamista. Aloita QR-koodikampanjoidesi seuranta dynaamisilla koodeilla tänään.
Tietosuojasäännösten noudattaminen
Jos QR-koodisi keräävät käyttäjätietoja – vaikkapa vain skannauksen sijainnin ja laitetyypin – sinulla on lakisääteisiä velvoitteita riippuen siitä, missä asiakkaasi sijaitsevat.
GDPR koskee, kun kohdistat käyttäjiä Euroopan unionissa. Se edellyttää nimenomaista suostumusta ennen henkilötietojen keräämistä ja määrää, että käyttäjät voivat pyytää pääsyä tietoihinsa tai niiden poistamista. Sääntöjen noudattamatta jättämisestä seuraa sakkoja, jotka voivat olla jopa 4 % maailmanlaajuisesta vuotuisesta liikevaihdosta tai 20 miljoonaa euroa, riippuen siitä, kumpi on suurempi.
CCPA/CPRA koskee Kalifornian asukkaita ja antaa heille oikeuden kieltäytyä tietojen keräämisestä. Vaikka se ei aina edellytä ennakkosuostumusta, se vaatii selkeän tiedonannon ja helppokäyttöisen kieltäytymismekanismin. Tahallisista rikkomuksista voi seurata sakkoja, jotka ovat jopa 7 988 dollaria tapaukselta.
Käytännön toimenpiteet vaatimustenmukaisuuden varmistamiseksi:
- Kerää vain kampanjatavoitteidesi kannalta välttämättömät tiedot
- Tee tietosuojakäytännöstäsi helposti löydettävä miltä tahansa QR-koodin laskeutumissivulta
- Käytä QR-koodialustaa, joka tukee tietojen poistopyyntöjä
- Valitse alustoja, joilla on tunnustettuja vaatimustenmukaisuussertifikaatteja, kuten GDPR, SOC 2 tai HIPAA soveltuvin osin
Tietojen käsittelyn läpinäkyvyys on sekä lakisääteinen vaatimus että luottamusta rakentava toimenpide. Asiakkaat, jotka ymmärtävät, mitä keräät – ja miksi – sitoutuvat todennäköisemmin koodeihisi. Tutustu tarkemmin, miten rakennat yksityisyyttä kunnioittavia QR-koodikampanjoita.
Testaus ennen käyttöönottoa
Yksikään QR-koodi ei saisi mennä live-tilaan ilman testausta useilla laitteilla ja olosuhteissa. Koodi, joka skannautuu täydellisesti puhelimellasi, saattaa epäonnistua vanhemmalla Android-laitteella, hämärässä valaistuksessa tai pienempänä tulostettuna.
Ennen käyttöönottoa:
- Testaa sekä iOS- että Android-laitteilla käyttäen natiiveja kamerasovelluksia
- Skannaa kunkin sijoituspaikan odotetuissa valaistusolosuhteissa
- Varmista, että kohde latautuu oikein ja on täysin mobiilioptimoitu
- Vahvista sivun latausnopeus – hitaat sivut lisäävät hylkäämistä ja luovat mahdollisuuksia kärsimättömille käyttäjille ohjautua muualle
- Tarkista, että esiskannauksen esikatselussa näkyvä URL-osoite vastaa odottamaasi verkkotunnusta
Sillä Painomateriaaleihin sijoitetut QR-koodit, käytä vektorimuotoja (SVG, EPS tai PDF) tulostukseen sumeuden välttämiseksi. Säilytä hiljainen vyöhyke – koodin ympärillä oleva valkoinen reunus – vähintään neljän moduulin levyisenä joka puolelta. Useimpien markkinointimateriaalien pienin käytännöllinen koko on 0,8 × 0,8 tuumaa; lähikuvassa katsottavien käyntikorttien osalta vähintään 1 × 1 tuumaa.
Tiimisi kouluttaminen
Teknologiset hallintatoimet ulottuvat vain tiettyyn pisteeseen. Markkinointitiimisi on ymmärrettävä, miltä turvallinen QR-koodikampanja näyttää ja mitkä merkit viittaavat siihen, että jokin on mennyt pieleen.
Käsittele nämä alueet tiimikoulutuksessa:
- Miten tunnistaa peukaloitu fyysinen koodi
- Miten tulkita skannausanalytiikkaa ja tunnistaa poikkeamia
- Mitä toimenpiteitä tehdä, kun koodin epäillään olevan vaarantunut (poista käytöstä, tutki, ilmoita)
- Miten soveltaa brändäys- ja HTTPS-vaatimuksia uusia koodeja luotaessa
- Miten kirjoittaa tehokkaita toimintakehotuksia, jotka tarjoavat käyttäjille kontekstin
Se QR-koodimarkkinoinnin tarkistuslista pienyrityksille on hyödyllinen viite näiden työnkulkujen rakentamiseen tiimisi vakioprosessiin.
Usein kysytyt kysymykset
Staattiset QR-koodit upottavat kohde-URL-osoitteen pysyvästi koodikuvioon, eikä niitä voi muuttaa luomisen jälkeen. Jos staattinen koodi vaarantuu tai johtaa rikkinäiselle sivulle, sinun on painettava uudelleen jokainen fyysinen esine, jossa se esiintyy. Dynaamiset QR-koodit käyttävät lyhyttä uudelleenohjaus-URL-osoitetta, jota hallitset hallintapaneelista, joten voit päivittää kohteen tai poistaa koodin käytöstä välittömästi ilman uudelleenpainatusta. Dynaamiset koodit tarjoavat myös reaaliaikaisia skannausanalytiikkatietoja, mikä auttaa sinua havaitsemaan epäilyttävää toimintaa. Kaikissa markkinointikampanjoissa, joissa turvallisuus ja joustavuus ovat tärkeitä, dynaamiset koodit ovat parempi valinta.
Tarkasta säännöllisesti fyysiset koodit jokaisessa sijoituspaikassa ja vertaa niitä aidon koodin vertailukuvaan. Digitaalisesti seuraa skannausanalytiikkaasi epätavallisten kuvioiden varalta – odottamattomat piikit volyymissa, skannaukset tunnistamattomilta maantieteellisiltä alueilta tai korkea skannaustiheys yhdeltä laitteelta. Koska dynaamiset QR-koodit seuraavat näitä mittareita reaaliaikaisesti, voit havaita poikkeamat nopeasti ja poistaa käytöstä kyseisen uudelleenohjauksen ennen kuin merkittävää haittaa syntyy.
Jokaisen QR-koodista linkitetyn laskeutumissivun tulisi käyttää HTTPS-protokollaa (TLS/SSL-salaus), latautua nopeasti mobiililaitteilla ja näyttää selkeästi brändi-identiteettisi, jotta käyttäjät voivat varmistaa olevansa oikeassa paikassa. Sivuille, jotka keräävät käyttäjätietoja, sisällytä näkyvä linkki tietosuojakäytäntöösi ja saavutettava kieltäytymis- tai suostumusmekanismi GDPR:n tai CCPA:n edellyttämällä tavalla. Jos sivu käsittelee arkaluonteisia tietoja, kuten maksuja tai kirjautumistietoja, harkitse monivaiheisen tunnistautumisen lisäämistä ylimääräisenä suojakerroksena.