QR kodlarınız, farkında olmadan müşterilerinizi riske mi atıyor? Dolandırıcılar, QR kod dolandırıcılığını yaygın bir tehdit haline getirdi ve pazarlama kampanyalarında bunları kullanan işletmeler, farkında olmadan bir saldırının aracı haline gelebilir. Bu kılavuz, bilmeniz gereken belirli güvenlik risklerini ve müşterilerinizin güvenebileceği kampanyaları yürütmek için pratik adımları size anlatıyor.
QR Kod Pazarlamasının Arkasındaki Gerçek Tehditler
Neyle karşı karşıya olduğunuzu anlamak, kampanyalarınızı korumanın ilk adımıdır. QR kodları doğası gereği opaktır – kullanıcılar, tarayana kadar nereye yönlendirdiklerini göremezler. Bu da onları kötü niyetli kişiler için cazip bir araç haline getirir.
Kod Kurcalama ve Klonlama
En basit saldırılardan biri, yasal bir QR kodunu sahte bir kodla fiziksel olarak değiştirmeyi içerir. Suçlular, etiket tabanlı sahte kodlar basar ve bunları halka açık yerlerde (otopark sayaçları, restoran masaları, perakende teşhirler) gerçek kodların üzerine yapıştırır. Bir müşteri sizin kodunuz gibi görünen bir şeyi taradığında, aslında ödeme veya oturum açma kimlik bilgilerini çalmak için tasarlanmış sahte bir siteye yönlendirilir.
Bu tür bir saldırı özellikle tehlikelidir çünkü kurban siz olsanız bile itibar zedelenmesi markanızın başına gelir. Müşteriler, sahte deneyimi işletmenizle ilişkilendirir.
QR Kod Kimlik Avı (“Quishing”)
Quishing, saldırganların QR kodlarının içine kötü amaçlı bağlantılar yerleştirip bunları e-posta, basılı el ilanları veya halka açık tabelalar aracılığıyla dağıttığı bir kimlik dolandırıcılığı biçimidir. Hedef site genellikle meşru görünür – gerçek bir oturum açma veya ödeme sayfasını taklit eder – ve kurbanlardan hassas bilgiler girmeleri istenir.
ABD'deki federal kolluk kuvvetleri, quishing saldırılarının genellikle insanları taramaya ve hızlı hareket etmeye zorlamak için yanlış bir aciliyet hissi yarattığı konusunda özellikle uyardı. Kimlik bilgisi avı, gelişmiş QR kod tehditlerinin büyük çoğunluğunu oluşturarak, müşteri hesaplarını veya ödemelerini yöneten işletmeler için en ciddi risklerden biri haline gelmektedir.
Veri Gizliliği Maruziyeti
Her QR kod taraması, izlemenizin nasıl yapılandırıldığına bağlı olarak meta verileri (cihaz türü, konum, zaman damgası, tarayıcı) yakalayabilir. Uygun kontroller olmadan, bu veriler ifşa edilebilir, yanlış kullanılabilir veya gizlilik düzenlemelerini ihlal edecek şekilde toplanabilir. GDPR (AB kullanıcıları için) veya CCPA/CPRA (Kaliforniya sakinleri için) kapsamında faaliyet gösteren işletmeler, uygunsuz veri işleme nedeniyle önemli para cezalarıyla karşılaşır. QR kodlarının yarattığı belirli gizlilik riskleri ve bunlarla nasıl başa çıkılacağı hakkında daha fazla bilgi edinin.
Güveni Zedeleyen Bozuk Deneyimler
Güvenlik sadece saldırılarla ilgili değildir. Bozuk bir bağlantıya, mobil uyumlu olmayan bir sayfaya veya yavaş yüklenen bir siteye yönlendiren bir QR kodu, müşteri güvenini sarsan kötü bir deneyim yaratır. Kodlarınız ara sıra bile başarısız olursa, müşteriler bunları taramaya daha az istekli hale gelir – ve “QR kodlarına güvenilemez” argümanına daha yatkın olurlar.”
Güvenli QR Kod Oluşturma: Lansmandan Önce Neleri Doğru Yapmalısınız?
Statik QR Kodlar Yerine Dinamik QR Kodlar Kullanın
Yapabileceğiniz en etkili güvenlik kararı şunları seçmektir dinamik QR kodları statik olanlar yerine. İşte neden önemli olduğu:
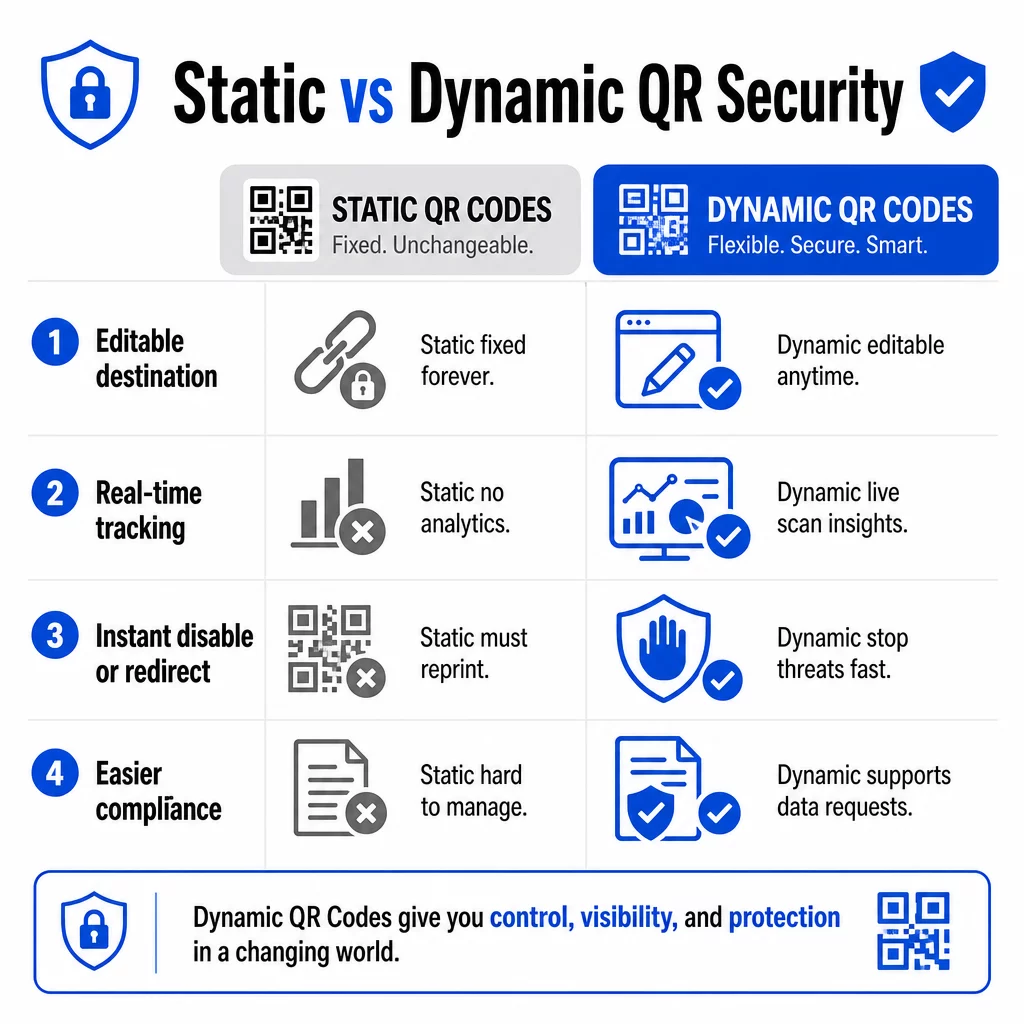
| ÖZELLİK | Statik QR Kodları | Dinamik QR Kodları |
|---|---|---|
| Hedef URL | Kalıcı olarak sabit | İstediğiniz zaman düzenlenebilir |
| Tarama takibi | Desteklenmiyor | Tam analiz dahil |
| Tehditlere yanıt | Yeniden basılmalı | Anında devre dışı bırak veya yönlendir |
| Uyumluluk desteği | Zor | Veri isteklerini yönetmek daha kolay |
| Maliyet | Ücretsiz veya düşük | Abonelik tabanlı |
Statik kodlar hedefi doğrudan desene gömer. Bir kez basıldıktan sonra bunları değiştiremezsiniz. Eğer statik bir kod tehlikeye girerse veya sorunlu bir yere yönlendirirse, tek seçeneğiniz göründüğü her materyali yeniden basmak ve dağıtmaktır.
Dinamik kodlar, bir kontrol panelinden kontrol ettiğiniz kısa bir yönlendirme URL'si kullanır. Şüpheli tarama etkinliği tespit ederseniz veya hedefi güncellemeniz gerekirse, bunu anında yapabilirsiniz – tek bir basılı öğeye dokunmadan. Devam eden herhangi bir kampanya için dinamik kodlar uygun seçimdir.
Kampanyalarınızı Gerçek Zamanlı Olarak Takip Edin ve Koruyun Kullan Dinamik QR Kod Oluşturucu şüpheli bir durum olması halinde anında güncelleyebileceğiniz, izleyebileceğiniz ve devre dışı bırakabileceğiniz kodlar oluşturmak için.
Yalnızca HTTPS Güvenli Hedeflere Bağlantı Verin
QR kodlarınızın işaret ettiği her URL, TLS/SSL şifrelemesi kullanmalıdır – bu, `https://` ve tarayıcıdaki kilit simgesiyle belirtilir. Bu, kullanıcının cihazı ile siteniz arasındaki bağlantının şifrelenmesini ve sitenin sertifikalı ve güvenilir olmasını sağlar.
Geçici olarak bile olsa HTTP hedeflerine bağlantı vermekten kaçının. Bir sayfanın adresi değişirse, orijinal URL'nin bozulmasına izin vermek yerine yönlendirmeleri doğru şekilde yapılandırın. Ölü bir bağlantı güven kırıcıdır; güvenli olmayan bir sayfaya yönlendirme ise bir güvenlik riskidir. Güvenli QR kodu oluşturma en iyi uygulamaları için tam kontrol listesini inceleyin.
Her Koda Görünür Markalama Ekleyin
Sade, siyah-beyaz bir QR kodu, kullanıcılara nereden geldiği veya güvenli olup olmadığı hakkında hiçbir sinyal vermez. Markalı QR kodları – logonuzu, marka renklerinizi ve tasarım şablonlarınızı içerenler – saldırganların ikna edici bir şekilde kopyalaması çok daha zordur ve taramadan önce müşterilere meşruiyet sinyali verirler.
Görsel kimliğinizle uyumlu renkler kullanın, taranabilirlik için yüksek kontrastı koruyun ve tasarımları temiz tutun. Alan adınızı içeren bir URL kullandığınızda (genel bir kısa bağlantı alanı yerine), müşteriler ek bir doğrulama noktasına sahip olurlar.
Rol Tabanlı Erişim Kontrolleri Uygulayın
Birden fazla ekip üyesi QR kodu kampanyalarınızı yönetiyorsa, kodları kimlerin düzenleyebileceğini veya devre dışı bırakabileceğini kısıtlayın. Canlı kodlarda yetkisiz değişiklikler – ister kazara ister kötü niyetli olsun – ciddi bir risk teşkil eder. Rol tabanlı izinlere sahip merkezi yönetim, yalnızca yetkili kişilerin değişiklik yapabilmesini sağlar; bu, özellikle kurumsal ekipler veya birden fazla müşteri adına kodları yöneten ajanslar için önemlidir.
Fiziksel Yerleşim ve Kurcalama Önleme
QR kodlarını nasıl ve nerede sergilediğiniz hem kullanılabilirliği hem de güvenliği etkiler. Yerleşim kararları, kodların kendisi kadar dikkat gerektirir.
- Kurcalamaya dayanıklı malzemeler kullanın halka açık yerlerde sergilenen kodlar için. Menülerdeki, tezgahlardaki veya duvarlardaki kodlar, mümkün olduğunca çıkarılabilir etiketler olarak uygulanmak yerine doğrudan malzemelerin üzerine basılmalıdır.
- Fiziksel kodları düzenli olarak inceleyin, özellikle yoğun trafikli yerlerde. Personelin yetkisiz değiştirmeleri fark edebilmesi için meşru kodunuzun nasıl göründüğüne dair bir referans görseli bulundurun.
- Ekranları sabit yerlere sabitleyin. Cam altında, yüzeylere lamine edilmiş veya tabelalara entegre edilmiş kodlar, gevşek eklerden veya kağıt el ilanlarından çok daha zor kurcalanır.
- Kodları uygun göz hizasına yerleştirin – genellikle 106 ila 167 cm arasında – iyi aydınlatılmış alanlarda, arka plana karşı iyi bir kontrastla.
Federal rehberlik, tüketicileri taramadan önce fiziksel QR kodlarında kurcalama belirtileri (orijinalin üzerine yapıştırılmış bir etiket gibi) olup olmadığını kontrol etmeleri konusunda özellikle uyarıyor. Kodlarınızı fiziksel olarak değiştirmeyi zorlaştırarak, müşterilerin sahte bir sürümle karşılaşma riskini azaltırsınız.
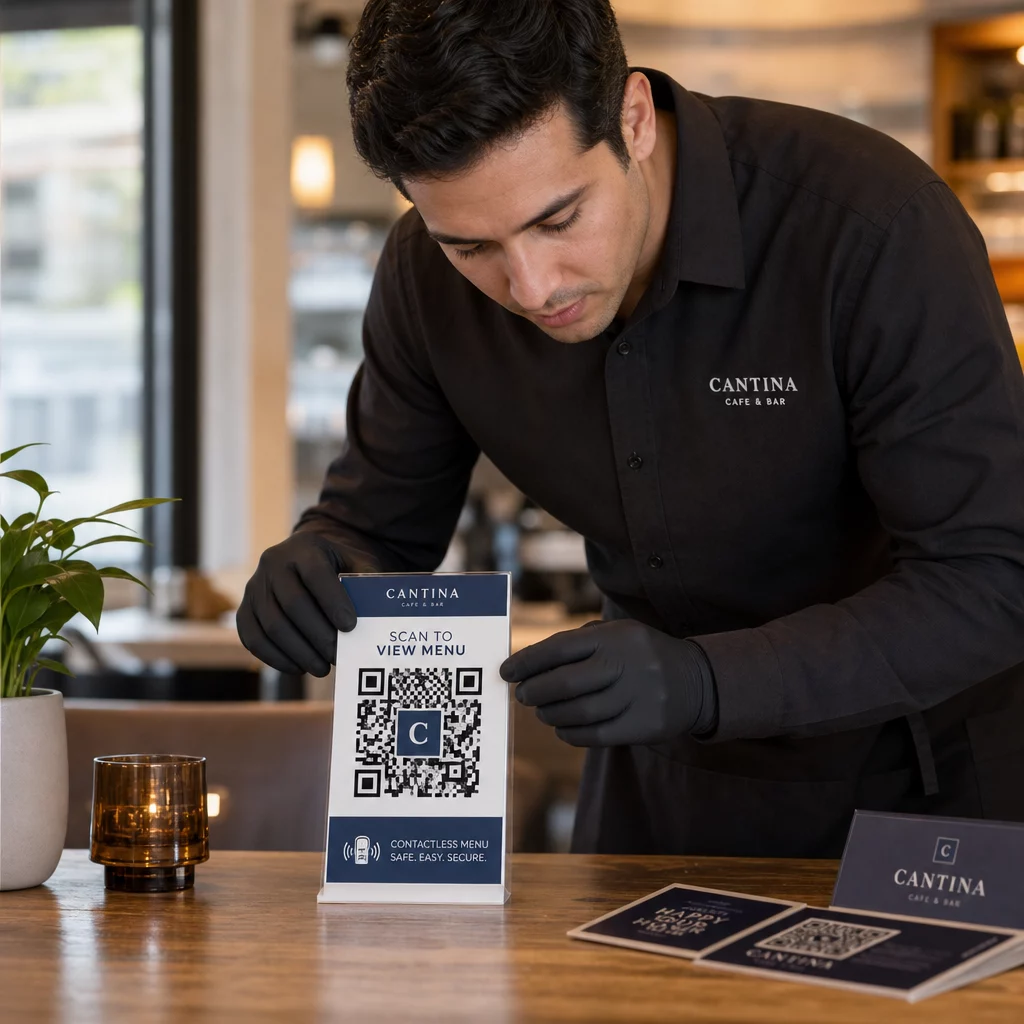
Müşterilere Taramadan Önce Ne Söylemeli
Müşteriler sizin ikinci savunma hattınızdır. Güvenli bir QR kodu etkileşiminin nasıl göründüğünü anladıklarında, yanlış bir şeyi fark etme konusunda daha iyi konumlanırlar.
Her QR kodunun yanına her zaman net, belirli bir eylem çağrısı yerleştirin. “Burayı tarayın” gibi belirsiz talimatlar, kullanıcıların bir kodun meşru olup olmadığını değerlendirmesine yardımcı olmaz. Bunun yerine, şu ifadeleri kullanın:
- “Bugünün menüsünü görüntülemek için tarayın”
- “Faturanıza erişmek için tarayın”
- “Ürün kurulum talimatları için tarayın”
Bu bağlamsal bilgi, kullanıcılara taramadan sonra ne beklemeleri gerektiğini söyler – bir şeylerin yanlış olduğunu anlamayı kolaylaştırır. Bir menü göstermeyi vaat eden ancak bir giriş sayfası açan bir QR kodu, anında bir kırmızı bayraktır.
Müşterileri, URL'yi takip etmeden önce önizlemeye teşvik edin. Çoğu modern akıllı telefon kamerası, tarayıcıyı başlatmadan önce hedef URL'yi görüntüler. Kullanıcılar tanınabilir alan adınızı aramalı ve yazım hatalarını veya değiştirilmiş karakterleri kontrol etmelidir (örneğin, `pageloot.com` yerine `paeg1oot.com`).
Bilinmeyen kaynaklardan indirilen üçüncü taraf QR tarayıcı uygulamalarını kullanmaktan kaçınmalarını tavsiye edin. Yerel akıllı telefon kameraları (iOS ve Android'in her ikisi de yerleşik QR tarama içerir) en güvenli seçenektir ve gezinmeden önce URL önizlemelerini görüntüler.
Şüpheli Etkinlikler İçin Kampanyaları İzleme
Güvenli bir QR kodu oluşturmak tek seferlik bir eylem değildir. Aktif izleme, güvende kalan bir kampanyayı istismar edilen bir kampanyadan ayıran şeydir.
Dinamik QR kodları gerçek zamanlı izleme verileri sağlar tarama sayısı, cihaz türü, işletim sistemi ve coğrafi konum dahil. Bu veriler iki amaca hizmet eder: kampanya performansını ölçer ve anormallikleri işaretler.
Tarama verilerinizdeki şu uyarı işaretlerine dikkat edin:
- Beklenmedik bir coğrafi bölgeden gelen taramalarda ani bir artış
- Kısa bir zaman diliminde tek bir cihazdan veya IP adresinden yüksek hacimli taramalar
- Beklenen kitlenizle eşleşmeyen tarama modelleri (yanlış cihazlar, yanlış zamanlar, yanlış konumlar)
Bu modellerden herhangi biri, bir kodun kötü niyetli kişiler tarafından istismar edildiğini veya test edildiğini gösterebilir. Dinamik kodlarla, etkilenen URL'yi hemen devre dışı bırakabilir, güvenli bir açılış sayfasına yönlendirebilir ve kampanyaya devam edip etmeyeceğinize karar vermeden önce araştırma yapabilirsiniz.
Belirlenmiş bir programa göre düzenli denetimler – hem dijital (analitikleri inceleme) hem de fiziksel (kod yerleşimlerini denetleme) – ayarlayın. Bir sorunu ne kadar erken tespit ederseniz, o kadar az hasara neden olur.
Her Taramayı Gerçekleştiği Anda Görün Pageloot'un kontrol paneli, tarama performansı ve anormalliklere tam bir genel bakış sunar. QR kod kampanyalarınızı izlemeye başlayın dinamik kodlarla bugün.
Veri Gizliliği Düzenlemelerine Uyumlu Kalmak
QR kodlarınız herhangi bir kullanıcı verisi topluyorsa – sadece tarama konumu ve cihaz türü bile olsa – müşterilerinizin bulunduğu yere bağlı olarak yasal yükümlülükleriniz vardır.
GDPR Avrupa Birliği'ndeki kullanıcıları hedeflediğinizde geçerlidir. Kişisel bilgi toplamadan önce açık rıza gerektirir ve kullanıcıların verilerine erişim veya verilerini silme talebinde bulunabilmesini zorunlu kılar. Uyumsuzluk, küresel yıllık gelirin %4'üne veya 20 milyon Euro'ya kadar (hangisi daha yüksekse) para cezalarıyla sonuçlanır.
CCPA/CPRA Kaliforniya sakinleri için geçerlidir ve onlara veri toplamadan vazgeçme hakkı verir. Her zaman önceden rıza gerektirmese de, açık bir açıklama ve erişilebilir bir vazgeçme mekanizması gerektirir. Kasıtlı ihlaller, olay başına 7.500 ABD Doları'na kadar para cezalarıyla sonuçlanabilir.
Uyumlu kalmak için pratik adımlar:
- Kampanya hedefleriniz için yalnızca gerekli minimum veriyi toplayın
- Gizlilik politikanızı herhangi bir QR kodu açılış sayfasından kolayca bulunabilir hale getirin
- Veri silme taleplerini destekleyen bir QR kodu platformu kullanın
- Uygulanabildiği yerlerde GDPR, SOC 2 veya HIPAA gibi tanınmış uyumluluk sertifikalarına sahip platformları seçin
Verileri nasıl işlediğiniz konusunda şeffaf olmak hem yasal bir gereklilik hem de güven oluşturucu bir önlemdir. Ne topladığınızı ve neden topladığınızı anlayan müşterilerin kodlarınızla etkileşim kurma olasılığı daha yüksektir. Gizliliğe saygılı QR kodu kampanyaları oluşturmayı daha ayrıntılı olarak keşfedin.
Dağıtımdan Önce Test Etme
Hiçbir QR kodu, birden fazla cihaz ve koşulda test edilmeden yayına alınmamalıdır. Telefonunuzda mükemmel şekilde taranan bir kod, eski bir Android cihazda, loş ışıkta veya daha küçük boyutta basıldığında başarısız olabilir.
Dağıtımdan önce:
- Hem iOS hem de Android cihazlarda yerel kamera uygulamalarını kullanarak test edin
- Her yerleştirme konumunda beklenen aydınlatma koşullarında tarayın
- Hedefin doğru yüklendiğini ve tamamen mobil uyumlu olduğunu doğrulayın
- Sayfa yükleme hızını onaylayın – yavaş sayfalar terk etme oranını artırır ve sabırsız kullanıcıların başka yerlere yönlendirilmesi için fırsatlar yaratır.
- Ön tarama önizlemesinde görüntülenen URL'nin beklediğiniz alan adıyla eşleştiğini kontrol edin
İçin Basılı materyallere yerleştirilen QR kodları, bulanıklığı önlemek için baskı için vektör formatları (SVG, EPS veya PDF) kullanın. Kodun etrafındaki beyaz kenarlık olan sessiz bölgeyi her tarafta en az dört modül genişliğinde tutun. Çoğu pazarlama materyali için minimum pratik boyut 0.8 × 0.8 inçtir; yakın mesafeden bakılan kartvizitler için en az 1 × 1 inç.
Ekibinizi Eğitme
Teknoloji kontrolleri ancak bir yere kadar etkilidir. Pazarlama ekibinizin güvenli bir QR kod kampanyasının nasıl göründüğünü ve bir şeylerin ters gittiğini gösteren işaretleri anlaması gerekir.
Ekip eğitiminde şu alanları ele alın:
- Kurcalanmış fiziksel bir kodu nasıl tanıyacağınız
- Tarama analizlerini nasıl yorumlayacağınız ve anormallikleri nasıl tespit edeceğiniz
- Bir kodun tehlikeye girdiğinden şüphelenildiğinde atılacak adımlar (devre dışı bırakma, araştırma, bildirme)
- Yeni kodlar oluştururken markalama ve HTTPS gereksinimlerini nasıl uygulayacağınız
- Kullanıcılara bağlam sağlayan etkili harekete geçirici mesajları nasıl yazacağınız
Bu Küçük İşletmeler İçin QR Kod Pazarlama Kontrol Listesi bu iş akışlarını ekibinizin standart sürecine dahil etmek için faydalı bir referanstır.
Sıkça sorulan sorular
Statik QR kodları, hedef URL'yi kod desenine kalıcı olarak yerleştirir ve oluşturulduktan sonra değiştirilemez. Eğer statik bir kod tehlikeye girerse veya bozuk bir sayfaya yönlendirirse, göründüğü her fiziksel öğeyi yeniden basmanız gerekir. Dinamik QR kodları, bir kontrol panelinden kontrol ettiğiniz kısa bir yönlendirme URL'si kullanır, böylece hedefi güncelleyebilir veya kodu hiçbir şeyi yeniden basmadan anında devre dışı bırakabilirsiniz. Dinamik kodlar ayrıca, şüpheli etkinliği tespit etmenize yardımcı olan gerçek zamanlı tarama analizi sağlar. Güvenlik ve esnekliğin önemli olduğu herhangi bir pazarlama kampanyası için dinamik kodlar daha iyi bir seçimdir.
Her yerleştirme konumundaki fiziksel kodları düzenli olarak inceleyin ve bunları meşru kodun bir referans görseliyle karşılaştırın. Dijital olarak, tarama analizlerinizi olağandışı desenler açısından izleyin – beklenmedik hacim artışları, tanınmayan coğrafi bölgelerden taramalar veya tek bir cihazdan yüksek tarama sıklığı gibi. Dinamik QR kodları bu metrikleri gerçek zamanlı olarak takip ettiği için, anormallikleri hızlı bir şekilde tespit edebilir ve önemli bir zarar meydana gelmeden önce etkilenen yönlendirmeyi devre dışı bırakabilirsiniz.
Bir QR kodundan bağlantı verilen her açılış sayfası HTTPS (TLS/SSL şifrelemesi) kullanmalı, mobil cihazlarda hızlı yüklenmeli ve kullanıcıların doğru yerde olduklarını onaylayabilmeleri için marka kimliğinizi açıkça göstermelidir. Herhangi bir kullanıcı verisi toplayan sayfalar için, gizlilik politikanıza görünür bir bağlantı ve GDPR veya CCPA tarafından gerekli görülen erişilebilir bir vazgeçme veya onay mekanizması ekleyin. Sayfa ödemeler veya oturum açma kimlik bilgileri gibi hassas bilgileri işliyorsa, ek bir koruma katmanı olarak çok faktörlü kimlik doğrulama eklemeyi düşünün.