Skannar dina anställda skadliga QR-koder som kringgår dina nuvarande brandväggar? Med quishing-attacker som ökar med nästan 600% räcker traditionella e-postfilter inte längre för att skydda känslig företagsdata. Denna guide utforskar den nödvändiga programvaran och plattformarna du behöver för att identifiera och blockera dessa dolda hot innan de komprometterar ditt nätverk.
Varför traditionella filter misslyckas med att upptäcka QR-hot
De flesta äldre säkerhetssystem är utformade för att skanna textbaserade länkar och bilagor, men QR-kodsfiske (quishing) utnyttjar en betydande blind fläck genom att dölja skadlig avsikt inuti en grafik. Eftersom en QR-kod är en bild snarare än en textsträng, misslyckas enkla filter ofta med att “läsa” destinations-URL:en som är dold i rutorna. Angripare bäddar ofta in dessa koder i PDF- eller Word-dokument, vilket gör att de kan slinka förbi standardskannrar som inte är konfigurerade för djup bildanalys.
Statistik belyser allvaret i denna sårbarhet, där quishing nu står för ungefär 12% av alla nätfiskeincidenter globalt. Dessa attacker är mycket riktade; till exempel får chefer cirka 42 gånger fler QR-kodattacker än den genomsnittliga anställde på grund av deras bredare tillgång till känsliga system. För en organisation är konsekvenserna av en enda miss stor, då den genomsnittliga kostnaden för ett dataintrång har klättrat till $4.45M.
Säkra e-postgateways med bildigenkänning
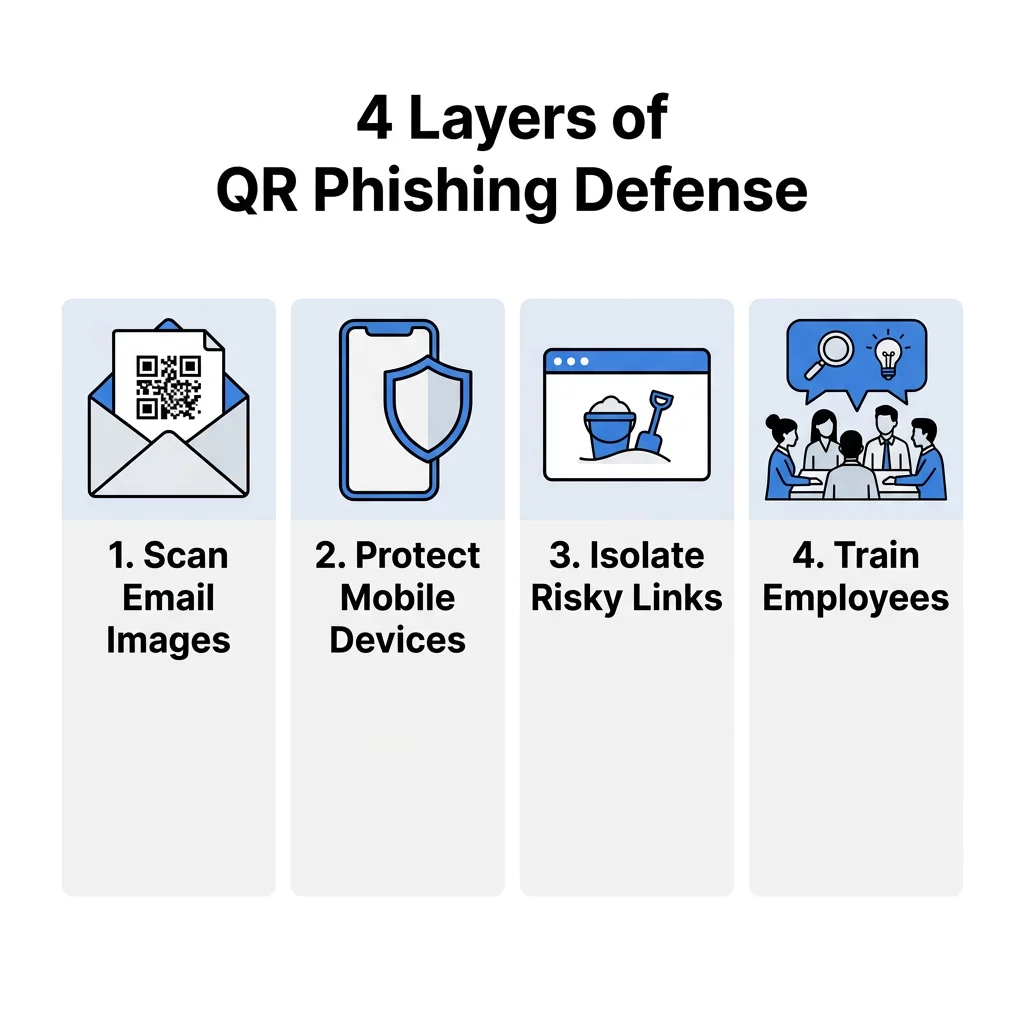
Den första försvarslinjen i en professionell miljö är en Secure Email Gateway (SEG) som använder avancerad bildbehandling och optisk teckenigenkänning (OCR). Dessa verktyg fungerar som en digital röntgenmaskin, som extraherar QR-koden från en bilaga och analyserar destinations-URL:en innan e-postmeddelandet ens når användarens inkorg. Avancerade plattformar använder beteende-AI för att leta efter avvikelser, som en QR-kod som visas i ett e-postmeddelande som efterliknar en legitim DocuSign- eller Microsoft-inloggningsförfrågan.
Genom att implementera blockering före leverans förhindrar dessa gateways att användaren någonsin interagerar med hotet. Verklig data visar effektiviteten av detta tillvägagångssätt; till exempel har specialiserade e-postsäkerhetsverktyg framgångsrikt blockerat miljontals dagliga quishing-försök som specifikt utformats för att skörda företagsuppgifter. Detta automatiserade lager är avgörande eftersom nästan 90% av quishing-attacker fokuserar på att stjäla inloggningsuppgifter för att underlätta lateral rörelse inom ett nätverk.
Behöver du verifiera en misstänkt kod? Använd vår Gratis QR-kodskanner med inbyggda Safe Scan-funktioner för att förhandsgranska och verifiera URL:er innan du besöker dem.
Mobilt hotförsvar och DNS-lagersäkerhet
Eftersom QR-koder främst skannas med mobila enheter, använder angripare dem ofta för att kringgå företagens skrivbordsfilter. Programvara för mobilt hotförsvar (MTD) är avgörande för att skydda personliga och företagsägda enheter som får åtkomst till affärssystem, särskilt i fjärr- eller hybridarbetsmiljöer. Dessa lösningar tillhandahåller DNS-lagersäkerhet, som avlyssnar anslutningsförfrågan i samma ögonblick som en skanning sker och blockerar åtkomst om destinationen är en känd skadlig domän.
Utöver enkel svartlistning erbjuder MTD-verktyg noll-dagars skydd genom att identifiera tidigare osedda länkar baserat på misstänkta sidstrukturer eller förekomsten av formulär för att skörda inloggningsuppgifter. Detta är ett viktigt skydd för organisationer som distribuerar QR-koder för programvara eller interna verktyg, eftersom det säkerställer att anställda förblir skyddade även när de är utanför företagets Wi-Fi.
Slutpunktsskydd och webbläsarisolering
Om en användare lyckas klicka på en skadlig länk fungerar slutpunktsskydd som det sista skyddsnätet. Verktyg som erbjuder webbläsarisolering är särskilt effektiva mot “quishing” eftersom de öppnar URL:en i en virtualiserad, "sandlådad" miljö. Detta håller sessionen helt åtskild från det lokala nätverket, vilket förhindrar att skadlig programvara laddas ner direkt till enheten och säkerställer att känslig data förblir isolerad från webbläsaren.
För att minska komplexiteten i att hantera sådana isolerade sessioner och undvika potentiella säkerhetsluckor, kan lösningar som antidetect-webbläsare också användas för att skapa och kontrollera separata webbläsarmiljöer mer effektivt, vilket hjälper team att upprätthålla tydliga gränser mellan sessioner utan extra driftskostnader.
Dessutom kan integrering av identitetsverifieringsverktyg hjälpa till att upptäcka och blockera obehörig stöld av Multi-Factor Authentication (MFA)-token. Detta är viktigt eftersom moderna “Phishing-as-a-Service”-plattformar nu använder QR-koder för att fånga upp dessa token i realtid. Genom att tillämpa villkorade åtkomstpolicyer kan säkerhetsteam säkerställa att även om en inloggningsuppgift läcker ut, kan angriparen inte få åtkomst utan att passera ytterligare biometriska eller hårdvarubaserade kontroller.
Team som utvärderar slutpunktsskydd utöver traditionellt antivirus kombinerar ofta dessa kontroller med moderna Koi slutpunktsalternativ som lägger till kontinuerlig synlighet under körning och upptäckt av stulna autentiseringsuppgifter, vilket hjälper till att fånga quishing-nyttolaster som webbläsarisolering ensam kanske inte snappar upp vid gatewayen.
Säkerhetsutbildning och nätfiskesimuleringar
Tekniken ensam kan inte stoppa alla hot; dina anställda måste utbildas för att känna igen de fysiska och digitala tecknen på en bluff. Plattformar för säkerhetsmedvetenhet inkluderar nu specialiserade "quishing"-moduler som lär användare att inspektera fysiska material för tecken på manipulering. Till exempel innebär en vanlig taktik att placera ett bedrägligt klistermärke över en legitim QR-kod på en affisch eller betalterminal.
- Simulerade “quishing”-attacker gör det möjligt för IT-team att skicka "falska" nätfiske-QR-koder till personalen för att identifiera vem som kan behöva ytterligare utbildning.
- Utbildning i visuell inspektion hjälper anställda att identifiera “skadliga överlägg” där en bedräglig kod placeras över en äkta.
- Interna rapporteringsverktyg erbjuder ett strömlinjeformat sätt för personal att flagga misstänkta koder direkt till säkerhetsoperationscentret.
Proaktivt försvar med dynamiska hanteringsplattformar
För företag som genererar sina egna koder är användning av en säker hanteringsplattform ett proaktivt sätt att försvara ditt varumärke. Att anta bästa praxis för QR-kodssäkerhet innebär att man går bort från statiska koder, som är permanenta och inte kan ändras om de komprometteras.
Dynamiska QR-koder är den föredragna standarden för professionellt bruk eftersom de gör det möjligt att uppdatera eller inaktivera destinations-URL:en omedelbart utan att trycka om något fysiskt material. De tillhandahåller också realtidsanalys, vilket gör att du kan övervaka “volymtoppar” eller skanningar från oväntade geografiska platser – avvikelser som ofta fungerar som tidiga varningssignaler för en kapad kampanj. Vissa organisationer förbättrar säkerheten ytterligare genom att använda krypterade QR-koder för intern autentisering, vilket säkerställer att endast användare med rätt dekrypteringsnycklar kan komma åt data.
Skydda dina varumärkestillgångar. Använd vår Online streckkodsläsare för att säkert inspektera datastrukturen för vilken kod som helst innan du interagerar med dess innehåll.
Vanliga frågor
Nej, de flesta inbyggda kameraappar är designade för snabbhet och läser bara rådata för att omdirigera dig till en länk. För att förbli säker i en professionell kontext bör du använda en dedikerad skanner som erbjuder en "säker förhandsvisning" för att kontrollera webbadressen mot hotdatabaser innan webbläsaren öppnas. Varför anses QR-koder vara farligare än standardlänkar? Den primära faran är att QR-koder inte är läsbara för människor. Till skillnad från en textlänk där du kan hålla musen över för att se destinationen, döljer en QR-kod sin slutpunkt, vilket gör det mycket lättare för angripare att leda användare till bedrägliga webbplatser utan att omedelbart väcka misstankar. Hur förbättrar dynamiska QR-koder företagssäkerheten? Dynamiska koder erbjuder centraliserad kontroll, vilket gör att du kan spåra varje skanning och återkalla åtkomst när som helst. Om en kod manipuleras eller används på ett obehörigt sätt kan du avaktivera den på distans inom några sekunder, vilket är en kritisk funktion för att upprätthålla säkra standarder för QR-kodgenerering. Att försvara sig mot quishing kräver en strategi i flera lager som kombinerar automatiserad skanning med proaktiv hantering. Börja med att granska din nuvarande e-postgateway för att säkerställa att den kan bearbeta bilder, och distribuera sedan mobilskydd för din personal. För att säkra din egen kommunikation, besök Pageloot för att skapa märkesanpassade, spårbara och redigerbara dynamiska QR-koder som ger den översyn du behöver för att ligga steget före cyberhot.