あなたのQRコードは、気づかないうちに顧客を危険にさらしていませんか?詐欺師はQRコード詐欺を主流の脅威にしており、マーケティングキャンペーンでQRコードを使用する企業は、意図せず攻撃の媒体となる可能性があります。このガイドでは、知っておくべき具体的なセキュリティリスクと、顧客が信頼できるキャンペーンを実施するための実践的な手順を説明します。.
QRコードマーケティングの背後にある真の脅威
何と戦っているのかを理解することが、キャンペーンを保護するための第一歩です。QRコードは本質的に不透明であり、ユーザーはスキャンするまでどこに誘導されるか分かりません。そのため、悪意のある者にとって魅力的なツールとなっています。.
コードの改ざんとクローニング
最も単純な攻撃の1つは、正規のQRコードを不正なものと物理的に置き換えることです。犯罪者はステッカー式の偽コードを印刷し、駐車場メーター、レストランのテーブル、小売店のディスプレイなど、公共の場所にある本物のコードの上に貼り付けます。顧客があなたのコードのように見えるものをスキャンすると、実際には支払い情報やログイン情報を盗むように設計された偽サイトに誘導されます。.
この種の攻撃は、あなたが被害者である場合でも、あなたのブランドが評判を損なうため、特に危険です。顧客は不正な体験をあなたのビジネスと結びつけます。.
QRコードフィッシング(「クイッシング」)
クイッシングは、攻撃者が悪意のあるリンクをQRコード内に埋め込み、電子メール、印刷されたチラシ、または公共の看板を介して配布する一種のなりすまし詐欺です。誘導先のサイトは、多くの場合、正規のログインページや支払いページを模倣しており、被害者は機密情報の入力を求められます。.
米国の連邦法執行機関は、クイッシング攻撃がしばしば偽の緊急性を生み出し、人々をスキャンして迅速に行動するよう圧力をかけると具体的に警告しています。認証情報フィッシングは、高度なQRコードの脅威の大部分を占めており、顧客アカウントや支払いを扱う企業にとって最も深刻なリスクの1つとなっています。.
データプライバシーの露出
QRコードのスキャンごとに、トラッキングの設定方法に応じて、デバイスの種類、場所、タイムスタンプ、ブラウザなどのメタデータを取得できます。適切な管理がない場合、このデータは公開されたり、不適切に処理されたり、プライバシー規制に違反する方法で収集されたりする可能性があります。GDPR(EUユーザー向け)またはCCPA/CPRA(カリフォルニア州居住者向け)の下で事業を行う企業は、不適切なデータ処理に対して多額の罰金を科せられます。. QRコードが引き起こす具体的なプライバシーリスクと、それらに対処する方法について詳しく学びましょう。.
信頼を損なう壊れた体験
セキュリティは攻撃だけではありません。リンク切れ、モバイルフレンドリーでないページ、または読み込みの遅いサイトに誘導するQRコードは、顧客の信頼を損なう悪い体験を生み出します。コードが時々でも機能しない場合、顧客はスキャンすることに抵抗を感じるようになり、「QRコードは信頼できない」という主張に影響されやすくなります。“
安全なQRコードの作成:公開前に正しく行うべきこと
静的QRコードではなく動的QRコードを使用する
あなたが下せる最も影響力のあるセキュリティ上の決定は、選ぶことです ダイナミックQRコード 静的なものよりも。その重要性はこちらです。
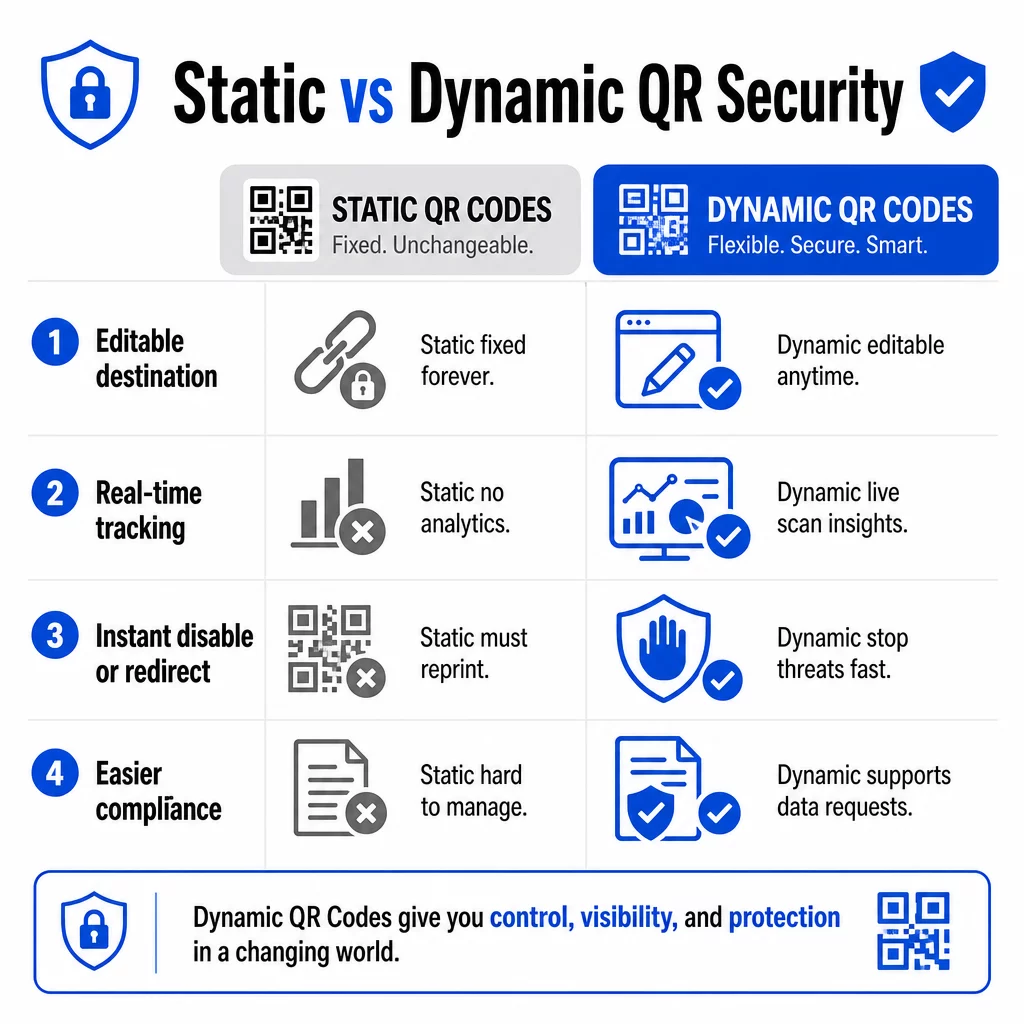
| 機能 | 静的QRコード | 動的QRコード |
|---|---|---|
| 宛先URL | 恒久的に固定 | いつでも編集可能 |
| スキャン追跡 | 非対応 | 完全な分析機能が含まれる |
| 脅威への対応 | 再印刷が必要 | 即座に無効化またはリダイレクト |
| コンプライアンスサポート | 困難 | データリクエストの管理が容易 |
| コスト | 無料または低価格 | サブスクリプションベース |
静的コードは、宛先をパターンに直接埋め込みます。一度印刷されると、変更することはできません。静的コードが侵害されたり、問題のある場所に誘導したりする場合、唯一の選択肢は、それが掲載されているすべての資料を再印刷して再配布することです。.
動的コードは、ダッシュボードから制御できる短いリダイレクトURLを使用します。不審なスキャンアクティビティを検出した場合や、宛先を更新する必要がある場合、印刷されたアイテムに一切手を触れることなく、すぐに実行できます。継続中のキャンペーンには、動的コードが適切な選択肢です。.
リアルタイムでキャンペーンを追跡し、保護する を使用しています。 ダイナミックQRコード作成ツール 不審な点があれば、即座に更新、監視、無効化できるコードを作成するため。.
HTTPSで保護された宛先にのみリンクする
QRコードが指すすべてのURLは、TLS/SSL暗号化を使用する必要があります。これは、`https://`とブラウザの南京錠アイコンで示されます。これにより、ユーザーのデバイスとサイト間の接続が暗号化され、サイトが認証され信頼されていることが保証されます。.
一時的であっても、HTTP宛先へのリンクは避けてください。ページのURLが変更された場合は、元のURLが壊れるのを放置するのではなく、リダイレクトを適切に設定してください。デッドリンクは信頼を損ない、保護されていないページへのリダイレクトはセキュリティリスクです。. 安全なQRコード生成のベストプラクティスに関する完全なチェックリストを確認してください。.
すべてのコードに目に見えるブランディングを追加する
単なる白黒のQRコードでは、ユーザーはそれがどこから来たのか、安全かどうかについて何の信号も受け取りません。ロゴ、ブランドカラー、デザインテンプレートを組み込んだブランドQRコードは、攻撃者が説得力を持って複製するのが著しく困難であり、スキャンする前に顧客に正当性を示します。.
視覚的アイデンティティに合った色を使用し、スキャンしやすさのために高いコントラストを維持し、デザインをすっきりと保ちましょう。ドメイン名を含むURL(一般的な短縮リンクドメインではなく)も使用すると、顧客は追加の検証ポイントを得られます。.
ロールベースのアクセス制御を適用する
複数のチームメンバーがQRコードキャンペーンを管理している場合、コードを編集または無効にできる人を制限してください。ライブコードへの不正な変更は、偶発的であろうと悪意のあるものであろうと、重大なリスクとなります。ロールベースの権限を持つ一元管理により、許可された人物のみが変更を行えるようになり、これは複数のクライアントのためにコードを管理するエンタープライズチームや代理店にとって特に重要です。.
物理的な配置と改ざん防止
QRコードの表示方法と場所は、ユーザビリティとセキュリティの両方に影響します。. 配置の決定は、コード自体と同じくらい注意を払う必要があります。.
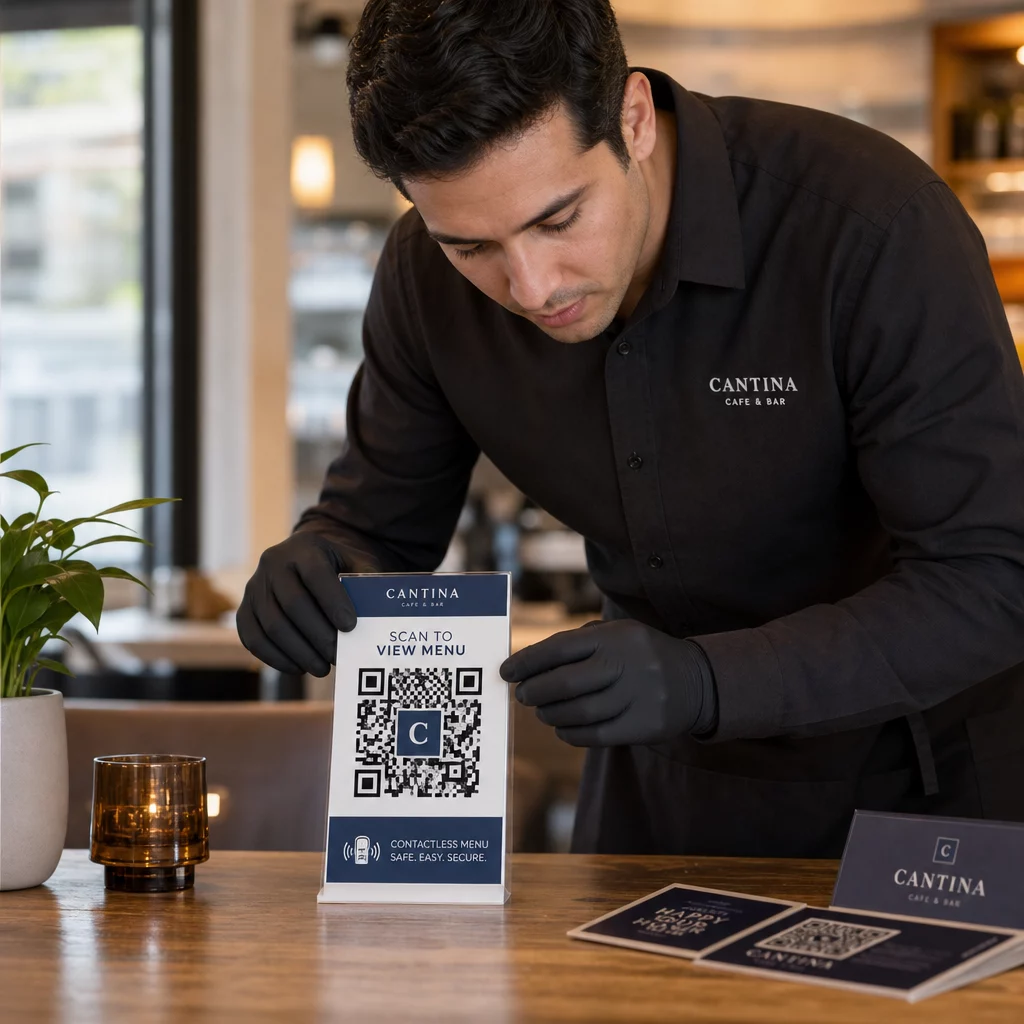
- 改ざん防止素材を使用する 公共の場所に表示されるコードの場合。メニュー、カウンター、または壁のコードは、可能な限り取り外し可能なステッカーとして貼るのではなく、素材に直接印刷する必要があります。.
- 物理的なコードを定期的に検査する, 、特に人通りの多い場所では。正規のコードがどのようなものかを示す参照画像を保管し、スタッフが不正な交換を見つけられるようにする。.
- ディスプレイを固定された場所にしっかりと設置する。. ガラスの下、表面にラミネートされたもの、または看板に組み込まれたコードは、バラバラの挿入物や紙の配布物よりも改ざんがはるかに難しい。.
- コードを適切な目の高さに配置する – 一般的に3.5フィートから5.5フィートの間 – 背景とのコントラストが良い、明るい場所に。.
連邦政府のガイダンスは、スキャンする前に物理的なQRコードに改ざんの兆候(元のコードの上に貼られたステッカーなど)がないか確認するよう消費者に特に警告しています。コードを物理的に交換しにくくすることで、顧客が不正なバージョンに遭遇するリスクを減らすことができます。.
顧客がスキャンする前に伝えるべきこと
顧客はあなたの第二の防衛線です。安全なQRコードのやり取りがどのようなものかを理解していれば、何か異常があったときにそれを見つけやすくなります。.
すべてのQRコードの隣には、常に明確で具体的な行動喚起を配置してください。「ここにスキャン」のような曖昧な指示では、ユーザーがコードが正規のものであるかを判断するのに役立ちません。代わりに、次のようなフレーズを使用してください。
- “「今日のメニューを見るにはスキャン」”
- “「レシートにアクセスするにはスキャン」”
- “「製品のセットアップ手順を見るにはスキャン」”
この文脈情報は、スキャン後にユーザーが何を期待すべきかを伝え、何か異常があったときに認識しやすくします。メニューを表示すると約束しているのにログインページが開くQRコードは、即座に危険信号です。.
顧客には、URLをたどる前にプレビューするよう促してください。ほとんどの最新のスマートフォンカメラは、ブラウザを起動する前に目的のURLを表示します。ユーザーは、認識できるドメインを探し、スペルミスや置き換えられた文字(例:`pageloot.com`の代わりに`paeg1oot.com`)がないか確認する必要があります。.
未知のソースからダウンロードしたサードパーティのQRスキャナーアプリの使用は避けるよう助言してください。ネイティブのスマートフォンカメラ(iOSとAndroidの両方にQRスキャン機能が内蔵されています)が最も安全なオプションであり、移動する前にURLのプレビューを表示します。.
怪しいアクティビティのキャンペーン監視
安全なQRコードの作成は一度きりの行動ではありません。積極的な監視こそが、安全を保つキャンペーンと悪用されるキャンペーンを分けるものです。.
ダイナミックQRコードはリアルタイムの追跡データを提供します スキャン数、デバイスの種類、オペレーティングシステム、地理的位置などが含まれます。このデータは二重の役割を果たします。キャンペーンのパフォーマンスを測定し、異常を検出します。.
スキャンデータにおける以下の警告サインに注意してください。
- 予期せぬ地理的地域からのスキャンの急増
- 短期間に単一のデバイスまたはIPアドレスからの大量のスキャン
- 期待するオーディエンスと一致しないスキャンパターン(間違ったデバイス、間違った時間、間違った場所)
これらのパターンのいずれかは、コードが悪意のあるアクターによって悪用されているか、テストされている可能性を示唆しています。ダイナミックコードを使用すると、影響を受けたURLを直ちに無効にし、安全なランディングページにリダイレクトし、キャンペーンを再開するかどうかを決定する前に調査することができます。.
デジタル(分析のレビュー)と物理(コードの配置の検査)の両方で、定期的な監査を定められたスケジュールで設定してください。問題を早く検出するほど、引き起こされる損害は少なくなります。.
すべてのスキャンをリアルタイムで確認 Pagelootのダッシュボードは、スキャンパフォーマンスと異常の全体像を提供します。. QRコードキャンペーンの追跡を開始しましょう 今すぐダイナミックコードで。.
データプライバシー規制への準拠を維持する
QRコードがユーザーデータ(スキャン場所やデバイスの種類だけでも)を収集する場合、顧客の所在地に応じて法的義務が発生します。.
GDPR 欧州連合のユーザーをターゲットにする場合に適用されます。個人情報を収集する前に明示的な同意を必要とし、ユーザーが自身のデータへのアクセスまたは削除を要求できることを義務付けています。違反した場合、全世界の年間収益の最大4%または2,000万ユーロのいずれか高い方の罰金が科せられます。.
CCPA/CPRA カリフォルニア州の居住者に適用され、データ収集をオプトアウトする権利を与えます。常に事前の同意を必要とするわけではありませんが、明確な開示とアクセスしやすいオプトアウトメカニズムを要求します。意図的な違反は、1件あたり最大7,988ドルの罰金につながる可能性があります。.
コンプライアンスを維持するための実践的なステップ:
- キャンペーン目標に必要な最小限のデータのみを収集する
- どのQRコードランディングページからもプライバシーポリシーを簡単に見つけられるようにする
- データ削除リクエストをサポートするQRコードプラットフォームを使用する
- 該当する場合、GDPR、SOC 2、HIPAAなどの認識されたコンプライアンス認証を持つプラットフォームを選択する
データの取り扱いについて透明性を保つことは、法的要件であると同時に信頼構築の手段でもあります。何を、なぜ収集するのかを理解している顧客は、あなたのコードにエンゲージする可能性が高くなります。. プライバシーを尊重するQRコードキャンペーンを構築する方法について、さらに詳しく探る。.
展開前のテスト
複数のデバイスと条件下でテストせずにQRコードを公開してはなりません。あなたのスマートフォンで完璧にスキャンできるコードでも、古いAndroidデバイス、薄暗い照明、またはより小さなサイズで印刷された場合には失敗する可能性があります。.
展開前:
- ネイティブカメラアプリを使用してiOSとAndroidの両方のデバイスでテストする
- 各設置場所で想定される照明条件下でスキャンする
- リンク先が正しくロードされ、完全にモバイル最適化されていることを確認する
- ページ読み込み速度を確認する – ページの読み込みが遅いと離脱率が高まり、せっかちなユーザーが他の場所にリダイレクトされる機会を生み出します
- プレースキャンプレビューに表示されるURLが、期待するドメインと一致しているか確認してください
のために 印刷物に配置されたQRコード, 、印刷時にはぼやけを防ぐためにベクター形式(SVG、EPS、PDF)を使用してください。コードの周囲にある白い余白であるクワイエットゾーンは、四方すべてに少なくとも4モジュール幅を確保してください。ほとんどのマーケティング資料における実用的な最小サイズは0.8 × 0.8インチです。名刺のように近距離で見る場合は、少なくとも1 × 1インチにしてください。.
チームのトレーニング
テクノロジーによる管理には限界があります。マーケティングチームは、安全なQRコードキャンペーンがどのようなものか、そして何かがうまくいかなかった場合にどのような兆候があるかを理解する必要があります。.
チームトレーニングで以下の領域をカバーしてください:
- 改ざんされた物理コードを認識する方法
- スキャン分析を解釈し、異常を特定する方法
- コードが侵害された疑いがある場合に取るべき手順(無効化、調査、通知)
- 新しいコードを作成する際に、ブランディングとHTTPS要件を適用する方法
- ユーザーにコンテキストを提供する効果的な行動喚起を作成する方法
仝 小規模事業者向けQRコードマーケティングのチェックリスト は、これらのワークフローをチームの標準プロセスに組み込むための有用な参考資料です。.
よくある質問
静的QRコードは、宛先URLをコードパターンに永続的に埋め込むため、作成後に変更することはできません。静的コードが侵害されたり、リンク切れのページにつながったりした場合、そのコードが掲載されているすべての物理的なアイテムを再印刷する必要があります。動的QRコードは、ダッシュボードから制御できる短いリダイレクトURLを使用するため、何も再印刷することなく、宛先を更新したり、コードを即座に無効にしたりできます。動的コードは、リアルタイムのスキャン分析も提供し、不審なアクティビティの検出に役立ちます。セキュリティと柔軟性が重要なあらゆるマーケティングキャンペーンにおいて、動的コードはより良い選択肢です。.
各設置場所で物理的なコードを定期的に検査し、正規のコードの参照画像と比較してください。デジタルでは、スキャン分析で異常なパターン(予期せぬスキャン量の急増、認識されていない地理的地域からのスキャン、または単一デバイスからの高頻度スキャン)を監視してください。ダイナミックQRコードはこれらの指標をリアルタイムで追跡するため、異常を迅速に検出し、大きな被害が発生する前に影響を受けるリダイレクトを無効にすることができます。.
QRコードからリンクされるすべてのランディングページは、HTTPS(TLS/SSL暗号化)を使用し、モバイルデバイスで迅速にロードされ、ユーザーが正しい場所にいることを確認できるようにブランドアイデンティティを明確に表示する必要があります。ユーザーデータを収集するページには、プライバシーポリシーへの目に見えるリンクと、GDPRまたはCCPAで義務付けられているアクセス可能なオプトアウトまたは同意メカニズムを含めてください。ページが支払い情報やログイン資格情報などの機密情報を扱う場合は、追加の保護層として多要素認証の追加を検討してください。.