Stavljaju li vaši QR kodovi vaše kupce u rizik, a da toga niste ni svjesni? Prevaranti su prijevaru s QR kodovima učinili glavnom prijetnjom, a tvrtke koje ih koriste u marketinškim kampanjama mogu nehotice postati sredstvo za napad. Ovaj vodič vas provodi kroz specifične sigurnosne rizike koje trebate znati i praktične korake za vođenje kampanja kojima vaši kupci mogu vjerovati.
Stvarne prijetnje iza marketinga QR kodovima
Razumijevanje s čime se suočavate prvi je korak u zaštiti vaših kampanja. QR kodovi su inherentno neprozirni – korisnici ne mogu vidjeti kamo vode dok ih ne skeniraju. To ih čini privlačnim alatom za zlonamjerne aktere.
Manipulacija i kloniranje koda
Jedan od najjednostavnijih napada uključuje fizičku zamjenu legitimnog QR koda lažnim. Kriminalci ispisuju lažne kodove na naljepnicama i postavljaju ih preko pravih na javnim mjestima – parkirnim automatima, stolovima u restoranima, maloprodajnim izlozima. Kada kupac skenira nešto što izgleda kao vaš kod, zapravo je preusmjeren na lažnu stranicu dizajniranu za krađu podataka o plaćanju ili vjerodajnica za prijavu.
Ova vrsta napada posebno je opasna jer vaš brend trpi reputacijski udarac čak i kada ste žrtva. Kupci povezuju lažno iskustvo s vašim poslovanjem.
Phishing putem QR koda (“Quishing”)
Quishing je oblik prijevare identiteta gdje napadači ugrađuju zlonamjerne poveznice unutar QR kodova i distribuiraju ih putem e-pošte, tiskanih letaka ili javnih natpisa. Odredišna stranica često izgleda legitimno – oponašajući stvarnu stranicu za prijavu ili plaćanje – gdje se od žrtava traži da unesu osjetljive informacije.
Savezne agencije za provođenje zakona u SAD-u posebno su upozorile da quishing napadi često stvaraju lažni osjećaj hitnosti kako bi se ljude prisililo na brzo skeniranje i djelovanje. Phishing vjerodajnica čini veliku većinu naprednih prijetnji QR kodovima, što ga čini jednim od najozbiljnijih rizika za tvrtke koje rukuju korisničkim računima ili plaćanjima.
Izloženost privatnosti podataka
Svako skeniranje QR koda može prikupiti metapodatke – vrstu uređaja, lokaciju, vremensku oznaku, preglednik – ovisno o tome kako je vaše praćenje konfigurirano. Bez odgovarajućih kontrola, ti podaci mogu biti izloženi, pogrešno obrađeni ili prikupljeni na načine koji krše propise o privatnosti. Tvrtke koje posluju pod GDPR-om (za korisnike u EU) ili CCPA/CPRA (za stanovnike Kalifornije) suočavaju se sa značajnim kaznama za nepravilno rukovanje podacima. Saznajte više o specifičnim rizicima privatnosti koje stvaraju QR kodovi i kako ih riješiti.
Prekinuta iskustva koja potkopavaju povjerenje
Sigurnost nije samo napad. QR kod koji vodi na neispravnu poveznicu, stranicu koja nije prilagođena mobilnim uređajima ili stranicu koja se sporo učitava stvara loše iskustvo koje narušava povjerenje kupaca. Ako vaši kodovi povremeno zakažu, kupci postaju manje voljni skenirati ih – i podložniji argumentu da se “QR kodovima ne može vjerovati”.”
Sigurno stvaranje QR kodova: Što trebate ispravno postaviti prije pokretanja
Koristite dinamičke QR kodove umjesto statičkih
Jedna od najutjecajnijih sigurnosnih odluka koju možete donijeti je odabir dinamični QR kodovi umjesto statičnih. Evo zašto je to važno:
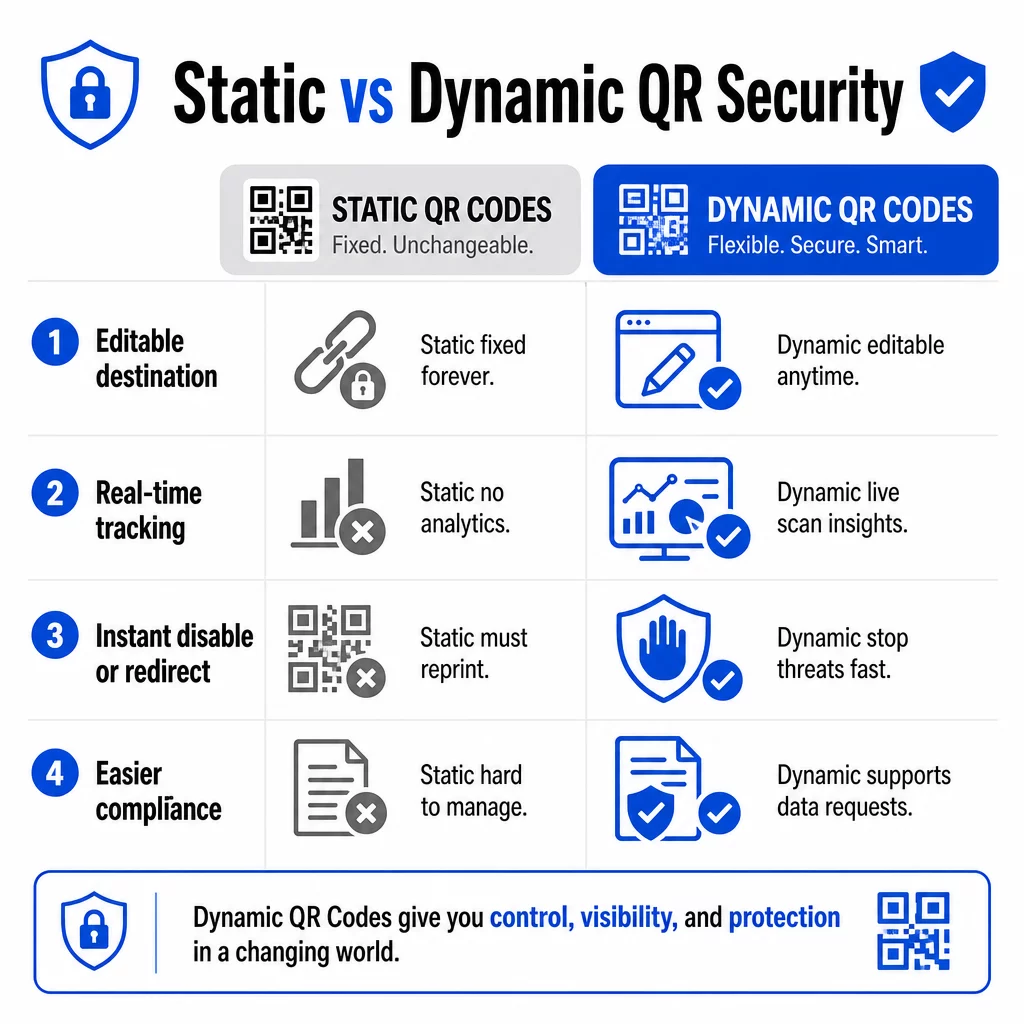
| ZNAČAJKA | Statični QR kodovi | Dinamički QR kodovi |
|---|---|---|
| Odredišni URL | Trajno fiksirano | Uredivo bilo kada |
| Praćenje skeniranja | Nije podržano | Uključena potpuna analitika |
| Odgovor na prijetnje | Mora se ponovno ispisati | Onemogući ili preusmjeri odmah |
| Podrška za usklađenost | Teško | Lakše upravljati zahtjevima za podacima |
| trošak | Besplatno ili nisko | Temeljeno na pretplati |
Statički kodovi ugrađuju odredište izravno u uzorak. Jednom ispisani, ne možete ih promijeniti. Ako je statički kod kompromitiran ili vodi negdje problematično, vaša jedina opcija je ponovno ispisati i redistribuirati svaki komad materijala na kojem se pojavljuje.
Dinamički kodovi koriste kratki URL za preusmjeravanje koji kontrolirate s nadzorne ploče. Ako otkrijete sumnjivu aktivnost skeniranja ili trebate ažurirati odredište, to možete učiniti odmah – bez dodirivanja ijednog ispisanog predmeta. Za bilo koju tekuću kampanju, dinamički kodovi su prikladan izbor.
Pratite i zaštitite svoje kampanje u stvarnom vremenu Koristiti Dinamični QR kod generator za stvaranje kodova koje možete ažurirati, nadzirati i odmah onemogućiti ako nešto izgleda sumnjivo.
Povezujte se samo s HTTPS-zaštićenim odredištima
Svaki URL na koji upućuju vaši QR kodovi trebao bi koristiti TLS/SSL enkripciju – označenu s `https://` i ikonom lokota u pregledniku. To osigurava da je veza između korisnikovog uređaja i vaše stranice šifrirana te da je stranica certificirana i pouzdana.
Izbjegavajte povezivanje s HTTP odredištima, čak i privremeno. Ako se adresa stranice promijeni, pravilno konfigurirajte preusmjeravanja umjesto da dopustite da se izvorni URL prekine. Mrtva poveznica narušava povjerenje; preusmjeravanje na nezaštićenu stranicu sigurnosni je rizik. Pregledajte cijeli popis za provjeru najboljih praksi za sigurno generiranje QR kodova.
Dodajte vidljivo brendiranje svakom kodu
Običan crno-bijeli QR kod korisnicima ne daje nikakav signal o tome odakle potječe niti je li siguran. Brendirani QR kodovi – oni koji uključuju vaš logotip, boje brenda i predloške dizajna – znatno su teži za napadače da ih uvjerljivo repliciraju, a kupcima signaliziraju legitimnost prije nego što ih skeniraju.
Koristite boje koje su usklađene s vašim vizualnim identitetom, održavajte visok kontrast za skeniranje i neka dizajni budu čisti. Kada također koristite URL koji uključuje naziv vaše domene (umjesto generičke domene kratke poveznice), kupci imaju dodatnu točku provjere.
Primijenite kontrole pristupa temeljene na ulogama
Ako više članova tima upravlja vašim kampanjama QR kodova, ograničite tko može uređivati ili onemogućavati kodove. Neovlaštene promjene na aktivnim kodovima – bilo slučajne ili zlonamjerne – predstavljaju ozbiljan rizik. Centralizirano upravljanje s dopuštenjima temeljenim na ulogama osigurava da samo ovlaštene osobe mogu vršiti promjene, što je posebno važno za korporativne timove ili agencije koje upravljaju kodovima u ime više klijenata.
Fizičko postavljanje i sprječavanje neovlaštenog mijenjanja
Kako i gdje prikazujete QR kodove utječe na upotrebljivost i sigurnost. Odluke o postavljanju zaslužuju jednaku pažnju kao i sami kodovi.
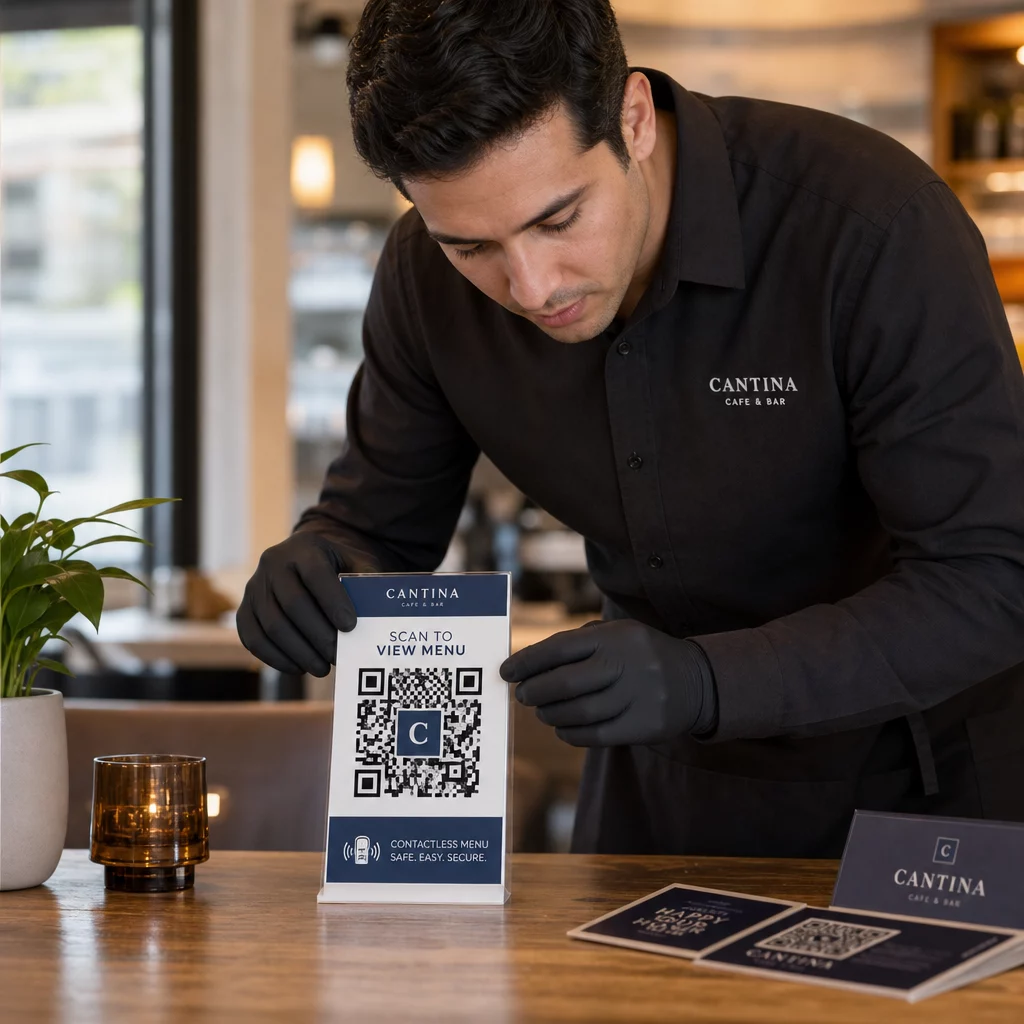
- Koristite materijale otporne na neovlašteno mijenjanje za kodove prikazane na javnim mjestima. Kodovi na jelovnicima, pultovima ili zidovima trebali bi biti ispisani izravno na materijalima, a ne primijenjeni kao uklonjive naljepnice gdje god je to moguće.
- Redovito provjeravajte fizičke kodove, posebno na mjestima s velikim prometom. Čuvajte referentnu sliku kako izgleda vaš legitimni kod kako bi osoblje moglo uočiti neovlaštene zamjene.
- Osigurajte zaslone na fiksnim lokacijama. Kodove ispod stakla, laminirane na površine ili integrirane u natpise mnogo je teže neovlašteno mijenjati nego labave umetke ili papirnate letke.
- Postavite kodove na odgovarajuću razinu očiju – općenito između 105 i 165 cm – u dobro osvijetljenim područjima s dobrim kontrastom u odnosu na pozadinu.
Savezne smjernice izričito upozoravaju potrošače da provjere fizičke QR kodove na znakove neovlaštenog mijenjanja (poput naljepnice postavljene preko originala) prije skeniranja. Čineći svoje kodove fizički težima za zamjenu, smanjujete rizik da kupci naiđu na lažnu verziju.
Što reći kupcima prije nego što skeniraju
Kupci su vaša druga linija obrane. Kada razumiju kako izgleda sigurna interakcija s QR kodom, bolje su pozicionirani da uoče nešto pogrešno.
Uvijek postavite jasan, specifičan poziv na akciju pored svakog QR koda. Nejasne upute poput “Skeniraj ovdje” ne pomažu korisnicima procijeniti je li kod legitiman. Umjesto toga, koristite fraze poput:
- “Skeniraj za pregled današnjeg jelovnika”
- “Skeniraj za pristup računu”
- “Skeniraj za upute za postavljanje proizvoda”
Ove kontekstualne informacije govore korisnicima što bi trebali očekivati nakon skeniranja – olakšavajući prepoznavanje kada nešto nije u redu. QR kod koji obećava prikazati jelovnik, ali otvara stranicu za prijavu, odmah je crvena zastavica.
Potaknite kupce da pregledaju URL prije nego što ga slijede. Većina modernih kamera pametnih telefona prikazuje odredišni URL prije pokretanja preglednika. Korisnici bi trebali tražiti vašu prepoznatljivu domenu i provjeriti ima li pogrešaka u pisanju ili zamijenjenih znakova (na primjer, `paeg1oot.com` umjesto `pageloot.com`).
Savjetujte da se ne koriste aplikacije trećih strana za skeniranje QR kodova preuzete iz nepoznatih izvora. Nativne kamere pametnih telefona (iOS i Android obje uključuju ugrađeno skeniranje QR kodova) najsigurnija su opcija i prikazuju preglede URL-ova prije navigacije.
Nadzor kampanja za sumnjive aktivnosti
Stvaranje sigurnog QR koda nije jednokratna radnja. Aktivno praćenje je ono što razlikuje kampanju koja ostaje sigurna od one koja je iskorištena.
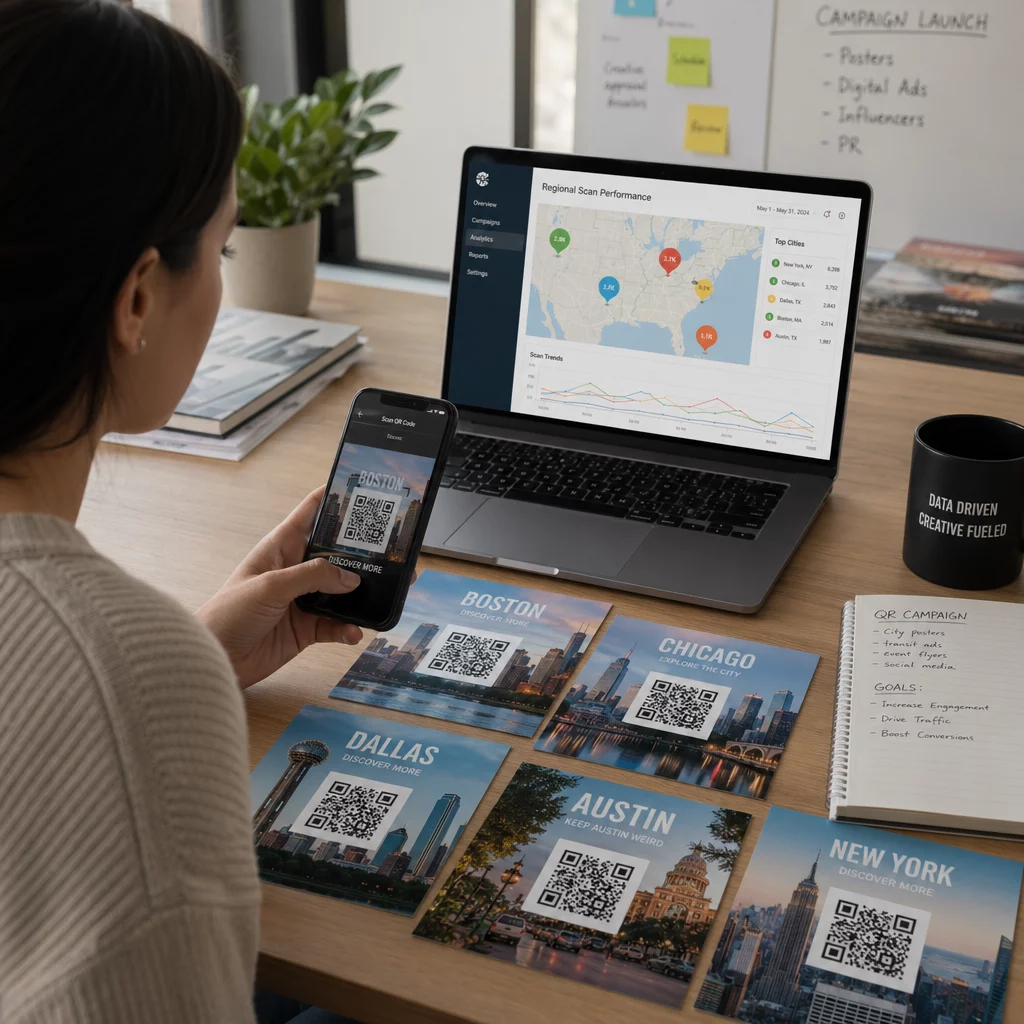
Dinamički QR kodovi pružaju podatke o praćenju u stvarnom vremenu uključujući broj skeniranja, vrstu uređaja, operativni sustav i geografsku lokaciju. Ovi podaci služe dvostrukoj svrsi: mjere izvedbu kampanje i označavaju anomalije.
Pazite na ove znakove upozorenja u podacima o skeniranju:
- Iznenadni skok u skeniranjima iz neočekivane geografske regije
- Veliki broj skeniranja s jednog uređaja ili IP adrese u kratkom vremenskom razdoblju
- Obrasci skeniranja koji ne odgovaraju vašoj očekivanoj publici (pogrešni uređaji, pogrešna vremena, pogrešne lokacije)
Bilo koji od ovih obrazaca mogao bi ukazivati na to da zlonamjerni akteri iskorištavaju ili testiraju kod. S dinamičkim kodovima možete odmah onemogućiti zahvaćeni URL, preusmjeriti na sigurnu odredišnu stranicu i istražiti prije nego što odlučite hoćete li nastaviti kampanju.
Postavite redovite revizije – i digitalne (pregled analitike) i fizičke (provjera postavljanja kodova) – prema definiranom rasporedu. Što prije otkrijete problem, manju štetu može uzrokovati.
Vidite svako skeniranje kako se događa Pagelootova nadzorna ploča pruža vam potpuni pregled izvedbe skeniranja i anomalija. Započnite praćenje svojih QR kod kampanja s dinamičkim kodovima danas.
Održavanje usklađenosti s propisima o privatnosti podataka
Ako vaši QR kodovi prikupljaju bilo kakve korisničke podatke – čak i samo lokaciju skeniranja i vrstu uređaja – imate zakonske obveze ovisno o tome gdje se nalaze vaši kupci.
GDPR primjenjuje se kada ciljate korisnike u Europskoj uniji. Zahtijeva izričitu privolu prije prikupljanja osobnih podataka i nalaže da korisnici mogu zatražiti pristup ili brisanje svojih podataka. Nepoštivanje nosi kazne do 4% globalnog godišnjeg prihoda ili 20 milijuna eura, ovisno o tome što je veće.
CCPA/CPRA primjenjuje se na stanovnike Kalifornije i daje im pravo da odustanu od prikupljanja podataka. Iako ne zahtijeva uvijek unaprijed privolu, zahtijeva jasno otkrivanje i pristupačan mehanizam za odustajanje. Namjerna kršenja mogu rezultirati kaznama do 7.988 USD po incidentu.
Praktični koraci za ostanak usklađenim:
- Prikupljajte samo minimalne podatke potrebne za ciljeve vaše kampanje
- Učinite svoju politiku privatnosti lako dostupnom s bilo koje odredišne stranice QR koda
- Koristite platformu za QR kodove koja podržava zahtjeve za brisanje podataka
- Odaberite platforme s priznatim certifikatima usklađenosti kao što su GDPR, SOC 2 ili HIPAA, gdje je primjenjivo
Transparentnost u načinu na koji rukujete podacima je i zakonski zahtjev i mjera izgradnje povjerenja. Kupci koji razumiju što prikupljate – i zašto – vjerojatnije će se angažirati s vašim kodovima. Detaljnije istražite kako izgraditi kampanje QR kodova koje poštuju privatnost.
Testiranje prije implementacije
Nijedan QR kod ne bi smio biti pušten u rad bez testiranja na više uređaja i u različitim uvjetima. Kod koji savršeno skenira na vašem telefonu može zakazati na starijem Android uređaju, pri slabom osvjetljenju ili kada je ispisan u manjoj veličini.
Prije implementacije:
- Testirajte na iOS i Android uređajima koristeći izvorne aplikacije kamere
- Skenirajte pod uvjetima osvjetljenja očekivanim na svakoj lokaciji postavljanja
- Provjerite da se odredište ispravno učitava i da je potpuno optimizirano za mobilne uređaje
- Potvrdite brzinu učitavanja stranice – spore stranice povećavaju napuštanje i stvaraju mogućnosti za preusmjeravanje nestrpljivih korisnika drugdje
- Provjerite podudara li se URL prikazan u pregledu prije skeniranja s vašom očekivanom domenom
Za QR kodovi postavljeni u tiskanim materijalima, koristite vektorske formate (SVG, EPS ili PDF) za ispis kako biste izbjegli zamućenje. Održavajte tihu zonu – bijeli obrub oko koda – širine najmanje četiri modula sa svake strane. Minimalna praktična veličina za većinu marketinških materijala je 0,8 × 0,8 inča; za posjetnice gledane izbliza, najmanje 1 × 1 inč.
Obuka vašeg tima
Tehnološke kontrole imaju svoja ograničenja. Vaš marketinški tim mora razumjeti kako izgleda sigurna kampanja s QR kodovima i koji znakovi ukazuju na to da je nešto pošlo po zlu.
Pokrijte ova područja u timskoj obuci:
- Kako prepoznati fizički kod koji je neovlašteno mijenjan
- Kako tumačiti analitiku skeniranja i identificirati anomalije
- Koje korake poduzeti kada se sumnja da je kod kompromitiran (onemogućiti, istražiti, obavijestiti)
- Kako primijeniti zahtjeve za brendiranje i HTTPS prilikom izrade novih kodova
- Kako napisati učinkovite pozive na akciju koji korisnicima pružaju kontekst
The Kontrolna lista za marketing QR kodova za male tvrtke je korisna referenca za ugradnju ovih radnih procesa u standardni proces vašeg tima.
Često postavljana pitanja
Statični QR kodovi trajno ugrađuju odredišni URL u uzorak koda i ne mogu se mijenjati nakon izrade. Ako je statični kod kompromitiran ili vodi na neispravnu stranicu, morate ponovno ispisati svaki fizički predmet na kojem se pojavljuje. Dinamični QR kodovi koriste kratki URL za preusmjeravanje koji kontrolirate s nadzorne ploče, tako da možete odmah ažurirati odredište ili onemogućiti kod bez ponovnog ispisa ičega. Dinamični kodovi također pružaju analitiku skeniranja u stvarnom vremenu, što vam pomaže otkriti sumnjive aktivnosti. Za bilo koju marketinšku kampanju gdje su sigurnost i fleksibilnost važni, dinamični kodovi su bolji izbor.
Redovito pregledavajte fizičke kodove na svakoj lokaciji postavljanja i usporedite ih s referentnom slikom legitimnog koda. Digitalno, pratite svoju analitiku skeniranja za neobične obrasce – neočekivane skokove u volumenu, skeniranja iz neprepoznatih geografskih regija ili visoku učestalost skeniranja s jednog uređaja. Budući da dinamički QR kodovi prate ove metrike u stvarnom vremenu, možete brzo otkriti anomalije i onemogućiti pogođeno preusmjeravanje prije nego što nastane značajna šteta.
Svaka odredišna stranica povezana s QR kodom trebala bi koristiti HTTPS (TLS/SSL enkripciju), brzo se učitavati na mobilnim uređajima i jasno prikazivati identitet vašeg brenda kako bi korisnici mogli potvrditi da su na pravom mjestu. Za stranice koje prikupljaju korisničke podatke, uključite vidljivu poveznicu na vaša pravila privatnosti i pristupačan mehanizam za odjavu ili pristanak kako zahtijevaju GDPR ili CCPA. Ako stranica obrađuje osjetljive informacije poput plaćanja ili vjerodajnica za prijavu, razmislite o dodavanju višefaktorske autentifikacije kao dodatnog sloja zaštite.