Kämpar du med att säkra privilegierade konton utan att skapa friktion för dina administratörer? Statiska lösenord och äldre MFA-metoder lämnar PAM-miljöer exponerade för nätfiske, stöld av inloggningsuppgifter och sessionskapning. Den här sidan förklarar hur QR-kodbaserad autentisering åtgärdar dessa brister – och täcker hotbilden, hur registrering fungerar, TOTP-mekaniken och de säkerhetspraxis ditt team behöver för att implementera det korrekt.
Varför traditionell PAM-autentisering inte räcker till
System för privilegierad åtkomsthantering skyddar de mest känsliga kontona i din organisation. När dessa konton förlitar sig på statiska lösenord, delade inloggningsuppgifter eller SMS-baserad MFA, har angripare väldokumenterade vägar att utnyttja dem.
Nätfiske och stöld av inloggningsuppgifter förblir den vanligaste ingångspunkten. Privilegierade användare är måltavlor just för att deras konton låser upp kritiska system. Även erfarna administratörer kan luras av övertygande falska inloggningssidor, särskilt när angripare använder social ingenjörskonst för att utge sig för att vara leverantörer eller IT-support. När inloggningsuppgifter väl har stulits, rör sig angripare lateralt, eskalerar privilegier och upprätthåller ihållande åtkomst.
Delade konton förvärrar problemet. När flera administratörer använder samma inloggningsuppgifter försvinner individuell ansvarsskyldighet. Utredningar av intrång stannar av, efterlevnadsövervakning bryter samman, och ett enda komprometterat lösenord låser upp åtkomst över flera system.
Sessionskapning utgör en tredje stor risk. Efter en legitim autentiseringshändelse kan angripare avlyssna sessions-tokens, utnyttja cookies eller använda man-in-the-middle-tekniker för att utge sig för att vara autentiserade användare – allt utan att någonsin känna till det ursprungliga lösenordet. Ihållande sessions-tokens gör dessa attacker särskilt svåra att upptäcka, eftersom angriparen smälter in i normal administrativ trafik.
Dessa sårbarheter delar en grundorsak: autentisering som bygger på statiska, återanvändbara hemligheter. QR-kodbaserad autentisering åtgärdar detta direkt.
Hur QR-kodautentisering fungerar i PAM
QR-kodautentisering ersätter statiska inloggningsuppgifter med dynamiska, enhetsspecifika koder. Istället för att skriva ett lösenord skannar en administratör en QR-kod med en registrerad mobil enhet. Enheten läser koden, tillämpar säkra nycklar lagrade i hårdvara och slutför autentiseringen på några sekunder.
Den vanligaste implementeringen i företags-PAM-miljöer kombinerar QR-koder med TOTP (tidsbaserat engångslösenord) som definieras i RFC 6238. Så här fungerar det flödet:

- Under registreringen genererar systemet en delad hemlig nyckel och kodar den till en QR-kod som en URI formaterad som `otpauth://totp/LABEL?secret=SECRET&issuer=ISSUER`
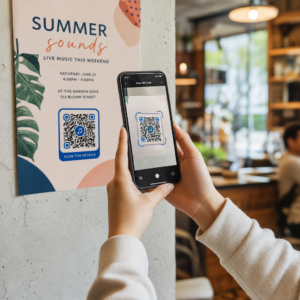
- Användaren skannar denna QR-kod med en autentiseringsapp (som Google Authenticator, Microsoft Authenticator eller Okta Verify), som lagrar hemligheten lokalt på enheten
- Vid inloggning tillämpar appen HOTP-algoritmen på en tidsbaserad räknare härledd från aktuell Unix-tid, vilket genererar en engångskod som är giltig i 30 sekunder som standard
- Servern utför samma beräkning oberoende och accepterar koder från det aktuella och omedelbart föregående tidssteget för att hantera klockdrift
Eftersom engångskoden härleds från tid och en enhetsbunden hemlighet – inte överförs över nätverket – ger det ingen varaktig nytta att avlyssna den under överföring. Varje kod är oanvändbar inom 30 sekunder.
Plattformar som CyberArk implementerar denna modell direkt. Administratörer aktiverar QR-kodbaserad användarregistrering under Inställningar → Autentisering → Plattform → Säkerhetsinställningar → Autentiseringsalternativ, definierar sedan MFA-policyer som utlöser registreringsguiden vid första inloggningen. CyberArk Identity-mobilappen stöder också ett alternativ “Registrera med QR”, där användare skannar en kod som presenteras på Identity-portalen för att aktivera sin enhet som en MFA-faktor.
Konfigurera MFA-registrering med QR-kod
För DevOps-ingenjörer som konfigurerar QR-baserad MFA i en PAM-miljö följer den allmänna registreringsprocessen dessa steg oavsett specifik plattform:
- Aktivera QR-registrering i plattformens autentiseringsinställningar. De flesta PAM-system för företag exponerar detta som en växlingsknapp under autentiserings- eller säkerhetskonfigurationsalternativ.
- Definiera en MFA-policy som bestämmer vilka användare eller roller som kräver MFA, när det tillämpas och vad som händer vid första inloggningen.
- Presentera registrerings-QR-koden för användaren under deras första autentiserade session. Koden kodar den delade TOTP-hemligheten i `otpauth://` URI-format.
- Vägled användaren att skanna koden med deras registrerade autentiseringsapp. Tillhandahåll en manuell inmatningsreserv (den råa hemliga nyckeln) för fall där kameran inte kan läsa koden.
- Verifiera registreringen genom att be användaren att skicka in en TOTP-kod innan installationen slutförs, vilket bekräftar att hemligheten överfördes korrekt.
- Generera och lagra reservåterställningskoder så att användare inte blir utelåsta om de förlorar sin enhet.
För team som hanterar storskaliga utrullningar, att para ihop detta registreringsflöde med en Dynamisk QR-kodgenerator låter dig uppdatera, spåra och återkalla registreringskoder centralt – viktigt när autentiseringsuppgifter behöver roteras eller när en enhet rapporteras förlorad.
Spåra och hantera autentiserings-QR-koder i stor skala Behöver du utfärda, uppdatera eller återkalla QR-koder över ett distribuerat team? Använd Dynamisk QR-kodgenerator för att skapa redigerbara koder med realtidsanalys och centraliserad hantering.
Dynamiska vs. statiska QR-koder i PAM-miljöer
Valet mellan statiska och dynamiska QR-koder har direkta säkerhetsimplikationer för PAM-arbetsflöden.
| FUNKTION | Statiska QR-koder | Dynamiska QR-koder |
|---|---|---|
| Innehåll efter skapande | Fast, kan inte ändras | Redigerbar när som helst |
| Återkallelse | Kräver nyutgivning och omfördelning | Omedelbart, från en central kontrollpanel |
| STATISTIK | Inga | Skanna tidsstämplar, enhetstyper, platser |
| Risk för replay-attack | Högre (koden är permanent) | Lägre (alternativ för utgångsdatum och engångsanvändning) |
| Bästa användningsfall | Lågrisk, engångsinnehåll | Privilegierad åtkomst, känsliga arbetsflöden |
För PAM-autentisering och MFA-registrering är dynamiska QR-koder starkt att föredra. Om en enhet rapporteras förlorad kan en administratör omedelbart avaktivera den associerade registreringskoden. Tidsbegränsade koder förhindrar replay-attacker genom att göra alla avlyssnade koder oanvändbara inom några ögonblick. Och skanningsanalys ger en granskningslogg som stöder efterlevnadskrav.

Statiska QR-koder kan fortfarande fylla en funktion i interna användningsfall med lägre risk – som att länka till dokumentation eller skrivskyddade resurser – men de bör inte användas för autentiseringsflöden som involverar privilegierad åtkomst.
Viktiga säkerhetsöverväganden för QR-baserad PAM-autentisering
Att implementera QR-kodautentisering i en PAM-miljö introducerar en egen attackyta. Att förstå dessa risker och mildra dem är avgörande innan man rullar ut till produktion.
Sårbarhet för registrerings-QR-kod. Den delade hemligheten som är kodad i en TOTP-registrerings-QR-kod upphör inte att gälla av sig själv. Om den koden fångas i en skärmdump, vidarebefordras via e-post eller lagras i en säkerhetskopia, kan en angripare senare använda den för att återregistrera en enhet och generera giltiga TOTP-koder på obestämd tid. Åtgärden är enkel: konfigurera registreringskoder att upphöra att gälla efter en enda lyckad skanning. Granska och rensa alla historiska registrerings-QR-koder som lagras i e-postsystem eller säkerhetskopior, och återregistrera berörda användare med nya engångskoder.
QR-kodfiske (quishing). Angripare har dokumenterade kampanjer där de imiterar MFA-registreringsprocesser, genom att skicka e-postmeddelanden som instruerar användare att skanna en skadlig QR-kod som leder till en sida för insamling av inloggningsuppgifter. Utbilda dina användare att behandla oönskade QR-skanningsförfrågningar med misstänksamhet, verifiera avsändaren oberoende innan skanning, och använd autentiseringsappar som hanterar `otpauth://`-nyttolasten inom en sandlådemiljö istället för att öppna godtyckliga URL:er. För djupare vägledning, se QR-kodidentitetsverifiering inom cybersäkerhet.
Avveckling av SMS. NIST:s vägledning för digital identitet avråder uttryckligen från användning av SMS och röstsamtal för out-of-band-autentisering på grund av risker som SIM-byte, enhetsbyte och nummerflytt. TOTP-baserad QR-registrering med autentiseringsappar är ett starkare alternativ som NIST erkänner som en giltig out-of-band-mekanism när den levereras via en säker sekundär kanal.
Enhetsbindning och biometri. Att länka QR-kodautentisering till förregistrerade enheter lägger till ett hårdvarulager som SMS inte kan tillhandahålla. Att lägga till biometrisk verifiering – fingeravtryck eller ansiktsigenkänning – skapar en trefaktormodell: något du har (den registrerade enheten), något du är (biometri), och den tidsbundna koden (kontextberoende). För högrisksoperationer, konfigurera kortare TOTP-fönster eller kräv ytterligare verifieringssteg.
Testning före driftsättning. Alltid testa QR-kodautentiseringsflöden över flera enheter, operativsystem och autentiseringsappar innan driftsättning i produktion. Verifiera att registreringskoder upphör att gälla efter användning, att återkallning fungerar som förväntat, och att reservvägar fungerar korrekt.
För en omfattande titt på hur du stärker din QR-kodimplementering, se bästa praxis för QR-kodssäkerhet inom cyberförsvar och säkra bästa praxis för generering av QR-koder.
Integrera QR-autentisering med befintlig MFA och SSO
QR-koder fungerar bra tillsammans med befintlig autentiseringsinfrastruktur snarare än att ersätta den helt. I MFA-inställningar fungerar QR-baserad TOTP som faktorn “något du har”, som kompletterar ett lösenord eller biometri. I SSO-miljöer kan en QR-kod fungera som utmanings-svarssteget som bekräftar enhetsinnehav innan en sessions-token utfärdas. För en detaljerad jämförelse av dessa tillvägagångssätt, se QR-koder kontra lösenord i SSO.
Registreringsmönstret sträcker sig också bortom PAM. Team som redan använder lösenordshanterare som LastPass kan följa en nästan identisk QR-skanningsinstallationsprocess – skanna för att länka, bekräfta med en TOTP-kod, lagra återställningskoder – vilket gör arbetsflödet bekant för användare som redan har ställt in MFA någon annanstans. Se LastPass QR-kod installationsguide för en steg-för-steg-referens.
Varje autentiseringsförsök i ett välkonfigurerat system bör generera en loggpost som fångar QR-kodidentifieraren, enhetsinformation, biometriskt resultat om tillämpligt, tidsstämpel och geografisk plats. Dessa loggar är avgörande för efterlevnadsrevisioner, avvikelsedetektering och incidenthantering.
Avancerade funktioner: Analys, anpassning och realtidskontroll
Företags-QR-kodplattformar lägger till funktioner utöver grundläggande kodgenerering som är direkt relevanta för PAM-operationer.
Statistik i realtid låter säkerhetsteam övervaka autentiseringsmönster när de inträffar. Mätvärden värda att spåra inkluderar skanningstidsstämplar, enhetstyper, geografiska platser och baslinjer för användarbeteende. Algoritmer som flaggar avvikelser – en ovanlig enhetstyp, en skanning från ett oväntat land, en topp i misslyckade försök – kan utlösa stegvis autentisering eller automatiska varningar. För mer om hur dessa mätvärden ser ut i praktiken, se hur QR-koder förenklar multifaktorautentisering.
Varumärkesanpassade autentiseringskoder fyller en praktisk säkerhetsfunktion utöver estetik. När din organisation använder konsekventa, varumärkesanpassade QR-koder med företagslogotyper och färgscheman, utvecklar användare en visuell baslinje för legitima autentiseringsförfrågningar. En kod som avviker från den baslinjen blir en varningssignal. Att säkerställa tillräcklig färgkontrast – ett förhållande på minst 4,5:1 – håller också koderna tillförlitligt skanningsbara över enheter och ljusförhållanden.
Dynamisk kontroll är den funktion som mest direkt minskar den operativa risken. När en anställd slutar, avaktiverar du deras koder omedelbart från en central instrumentpanel utan att vänta på cykler för autentiseringsuppgiftsrotation. När en säkerhetsincident upptäcks, återkallar och utfärdar du nya utan att skriva ut igen. Den Dynamisk QR-kodgenerator på Pageloot stöder alla dessa arbetsflöden, med spårning av skanningar i realtid och inbyggda redigerbara destinationer.
För team som hanterar krypterade autentiseringsuppgifter eller token-data inom QR-nyttolaster, se krypterade QR-koder för autentiseringsplattformar för vägledning om AES- och RSA-krypteringsmetoder.
Branschtillämpningar
Samma QR-baserade PAM-modell gäller för olika branscher med olika profiler för privilegierad åtkomst.
Inom bank- och finanssektorn, använder administratörer tidskänsliga QR-koder för att få åtkomst till kärnbankssystem, handelsplattformar och kunddatabaser. Varje privilegierad session loggas mot den specifika kod som används, vilket ger en tydlig revisionsspår för regelefterlevnad.
Inom programvaruutveckling, distribuerade team använder QR-koder för att komma åt produktionssystem, kodarkiv och distributionspipelines utan statiska autentiseringsuppgifter. Dynamiska koder snabbar upp introduktionen och gör avslutningen omedelbar – ingen väntan på att lösenordsrotationer ska spridas.
Inom sjukvård, klinisk personal som flyttar mellan arbetsstationer kan autentisera sig snabbt genom att skanna istället för att skriva, vilket minskar inloggningsfriktionen samtidigt som de granskningsspår som krävs av HIPAA bibehålls.
Mönstret är konsekvent: QR-koder i kombination med dynamisk hantering och analys ger säkerhetsteam den kontroll de behöver utan att sakta ner användarna som är beroende av snabb, pålitlig åtkomst. QR-kodautentisering är inte en ersättning för en mogen PAM-strategi – det är en mekanism som stärker en av PAM:s mest sårbara komponenter. Genom att ersätta statiska autentiseringsuppgifter med tidsbundna, enhetsbundna koder, genomdriva engångsregistrering och övervaka varje autentiseringshändelse, stänger du de luckor för nätfiske och stöld av autentiseringsuppgifter som äldre metoder lämnar öppna. Börja med att aktivera QR-registrering i din PAM-platforms autentiseringsinställningar, definiera dina MFA-policyer och använd dynamiska koder med en centraliserad hanteringsplattform för att upprätthålla realtidskontroll över åtkomst.
Skapa och hantera QR-koder för dina autentiseringsarbetsflöden Använd QR-kodgenerator för att komma igång, eller utforska Dynamisk QR-kodgenerator för registreringskoder som du kan uppdatera, spåra och återkalla från en enda instrumentpanel.
Vanliga frågor
Vid registrering genererar PAM-systemet en delad hemlig nyckel och kodar den som en QR-kod med URI-formatet `otpauth://totp/`. Användaren skannar detta med en autentiseringsapp, som lagrar hemligheten på enheten. Vid inloggning beräknar appen och servern oberoende av varandra en 30-sekunders lösenkod från den hemligheten och den aktuella tiden. Eftersom koden är tidsbunden och enhetsbunden, ger det ingen varaktig nytta för en angripare att avlyssna den under överföringen.
Sårbarheten med registrerings-QR-koder är den mest vanligt förbisedda risken. TOTP-hemligheten inbäddad i en registrerings-QR-kod upphör inte att gälla av sig själv, så varje skärmdump, vidarebefordran via e-post eller säkerhetskopia av den koden förblir användbar på obestämd tid. Mildra detta genom att konfigurera registreringskoder att upphöra att gälla efter en enda lyckad skanning, och granska dina e-post- och säkerhetskopieringssystem för att rensa bort alla lagrade historiska registreringskoder.
Föredra alltid dynamiska QR-koder för autentisering och registreringsflöden för MFA. Dynamiska koder kan återkallas omedelbart om en enhet tappas bort, uppdateras utan att fysiskt material behöver distribueras om, och övervakas med realtidsanalys. Statiska koder är endast lämpliga för innehåll med låg risk och skrivskyddat innehåll där omedelbar återkallelse och granskningsloggning inte krävs.