Ali vaši QR kode ogrožajo vaše stranke, ne da bi se tega zavedali? Prevaranti so prevare z QR kodami spremenili v splošno grožnjo, podjetja, ki jih uporabljajo v marketinških kampanjah, pa lahko nehote postanejo sredstvo za napad. Ta vodnik vas popelje skozi specifična varnostna tveganja, ki jih morate poznati, in praktične korake za vodenje kampanj, ki jim vaše stranke lahko zaupajo.
Resnične grožnje za marketing z QR kodami
Razumevanje, s čim se soočate, je prvi korak k zaščiti vaših kampanj. QR kode so po naravi neprozorne – uporabniki ne morejo videti, kam vodijo, dokler jih ne skenirajo. Zaradi tega so privlačno orodje za zlonamerne akterje.
Spreminjanje in kloniranje kode
Eden najpreprostejših napadov vključuje fizično zamenjavo legitimne QR kode z lažno. Kriminalci natisnejo lažne kode na nalepkah in jih namestijo čez prave na javnih mestih – parkirnih avtomatih, restavracijskih mizah, maloprodajnih izložbah. Ko stranka skenira nekaj, kar izgleda kot vaša koda, je dejansko preusmerjena na lažno spletno stran, zasnovano za krajo plačilnih ali prijavnih podatkov.
Ta vrsta napada je še posebej nevarna, ker vaša blagovna znamka utrpi udarec na ugled, tudi če ste žrtev. Stranke povezujejo goljufivo izkušnjo z vašim podjetjem.
Phishing z QR kodami (“Quishing”)
Quishing je oblika kraje identitete, pri kateri napadalci vdelajo zlonamerne povezave v QR kode in jih distribuirajo prek e-pošte, natisnjenih letakov ali javnih napisov. Ciljna stran je pogosto videti legitimna – posnema pravo stran za prijavo ali plačilo – kjer so žrtve pozvane k vnosu občutljivih informacij.
Zvezne agencije za kazenski pregon v ZDA so posebej opozorile, da napadi quishinga pogosto ustvarjajo lažen občutek nujnosti, da bi ljudi prisilili k hitremu skeniranju in delovanju. Phishing za poverilnice predstavlja veliko večino naprednih groženj z QR kodami, zaradi česar je eno najresnejših tveganj za podjetja, ki obravnavajo račune strank ali plačila.
Izpostavljenost podatkov o zasebnosti
Vsako skeniranje QR kode lahko zajame metapodatke – vrsto naprave, lokacijo, časovni žig, brskalnik – odvisno od konfiguracije vašega sledenja. Brez ustreznih kontrol se ti podatki lahko izpostavijo, z njimi se lahko neustrezno ravna ali se zbirajo na načine, ki kršijo predpise o zasebnosti. Podjetja, ki delujejo v skladu z GDPR (za uporabnike v EU) ali CCPA/CPRA (za prebivalce Kalifornije), se soočajo z znatnimi globami za neustrezno ravnanje s podatki. Izvedite več o specifičnih tveganjih za zasebnost, ki jih ustvarjajo QR kode, in kako jih obravnavati.
Pokvarjene izkušnje, ki spodkopavajo zaupanje
Varnost ni le v napadih. QR koda, ki vodi do pokvarjene povezave, strani, ki ni prilagojena mobilnim napravam, ali počasi naložljive strani, ustvarja slabo izkušnjo, ki zmanjšuje zaupanje strank. Če vaše kode občasno odpovejo, so stranke manj pripravljene jih skenirati – in bolj dovzetne za argument, da “QR kodam ni mogoče zaupati”.”
Varno ustvarjanje QR kod: Kaj je treba urediti pred zagonom
Uporabite dinamične QR kode namesto statičnih
Ena najpomembnejših varnostnih odločitev, ki jo lahko sprejmete, je izbira dinamične QR kode namesto statičnih. Tukaj je razlog, zakaj je to pomembno:
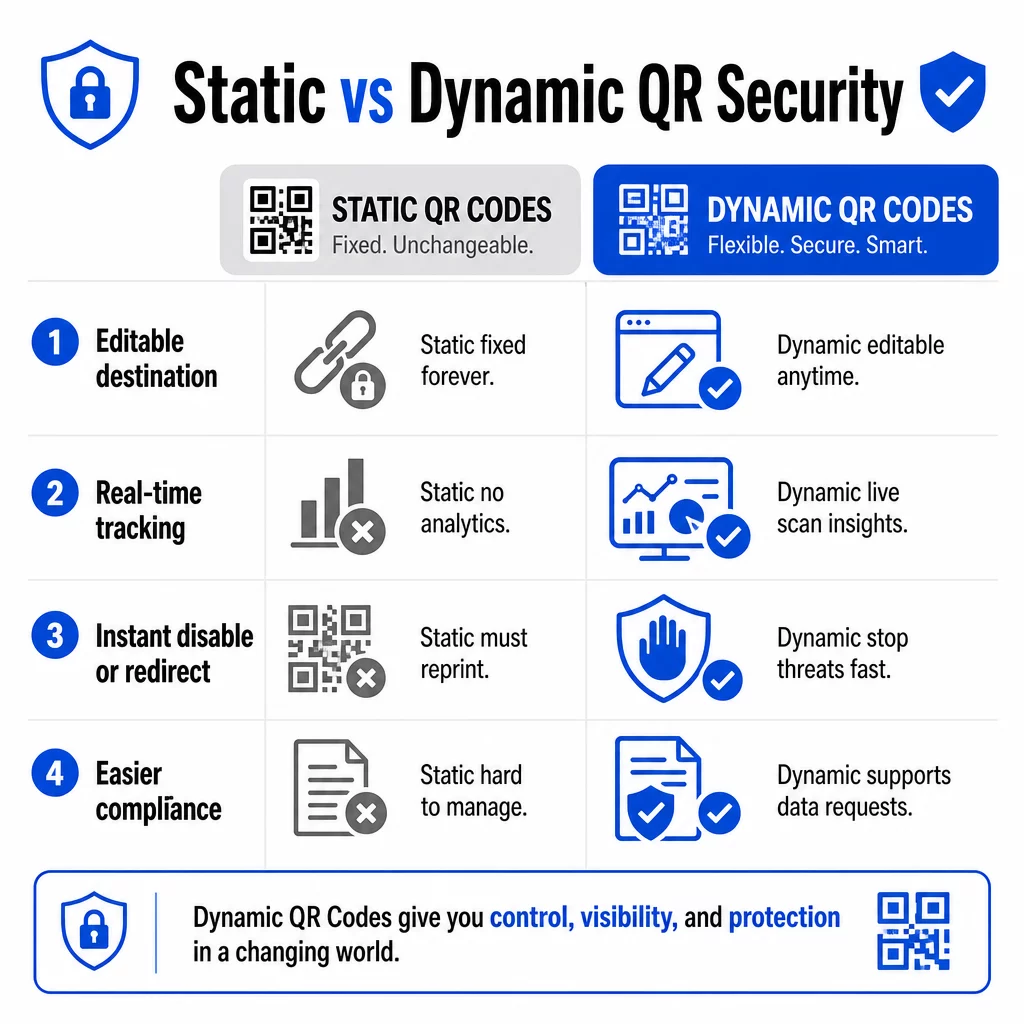
| FUNKCIJA | Statične QR kode | Dinamične kode QR |
|---|---|---|
| Ciljni URL | Trajno določeno | Uredljivo kadarkoli |
| Sledenje skeniranja | Ni podprto | Vključena celotna analitika |
| Odziv na grožnje | Potrebno ponovno tiskanje | Takojšnja onemogočitev ali preusmeritev |
| Podpora za skladnost | Težko | Lažje upravljanje zahtevkov za podatke |
| Stroški | Brezplačno ali nizko | Na podlagi naročnine |
Statične kode vdelajo cilj neposredno v vzorec. Ko so natisnjene, jih ne morete spremeniti. Če je statična koda ogrožena ali vodi nekam problematično, je vaša edina možnost ponovno tiskanje in ponovna distribucija vsakega kosa materiala, na katerem se pojavi.
Dinamične kode uporabljajo kratek preusmeritveni URL, ki ga nadzirate z nadzorne plošče. Če zaznate sumljivo dejavnost skeniranja ali morate posodobiti cilj, lahko to storite takoj – ne da bi se dotaknili enega samega natisnjenega predmeta. Za vsako tekočo kampanjo so dinamične kode ustrezna izbira.
Sledite in zaščitite svoje kampanje v realnem času Uporabi QR generator za dinamične QR kode za ustvarjanje kod, ki jih lahko takoj posodobite, spremljate in onemogočite, če je karkoli sumljivega.
Povezujte se samo na destinacije, zaščitene s HTTPS
Vsak URL, na katerega kažejo vaše QR kode, bi moral uporabljati šifriranje TLS/SSL – označeno z `https://` in ikono ključavnice v brskalniku. To zagotavlja, da je povezava med uporabnikovo napravo in vašim spletnim mestom šifrirana ter da je spletno mesto certificirano in zaupanja vredno.
Izogibajte se povezovanju na HTTP destinacije, tudi začasno. Če se naslov strani spremeni, pravilno konfigurirajte preusmeritve, namesto da bi se prvotni URL prekinil. Mrtva povezava je kršitev zaupanja; preusmeritev na nezavarovano stran je varnostno tveganje. Preglejte celoten kontrolni seznam za najboljše prakse varnega generiranja QR kod.
Dodajte vidno blagovno znamko vsaki kodi
Navadna črno-bela QR koda uporabnikom ne daje nobenega signala o tem, od kod prihaja ali ali je varna. QR kode z blagovno znamko – tiste, ki vključujejo vaš logotip, barve blagovne znamke in oblikovne predloge – je napadalcem bistveno težje prepričljivo replicirati, strankam pa signalizirajo legitimnost, še preden jih skenirajo.
Uporabite barve, ki so usklajene z vašo vizualno identiteto, ohranite visok kontrast za skeniranje in poskrbite za čiste dizajne. Ko uporabite tudi URL, ki vključuje vaše domensko ime (namesto generičnega domenskega imena za kratke povezave), imajo stranke dodatno točko za preverjanje.
Uporabite nadzor dostopa na podlagi vlog
Če več članov ekipe upravlja vaše kampanje QR kod, omejite, kdo lahko ureja ali onemogoča kode. Nepooblaščene spremembe aktivnih kod – bodisi naključne ali zlonamerne – predstavljajo resno tveganje. Centralizirano upravljanje z dovoljenji na podlagi vlog zagotavlja, da lahko spremembe izvajajo samo pooblaščene osebe, kar je še posebej pomembno za podjetniške ekipe ali agencije, ki upravljajo kode v imenu več strank.
Fizična namestitev in preprečevanje posegov
Kako in kje prikazujete QR kode, vpliva tako na uporabnost kot na varnost. Odločitve o namestitvi si zaslužijo enako pozornost kot same kode.
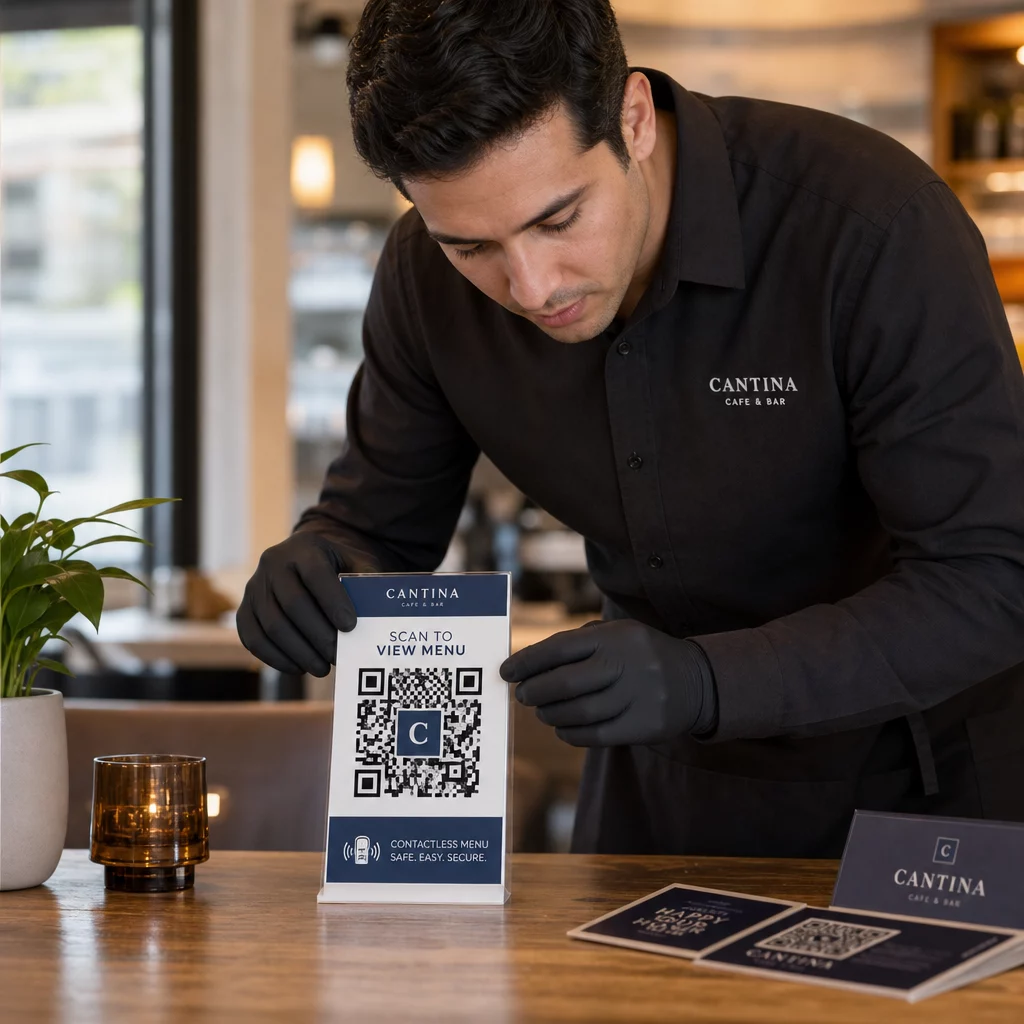
- Uporabite materiale, odporne proti posegom za kode, prikazane na javnih mestih. Kode na menijih, pultih ali stenah naj bodo natisnjene neposredno na materiale, namesto da bi bile, kjer je to mogoče, nalepljene kot odstranljive nalepke.
- Redno pregledujte fizične kode, še posebej na lokacijah z veliko prometa. Imejte referenčno sliko, kako izgleda vaša legitimna koda, da lahko osebje prepozna nepooblaščene zamenjave.
- Zavarujte zaslone na fiksnih lokacijah. Kode pod steklom, laminirane na površine ali integrirane v signalizacijo je veliko težje ponarediti kot ohlapne vstavke ali papirnate letake.
- Postavite kode na primerno višino oči – običajno med 3,5 in 5,5 čevlji – na dobro osvetljenih območjih z dobrim kontrastom proti ozadju.
Zvezne smernice posebej opozarjajo potrošnike, naj pred skeniranjem preverijo fizične QR kode za znake ponarejanja (kot je nalepka, nameščena čez original). S tem, ko so vaše kode fizično težje zamenljive, zmanjšate tveganje, da stranke naletijo na goljufivo različico.
Kaj povedati strankam, preden skenirajo
Stranke so vaša druga obrambna linija. Ko razumejo, kako izgleda varna interakcija s QR kodo, so bolje pripravljene prepoznati, če je kaj narobe.
Vedno postavite jasno, specifično poziv k dejanju poleg vsake QR kode. Nejasna navodila, kot je “Skeniraj tukaj”, uporabnikom ne pomagajo oceniti, ali je koda legitimna. Namesto tega uporabite fraze, kot so:
- “Skeniraj za ogled današnjega menija”
- “Skeniraj za dostop do računa”
- “Skeniraj za navodila za nastavitev izdelka”
Te kontekstualne informacije uporabnikom povedo, kaj naj pričakujejo po skeniranju – kar olajša prepoznavanje, ko je nekaj narobe. QR koda, ki obljublja prikaz menija, a odpre stran za prijavo, je takojšen rdeči alarm.
Spodbudite stranke, naj si pred sledenjem ogledajo URL. Večina sodobnih kamer pametnih telefonov prikaže ciljni URL, preden zažene brskalnik. Uporabniki naj poiščejo vašo prepoznavno domeno in preverijo morebitne napačne črkovanje ali zamenjane znake (na primer, `paeg1oot.com` namesto `pageloot.com`).
Odsvetujte uporabo aplikacij za skeniranje QR kod tretjih oseb, prenesenih iz neznanih virov. Vgrajene kamere pametnih telefonov (iOS in Android vključujeta vgrajeno skeniranje QR kod) so najvarnejša možnost in prikazujejo predoglede URL-jev pred navigacijo.
Spremljanje kampanj za sumljive dejavnosti
Ustvarjanje varne kode QR ni enkratno dejanje. Aktivno spremljanje je tisto, kar loči kampanjo, ki ostane varna, od tiste, ki je izkoriščena.
Dinamične kode QR zagotavljajo podatke o sledenju v realnem času vključno s številom skeniranj, vrsto naprave, operacijskim sistemom in geografsko lokacijo. Ti podatki služijo dvojnemu namenu: merijo uspešnost kampanje in opozarjajo na nepravilnosti.
Bodite pozorni na te opozorilne znake v podatkih o skeniranju:
- Nenaden porast skeniranj iz nepričakovane geografske regije
- Veliko število skeniranj z ene same naprave ali IP naslova v kratkem časovnem obdobju
- Vzorci skeniranja, ki se ne ujemajo z vašim pričakovanim občinstvom (napačne naprave, napačni časi, napačne lokacije)
Kateri koli od teh vzorcev bi lahko nakazoval, da kodo izkoriščajo ali testirajo zlonamerni akterji. Z dinamičnimi kodami lahko takoj onemogočite prizadeti URL, preusmerite na varno ciljno stran in raziščete, preden se odločite, ali boste kampanjo nadaljevali.
Vzpostavite redne revizije – tako digitalne (pregledovanje analitike) kot fizične (pregledovanje umestitev kode) – po določenem urniku. Prej ko odkrijete težavo, manj škode lahko povzroči.
Oglejte si vsako skeniranje, ko se zgodi Nadzorna plošča Pageloot vam omogoča popoln pregled nad uspešnostjo skeniranja in nepravilnostmi. Začnite slediti svojim kampanjam s kodami QR z dinamičnimi kodami danes.
Skladnost s predpisi o zasebnosti podatkov
Če vaše kode QR zbirajo kakršne koli uporabniške podatke – tudi samo lokacijo skeniranja in vrsto naprave – imate zakonske obveznosti, odvisno od tega, kje se nahajajo vaše stranke.
GDPR velja, ko ciljate uporabnike v Evropski uniji. Zahteva izrecno soglasje pred zbiranjem osebnih podatkov in določa, da lahko uporabniki zahtevajo dostop do svojih podatkov ali njihovo izbris. Neskladnost prinaša globe do 4 % svetovnega letnega prihodka ali 20 milijonov evrov, kar je več.
CCPA/CPRA velja za prebivalce Kalifornije in jim daje pravico do odjave od zbiranja podatkov. Čeprav ne zahteva vedno vnaprejšnjega soglasja, zahteva jasno razkritje in dostopen mehanizem za odjavo. Namerno kršenje lahko povzroči globe do 7.988 $ na incident.
Praktični koraki za ohranjanje skladnosti:
- Zbirajte le minimalne podatke, potrebne za cilje vaše kampanje
- Poskrbite, da bo vaša politika zasebnosti enostavno najdljiva s katere koli pristajalne strani QR kode
- Uporabite platformo za QR kode, ki podpira zahteve za izbris podatkov
- Izberite platforme s priznanimi certifikati skladnosti, kot so GDPR, SOC 2 ali HIPAA, kjer je to primerno
Transparentnost glede ravnanja z podatki je tako zakonska zahteva kot tudi ukrep za gradnjo zaupanja. Stranke, ki razumejo, kaj zbirate – in zakaj – se bodo verjetneje odzvale na vaše kode. Podrobneje raziščite, kako zgraditi kampanje QR kod, ki spoštujejo zasebnost.
Testiranje pred uvedbo
Nobena QR koda ne sme biti objavljena, ne da bi bila preizkušena na več napravah in v različnih pogojih. Koda, ki se popolnoma skenira na vašem telefonu, lahko odpove na starejši napravi Android, v slabi svetlobi ali ko je natisnjena v manjši velikosti.
Pred uvedbo:
- Testirajte na napravah iOS in Android z uporabo izvornih aplikacij za kamero
- Skenirajte v svetlobnih pogojih, pričakovanih na vsaki lokaciji postavitve
- Preverite, ali se cilj pravilno naloži in je popolnoma optimiziran za mobilne naprave
- Potrdite hitrost nalaganja strani – počasne strani povečujejo opuščanje in ustvarjajo priložnosti za nepotrpežljive uporabnike, da so preusmerjeni drugam
- Preverite, ali se URL, prikazan v predogledu pred skeniranjem, ujema z vašo pričakovano domeno
Za QR kode, nameščene v tiskanih materialih, za tiskanje uporabite vektorske formate (SVG, EPS ali PDF), da preprečite zameglitev. Ohranite mirno območje – belo obrobo okoli kode – široko vsaj štiri module na vsaki strani. Minimalna praktična velikost za večino marketinških materialov je 0,8 × 0,8 palca; za vizitke, gledane od blizu, pa vsaj 1 × 1 palec.
Usposabljanje vaše ekipe
Tehnološki nadzor ima svoje meje. Vaša marketinška ekipa mora razumeti, kako izgleda varna kampanja s QR kodami in kateri znaki kažejo, da je šlo nekaj narobe.
V timskem usposabljanju pokrijte naslednja področja:
- Kako prepoznati ponarejeno fizično kodo
- Kako interpretirati analitiko skeniranja in prepoznati anomalije
- Katere korake je treba sprejeti, ko obstaja sum, da je koda ogrožena (onemogočiti, raziskati, obvestiti)
- Kako uporabiti zahteve glede blagovne znamke in HTTPS pri ustvarjanju novih kod
- Kako napisati učinkovite pozive k dejanju, ki uporabnikom zagotavljajo kontekst
Vprašanje Marketinški kontrolni seznam QR kod za mala podjetja je uporabna referenca za vključitev teh delovnih tokov v standardni proces vaše ekipe.
Pogosta vprašanja
Statične kode QR trajno vdelajo ciljni URL v vzorec kode in jih po ustvarjanju ni mogoče spremeniti. Če je statična koda ogrožena ali vodi na pokvarjeno stran, morate ponovno natisniti vsak fizični predmet, na katerem se pojavi. Dinamične kode QR uporabljajo kratek preusmeritveni URL, ki ga nadzirate z nadzorne plošče, tako da lahko takoj posodobite cilj ali onemogočite kodo, ne da bi karkoli ponovno natisnili. Dinamične kode zagotavljajo tudi analitiko skeniranja v realnem času, kar vam pomaga zaznati sumljive dejavnosti. Za vsako marketinško kampanjo, kjer sta pomembni varnost in prilagodljivost, so dinamične kode boljša izbira.
Redno pregledujte fizične kode na vsaki lokaciji namestitve in jih primerjajte z referenčno sliko legitimne kode. Digitalno spremljajte svojo analitiko skeniranja za nenavadne vzorce – nepričakovane skoke v obsegu, skeniranja iz neprepoznanih geografskih regij ali visoko pogostost skeniranj z ene same naprave. Ker dinamične QR kode spremljajo te metrike v realnem času, lahko hitro odkrijete anomalije in onemogočite prizadeto preusmeritev, preden nastane znatna škoda.
Vsaka pristajalna stran, povezana s QR kodo, mora uporabljati HTTPS (šifriranje TLS/SSL), se hitro nalagati na mobilnih napravah in jasno prikazovati identiteto vaše blagovne znamke, da lahko uporabniki potrdijo, da so na pravem mestu. Za strani, ki zbirajo kakršne koli uporabniške podatke, vključite vidno povezavo do vaše politike zasebnosti in dostopen mehanizem za odjavo ali soglasje, kot to zahtevata GDPR ali CCPA. Če stran obravnava občutljive informacije, kot so plačila ali poverilnice za prijavo, razmislite o dodajanju večfaktorske avtentikacije kot dodatne plasti zaščite.