Setter QR-kodene dine kundene dine i fare uten at du er klar over det? Svindlere har gjort QR-kode-svindel til en utbredt trussel, og bedrifter som bruker dem i markedsføringskampanjer kan utilsiktet bli et redskap for et angrep. Denne guiden tar deg gjennom de spesifikke sikkerhetsrisikoene du trenger å kjenne til, og de praktiske trinnene for å kjøre kampanjer kundene dine kan stole på.
De virkelige truslene bak QR-kode-markedsføring
Å forstå hva du står overfor er det første skrittet for å beskytte kampanjene dine. QR-koder er i sin natur ugjennomsiktige – brukere kan ikke se hvor de fører før de allerede har skannet dem. Det gjør dem til et attraktivt verktøy for ondsinnede aktører.
Kode-tukling og kloning
Et av de mest enkle angrepene innebærer fysisk utskifting av en legitim QR-kode med en falsk. Kriminelle skriver ut klistremerkebaserte falske koder og plasserer dem over ekte koder på offentlige steder – parkeringsautomater, restaurantbord, butikkutstillinger. Når en kunde skanner det som ser ut som din kode, blir de faktisk sendt til et forfalsket nettsted designet for å stjele betalings- eller påloggingsinformasjon.
Denne typen angrep er spesielt farlig fordi merkevaren din tar omdømmetap selv når du er offeret. Kunder assosierer den svindelaktige opplevelsen med din virksomhet.
QR-kode-phishing (“Quishing”)
Quishing er en form for identitetssvindel der angripere bygger inn ondsinnede lenker i QR-koder og distribuerer dem via e-post, trykte flygeblader eller offentlig skilting. Destinasjonssiden ser ofte legitim ut – etterligner en ekte påloggings- eller betalingsside – der ofre blir bedt om å oppgi sensitiv informasjon.
Føderale rettshåndhevende byråer i U.S. har spesifikt advart om at quishing-angrep ofte skaper en falsk følelse av hastverk for å presse folk til å skanne og handle raskt. Phishing av påloggingsinformasjon står for det store flertallet av avanserte QR-kode-trusler, noe som gjør det til en av de mest alvorlige risikoene for bedrifter som håndterer kundekontoer eller betalinger.
Eksponering av personvern for data
Hver QR-kodeskanning kan fange opp metadata – enhetstype, plassering, tidsstempel, nettleser – avhengig av hvordan sporingen din er konfigurert. Uten riktige kontroller kan disse dataene bli eksponert, feilhåndtert eller samlet inn på måter som bryter personvernreglene. Bedrifter som opererer under GDPR (for EU-brukere) eller CCPA/CPRA (for innbyggere i California) står overfor betydelige bøter for feilaktig datahåndtering. Lær mer om de spesifikke personvernrisikoene QR-koder skaper og hvordan du kan håndtere dem.
Ødelagte opplevelser som undergraver tilliten
Sikkerhet handler ikke bare om angrep. En QR-kode som fører til en ødelagt lenke, en side som ikke er mobilvennlig, eller et nettsted som laster sakte, skaper en dårlig opplevelse som undergraver kundens tillit. Hvis kodene dine feiler selv av og til, blir kundene mindre villige til å skanne dem – og mer mottakelige for argumentet om at “QR-koder ikke kan stoles på”.”
Sikker QR-kode-opprettelse: Hva du må få på plass før du lanserer
Bruk dynamiske QR-koder i stedet for statiske
Den enkeltstående mest virkningsfulle sikkerhetsbeslutningen du kan ta er å velge dynamiske QR-koder fremfor statiske. Her er hvorfor det betyr noe:
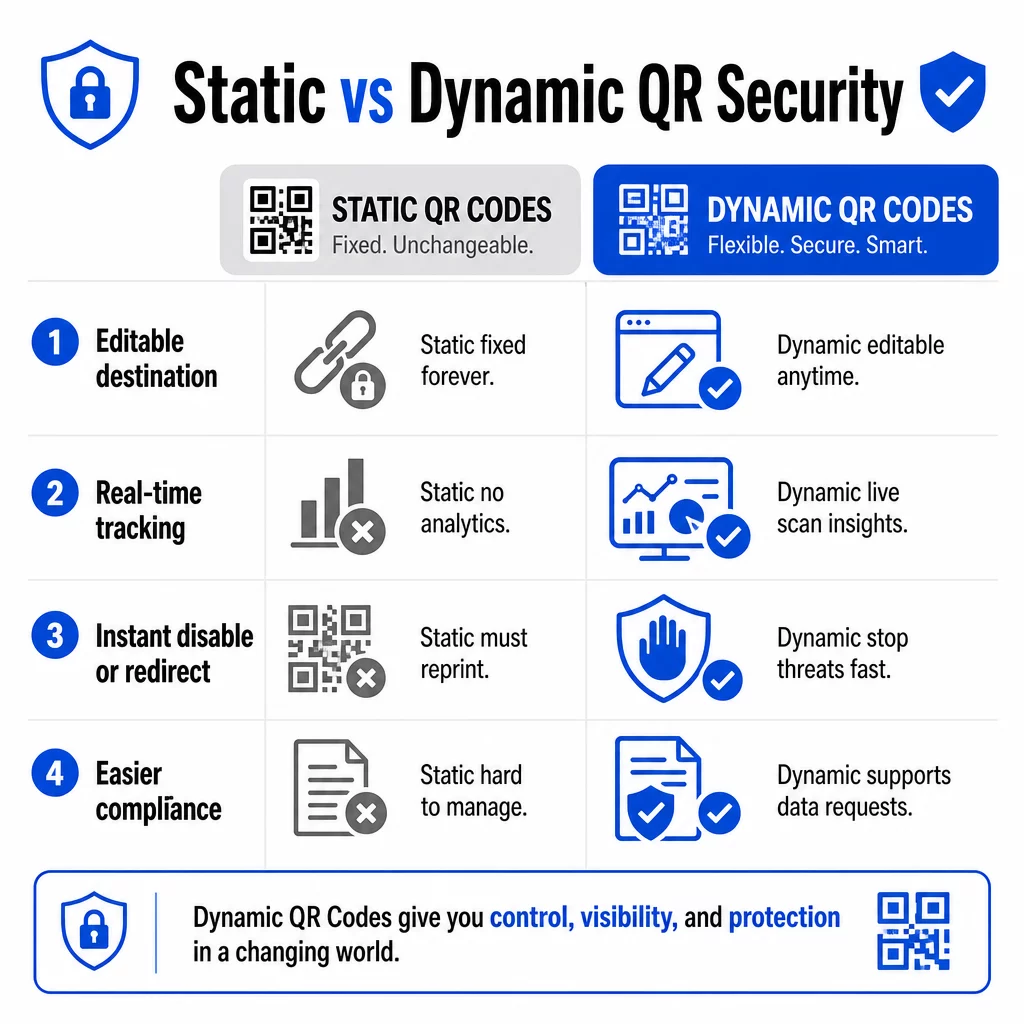
| FUNKSJON | Statiske QR-koder | Dynamiske QR-koder |
|---|---|---|
| Destinasjons-URL | Fastlåst permanent | Redigerbar når som helst |
| Skanningssporing | Ikke støttet | Full analyse inkludert |
| Respons på trusler | Må trykkes på nytt | Deaktiver eller omdiriger umiddelbart |
| Samsvarsstøtte | Vanskelig | Enklere å håndtere dataforespørsler |
| Koste | Gratis eller lav | Abonnementsbasert |
Statiske koder bygger inn destinasjonen direkte i mønsteret. Når de er trykt, kan du ikke endre dem. Hvis en statisk kode blir kompromittert eller fører til noe problematisk, er din eneste mulighet å trykke på nytt og distribuere alt materiale den vises på.
Dynamiske koder bruker en kort omdirigerings-URL som du kontrollerer fra et dashbord. Hvis du oppdager mistenkelig skanneaktivitet eller trenger å oppdatere destinasjonen, kan du gjøre det umiddelbart – uten å røre et eneste trykt element. For enhver pågående kampanje er dynamiske koder det passende valget.
Spor og beskytt kampanjene dine i sanntid Bruke Dynamisk QR-kode generator for å lage koder du kan oppdatere, overvåke og deaktivere umiddelbart hvis noe ser mistenkelig ut.
Lenk kun til HTTPS-sikrede destinasjoner
Hver URL QR-kodene dine peker til, bør bruke TLS/SSL-kryptering – indikert av `https://` og hengelåsikonet i nettleseren. Dette sikrer at forbindelsen mellom brukerens enhet og nettstedet ditt er kryptert, og at nettstedet er sertifisert og pålitelig.
Unngå å lenke til HTTP-destinasjoner, selv midlertidig. Hvis en sides adresse endres, konfigurer omdirigeringer riktig i stedet for å la den originale URL-en bryte. En død lenke er en tillitsbryter; en omdirigering til en usikret side er en sikkerhetsrisiko. Gå gjennom hele sjekklisten for beste praksis for sikker generering av QR-koder.
Legg til synlig merkevarebygging på hver kode
En enkel svart-hvitt QR-kode gir brukerne ingen signal om hvor den kom fra eller om den er trygg. Merkevare-QR-koder – de som inkluderer logoen din, merkevarefarger og designmaler – er betydelig vanskeligere for angripere å overbevisende replikere, og de signaliserer legitimitet til kundene før de skanner.
Bruk farger som stemmer overens med din visuelle identitet, oppretthold høy kontrast for skannbarhet, og hold designene rene. Når du også bruker en URL som inkluderer domenenavnet ditt (i stedet for et generisk kortlenke-domene), har kundene et ekstra verifiseringspunkt.
Anvend rollebaserte tilgangskontroller
Hvis flere teammedlemmer administrerer QR-kodekampanjene dine, begrens hvem som kan redigere eller deaktivere koder. Uautoriserte endringer i aktive koder – enten utilsiktede eller ondsinnede – utgjør en alvorlig risiko. Sentralisert administrasjon med rollebaserte tillatelser sikrer at kun autoriserte personer kan gjøre endringer, noe som er spesielt viktig for bedriftsteam eller byråer som administrerer koder på vegne av flere klienter.
Fysisk plassering og sabotasjeforebygging
Hvordan og hvor du viser QR-koder påvirker både brukervennlighet og sikkerhet. Plasseringsbeslutninger fortjener like mye oppmerksomhet som kodene selv.
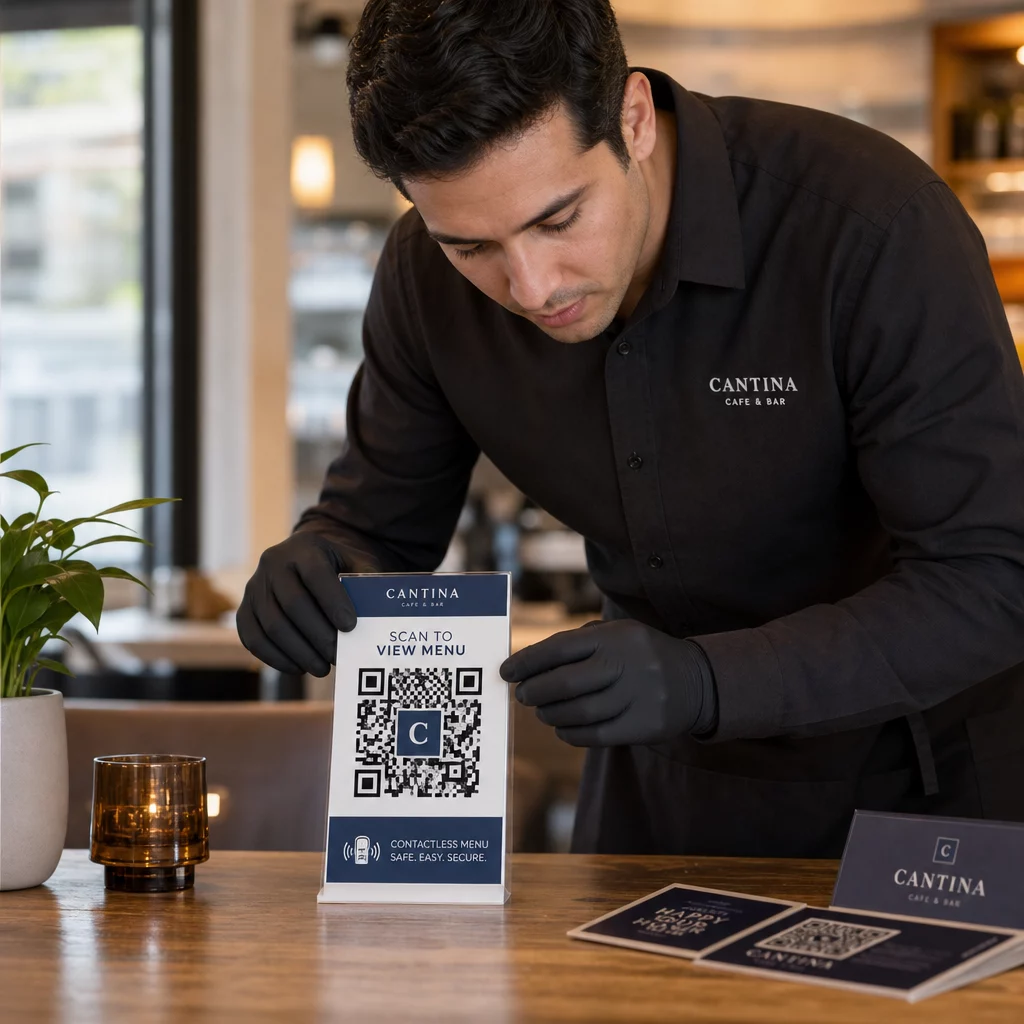
- Bruk manipulasjonssikre materialer for koder som vises på offentlige steder. Koder på menyer, benkeplater eller vegger bør skrives ut direkte på materialer i stedet for å påføres som avtagbare klistremerker der det er mulig.
- Inspiser fysiske koder regelmessig, spesielt på steder med mye trafikk. Ha et referansebilde av hvordan din legitime kode ser ut, slik at ansatte kan oppdage uautoriserte erstatninger.
- Sikre skjermer på faste steder. Koder under glass, laminert til overflater eller integrert i skilting er mye vanskeligere å tukle med enn løse innlegg eller papirutdelinger.
- Plasser koder i passende øyehøyde – generally between 3.5 and 5.5 feet – i godt opplyste områder med god kontrast mot bakgrunnen.
Føderal veiledning advarer spesifikt forbrukere om å sjekke fysiske QR-koder for tegn på tukling (for eksempel et klistremerke plassert over originalen) før skanning. Ved å gjøre kodene dine fysisk vanskeligere å erstatte, reduserer du risikoen for at kunder støter på en svindelversjon.
Hva du skal fortelle kunder før de skanner
Kunder er din andre forsvarslinje. Når de forstår hvordan en sikker QR-kodeinteraksjon ser ut, er de bedre posisjonert til å oppdage noe galt.
Plasser alltid en tydelig, spesifikk oppfordring til handling ved siden av hver QR-kode. Vage instruksjoner som “Skann her” hjelper ikke brukere med å vurdere om en kode er legitim. Bruk i stedet fraser som:
- “Skann for å se dagens meny”
- “Skann for å få tilgang til kvitteringen din”
- “Skann for instruksjoner for produktoppsett”
Denne kontekstuelle informasjonen forteller brukere hva de bør forvente etter skanning – noe som gjør det lettere å gjenkjenne når noe er galt. En QR-kode som lover å vise en meny, men åpner en innloggingsside, er et umiddelbart rødt flagg.
Oppfordre kunder til å forhåndsvise URL-en før de følger den. De fleste moderne smarttelefonkameraer viser destinasjons-URL-en før de starter nettleseren. Brukere bør se etter ditt gjenkjennelige domene og sjekke for stavefeil eller erstattede tegn (for eksempel `paeg1oot.com` i stedet for `pageloot.com`).
Fraråd bruk av tredjeparts QR-skannerapper lastet ned fra ukjente kilder. Native smarttelefonkameraer (både iOS og Android inkluderer innebygd QR-skanning) er det sikreste alternativet og viser URL-forhåndsvisninger før navigering.
Overvåke kampanjer for mistenkelig aktivitet
Å lage en sikker QR-kode er ikke en engangshandling. Aktiv overvåking er det som skiller en kampanje som forblir sikker fra en som blir utnyttet.
Dynamiske QR-koder gir sporingsdata i sanntid inkludert antall skanninger, enhetstype, operativsystem og geografisk plassering. Disse dataene har dobbel funksjon: de måler kampanjeytelse og flagger avvik.
Se etter disse advarselstegnene i skannedataene dine:
- En plutselig økning i skanninger fra en uventet geografisk region
- Et høyt volum av skanninger fra en enkelt enhet eller IP-adresse i et kort tidsrom
- Skannemønstre som ikke samsvarer med ditt forventede publikum (feil enheter, feil tidspunkter, feil steder)
Ethvert av disse mønstrene kan indikere at en kode blir utnyttet eller testet av ondsinnede aktører. Med dynamiske koder kan du umiddelbart deaktivere den berørte URL-en, omdirigere til en sikker landingsside og undersøke før du bestemmer deg for om kampanjen skal gjenopptas.
Sett opp regelmessige revisjoner – både digitale (gjennomgang av analyser) og fysiske (inspeksjon av kodeplasseringer) – på en definert tidsplan. Jo tidligere du oppdager et problem, desto mindre skade kan det forårsake.
Se hver skanning når den skjer Pageloots dashbord gir deg full oversikt over skanneytelse og avvik. Begynn å spore QR-kodekampanjene dine med dynamiske koder i dag.
Overholde databeskyttelsesforskrifter
Hvis QR-kodene dine samler inn brukerdata – selv bare skannested og enhetstype – har du juridiske forpliktelser avhengig av hvor kundene dine befinner seg.
GDPR gjelder når du retter deg mot brukere i Den europeiske union. Den krever eksplisitt samtykke før innsamling av personlig informasjon og pålegger at brukere kan be om tilgang til eller sletting av dataene sine. Manglende overholdelse medfører bøter på opptil 4 % av global årlig omsetning eller 20 millioner euro, avhengig av hva som er størst.
CCPA/CPRA gjelder for innbyggere i California og gir dem rett til å velge bort datainnsamling. Selv om den ikke alltid krever forhåndssamtykke, krever den tydelig informasjon og en tilgjengelig mekanisme for å velge bort. Forsettlige brudd kan resultere i bøter på opptil 7 988 dollar per hendelse.
Praktiske skritt for å overholde regelverket:
- Samle kun inn minimum av data som er nødvendig for kampanjemålene dine
- Gjør personvernreglene dine enkle å finne fra enhver landingsside for QR-koder
- Bruk en QR-kodeplattform som støtter forespørsler om sletting av data
- Velg plattformer med anerkjente samsvarssertifiseringer som GDPR, SOC 2 eller HIPAA der det er aktuelt
Å være transparent om hvordan du håndterer data er både et lovkrav og et tillitsbyggende tiltak. Kunder som forstår hva du samler inn – og hvorfor – er mer sannsynlig til å engasjere seg med kodene dine. Utforsk hvordan du bygger personvernvennlige QR-kodekampanjer mer detaljert.
Testing før utrulling
Ingen QR-kode bør lanseres uten å ha blitt testet på tvers av flere enheter og forhold. En kode som skanner perfekt på telefonen din, kan feile på en eldre Android-enhet, i dårlig belysning, eller når den skrives ut i en mindre størrelse.
Før utrulling:
- Test på både iOS- og Android-enheter ved hjelp av native kamera-apper
- Skann under lysforholdene som forventes på hvert plasseringssted
- Verifiser at destinasjonen lastes korrekt og er fullt mobiloptimalisert
- Bekreft sideinnlastingshastighet – trege sider øker frafall og skaper muligheter for utålmodige brukere til å bli omdirigert andre steder
- Sjekk at URL-en som vises i forhåndsvisningen før skanning samsvarer med ditt forventede domene
Til QR-koder plassert i trykt materiale, bruk vektorformater (SVG, EPS eller PDF) for utskrift for å unngå uskarphet. Oppretthold en stille sone – den hvite kanten rundt koden – på minst fire moduler bred på hver side. Minimum praktisk størrelse for de fleste markedsføringsmaterialer er 0,8 × 0,8 tommer; for visittkort sett på nært hold, minst 1 × 1 tomme.
Opplæring av teamet ditt
Teknologiske kontroller strekker seg bare så langt. Markedsføringsteamet ditt må forstå hvordan en sikker QR-kodekampanje ser ut og hvilke tegn som indikerer at noe har gått galt.
Dekk disse områdene i teamopplæringen:
- Hvordan gjenkjenne en manipulert fysisk kode
- Hvordan tolke skanneanalyser og identifisere avvik
- Hvilke skritt du skal ta når en kode mistenkes å være kompromittert (deaktiver, undersøk, varsle)
- Hvordan anvende merkevarebygging og HTTPS-krav når du oppretter nye koder
- Hvordan skrive effektive handlingsfremmende oppfordringer som gir kontekst for brukere
De Sjekkliste for QR-kode markedsføring for småbedrifter er en nyttig referanse for å bygge disse arbeidsflytene inn i teamets standardprosess.
Ofte stilte spørsmål
Statiske QR-koder bygger inn destinasjons-URL-en permanent i kodemønsteret og kan ikke endres etter opprettelse. Hvis en statisk kode blir kompromittert eller fører til en ødelagt side, må du trykke opp på nytt alle fysiske elementer den vises på. Dynamiske QR-koder bruker en kort omdirigerings-URL som du kontrollerer fra et dashbord, slik at du kan oppdatere destinasjonen eller deaktivere koden umiddelbart uten å trykke opp noe på nytt. Dynamiske koder gir også sanntids skanneanalyser, noe som hjelper deg med å oppdage mistenkelig aktivitet. For enhver markedsføringskampanje der sikkerhet og fleksibilitet er viktig, er dynamiske koder det bedre valget.
Inspiser fysiske koder regelmessig på hvert plasseringssted og sammenlign dem med et referansebilde av den legitime koden. Digitalt, overvåk skanneanalysene dine for uvanlige mønstre – uventede volumpigger, skanninger fra ukjente geografiske regioner, eller en høy frekvens av skanninger fra én enkelt enhet. Fordi dynamiske QR-koder sporer disse målingene i sanntid, kan du oppdage avvik raskt og deaktivere den berørte omdirigeringen før betydelig skade oppstår.
Hver landingsside som er koblet fra en QR-kode, bør bruke HTTPS (TLS/SSL-kryptering), laste raskt på mobile enheter og tydelig vise merkevareidentiteten din slik at brukere kan bekrefte at de er på rett sted. For sider som samler inn brukerdata, inkluder en synlig lenke til personvernreglene dine og en tilgjengelig opt-out- eller samtykkemekanisme som kreves av GDPR eller CCPA. Hvis siden håndterer sensitiv informasjon som betalinger eller påloggingsinformasjon, bør du vurdere å legge til flerfaktorautentisering som et ekstra beskyttelseslag.