Kas teie QR-koodid seavad teie kliendid ohtu, ilma et te sellest teadlik oleksite? Petturid on muutnud QR-koodipettuse laialt levinud ohuks ja ettevõtted, kes neid turunduskampaaniates kasutavad, võivad tahtmatult muutuda rünnaku vahendiks. See juhend tutvustab teile konkreetseid turvariske, mida peate teadma, ja praktilisi samme kampaaniate läbiviimiseks, mida teie kliendid saavad usaldada.
QR-koodi turunduse tegelikud ohud
Mõistmine, millega te silmitsi seisate, on esimene samm oma kampaaniate kaitsmisel. QR-koodid on oma olemuselt läbipaistmatud – kasutajad ei näe, kuhu need viivad, enne kui nad on need juba skaneerinud. See teeb neist atraktiivse tööriista pahatahtlikele tegijatele.
Koodi rikkumine ja kloonimine
Üks lihtsamaid rünnakuid hõlmab seadusliku QR-koodi füüsilist asendamist petturliku koodiga. Kurjategijad prindivad kleebistega võltskoode ja asetavad need avalikes kohtades – parkimismõõturitel, restoranilaudadel, jaemüügivitriinidel – tegelike koodide peale. Kui klient skaneerib seda, mis näib olevat teie kood, suunatakse ta tegelikult võltsitud saidile, mis on loodud makse- või sisselogimisandmete varastamiseks.
Seda tüüpi rünnak on eriti ohtlik, sest teie bränd saab mainekahjustuse isegi siis, kui olete ohver. Kliendid seostavad petturliku kogemuse teie ettevõttega.
QR-koodi andmepüük (“Quishing”)
Quishing on identiteedipettuse vorm, kus ründajad manustavad QR-koodidesse pahatahtlikke linke ja levitavad neid e-posti, trükitud flaierite või avalike siltide kaudu. Sihtkoht näeb sageli välja legitiimne – jäljendades tegelikku sisselogimis- või makselehte –, kus ohvritel palutakse sisestada tundlikku teavet.
USA föderaalsed õiguskaitseorganid on konkreetselt hoiatanud, et quishing-rünnakud loovad sageli vale kiireloomulisuse tunde, et survestada inimesi kiiresti skaneerima ja tegutsema. Andmete andmepüük moodustab enamiku arenenud QR-koodi ohtudest, muutes selle üheks tõsisemaks riskiks ettevõtetele, kes haldavad klientide kontosid või makseid.
Andmete privaatsuse paljastamine
Iga QR-koodi skaneerimine võib koguda metaandmeid – seadme tüüp, asukoht, ajatempel, brauser – sõltuvalt sellest, kuidas teie jälgimine on konfigureeritud. Ilma nõuetekohase kontrollita võivad need andmed olla avatud, valesti käsitletud või kogutud viisil, mis rikub privaatsuseeskirju. Ettevõtted, mis tegutsevad GDPR-i (EL-i kasutajate jaoks) või CCPA/CPRA (California elanike jaoks) alusel, seisavad silmitsi märkimisväärsete trahvidega andmete ebaõige käitlemise eest. Lisateave QR-koodide loodud spetsiifiliste privaatsusriskide ja nende lahendamise kohta.
Katkised kogemused, mis õõnestavad usaldust
Turvalisus ei puuduta ainult rünnakuid. QR-kood, mis viib katkisele lingile, mobiilisõbralikule lehele või aeglaselt laadivale saidile, loob halva kogemuse, mis õõnestab klientide usaldust. Kui teie koodid ebaõnnestuvad isegi aeg-ajalt, muutuvad kliendid vähem valmis neid skaneerima – ja on vastuvõtlikumad argumendile, et “QR-koode ei saa usaldada”.”
Turvaline QR-koodi loomine: mida teha õigesti enne käivitamist
Kasutage dünaamilisi QR-koode staatiliste asemel
Kõige mõjusam turvalisuse otsus, mille saate teha, on valimine dünaamilised QR-koodid staatiliste asemel. Siin on põhjus, miks see oluline on:
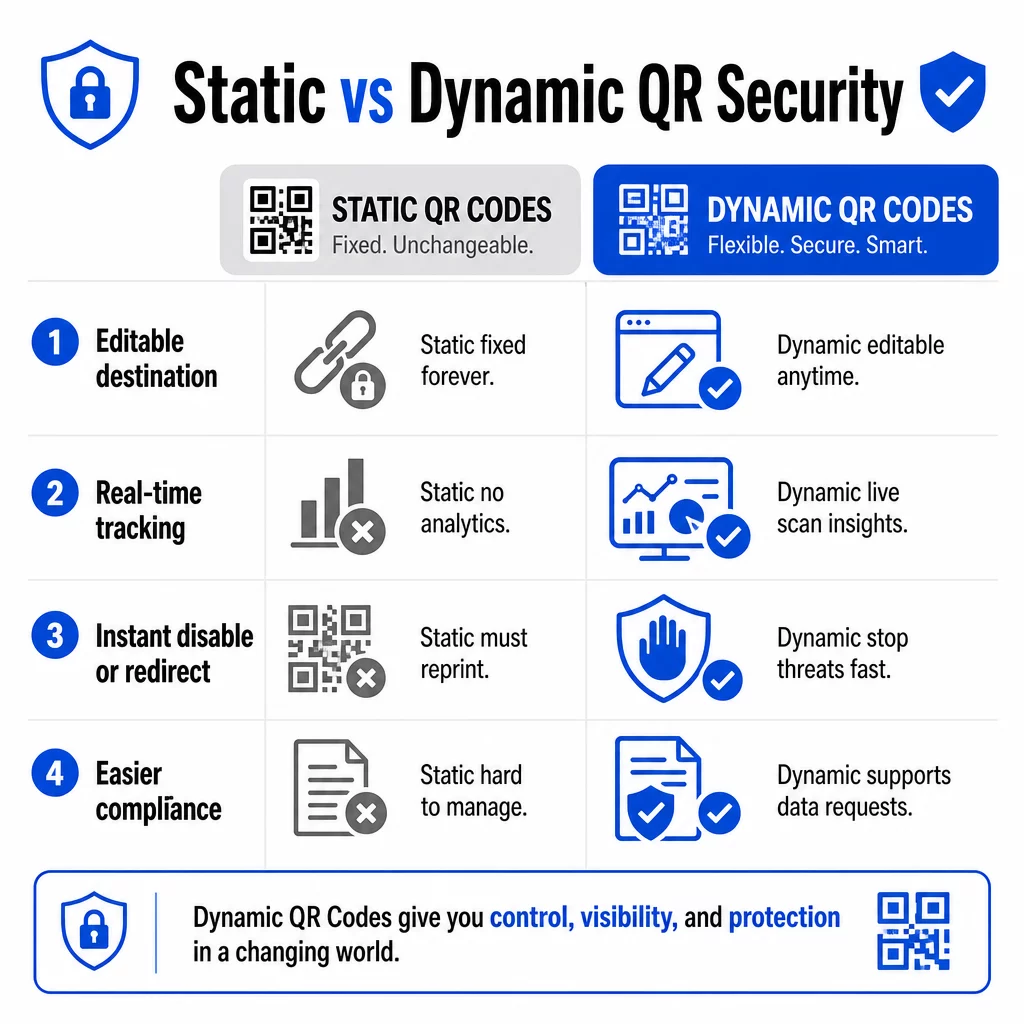
| FUNKTSIOON | Staatilised QR-koodid | Dünaamilised QR-koodid |
|---|---|---|
| Sihtkoha URL | Püsivalt fikseeritud | Igal ajal muudetav |
| Skannimise jälgimine | Ei toetata | Täielik analüüs kaasas |
| Reageerimine ohtudele | Peab uuesti printima | Keela või suuna koheselt ümber |
| Vastavuse tugi | Raske | Lihtsam hallata andmepäringuid |
| Kulud | Tasuta või madal | Tellimuspõhine |
Staatilised koodid manustavad sihtkoha otse mustrisse. Pärast printimist ei saa neid muuta. Kui staatiline kood on kompromiteeritud või viib kuhugi probleemsele kohale, on teie ainus võimalus uuesti printida ja levitada iga materjali, millel see esineb.
Dünaamilised koodid kasutavad lühikest ümbersuunamise URL-i, mida saate juhtida juhtpaneelilt. Kui tuvastate kahtlase skannimistegevuse või peate sihtkohta värskendama, saate seda teha koheselt – puudutamata ühtegi prinditud eset. Iga käimasoleva kampaania puhul on dünaamilised koodid sobiv valik.
Jälgige ja kaitske oma kampaaniaid reaalajas Kasuta Dünaamilise QR koodi generaator koodide loomiseks, mida saate koheselt värskendada, jälgida ja keelata, kui miski tundub kahtlane.
Linkige ainult HTTPS-turvatud sihtkohtadele
Iga URL, millele teie QR-koodid viitavad, peaks kasutama TLS/SSL krüpteerimist – mida näitab `https://` ja brauseri tabaluku ikoon. See tagab, et ühendus kasutaja seadme ja teie saidi vahel on krüpteeritud ning et sait on sertifitseeritud ja usaldusväärne.
Vältige linkimist HTTP sihtkohtadele, isegi ajutiselt. Kui lehe aadress muutub, konfigureerige ümbersuunamised õigesti, selle asemel et lasta algsel URL-il katkeda. Katkine link on usalduse murdja; ümbersuunamine turvamata lehele on turvarisk. Vaadake üle täielik kontrollnimekiri turvalise QR-koodi loomise parimate tavade kohta.
Lisage igale koodile nähtav bränding
Lihtne mustvalge QR-kood ei anna kasutajatele mingit märku selle kohta, kust see pärineb või kas see on ohutu. Bränditud QR-koodid – need, mis sisaldavad teie logo, brändivärve ja disainimalle – on ründajatel oluliselt raskem veenvalt kopeerida ja need annavad klientidele enne skannimist märku legitiimsusest.
Kasutage värve, mis sobivad teie visuaalse identiteediga, säilitage skannitavuse tagamiseks kõrge kontrastsus ja hoidke kujundused puhtad. Kui kasutate ka URL-i, mis sisaldab teie domeeninime (mitte üldist lühilingi domeeni), on klientidel täiendav kontrollpunkt.
Rakendage rollipõhiseid juurdepääsukontrolle
Kui mitu meeskonnaliiget haldavad teie QR-koodi kampaaniaid, piirake, kes saavad koode muuta või keelata. Volitamata muudatused aktiivsetes koodides – olgu need juhuslikud või pahatahtlikud – kujutavad endast tõsist riski. Tsentraliseeritud haldus rollipõhiste õigustega tagab, et muudatusi saavad teha ainult volitatud isikud, mis on eriti oluline ettevõtete meeskondadele või agentuuridele, kes haldavad koode mitme kliendi nimel.
Füüsiline paigutus ja rikkumise vältimine
Kuidas ja kus te QR-koode kuvate, mõjutab nii kasutatavust kui ka turvalisust. Paigutusotsused väärivad sama palju tähelepanu kui koodid ise.
- Kasutage rikkumiskindlaid materjale avalikes kohtades kuvatavate koodide jaoks. Menüüdel, lettidel või seintel olevad koodid tuleks võimaluse korral printida otse materjalidele, mitte kleepida eemaldatavate kleebistena.
- Kontrollige füüsilisi koode regulaarselt, eriti tiheda liiklusega kohtades. Hoidke võrdluspilti sellest, milline teie legitiimne kood välja näeb, et töötajad saaksid tuvastada volitamata asendusi.
- Kinnitage ekraanid kindlatesse kohtadesse. Klaasi all olevad, pindadele lamineeritud või siltidesse integreeritud koodid on palju raskemini manipuleeritavad kui lahtised sisestused või paberist jaotusmaterjalid.
- Asetage koodid sobivale silmade kõrgusele – tavaliselt 1,05 ja 1,65 meetri vahel – hästi valgustatud kohtades, kus on hea kontrast taustaga.
Föderaaljuhised hoiatavad tarbijaid konkreetselt kontrollima füüsilisi QR-koode manipuleerimise märkide suhtes (näiteks originaali peale kleebitud kleebis) enne skaneerimist. Muutes oma koodid füüsiliselt raskemini asendatavaks, vähendate riski, et kliendid puutuvad kokku petturliku versiooniga.
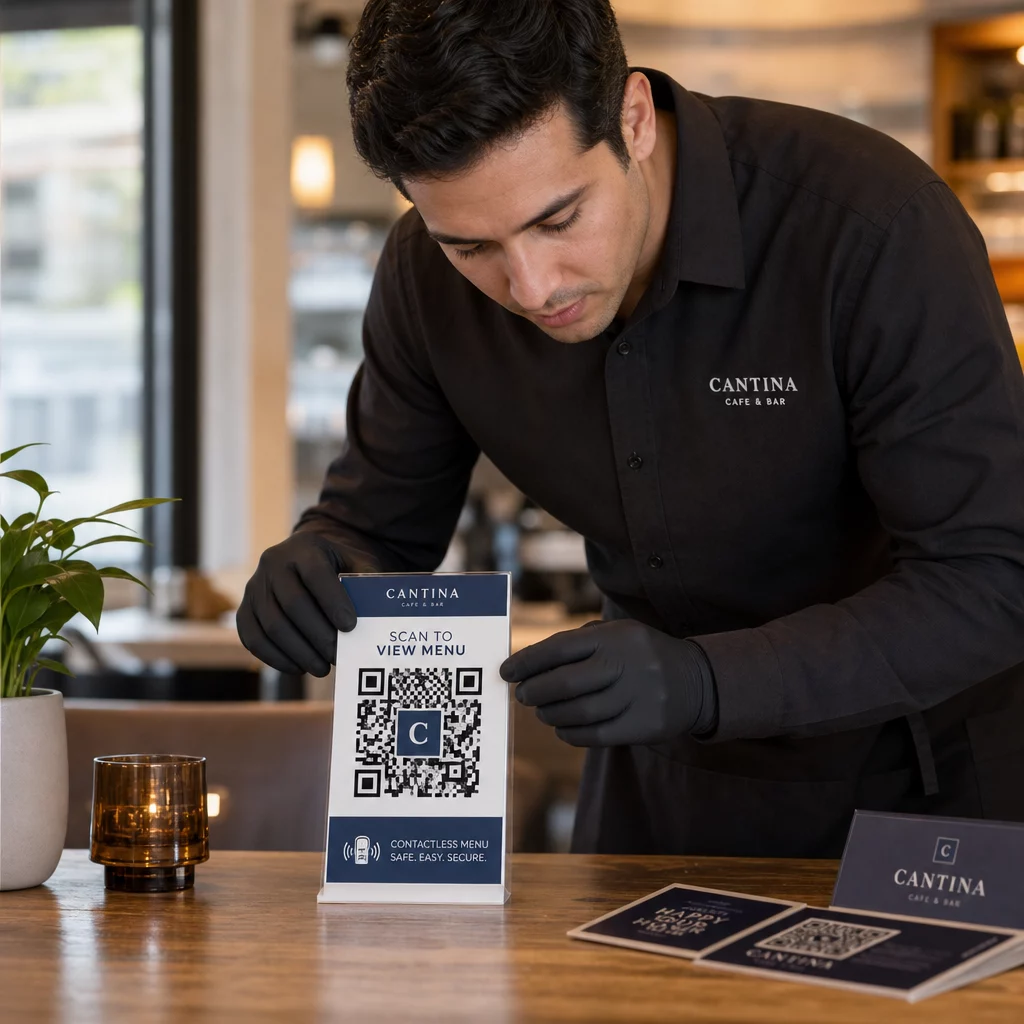
Mida öelda klientidele enne skaneerimist
Kliendid on teie teine kaitseliin. Kui nad mõistavad, milline näeb välja turvaline QR-koodi interaktsioon, on neil parem positsioon millegi valesti märkamiseks.
Asetage alati iga QR-koodi kõrvale selge ja spetsiifiline üleskutse tegevusele. Ebamäärased juhised nagu “Skaneeri siin” ei aita kasutajatel hinnata, kas kood on legitiimne. Selle asemel kasutage fraase nagu:
- “Skaneeri, et vaadata tänast menüüd”
- “Skaneeri, et pääseda ligi oma kviitungile”
- “Skaneeri toote seadistamise juhiste saamiseks”
See kontekstuaalne teave ütleb kasutajatele, mida nad peaksid pärast skaneerimist ootama – muutes lihtsamaks ära tunda, kui midagi on valesti. QR-kood, mis lubab näidata menüüd, kuid avab sisselogimislehe, on kohene punane lipp.
Julgustage kliente URL-i eelvaadet vaatama enne sellele järgnemist. Enamik kaasaegseid nutitelefonikaameraid kuvab siht-URL-i enne brauseri käivitamist. Kasutajad peaksid otsima teie äratuntavat domeeni ja kontrollima õigekirjavigu või asendatud märke (näiteks `paeg1oot.com` asemel `pageloot.com`).
Soovitage vältida tundmatutest allikatest allalaaditud kolmanda osapoole QR-skanneri rakenduste kasutamist. Nutitelefonide sisseehitatud kaamerad (nii iOS kui ka Android sisaldavad sisseehitatud QR-skaneerimist) on kõige turvalisem variant ja kuvavad URL-i eelvaateid enne navigeerimist.
Kampaaniate jälgimine kahtlase tegevuse suhtes
Turvalise QR-koodi loomine ei ole ühekordne tegevus. Aktiivne jälgimine eristab turvalisena püsiva kampaania sellest, mida ära kasutatakse.
Dünaamilised QR-koodid pakuvad reaalajas jälgimisandmeid sealhulgas skannimiste arv, seadme tüüp, operatsioonisüsteem ja geograafiline asukoht. Need andmed täidavad kahte eesmärki: need mõõdavad kampaania toimivust ja märgivad anomaaliaid.
Jälgige oma skannimisandmetes neid hoiatavaid märke:
- Ootamatu skannimiste järsk tõus ootamatust geograafilisest piirkonnast
- Suur hulk skannimisi ühest seadmest või IP-aadressilt lühikese aja jooksul
- Skannimismustrid, mis ei vasta teie oodatud sihtrühmale (valed seadmed, valed ajad, valed asukohad)
Kõik need mustrid võivad viidata sellele, et koodi kuritarvitatakse või testitakse pahatahtlike osalejate poolt. Dünaamiliste koodide abil saate koheselt keelata mõjutatud URL-i, suunata turvalisele sihtlehele ja uurida enne, kui otsustate kampaania jätkamise üle.
Seadistage regulaarsed auditid – nii digitaalsed (analüütika ülevaatamine) kui ka füüsilised (koodide paigutuse kontrollimine) – kindlaksmääratud ajakava alusel. Mida varem probleemi avastate, seda vähem kahju see tekitada saab.
Näe iga skannimist selle toimumise hetkel Pagelooti armatuurlaud annab teile täieliku ülevaate skannimise toimivusest ja anomaaliatest. Alustage oma QR-koodi kampaaniate jälgimist dünaamiliste koodidega juba täna.
Andmekaitsenõuetega vastavuses püsimine
Kui teie QR-koodid koguvad kasutajaandmeid – isegi ainult skannimiskoha ja seadme tüübi kohta – on teil juriidilised kohustused sõltuvalt sellest, kus teie kliendid asuvad.
GDPR kehtib, kui sihtite kasutajaid Euroopa Liidus. See nõuab isikuandmete kogumiseks selgesõnalist nõusolekut ja kohustab kasutajaid saama taotleda oma andmetele juurdepääsu või nende kustutamist. Nõuete rikkumise korral on trahvid kuni 4% ülemaailmsest aastatulust või 20 miljonit eurot, olenevalt sellest, kumb on suurem.
CCPA/CPRA kehtib California elanikele ja annab neile õiguse andmete kogumisest loobuda. Kuigi see ei nõua alati eelnevat nõusolekut, nõuab see selget teavitust ja ligipääsetavat loobumismehhanismi. Tahtlikud rikkumised võivad kaasa tuua trahve kuni 7988 dollarit juhtumi kohta.
Praktilised sammud vastavuse tagamiseks:
- Koguge ainult kampaania eesmärkide saavutamiseks vajalikke miinimumandmeid
- Tehke oma privaatsuspoliitika hõlpsasti leitavaks mis tahes QR-koodi sihtlehelt
- Kasutage QR-koodi platvormi, mis toetab andmete kustutamise taotlusi
- Valige platvormid, millel on tunnustatud vastavussertifikaadid, nagu GDPR, SOC 2 või HIPAA, kui see on asjakohane
Andmete käitlemise läbipaistvus on nii juriidiline nõue kui ka usaldust loov meede. Kliendid, kes mõistavad, mida te kogute – ja miks –, on tõenäolisemalt teie koodidega suhtlema. Uurige üksikasjalikumalt, kuidas luua privaatsust austavaid QR-koodi kampaaniaid.
Testimine enne juurutamist
Ükski QR-kood ei tohiks minna otseülekandesse ilma, et seda oleks testitud mitmes seadmes ja tingimustes. Kood, mis skaneerib teie telefonis täiuslikult, võib ebaõnnestuda vanemas Android-seadmes, hämaras valguses või väiksemas suuruses printimisel.
Enne juurutamist:
- Testige nii iOS-i kui ka Androidi seadmetes, kasutades natiivseid kaamerarakendusi
- Skaneerige iga paigutusasendi eeldatavates valgustingimustes
- Kontrollige, et sihtkoht laadib õigesti ja on täielikult mobiilile optimeeritud
- Kinnitage lehe laadimise kiirus – aeglased lehed suurendavad loobumist ja loovad võimalusi kannatamatutele kasutajatele mujale suunamiseks
- Kontrollige, et eelvaates kuvatav URL vastaks teie oodatud domeenile
Sest Trükimaterjalidesse paigutatud QR-koodid, kasutage printimiseks vektormate (SVG, EPS või PDF), et vältida hägusust. Hoidke vaikset tsooni – koodi ümber olevat valget äärist – vähemalt nelja mooduli laiusega igast küljest. Enamiku turundusmaterjalide minimaalne praktiline suurus on 0,8 × 0,8 tolli; lähedalt vaadatavate visiitkaartide puhul vähemalt 1 × 1 tolli.
Oma meeskonna koolitamine
Tehnoloogilised kontrollid ulatuvad vaid teatud piirini. Teie turundusmeeskond peab mõistma, milline näeb välja turvaline QR-koodi kampaania ja millised märgid viitavad sellele, et midagi on valesti läinud.
Käsitlege neid valdkondi meeskonna koolitusel:
- Kuidas ära tunda rikutud füüsilist koodi
- Kuidas tõlgendada skannimisanalüütikat ja tuvastada anomaaliaid
- Milliseid samme astuda, kui koodi kahtlustatakse olevat kompromiteeritud (keelata, uurida, teavitada)
- Kuidas rakendada brändingut ja HTTPS-i nõudeid uute koodide loomisel
- Kuidas kirjutada tõhusaid üleskutseid tegevusele, mis pakuvad kasutajatele konteksti
See QR-koodi turunduse kontrollnimekiri väikeettevõtetele on kasulik viide nende töövoogude integreerimiseks teie meeskonna standardprotsessi.
Korduma kippuvad küsimused
Staatilised QR-koodid manustavad siht-URL-i püsivalt koodimustrisse ja neid ei saa pärast loomist muuta. Kui staatiline kood on kompromiteeritud või viib katkisele lehele, peate uuesti printima iga füüsilise eseme, millel see ilmub. Dünaamilised QR-koodid kasutavad lühikest ümbersuunamis-URL-i, mida te kontrollite juhtpaneelilt, nii et saate sihtkohta värskendada või koodi koheselt keelata ilma midagi uuesti printimata. Dünaamilised koodid pakuvad ka reaalajas skannimisanalüüsi, mis aitab teil tuvastada kahtlast tegevust. Iga turunduskampaania jaoks, kus turvalisus ja paindlikkus on olulised, on dünaamilised koodid parem valik.
Kontrollige regulaarselt füüsilisi koode igas paigutuspunktis ja võrrelge neid legitiimse koodi võrdluspildiga. Digitaalselt jälgige oma skannimisanalüütikat ebatavaliste mustrite osas – ootamatud mahu hüpped, skannimised tundmatutest geograafilistest piirkondadest või kõrge skannimissagedus ühest seadmest. Kuna dünaamilised QR-koodid jälgivad neid mõõdikuid reaalajas, saate anomaaliaid kiiresti tuvastada ja kahjustatud ümbersuunamise keelata enne olulise kahju tekkimist.
Iga QR-koodiga lingitud sihtleht peaks kasutama HTTPS-i (TLS/SSL krüpteerimine), laadima kiiresti mobiilseadmetes ja kuvama selgelt teie brändi identiteeti, et kasutajad saaksid kinnitada, et nad on õiges kohas. Lehtede puhul, mis koguvad kasutajaandmeid, lisage nähtav link oma privaatsuspoliitikale ja ligipääsetav loobumis- või nõusolekumehhanism vastavalt GDPR-i või CCPA nõuetele. Kui leht käsitleb tundlikku teavet, nagu maksed või sisselogimisandmed, kaaluge mitmefaktorilise autentimise lisamist täiendava kaitskihina.