I tuoi codici QR stanno mettendo a rischio i tuoi clienti senza che tu te ne accorga? I truffatori hanno reso la frode tramite codice QR una minaccia diffusa, e le aziende che li utilizzano nelle campagne di marketing possono inavvertitamente diventare il veicolo per un attacco. Questa guida ti illustra i rischi specifici per la sicurezza che devi conoscere e i passaggi pratici per condurre campagne di cui i tuoi clienti possano fidarsi.
Le Vere Minacce Dietro il Marketing con Codici QR
Comprendere ciò che devi affrontare è il primo passo per proteggere le tue campagne. I codici QR sono intrinsecamente opachi: gli utenti non possono vedere dove conducono finché non li hanno già scansionati. Questo li rende uno strumento attraente per i malintenzionati.
Manomissione e Clonazione di Codici
Uno degli attacchi più diretti comporta la sostituzione fisica di un codice QR legittimo con uno fraudolento. I criminali stampano codici falsi su adesivi e li posizionano sopra quelli reali in luoghi pubblici – parchimetri, tavoli di ristoranti, espositori di negozi. Quando un cliente scansiona quello che sembra il tuo codice, viene in realtà indirizzato a un sito spoofing progettato per rubare credenziali di pagamento o di accesso.
Questo tipo di attacco è particolarmente pericoloso perché il tuo brand subisce un danno reputazionale anche quando sei la vittima. I clienti associano l'esperienza fraudolenta alla tua attività.
Phishing tramite Codice QR (“Quishing”)
Il quishing è una forma di frode d'identità in cui gli aggressori incorporano link malevoli all'interno di codici QR e li distribuiscono tramite email, volantini stampati o segnaletica pubblica. Il sito di destinazione spesso sembra legittimo – imitando una vera pagina di login o di pagamento – dove alle vittime viene chiesto di inserire informazioni sensibili.
Le agenzie federali di applicazione della legge negli Stati Uniti hanno specificamente avvertito che gli attacchi di quishing spesso creano un falso senso di urgenza per spingere le persone a scansionare e agire rapidamente. Il phishing delle credenziali rappresenta la stragrande maggioranza delle minacce avanzate tramite codice QR, rendendolo uno dei rischi più seri per le aziende che gestiscono account o pagamenti dei clienti.
Esposizione della Privacy dei Dati
Ogni scansione di codice QR può acquisire metadati – tipo di dispositivo, posizione, timestamp, browser – a seconda di come è configurato il tuo tracciamento. Senza controlli adeguati, questi dati possono essere esposti, gestiti in modo improprio o raccolti in modi che violano le normative sulla privacy. Le aziende che operano sotto il GDPR (per gli utenti dell'UE) o CCPA/CPRA (per i residenti in California) affrontano multe significative per la gestione impropria dei dati. Scopri di più sui rischi specifici per la privacy che i codici QR creano e come affrontarli.
Esperienze Interrotte Che Minano la Fiducia
La sicurezza non riguarda solo gli attacchi. Un codice QR che porta a un link interrotto, a una pagina non ottimizzata per dispositivi mobili o a un sito che si carica lentamente crea una brutta esperienza che erode la fiducia del cliente. Se i tuoi codici falliscono anche solo occasionalmente, i clienti diventano meno disposti a scansionarli – e più suscettibili all'argomento che “i codici QR non sono affidabili”.”
Creazione Sicura di Codici QR: Cosa Fare Bene Prima del Lancio
Usa Codici QR Dinamici Invece di Quelli Statici
La singola decisione di sicurezza più impattante che puoi prendere è scegliere i codici QR dinamici rispetto a quelli statici. Ecco perché è importante:
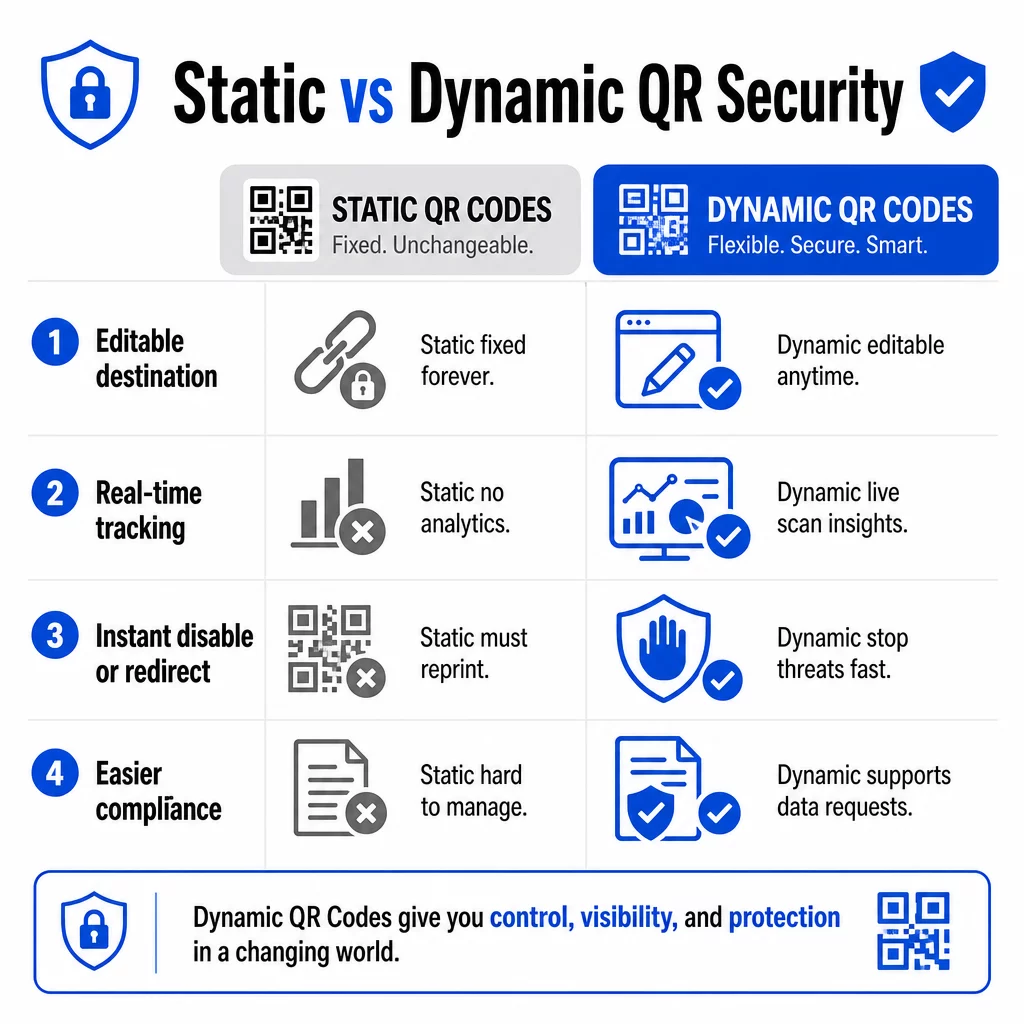
| FUNZIONE | Codici QR statici | Codici QR Dinamici |
|---|---|---|
| URL di destinazione | Fisso permanentemente | Modificabile in qualsiasi momento |
| Tracciamento della scansione | Non supportato | Analisi complete incluse |
| Risposta alle minacce | Deve ristampare | Disabilita o reindirizza istantaneamente |
| Supporto alla conformità | Difficile | Più facile gestire le richieste di dati |
| Costo | Gratuito o a basso costo | Basato su abbonamento |
I codici statici incorporano la destinazione direttamente nel modello. Una volta stampati, non puoi modificarli. Se un codice statico viene compromesso o porta a qualcosa di problematico, la tua unica opzione è ristampare e ridistribuire ogni pezzo di materiale su cui appare.
I codici dinamici utilizzano un URL di reindirizzamento breve che controlli da una dashboard. Se rilevi attività di scansione sospette o hai bisogno di aggiornare la destinazione, puoi farlo immediatamente – senza toccare un singolo elemento stampato. Per qualsiasi campagna in corso, i codici dinamici sono la scelta appropriata.
Traccia e Proteggi le Tue Campagne in Tempo Reale Utilizzare il Generatore di QR code dinamici per creare codici che puoi aggiornare, monitorare e disabilitare istantaneamente se qualcosa sembra sospetto.
Collega Solo a Destinazioni Protette da HTTPS
Ogni URL a cui puntano i tuoi codici QR dovrebbe utilizzare la crittografia TLS/SSL – indicata da `https://` e dall'icona del lucchetto nel browser. Questo assicura che la connessione tra il dispositivo dell'utente e il tuo sito sia crittografata e che il sito sia certificato e affidabile.
Evita di collegare a destinazioni HTTP, anche temporaneamente. Se l'indirizzo di una pagina cambia, configura i reindirizzamenti correttamente invece di lasciare che l'URL originale si rompa. Un link non funzionante è un traditore della fiducia; un reindirizzamento a una pagina non protetta è un rischio per la sicurezza. Rivedi la checklist completa per le migliori pratiche di generazione sicura dei codici QR.
Aggiungi Branding Visibile a Ogni Codice
Un semplice codice QR in bianco e nero non dà agli utenti alcun segnale sulla sua provenienza o sulla sua sicurezza. I codici QR brandizzati – quelli che incorporano il tuo logo, i colori del tuo brand e i modelli di design – sono significativamente più difficili da replicare in modo convincente per gli attaccanti, e segnalano legittimità ai clienti prima che scansionino.
Usa colori che si allineano con la tua identità visiva, mantieni un contrasto elevato per la scansionabilità e mantieni i design puliti. Quando utilizzi anche un URL che include il tuo nome di dominio (piuttosto che un dominio di link brevi generico), i clienti hanno un ulteriore punto di verifica.
Applica Controlli di Accesso Basati sui Ruoli
Se più membri del team gestiscono le tue campagne di codici QR, limita chi può modificare o disabilitare i codici. Modifiche non autorizzate ai codici attivi – siano esse accidentali o malevole – rappresentano un rischio serio. La gestione centralizzata con permessi basati sui ruoli assicura che solo le persone autorizzate possano apportare modifiche, il che è particolarmente importante per i team aziendali o le agenzie che gestiscono codici per conto di più clienti.
Posizionamento Fisico e Prevenzione delle Manomissioni
Come e dove visualizzi i codici QR influisce sia sull'usabilità che sulla sicurezza. Le decisioni di posizionamento meritano tanta attenzione quanto i codici stessi.
- Usa materiali antimanomissione per i codici esposti in luoghi pubblici. I codici su menu, banconi o pareti dovrebbero essere stampati direttamente sui materiali piuttosto che applicati come adesivi rimovibili, ove possibile.
- Ispezionare regolarmente i codici fisici, specialmente in luoghi ad alto traffico. Conservare un'immagine di riferimento di come appare il codice legittimo in modo che il personale possa individuare sostituzioni non autorizzate.
- Fissare i display in posizioni fisse. I codici sotto vetro, laminati su superfici o integrati nella segnaletica sono molto più difficili da manomettere rispetto a inserti sciolti o volantini di carta.
- Posizionare i codici all'altezza degli occhi appropriata – generalmente tra 3,5 e 5,5 piedi – in aree ben illuminate con un buon contrasto rispetto allo sfondo.
Le linee guida federali avvertono specificamente i consumatori di controllare i codici QR fisici per segni di manomissione (come un adesivo posizionato sull'originale) prima di scansionare. Rendendo i tuoi codici fisicamente più difficili da sostituire, riduci il rischio che i clienti incontrino una versione fraudolenta.
Cosa dire ai clienti prima che scansionino
I clienti sono la tua seconda linea di difesa. Quando capiscono come appare un'interazione sicura con un codice QR, sono meglio posizionati per individuare qualcosa di sbagliato.
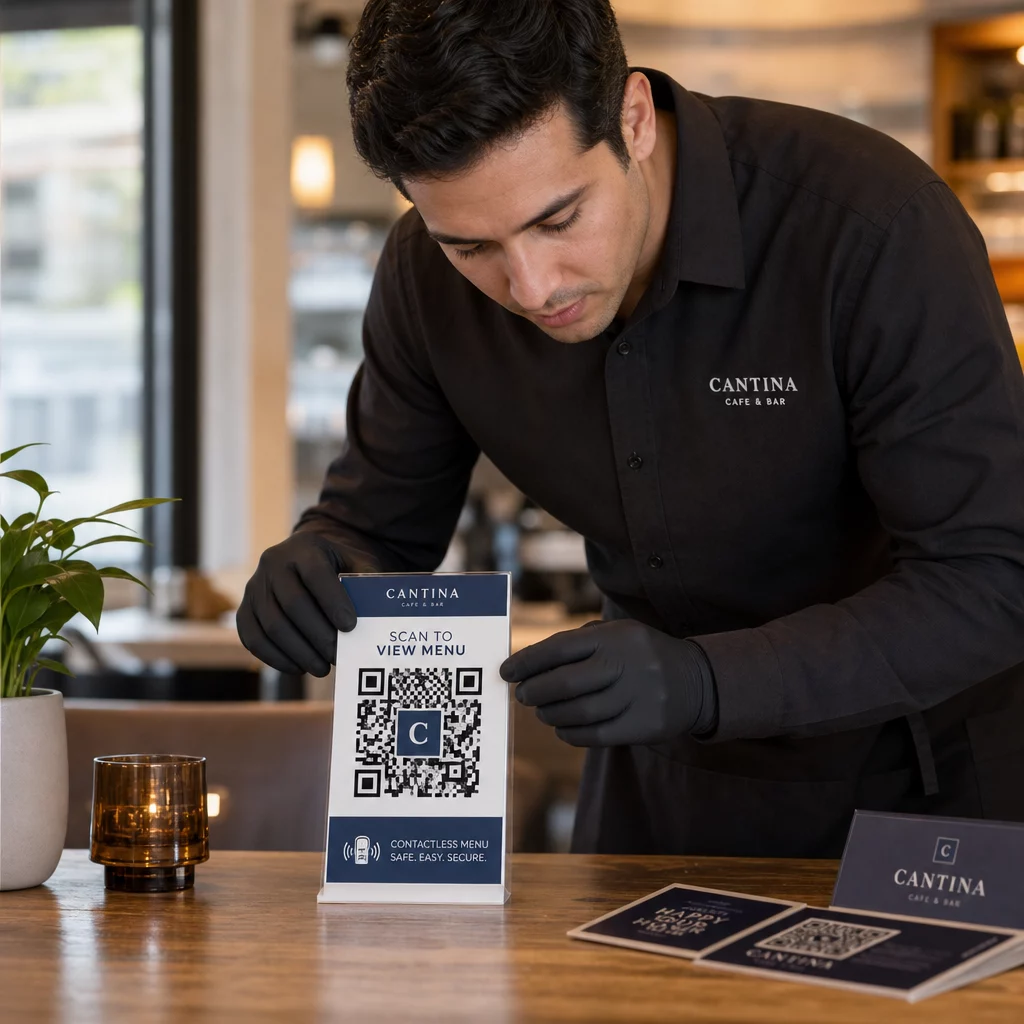
Posizionare sempre una chiara e specifica call-to-action accanto a ogni codice QR. Istruzioni vaghe come “Scansiona qui” non aiutano gli utenti a valutare se un codice è legittimo. Invece, usa frasi come:
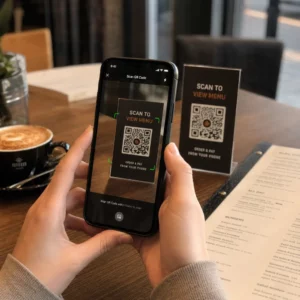
- “Scansiona per visualizzare il menu di oggi”
- “Scansiona per accedere alla tua ricevuta”
- “Scansiona per le istruzioni di configurazione del prodotto”
Questa informazione contestuale dice agli utenti cosa dovrebbero aspettarsi dopo la scansione – rendendo più facile riconoscere quando qualcosa non va. Un codice QR che promette di mostrare un menu ma apre una pagina di login è un segnale di allarme immediato.
Incoraggiare i clienti a visualizzare l'anteprima dell'URL prima di seguirlo. La maggior parte delle moderne fotocamere degli smartphone visualizza l'URL di destinazione prima di avviare il browser. Gli utenti dovrebbero cercare il tuo dominio riconoscibile e controllare errori di ortografia o caratteri sostituiti (ad esempio, `paeg1oot.com` invece di `pageloot.com`).
Sconsigliare l'uso di app scanner QR di terze parti scaricate da fonti sconosciute. Le fotocamere native degli smartphone (sia iOS che Android includono la scansione QR integrata) sono l'opzione più sicura e visualizzano le anteprime degli URL prima della navigazione.
Monitoraggio delle campagne per attività sospette
Creare un codice QR sicuro non è un'azione una tantum. Il monitoraggio attivo è ciò che distingue una campagna che rimane sicura da una che viene sfruttata.
I codici QR dinamici forniscono dati di tracciamento in tempo reale inclusi il numero di scansioni, il tipo di dispositivo, il sistema operativo e la posizione geografica. Questi dati hanno una doppia funzione: misurano le prestazioni della campagna e segnalano le anomalie.
Cerca questi segnali di avvertimento nei tuoi dati di scansione:
- Un picco improvviso di scansioni da una regione geografica inaspettata
- Un volume elevato di scansioni da un singolo dispositivo o indirizzo IP in un breve lasso di tempo
- Modelli di scansione che non corrispondono al tuo pubblico previsto (dispositivi sbagliati, orari sbagliati, posizioni sbagliate)
Ognuno di questi schemi potrebbe indicare che un codice viene sfruttato o testato da malintenzionati. Con i codici dinamici, puoi disabilitare immediatamente l'URL interessato, reindirizzare a una pagina di destinazione sicura e indagare prima di decidere se riprendere la campagna.
Imposta audit regolari – sia digitali (revisione delle analisi) che fisici (ispezione dei posizionamenti dei codici) – secondo un programma definito. Prima rilevi un problema, minori saranno i danni che potrà causare.
Vedi ogni scansione mentre accade La dashboard di Pageloot ti offre una visione completa delle prestazioni di scansione e delle anomalie. Inizia a tracciare le tue campagne di codici QR con codici dinamici oggi.
Rimanere conformi alle normative sulla privacy dei dati
Se i tuoi codici QR raccolgono dati utente – anche solo la posizione di scansione e il tipo di dispositivo – hai obblighi legali a seconda di dove si trovano i tuoi clienti.
GDPR si applica quando si mirano a utenti nell'Unione Europea. Richiede il consenso esplicito prima di raccogliere informazioni personali e impone che gli utenti possano richiedere l'accesso o la cancellazione dei propri dati. La non conformità comporta multe fino al 4% del fatturato annuo globale o 20 milioni di euro, a seconda di quale sia maggiore.
CCPA/CPRA si applica ai residenti in California e conferisce loro il diritto di rinunciare alla raccolta dei dati. Sebbene non sempre richieda il consenso preventivo, richiede una chiara divulgazione e un meccanismo di opt-out accessibile. Le violazioni intenzionali possono comportare multe fino a $7.500 per incidente.
Passi pratici per rimanere conformi:
- Raccogli solo i dati minimi necessari per gli obiettivi della tua campagna
- Rendi la tua politica sulla privacy facile da trovare da qualsiasi pagina di destinazione del codice QR
- Utilizza una piattaforma di codici QR che supporti le richieste di cancellazione dei dati
- Scegli piattaforme con certificazioni di conformità riconosciute come GDPR, SOC 2 o HIPAA, ove applicabile
Essere trasparenti su come gestisci i dati è sia un requisito legale che una misura per costruire fiducia. I clienti che capiscono cosa raccogli – e perché – sono più propensi a interagire con i tuoi codici. Esplora come costruire campagne di codici QR rispettose della privacy in modo più dettagliato.
Test prima del lancio
Nessun codice QR dovrebbe essere messo online senza essere testato su più dispositivi e condizioni. Un codice che scansiona perfettamente sul tuo telefono potrebbe fallire su un dispositivo Android più vecchio, in condizioni di scarsa illuminazione o quando stampato in dimensioni più piccole.
Prima del lancio:
- Testa su dispositivi iOS e Android utilizzando le app fotocamera native
- Scansiona nelle condizioni di illuminazione previste in ogni luogo di posizionamento
- Verifica che la destinazione si carichi correttamente e sia completamente ottimizzata per i dispositivi mobili
- Conferma la velocità di caricamento della pagina – le pagine lente aumentano l'abbandono e creano opportunità per gli utenti impazienti di essere reindirizzati altrove
- Verifica che l'URL visualizzato nell'anteprima pre-scansione corrisponda al tuo dominio previsto
Per Codici QR posizionati su materiali stampati, utilizza formati vettoriali (SVG, EPS o PDF) per la stampa per evitare sfocature. Mantieni una zona di silenzio – il bordo bianco attorno al codice – di almeno quattro moduli di larghezza su ogni lato. La dimensione minima pratica per la maggior parte dei materiali di marketing è 0,8 × 0,8 pollici; per i biglietti da visita visualizzati da vicino, almeno 1 × 1 pollice.
Formare il tuo team
I controlli tecnologici hanno un limite. Il tuo team di marketing deve capire come appare una campagna di codici QR sicura e quali segnali indicano che qualcosa è andato storto.
Tratta queste aree nella formazione del team:
- Come riconoscere un codice fisico manomesso
- Come interpretare le analisi delle scansioni e identificare le anomalie
- Quali passi intraprendere quando un codice è sospettato di essere compromesso (disabilitare, indagare, notificare)
- Come applicare i requisiti di branding e HTTPS quando si creano nuovi codici
- Come scrivere call-to-action efficaci che forniscano contesto agli utenti
Il sito Checklist di marketing con QR code per piccole imprese è un riferimento utile per integrare questi flussi di lavoro nel processo standard del tuo team.
Domande frequenti
I codici QR statici incorporano l'URL di destinazione in modo permanente nel modello del codice e non possono essere modificati dopo la creazione.
Ispezionare regolarmente i codici fisici in ogni luogo di posizionamento e confrontarli con un'immagine di riferimento del codice legittimo. Digitalmente, monitorare le analisi delle scansioni per individuare schemi insoliti – picchi di volume inaspettati, scansioni da regioni geografiche non riconosciute o un'alta frequenza di scansioni da un singolo dispositivo. Poiché i codici QR dinamici tracciano queste metriche in tempo reale, è possibile rilevare rapidamente le anomalie e disabilitare il reindirizzamento interessato prima che si verifichino danni significativi.
Ogni landing page collegata da un codice QR dovrebbe utilizzare HTTPS (crittografia TLS/SSL), caricarsi rapidamente sui dispositivi mobili e mostrare chiaramente l'identità del tuo brand in modo che gli utenti possano confermare di essere nel posto giusto. Per le pagine che raccolgono dati utente, includi un link visibile alla tua politica sulla privacy e un meccanismo di opt-out o consenso accessibile come richiesto dal GDPR o CCPA. Se la pagina gestisce informazioni sensibili come pagamenti o credenziali di accesso, considera l'aggiunta dell'autenticazione a più fattori come ulteriore livello di protezione.