Vai jūsu QR kodi apdraud jūsu klientus, jums to neapzinoties? Krāpnieki ir padarījuši QR kodu krāpšanu par plaši izplatītu draudu, un uzņēmumi, kas tos izmanto mārketinga kampaņās, var netīši kļūt par uzbrukuma līdzekli. Šis ceļvedis iepazīstinās jūs ar konkrētiem drošības riskiem, kas jums jāzina, un praktiskiem soļiem, lai vadītu kampaņas, kurām jūsu klienti var uzticēties.
Reālie draudi aiz QR kodu mārketinga
Izpratne par to, ar ko jūs saskaraties, ir pirmais solis jūsu kampaņu aizsardzībā. QR kodi pēc būtības ir necaurspīdīgi – lietotāji nevar redzēt, kur tie ved, kamēr tie nav noskenēti. Tas padara tos par pievilcīgu rīku ļaunprātīgiem dalībniekiem.
Kodu viltošana un klonēšana
Viens no vienkāršākajiem uzbrukumiem ietver likumīga QR koda fizisku aizstāšanu ar krāpniecisku. Noziedznieki drukā uzlīmju veida viltotus kodus un novieto tos virs īstajiem publiskās vietās – stāvvietu skaitītājos, restorānu galdiņos, mazumtirdzniecības stendos. Kad klients skenē to, kas izskatās pēc jūsu koda, viņš faktiski tiek novirzīts uz viltotu vietni, kas paredzēta maksājumu vai pieteikšanās akreditācijas datu zādzībai.
Šāda veida uzbrukums ir īpaši bīstams, jo jūsu zīmols cieš reputācijas zaudējumus pat tad, ja esat upuris. Klienti saista krāpniecisko pieredzi ar jūsu uzņēmumu.
QR kodu pikšķerēšana (“Quishing”)
"Quishing" ir identitātes krāpšanas veids, kurā uzbrucēji ievieto ļaunprātīgas saites QR kodos un izplata tos, izmantojot e-pastu, drukātus skrejlapas vai publiskas izkārtnes. Galamērķa vietne bieži izskatās likumīga – atdarinot reālu pieteikšanās vai maksājumu lapu –, kur upuriem tiek lūgts ievadīt sensitīvu informāciju.
Federālās tiesībaizsardzības aģentūras ASV ir īpaši brīdinājušas, ka "quishing" uzbrukumi bieži rada viltus steidzamības sajūtu, lai piespiestu cilvēkus ātri skenēt un rīkoties. Akreditācijas datu pikšķerēšana veido lielāko daļu progresīvu QR kodu draudu, padarot to par vienu no nopietnākajiem riskiem uzņēmumiem, kas apstrādā klientu kontus vai maksājumus.
Datu privātuma apdraudējums
Katra QR koda skenēšana var fiksēt metadatus – ierīces veidu, atrašanās vietu, laika zīmogu, pārlūkprogrammu – atkarībā no tā, kā ir konfigurēta jūsu izsekošana. Bez pienācīgas kontroles šie dati var tikt atklāti, nepareizi apstrādāti vai vākti veidos, kas pārkāpj privātuma noteikumus. Uzņēmumiem, kas darbojas saskaņā ar GDPR (ES lietotājiem) vai CCPA/CPRA (Kalifornijas iedzīvotājiem), draud ievērojami naudas sodi par nepareizu datu apstrādi. Uzziniet vairāk par konkrētiem privātuma riskiem, ko rada QR kodi, un kā tos novērst.
Bojātas pieredzes, kas grauj uzticību
Drošība nav tikai par uzbrukumiem. QR kods, kas ved uz bojātu saiti, mobilajām ierīcēm nepiemērotu lapu vai lēni ielādējošu vietni, rada sliktu pieredzi, kas grauj klientu uzticību. Ja jūsu kodi pat reizēm nedarbojas, klienti kļūst mazāk gatavi tos skenēt – un ir uzņēmīgāki pret argumentu, ka “QR kodiem nevar uzticēties”.”
Droša QR kodu izveide: Kas jādara pareizi pirms palaišanas
Izmantojiet dinamiskos QR kodus statisko vietā
Vienīgais visietekmīgākais drošības lēmums, ko varat pieņemt, ir izvēlēties dinamiskie QR kodi nevis statiskos. Lūk, kāpēc tas ir svarīgi:
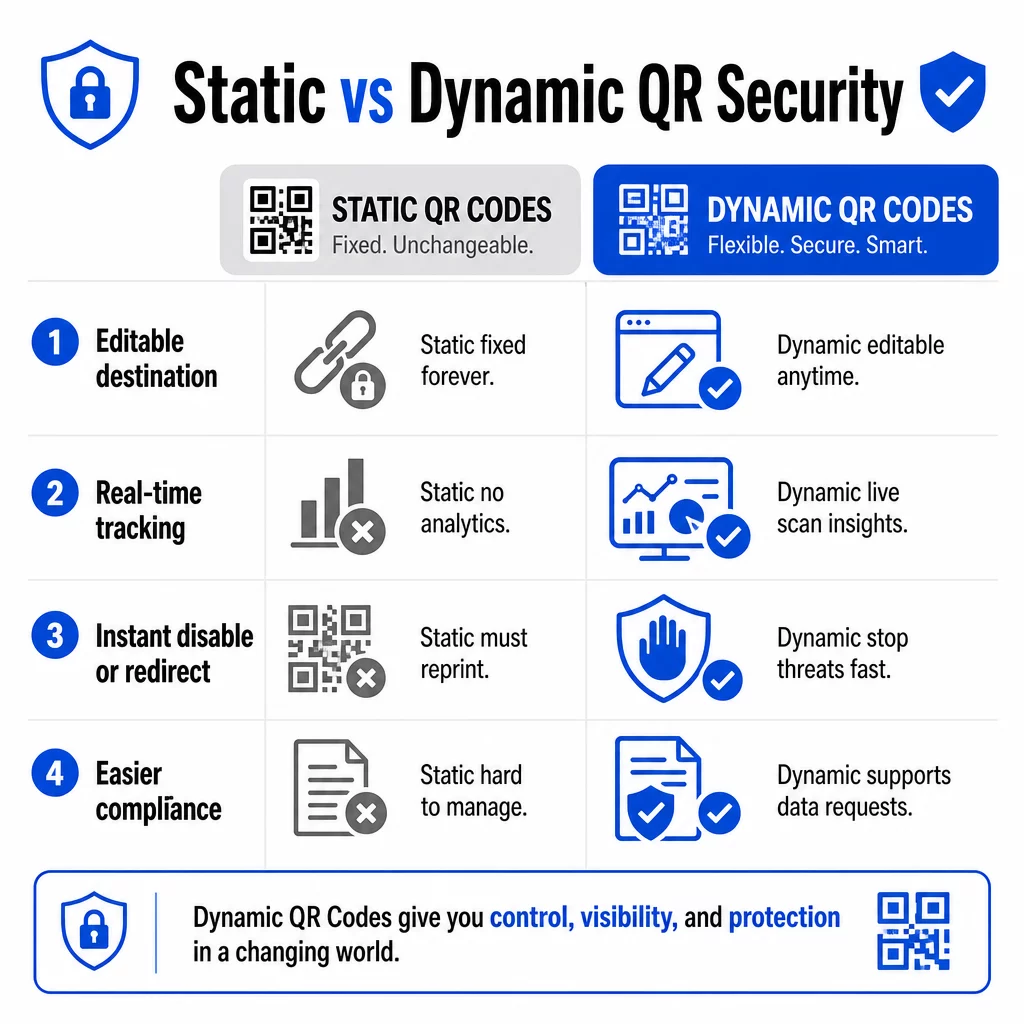
| FUNKCIJA | Statiskie QR kodi | Dinamiskie QR kodi |
|---|---|---|
| Galamērķa URL | Fiksēts pastāvīgi | Rediģējams jebkurā laikā |
| Skenēšanas izsekošana | Netiek atbalstīts | Iekļauta pilna analītika |
| Reakcija uz draudiem | Jāpārprintē | Atspējot vai pāradresēt nekavējoties |
| Atbilstības atbalsts | Grūti | Vienkāršāk pārvaldīt datu pieprasījumus |
| Izmaksas | Bezmaksas vai zema | Abonēšanas pakalpojums |
Statiskie kodi iegulst galamērķi tieši rakstā. Pēc izdrukāšanas tos nevar mainīt. Ja statiskais kods tiek kompromitēts vai ved uz problemātisku vietu, jūsu vienīgā iespēja ir pārprintēt un pārdalīt katru materiāla gabalu, uz kura tas parādās.
Dinamiskie kodi izmanto īsu pāradresācijas URL, ko jūs kontrolējat no vadības paneļa. Ja atklājat aizdomīgu skenēšanas darbību vai nepieciešams atjaunināt galamērķi, varat to izdarīt nekavējoties – nepieskaroties nevienam izdrukātam priekšmetam. Jebkurai notiekošai kampaņai dinamiskie kodi ir piemērotākā izvēle.
Sekojiet līdzi un aizsargājiet savas kampaņas reāllaikā Izmantojiet Dinamisks QR kodu ģenerators lai izveidotu kodus, kurus varat nekavējoties atjaunināt, uzraudzīt un atspējot, ja kaut kas šķiet aizdomīgs.
Saites tikai uz HTTPS nodrošinātiem galamērķiem
Katram URL, uz kuru norāda jūsu QR kodi, jāizmanto TLS/SSL šifrēšana – ko norāda `https://` un piekaramās slēdzenes ikona pārlūkprogrammā. Tas nodrošina, ka savienojums starp lietotāja ierīci un jūsu vietni ir šifrēts un ka vietne ir sertificēta un uzticama.
Izvairieties no saišu veidošanas uz HTTP galamērķiem, pat īslaicīgi. Ja lapas adrese mainās, konfigurējiet pāradresācijas pareizi, nevis ļaujiet sākotnējam URL sabojāties. Nedzīva saite ir uzticības pārkāpums; pāradresācija uz nenodrošinātu lapu ir drošības risks. Pārskatiet pilnu kontrolsarakstu par drošu QR kodu ģenerēšanas labāko praksi.
Pievienojiet redzamu zīmolu katram kodam
Vienkāršs melnbalts QR kods lietotājiem nesniedz nekādu signālu par to, no kurienes tas nācis vai vai tas ir drošs. Zīmoloti QR kodi – tie, kas ietver jūsu logotipu, zīmola krāsas un dizaina veidnes – ir ievērojami grūtāk uzbrucējiem pārliecinoši replicēt, un tie signalizē klientiem par leģitimitāti pirms skenēšanas.
Izmantojiet krāsas, kas atbilst jūsu vizuālajai identitātei, saglabājiet augstu kontrastu skenējamībai un uzturiet tīru dizainu. Ja izmantojat arī URL, kas ietver jūsu domēna vārdu (nevis vispārīgu īso saišu domēnu), klientiem ir papildu pārbaudes punkts.
Lietojiet uz lomām balstītas piekļuves kontroles
Ja vairāki komandas dalībnieki pārvalda jūsu QR kodu kampaņas, ierobežojiet, kas var rediģēt vai atspējot kodus. Neatļautas izmaiņas aktīvajos kodos – neatkarīgi no tā, vai tās ir nejaušas vai ļaunprātīgas – rada nopietnu risku. Centralizēta pārvaldība ar uz lomām balstītām atļaujām nodrošina, ka izmaiņas var veikt tikai pilnvarotas personas, kas ir īpaši svarīgi uzņēmumu komandām vai aģentūrām, kas pārvalda kodus vairāku klientu vārdā.
Fiziskais izvietojums un viltošanas novēršana
Tas, kā un kur jūs attēlojat QR kodus, ietekmē gan lietojamību, gan drošību. Izvietojuma lēmumi ir pelnījuši tikpat lielu uzmanību kā paši kodi.
- Izmantojiet viltošanas pazīmes saturošus materiālus kodiem, kas tiek izvietoti publiskās vietās. Kodu uz ēdienkartēm, letēm vai sienām, ja iespējams, vajadzētu drukāt tieši uz materiāliem, nevis uzlīmēt kā noņemamas uzlīmes.
- Regulāri pārbaudiet fiziskos kodus, īpaši vietās ar lielu apmeklētību. Saglabājiet atsauces attēlu ar to, kā izskatās jūsu likumīgais kods, lai darbinieki varētu pamanīt neatļautas nomaiņas.
- Nostipriniet displejus fiksētās vietās. Kodu, kas atrodas zem stikla, laminēti uz virsmām vai integrēti izkārtnēs, ir daudz grūtāk sabojāt nekā brīvus ieliktņus vai papīra izdales materiālus.
- Novietojiet kodus atbilstošā acu līmenī – parasti starp 3,5 un 5,5 pēdām – labi apgaismotās vietās ar labu kontrastu pret fonu.
Federālās vadlīnijas īpaši brīdina patērētājus pirms skenēšanas pārbaudīt fiziskos QR kodus, vai nav redzamas bojājumu pazīmes (piemēram, uzlīme, kas uzlīmēta virs oriģināla). Padarot jūsu kodus fiziski grūtāk nomaināmus, jūs samazināt risku, ka klienti saskarsies ar krāpniecisku versiju.
Ko teikt klientiem pirms skenēšanas
Klienti ir jūsu otrā aizsardzības līnija. Kad viņi saprot, kā izskatās droša QR koda mijiedarbība, viņi labāk spēj pamanīt kaut ko nepareizu.
Vienmēr novietojiet skaidru, specifisku aicinājumu uz darbību blakus katram QR kodam. Neskaidras instrukcijas, piemēram, “Skenēt šeit”, nepalīdz lietotājiem novērtēt, vai kods ir likumīgs. Tā vietā izmantojiet frāzes, piemēram:
- “Skenēt, lai apskatītu šodienas ēdienkarti”
- “Skenēt, lai piekļūtu savam čekam”
- “Skenēt, lai iegūtu produkta iestatīšanas instrukcijas”
Šī kontekstuālā informācija lietotājiem pasaka, ko viņiem vajadzētu sagaidīt pēc skenēšanas – tādējādi ir vieglāk atpazīt, kad kaut kas nav kārtībā. QR kods, kas sola parādīt ēdienkarti, bet atver pieteikšanās lapu, ir tūlītējs brīdinājuma signāls.
Mudiniet klientus pirms sekošanas priekšskatīt URL. Lielākā daļa mūsdienu viedtālruņu kameru parāda galamērķa URL pirms pārlūkprogrammas palaišanas. Lietotājiem vajadzētu meklēt jūsu atpazīstamo domēnu un pārbaudīt, vai nav pareizrakstības kļūdu vai aizstātu rakstzīmju (piemēram, `paeg1oot.com` vietā `pageloot.com`).
Iesakiet neizmantot trešo pušu QR skenera lietotnes, kas lejupielādētas no nezināmiem avotiem. Vietējās viedtālruņu kameras (gan iOS, gan Android ietver iebūvētu QR skenēšanu) ir drošākā iespēja un parāda URL priekšskatījumus pirms navigācijas.
Kampaņu uzraudzība, lai atklātu aizdomīgas darbības
Droša QR koda izveide nav vienreizēja darbība. Aktīva uzraudzība ir tas, kas atšķir drošu kampaņu no tās, kas tiek izmantota ļaunprātīgi.
Dinamiskie QR kodi nodrošina reāllaika izsekošanas datus tostarp skenēšanas skaitu, ierīces veidu, operētājsistēmu un ģeogrāfisko atrašanās vietu. Šiem datiem ir divējāda funkcija: tie mēra kampaņas veiktspēju un norāda uz anomālijām.
Pievērsiet uzmanību šīm brīdinājuma zīmēm savos skenēšanas datos:
- Pēkšņs skenēšanas pieaugums no negaidīta ģeogrāfiskā reģiona
- Liels skenēšanas apjoms no vienas ierīces vai IP adreses īsā laika posmā
- Skenēšanas modeļi, kas neatbilst jūsu paredzētajai auditorijai (nepareizas ierīces, nepareizi laiki, nepareizas atrašanās vietas)
Jebkurš no šiem modeļiem var liecināt, ka kodu ļaunprātīgi izmanto vai testē ļaunprātīgi aktori. Izmantojot dinamiskos kodus, varat nekavējoties atspējot ietekmēto URL, pārvirzīt uz drošu galveno lapu un veikt izmeklēšanu, pirms izlemjat, vai atsākt kampaņu.
Iestatiet regulāras revīzijas – gan digitālās (analītikas pārskatīšana), gan fiziskās (kodu izvietojuma pārbaude) – pēc noteikta grafika. Jo ātrāk atklājat problēmu, jo mazāku kaitējumu tā var radīt.
Skatiet katru skenēšanu, tiklīdz tā notiek Pageloot informācijas panelis sniedz pilnīgu pārskatu par skenēšanas veiktspēju un anomālijām. Sāciet izsekot savām QR kodu kampaņām ar dinamiskajiem kodiem jau šodien.
Atbilstība datu privātuma noteikumiem
Ja jūsu QR kodi vāc jebkādus lietotāja datus – pat tikai skenēšanas atrašanās vietu un ierīces veidu – jums ir juridiskas saistības atkarībā no jūsu klientu atrašanās vietas.
GDPR piemērojams, ja mērķējat uz lietotājiem Eiropas Savienībā. Tas prasa nepārprotamu piekrišanu pirms personas datu vākšanas un nosaka, ka lietotāji var pieprasīt piekļuvi saviem datiem vai to dzēšanu. Neatbilstības gadījumā tiek piemēroti naudas sodi līdz 4% no globālajiem gada ieņēmumiem vai 20 miljoniem eiro, atkarībā no tā, kura summa ir lielāka.
CCPA/CPRA attiecas uz Kalifornijas iedzīvotājiem un dod viņiem tiesības atteikties no datu vākšanas. Lai gan tas ne vienmēr prasa iepriekšēju piekrišanu, tas prasa skaidru informācijas atklāšanu un pieejamu atteikšanās mehānismu. Apzināti pārkāpumi var radīt naudas sodus līdz 7988 ASV dolāriem par katru incidentu.
Praktiski soļi, lai nodrošinātu atbilstību:
- Vāciet tikai minimālos datus, kas nepieciešami jūsu kampaņas mērķiem
- Padariet savu privātuma politiku viegli atrodamu no jebkuras QR koda galvenās lapas
- Izmantojiet QR kodu platformu, kas atbalsta datu dzēšanas pieprasījumus
- Izvēlieties platformas ar atzītām atbilstības sertifikācijām, piemēram, GDPR, SOC 2 vai HIPAA, ja piemērojams
Caurspīdīgums attiecībā uz to, kā jūs apstrādājat datus, ir gan juridiska prasība, gan uzticības veidošanas pasākums. Klienti, kuri saprot, ko jūs vācat – un kāpēc –, visticamāk, izmantos jūsu kodus. Detalizētāk izpētiet, kā veidot privātumu respektējošas QR kodu kampaņas.
Testēšana pirms izvietošanas
Neviens QR kods nedrīkst tikt palaists, iepriekš netestējot to vairākās ierīcēs un apstākļos. Kods, kas perfekti skenējas jūsu tālrunī, var nedarboties vecākā Android ierīcē, vājā apgaismojumā vai, ja tas ir izdrukāts mazākā izmērā.
Pirms izvietošanas:
- Testējiet gan iOS, gan Android ierīcēs, izmantojot vietējās kameras lietotnes
- Skenējiet apgaismojuma apstākļos, kas paredzami katrā izvietošanas vietā
- Pārbaudiet, vai galamērķis tiek ielādēts pareizi un ir pilnībā optimizēts mobilajām ierīcēm
- Apstipriniet lapas ielādes ātrumu – lēnas lapas palielina atteikšanos un rada iespējas nepacietīgiem lietotājiem tikt novirzītiem citur
- Pārbaudiet, vai URL, kas tiek rādīts pirms skenēšanas priekšskatījumā, atbilst jūsu paredzētajam domēnam
Vietnei Drukātos materiālos ievietotie QR kodi, izmantojiet vektoru formātus (SVG, EPS vai PDF) drukāšanai, lai izvairītos no izplūšanas. Saglabājiet kluso zonu – balto apmali ap kodu – vismaz četru moduļu platumā katrā pusē. Minimālais praktiskais izmērs lielākajai daļai mārketinga materiālu ir 0,8 × 0,8 collas; vizītkartēm, kas tiek skatītas tuvumā, vismaz 1 × 1 collu.
Jūsu komandas apmācība
Tehnoloģiskās kontroles ir ierobežotas. Jūsu mārketinga komandai ir jāsaprot, kā izskatās droša QR kodu kampaņa un kādas pazīmes liecina, ka kaut kas ir nogājis greizi.
Komandas apmācībā aptveriet šādas jomas:
- Kā atpazīt bojātu fizisko kodu
- Kā interpretēt skenēšanas analītiku un identificēt anomālijas
- Kādas darbības veikt, ja ir aizdomas, ka kods ir kompromitēts (atspējot, izmeklēt, paziņot)
- Kā piemērot zīmolu un HTTPS prasības, veidojot jaunus kodus
- Kā rakstīt efektīvus aicinājumus uz darbību, kas sniedz kontekstu lietotājiem
Portāls QR koda mārketinga kontrolsaraksts mazajiem uzņēmumiem ir noderīga atsauce šo darbplūsmu iekļaušanai jūsu komandas standarta procesā.
Biežāk uzdotie jautājumi
Statiskie QR kodi iestrādā galamērķa URL neatgriezeniski koda rakstā un tos nevar mainīt pēc izveides. Ja statiskais kods tiek kompromitēts vai ved uz bojātu lapu, jums ir jāpārprintē katrs fiziskais priekšmets, uz kura tas parādās. Dinamiskie QR kodi izmanto īsu novirzīšanas URL, ko jūs kontrolējat no vadības paneļa, lai jūs varētu atjaunināt galamērķi vai nekavējoties atspējot kodu, neko nepārprintējot. Dinamiskie kodi nodrošina arī reāllaika skenēšanas analīzi, kas palīdz atklāt aizdomīgas darbības. Jebkurai mārketinga kampaņai, kurā svarīga ir drošība un elastība, dinamiskie kodi ir labāka izvēle.
Regulāri pārbaudiet fiziskos kodus katrā izvietošanas vietā un salīdziniet tos ar likumīgā koda atsauces attēlu. Digitāli, uzraugiet savu skenēšanas analītiku, lai atklātu neparastus modeļus – negaidītus apjoma pieaugumus, skenējumus no neatpazītām ģeogrāfiskām vietām vai augstu skenēšanas biežumu no vienas ierīces. Tā kā dinamiskie QR kodi izseko šos rādītājus reāllaikā, jūs varat ātri atklāt anomālijas un atspējot ietekmēto novirzīšanu, pirms rodas būtisks kaitējums.
Katrai galvenajai lapai, kas saistīta ar QR kodu, jāizmanto HTTPS (TLS/SSL šifrēšana), tai ātri jāielādējas mobilajās ierīcēs un skaidri jāparāda jūsu zīmola identitāte, lai lietotāji varētu apstiprināt, ka viņi atrodas pareizajā vietā. Lapām, kas vāc lietotāja datus, iekļaujiet redzamu saiti uz jūsu privātuma politiku un pieejamu atteikšanās vai piekrišanas mehānismu, kā to prasa GDPR vai CCPA. Ja lapa apstrādā sensitīvu informāciju, piemēram, maksājumus vai pieteikšanās akreditācijas datus, apsveriet iespēju pievienot daudzfaktoru autentifikāciju kā papildu aizsardzības slāni.