Adakah kod QR anda meletakkan pelanggan anda berisiko tanpa anda sedari? Penipu telah menjadikan penipuan kod QR sebagai ancaman utama, dan perniagaan yang menggunakannya dalam kempen pemasaran secara tidak sengaja boleh menjadi kenderaan untuk serangan. Panduan ini membimbing anda melalui risiko keselamatan khusus yang perlu anda ketahui dan langkah-langkah praktikal untuk menjalankan kempen yang boleh dipercayai oleh pelanggan anda.
Ancaman Sebenar Di Sebalik Pemasaran Kod QR
Memahami apa yang anda hadapi adalah langkah pertama untuk melindungi kempen anda. Kod QR secara semula jadi legap – pengguna tidak dapat melihat ke mana ia membawa sehingga mereka telah mengimbasnya. Itu menjadikannya alat yang menarik untuk pelaku jahat.
Pengubahan dan Pengklonan Kod
Salah satu serangan yang paling mudah melibatkan penggantian kod QR yang sah secara fizikal dengan kod palsu. Penjenayah mencetak kod palsu berasaskan pelekat dan meletakkannya di atas kod sebenar di lokasi awam – meter letak kereta, meja restoran, paparan runcit. Apabila pelanggan mengimbas apa yang kelihatan seperti kod anda, mereka sebenarnya diarahkan ke tapak palsu yang direka untuk mencuri pembayaran atau kelayakan log masuk.
Jenis serangan ini amat berbahaya kerana jenama anda menanggung kesan reputasi walaupun anda adalah mangsa. Pelanggan mengaitkan pengalaman penipuan dengan perniagaan anda.
Pancingan Data Kod QR (“Quishing”)
Quishing adalah satu bentuk penipuan identiti di mana penyerang membenamkan pautan berniat jahat di dalam kod QR dan mengedarkannya melalui e-mel, risalah bercetak, atau papan tanda awam. Tapak destinasi sering kelihatan sah – meniru halaman log masuk atau pembayaran sebenar – di mana mangsa diminta untuk memasukkan maklumat sensitif.
Agensi penguatkuasaan undang-undang persekutuan di A.S. telah secara khusus memberi amaran bahawa serangan quishing sering menimbulkan rasa terdesak palsu untuk menekan orang ramai agar mengimbas dan bertindak dengan cepat. Pancingan data kelayakan menyumbang sebahagian besar ancaman kod QR lanjutan, menjadikannya salah satu risiko paling serius bagi perniagaan yang mengendalikan akaun pelanggan atau pembayaran.
Pendedahan Privasi Data
Setiap imbasan kod QR boleh menangkap metadata – jenis peranti, lokasi, cap masa, pelayar – bergantung pada cara penjejakan anda dikonfigurasi. Tanpa kawalan yang betul, data ini boleh terdedah, disalahuruskan, atau dikumpul dengan cara yang melanggar peraturan privasi. Perniagaan yang beroperasi di bawah GDPR (untuk pengguna EU) atau CCPA/CPRA (untuk penduduk California) menghadapi denda yang besar kerana pengendalian data yang tidak betul. Ketahui lebih lanjut tentang risiko privasi khusus yang dicipta oleh kod QR dan cara menanganinya.
Pengalaman Rosak Yang Menjejaskan Kepercayaan
Keselamatan bukan hanya tentang serangan. Kod QR yang membawa kepada pautan rosak, halaman yang tidak mesra mudah alih, atau tapak yang lambat dimuatkan mencipta pengalaman buruk yang menghakis keyakinan pelanggan. Jika kod anda gagal walaupun sekali-sekala, pelanggan menjadi kurang bersedia untuk mengimbasnya – dan lebih mudah terdedah kepada hujah bahawa “kod QR tidak boleh dipercayai.”
Penciptaan Kod QR Selamat: Apa Yang Perlu Dilakukan Dengan Betul Sebelum Anda Melancarkan
Gunakan Kod QR Dinamik Daripada Kod Statik
Keputusan keselamatan paling berkesan yang boleh anda buat ialah memilih kod QR dinamik berbanding yang statik. Inilah sebabnya mengapa ia penting:
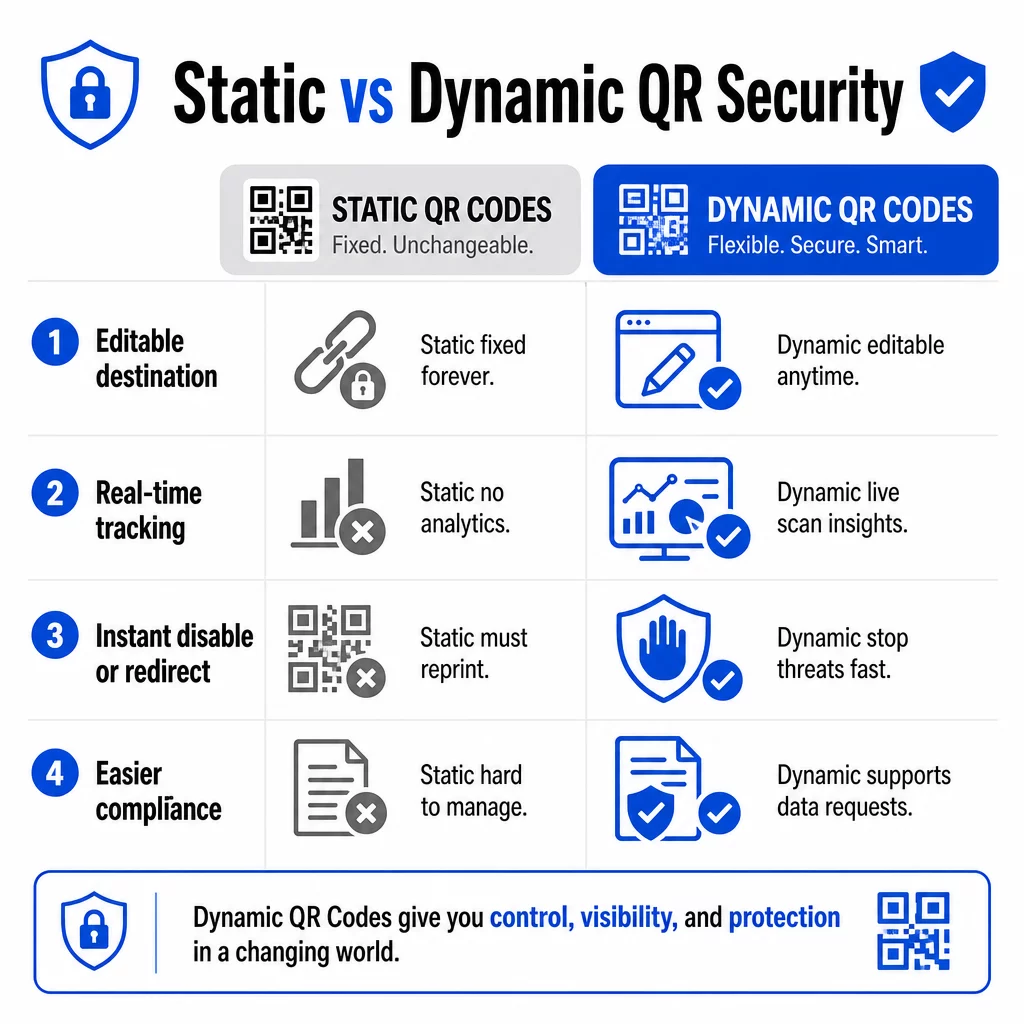
| CIRI | Kod QR Statik | Kod QR Dinamik |
|---|---|---|
| URL Destinasi | Tetap secara kekal | Boleh diedit bila-bila masa |
| Penjejakan imbasan | Tidak disokong | Analitik penuh disertakan |
| Tindak balas terhadap ancaman | Mesti cetak semula | Lumpuhkan atau alihkan serta-merta |
| Sokongan pematuhan | Sukar | Lebih mudah mengurus permintaan data |
| kos | Percuma atau rendah | Berasaskan langganan |
Kod statik membenamkan destinasi terus ke dalam corak. Setelah dicetak, anda tidak boleh mengubahnya. Jika kod statik terjejas atau membawa ke tempat yang bermasalah, satu-satunya pilihan anda ialah mencetak semula dan mengedarkan semula setiap bahan yang mengandungi kod tersebut.
Kod dinamik menggunakan URL pengalihan pendek yang anda kawal dari papan pemuka. Jika anda mengesan aktiviti imbasan yang mencurigakan atau perlu mengemas kini destinasi, anda boleh melakukannya serta-merta – tanpa menyentuh satu pun item bercetak. Untuk sebarang kempen yang sedang berjalan, kod dinamik adalah pilihan yang sesuai.
Jejaki dan Lindungi Kempen Anda dalam Masa Nyata Menggunakan Penjana dynamic QR code untuk mencipta kod yang boleh anda kemas kini, pantau, dan nyahaktifkan serta-merta jika ada sesuatu yang mencurigakan.
Pautkan Hanya ke Destinasi yang Dilindungi HTTPS
Setiap URL yang dituju oleh kod QR anda harus menggunakan penyulitan TLS/SSL – ditunjukkan oleh `https://` dan ikon mangga kunci dalam pelayar. Ini memastikan sambungan antara peranti pengguna dan tapak anda disulitkan dan tapak tersebut diperakui serta dipercayai.
Elakkan memautkan ke destinasi HTTP, walaupun buat sementara waktu. Jika alamat halaman berubah, konfigurasikan pengalihan semula dengan betul daripada membiarkan URL asal rosak. Pautan mati adalah pemecah kepercayaan; pengalihan semula ke halaman yang tidak selamat adalah risiko keselamatan. Semak senarai semak penuh untuk amalan terbaik penjanaan kod QR yang selamat.
Tambah Penjenamaan yang Kelihatan pada Setiap Kod
Kod QR hitam-putih biasa tidak memberi isyarat kepada pengguna tentang asal usulnya atau sama ada ia selamat. Kod QR berjenama – yang menggabungkan logo anda, warna jenama, dan templat reka bentuk – jauh lebih sukar untuk direplikasi oleh penyerang dengan meyakinkan, dan ia memberi isyarat kesahihan kepada pelanggan sebelum mereka mengimbas.
Gunakan warna yang selaras dengan identiti visual anda, kekalkan kontras tinggi untuk kebolehimbasan, dan pastikan reka bentuk bersih. Apabila anda juga menggunakan URL yang menyertakan nama domain anda (bukan domain pautan pendek generik), pelanggan mempunyai titik pengesahan tambahan.
Gunakan Kawalan Akses Berasaskan Peranan
Jika beberapa ahli pasukan menguruskan kempen kod QR anda, hadkan siapa yang boleh mengedit atau menyahaktifkan kod. Perubahan tanpa kebenaran pada kod langsung – sama ada tidak sengaja atau berniat jahat – mewakili risiko serius. Pengurusan berpusat dengan kebenaran berasaskan peranan memastikan hanya orang yang diberi kuasa boleh membuat perubahan, yang amat penting untuk pasukan perusahaan atau agensi yang menguruskan kod bagi pihak beberapa pelanggan.
Penempatan Fizikal dan Pencegahan Gangguan
Bagaimana dan di mana anda memaparkan kod QR mempengaruhi kedua-dua kebolehgunaan dan keselamatan. Keputusan penempatan memerlukan perhatian yang sama seperti kod itu sendiri.
- Gunakan bahan kalis gangguan untuk kod yang dipaparkan di lokasi awam. Kod pada menu, kaunter, atau dinding harus dicetak terus pada bahan dan bukannya dilekatkan sebagai pelekat yang boleh ditanggalkan jika boleh.
- Periksa kod fizikal dengan kerap, terutamanya di lokasi yang mempunyai trafik tinggi. Simpan imej rujukan tentang rupa kod sah anda supaya kakitangan dapat mengesan penggantian yang tidak dibenarkan.
- Lindungi paparan di lokasi tetap. Kod di bawah kaca, dilaminasi pada permukaan, atau disepadukan ke dalam papan tanda adalah lebih sukar untuk diusik berbanding sisipan longgar atau edaran kertas.
- Letakkan kod pada paras mata yang sesuai – secara amnya antara 3.5 dan 5.5 kaki – di kawasan yang terang dengan kontras yang baik terhadap latar belakang.
Panduan persekutuan secara khusus memberi amaran kepada pengguna untuk memeriksa kod QR fizikal untuk tanda-tanda pengubahan (seperti pelekat yang diletakkan di atas yang asal) sebelum mengimbas. Dengan menjadikan kod anda lebih sukar untuk diganti secara fizikal, anda mengurangkan risiko pelanggan menemui versi palsu.
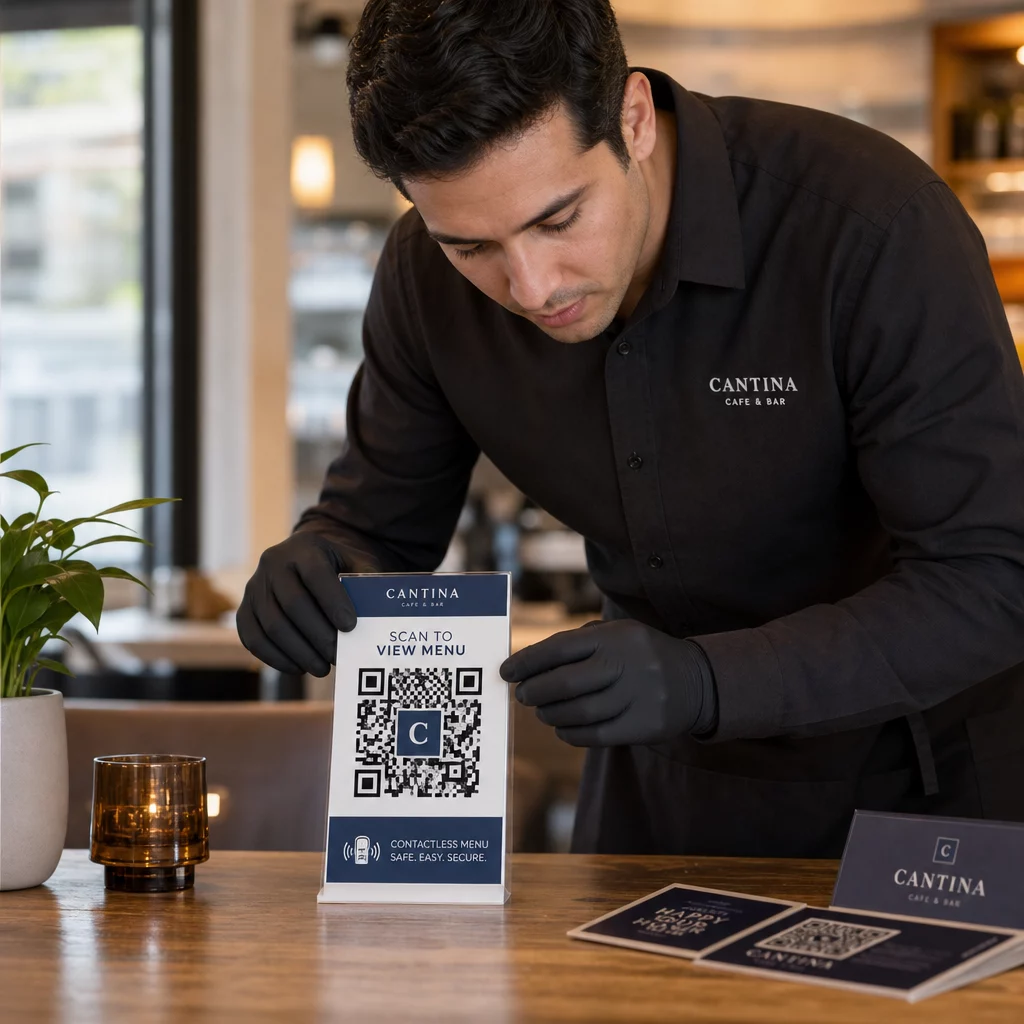
Apa yang Perlu Diberitahu kepada Pelanggan Sebelum Mereka Mengimbas
Pelanggan adalah barisan pertahanan kedua anda. Apabila mereka memahami bagaimana interaksi kod QR yang selamat, mereka lebih bersedia untuk mengesan sesuatu yang salah.
Sentiasa letakkan seruan tindakan yang jelas dan spesifik di sebelah setiap kod QR. Arahan yang samar-samar seperti “Imbas di sini” tidak membantu pengguna menilai sama ada kod itu sah. Sebaliknya, gunakan frasa seperti:
- “Imbas untuk melihat menu hari ini”
- “Imbas untuk mengakses resit anda”
- “Imbas untuk arahan persediaan produk”
Maklumat kontekstual ini memberitahu pengguna apa yang patut mereka jangkakan selepas mengimbas – menjadikannya lebih mudah untuk mengenali apabila sesuatu tidak betul. Kod QR yang menjanjikan untuk menunjukkan menu tetapi membuka halaman log masuk adalah tanda bahaya serta-merta.
Galakkan pelanggan untuk pratonton URL sebelum mengikutinya. Kebanyakan kamera telefon pintar moden memaparkan URL destinasi sebelum melancarkan pelayar. Pengguna harus mencari domain anda yang boleh dikenali dan memeriksa ejaan yang salah atau aksara yang diganti (contohnya, `paeg1oot.com` dan bukannya `pageloot.com`).
Nasihatkan agar tidak menggunakan aplikasi pengimbas QR pihak ketiga yang dimuat turun dari sumber yang tidak diketahui. Kamera telefon pintar asli (iOS dan Android kedua-duanya termasuk pengimbasan QR terbina dalam) adalah pilihan paling selamat dan memaparkan pratonton URL sebelum menavigasi.
Memantau Kempen untuk Aktiviti Mencurigakan
Mencipta kod QR yang selamat bukanlah tindakan sekali sahaja. Pemantauan aktiflah yang membezakan kempen yang kekal selamat daripada yang dieksploitasi.
Kod QR dinamik menyediakan data penjejakan masa nyata termasuk kiraan imbasan, jenis peranti, sistem pengendalian, dan lokasi geografi. Data ini mempunyai dua fungsi: ia mengukur prestasi kempen dan ia menandakan anomali.
Perhatikan tanda-tanda amaran ini dalam data imbasan anda:
- Peningkatan mendadak dalam imbasan dari wilayah geografi yang tidak dijangka
- Jumlah imbasan yang tinggi dari satu peranti atau alamat IP dalam tempoh masa yang singkat
- Corak imbasan yang tidak sepadan dengan sasaran audiens anda (peranti yang salah, masa yang salah, lokasi yang salah)
Mana-mana corak ini boleh menunjukkan bahawa kod sedang dieksploitasi atau diuji oleh pihak yang tidak bertanggungjawab. Dengan kod dinamik, anda boleh melumpuhkan URL yang terjejas serta-merta, mengubah hala ke halaman pendaratan yang selamat, dan menyiasat sebelum memutuskan sama ada untuk menyambung semula kempen.
Sediakan audit berkala – baik digital (menyemak analitik) mahupun fizikal (memeriksa penempatan kod) – mengikut jadual yang ditetapkan. Lebih cepat anda mengesan masalah, lebih kurang kerosakan yang boleh ditimbulkannya.
Lihat Setiap Imbasan Sebaik Ia Berlaku Papan pemuka Pageloot memberikan anda gambaran penuh prestasi imbasan dan anomali. Mula menjejak kempen kod QR anda dengan kod dinamik hari ini.
Kekal Mematuhi Peraturan Privasi Data
Jika kod QR anda mengumpul sebarang data pengguna – walaupun hanya lokasi imbasan dan jenis peranti – anda mempunyai kewajipan undang-undang bergantung pada lokasi pelanggan anda.
GDPR terpakai apabila anda menyasarkan pengguna di Kesatuan Eropah. Ia memerlukan persetujuan jelas sebelum mengumpul maklumat peribadi dan mewajibkan pengguna boleh meminta akses kepada atau penghapusan data mereka. Ketidakpatuhan membawa denda sehingga 4% daripada hasil tahunan global atau €20 juta, yang mana lebih tinggi.
CCPA/CPRA terpakai kepada penduduk California dan memberi mereka hak untuk menarik diri daripada pengumpulan data. Walaupun ia tidak selalu memerlukan persetujuan awal, ia memerlukan pendedahan yang jelas dan mekanisme tarik diri yang boleh diakses. Pelanggaran yang disengajakan boleh mengakibatkan denda sehingga $7,988 setiap insiden.
Langkah-langkah praktikal untuk kekal patuh:
- Kumpul hanya data minimum yang diperlukan untuk matlamat kempen anda
- Jadikan dasar privasi anda mudah dicari dari mana-mana halaman pendaratan kod QR
- Gunakan platform kod QR yang menyokong permintaan penghapusan data
- Pilih platform dengan pensijilan pematuhan yang diiktiraf seperti GDPR, SOC 2, atau HIPAA di mana berkenaan
Bersikap telus tentang cara anda mengendalikan data adalah kedua-duanya keperluan undang-undang dan langkah membina kepercayaan. Pelanggan yang memahami apa yang anda kumpul – dan mengapa – lebih cenderung untuk berinteraksi dengan kod anda. Terokai cara membina kempen kod QR yang menghormati privasi dengan lebih terperinci.
Pengujian Sebelum Anda Melaksanakan
Tiada kod QR yang patut disiarkan tanpa diuji merentasi pelbagai peranti dan keadaan. Kod yang mengimbas dengan sempurna pada telefon anda mungkin gagal pada peranti Android yang lebih lama, dalam pencahayaan malap, atau apabila dicetak pada saiz yang lebih kecil.
Sebelum pelaksanaan:
- Uji pada peranti iOS dan Android menggunakan aplikasi kamera asli
- Imbas di bawah keadaan pencahayaan yang dijangkakan di setiap lokasi penempatan
- Sahkan destinasi dimuatkan dengan betul dan dioptimumkan sepenuhnya untuk mudah alih
- Sahkan kelajuan muat halaman – halaman yang perlahan meningkatkan pengabaian dan mewujudkan peluang untuk pengguna yang tidak sabar dialihkan ke tempat lain
- Semak bahawa URL yang dipaparkan dalam pratonton pra-imbasan sepadan dengan domain yang anda jangkakan
Untuk Kod QR yang diletakkan dalam bahan cetak, gunakan format vektor (SVG, EPS, atau PDF) untuk percetakan bagi mengelakkan kekaburan. Kekalkan zon senyap – sempadan putih di sekeliling kod – sekurang-kurangnya empat modul lebar pada setiap sisi. Saiz praktikal minimum untuk kebanyakan bahan pemasaran ialah 0.8 × 0.8 inci; untuk kad perniagaan yang dilihat dari jarak dekat, sekurang-kurangnya 1 × 1 inci.
Melatih Pasukan Anda
Kawalan teknologi hanya berkesan setakat tertentu. Pasukan pemasaran anda perlu memahami rupa kempen kod QR yang selamat dan tanda-tanda yang menunjukkan sesuatu telah berlaku salah.
Liputkan bidang-bidang ini dalam latihan pasukan:
- Cara mengenali kod fizikal yang telah diusik
- Cara mentafsir analitik imbasan dan mengenal pasti anomali
- Langkah-langkah yang perlu diambil apabila kod disyaki telah dikompromi (nyahaktifkan, siasat, maklumkan)
- Cara menggunakan penjenamaan dan keperluan HTTPS apabila mencipta kod baharu
- Cara menulis seruan bertindak yang berkesan yang menyediakan konteks untuk pengguna
Yang Senarai semak pemasaran kod QR untuk perniagaan kecil adalah rujukan berguna untuk membina aliran kerja ini ke dalam proses standard pasukan anda.
Soalan lazim
Kod QR statik membenamkan URL destinasi secara kekal ke dalam corak kod dan tidak boleh diubah selepas penciptaan. Jika kod statik terjejas atau membawa kepada halaman yang rosak, anda mesti mencetak semula setiap item fizikal yang memaparkannya. Kod QR dinamik menggunakan URL pengalihan pendek yang anda kawal dari papan pemuka, jadi anda boleh mengemas kini destinasi atau melumpuhkan kod serta-merta tanpa mencetak semula apa-apa. Kod dinamik juga menyediakan analitik imbasan masa nyata, yang membantu anda mengesan aktiviti yang mencurigakan. Untuk sebarang kempen pemasaran di mana keselamatan dan fleksibiliti penting, kod dinamik adalah pilihan yang lebih baik.
Periksa kod fizikal secara berkala di setiap lokasi penempatan dan bandingkannya dengan imej rujukan kod yang sah. Secara digital, pantau analitik imbasan anda untuk corak luar biasa – lonjakan volum yang tidak dijangka, imbasan dari wilayah geografi yang tidak dikenali, atau kekerapan imbasan yang tinggi dari satu peranti. Kerana kod QR dinamik menjejaki metrik ini dalam masa nyata, anda boleh mengesan anomali dengan cepat dan melumpuhkan pengalihan yang terjejas sebelum kerosakan yang ketara berlaku.
Setiap halaman pendaratan yang dipautkan dari kod QR harus menggunakan HTTPS (penyulitan TLS/SSL), memuatkan dengan cepat pada peranti mudah alih, dan memaparkan identiti jenama anda dengan jelas supaya pengguna dapat mengesahkan mereka berada di tempat yang betul. Untuk halaman yang mengumpul sebarang data pengguna, sertakan pautan yang kelihatan ke dasar privasi anda dan mekanisme menarik diri atau persetujuan yang boleh diakses seperti yang dikehendaki oleh GDPR atau CCPA. Jika halaman mengendalikan maklumat sensitif seperti pembayaran atau kelayakan log masuk, pertimbangkan untuk menambah pengesahan berbilang faktor sebagai lapisan perlindungan tambahan.