क्या आपके क्यूआर कोड आपके ग्राहकों को बिना आपकी जानकारी के जोखिम में डाल रहे हैं? धोखेबाजों ने क्यूआर कोड धोखाधड़ी को एक मुख्यधारा का खतरा बना दिया है, और मार्केटिंग अभियानों में उनका उपयोग करने वाले व्यवसाय अनजाने में हमले का माध्यम बन सकते हैं। यह मार्गदर्शिका आपको उन विशिष्ट सुरक्षा जोखिमों के बारे में बताती है जिन्हें आपको जानना आवश्यक है और उन व्यावहारिक कदमों के बारे में भी बताती है जिनसे आप ऐसे अभियान चला सकते हैं जिन पर आपके ग्राहक भरोसा कर सकें।.
क्यूआर कोड मार्केटिंग के पीछे के वास्तविक खतरे
आप किस चीज़ का सामना कर रहे हैं, यह समझना आपके अभियानों की सुरक्षा का पहला कदम है। क्यूआर कोड स्वाभाविक रूप से अपारदर्शी होते हैं – उपयोगकर्ता तब तक नहीं देख सकते कि वे कहाँ ले जाते हैं जब तक कि वे उन्हें स्कैन नहीं कर लेते। यह उन्हें बुरे तत्वों के लिए एक आकर्षक उपकरण बनाता है।.
कोड से छेड़छाड़ और क्लोनिंग
सबसे सीधे हमलों में से एक में एक वैध क्यूआर कोड को धोखाधड़ी वाले कोड से भौतिक रूप से बदलना शामिल है। अपराधी स्टिकर-आधारित नकली कोड प्रिंट करते हैं और उन्हें सार्वजनिक स्थानों – पार्किंग मीटर, रेस्तरां की मेजें, खुदरा प्रदर्शन – पर असली कोड के ऊपर चिपका देते हैं। जब कोई ग्राहक आपके कोड जैसा दिखने वाला कोड स्कैन करता है, तो उसे वास्तव में एक नकली साइट पर निर्देशित किया जाता है जिसे भुगतान या लॉगिन क्रेडेंशियल चुराने के लिए डिज़ाइन किया गया है।.
इस प्रकार का हमला विशेष रूप से खतरनाक है क्योंकि जब आप पीड़ित होते हैं तब भी आपके ब्रांड को प्रतिष्ठा का नुकसान होता है। ग्राहक धोखाधड़ी के अनुभव को आपके व्यवसाय से जोड़ते हैं।.
क्यूआर कोड फ़िशिंग (“क्विशिंग”)
क्विशिंग पहचान धोखाधड़ी का एक रूप है जहाँ हमलावर क्यूआर कोड के अंदर दुर्भावनापूर्ण लिंक एम्बेड करते हैं और उन्हें ईमेल, मुद्रित फ़्लायर्स या सार्वजनिक साइनेज के माध्यम से वितरित करते हैं। गंतव्य साइट अक्सर वैध दिखती है – एक वास्तविक लॉगिन या भुगतान पृष्ठ की नकल करती है – जहाँ पीड़ितों को संवेदनशील जानकारी दर्ज करने के लिए कहा जाता है।.
अमेरिका में संघीय कानून प्रवर्तन एजेंसियों ने विशेष रूप से चेतावनी दी है कि क्विशिंग हमले अक्सर लोगों को जल्दी से स्कैन करने और कार्रवाई करने के लिए दबाव डालने के लिए तात्कालिकता की झूठी भावना पैदा करते हैं। क्रेडेंशियल फ़िशिंग उन्नत क्यूआर कोड खतरों के विशाल बहुमत के लिए जिम्मेदार है, जिससे यह उन व्यवसायों के लिए सबसे गंभीर जोखिमों में से एक बन जाता है जो ग्राहक खातों या भुगतानों को संभालते हैं।.
डेटा गोपनीयता का अनावरण
प्रत्येक क्यूआर कोड स्कैन मेटाडेटा – डिवाइस प्रकार, स्थान, टाइमस्टैम्प, ब्राउज़र – कैप्चर कर सकता है, यह इस बात पर निर्भर करता है कि आपकी ट्रैकिंग कैसे कॉन्फ़िगर की गई है। उचित नियंत्रण के बिना, यह डेटा उजागर हो सकता है, गलत तरीके से संभाला जा सकता है, या ऐसे तरीकों से एकत्र किया जा सकता है जो गोपनीयता नियमों का उल्लंघन करते हैं। जीडीपीआर (यूरोपीय संघ के उपयोगकर्ताओं के लिए) या सीसीपीए/सीपीआरए (कैलिफ़ोर्निया निवासियों के लिए) के तहत काम करने वाले व्यवसायों को अनुचित डेटा हैंडलिंग के लिए महत्वपूर्ण जुर्माना का सामना करना पड़ता है।. क्यूआर कोड द्वारा उत्पन्न विशिष्ट गोपनीयता जोखिमों और उन्हें कैसे संबोधित करें, इसके बारे में अधिक जानें।.
टूटे हुए अनुभव जो विश्वास को कमजोर करते हैं
सुरक्षा केवल हमलों के बारे में नहीं है। एक क्यूआर कोड जो एक टूटे हुए लिंक, एक गैर-मोबाइल-अनुकूल पृष्ठ, या एक धीमी गति से लोड होने वाली साइट पर ले जाता है, एक बुरा अनुभव पैदा करता है जो ग्राहक के विश्वास को कम करता है। यदि आपके कोड कभी-कभी भी विफल होते हैं, तो ग्राहक उन्हें स्कैन करने के लिए कम इच्छुक हो जाते हैं – और इस तर्क के प्रति अधिक संवेदनशील हो जाते हैं कि “क्यूआर कोड पर भरोसा नहीं किया जा सकता।”
सुरक्षित क्यूआर कोड निर्माण: लॉन्च करने से पहले क्या सही करें
स्थैतिक क्यूआर कोड के बजाय गतिशील क्यूआर कोड का उपयोग करें
आप जो सबसे प्रभावशाली सुरक्षा निर्णय ले सकते हैं, वह चुनना है डायनामिक क्यूआर कोड स्थिर कोड के बजाय। यहाँ बताया गया है कि यह क्यों मायने रखता है:
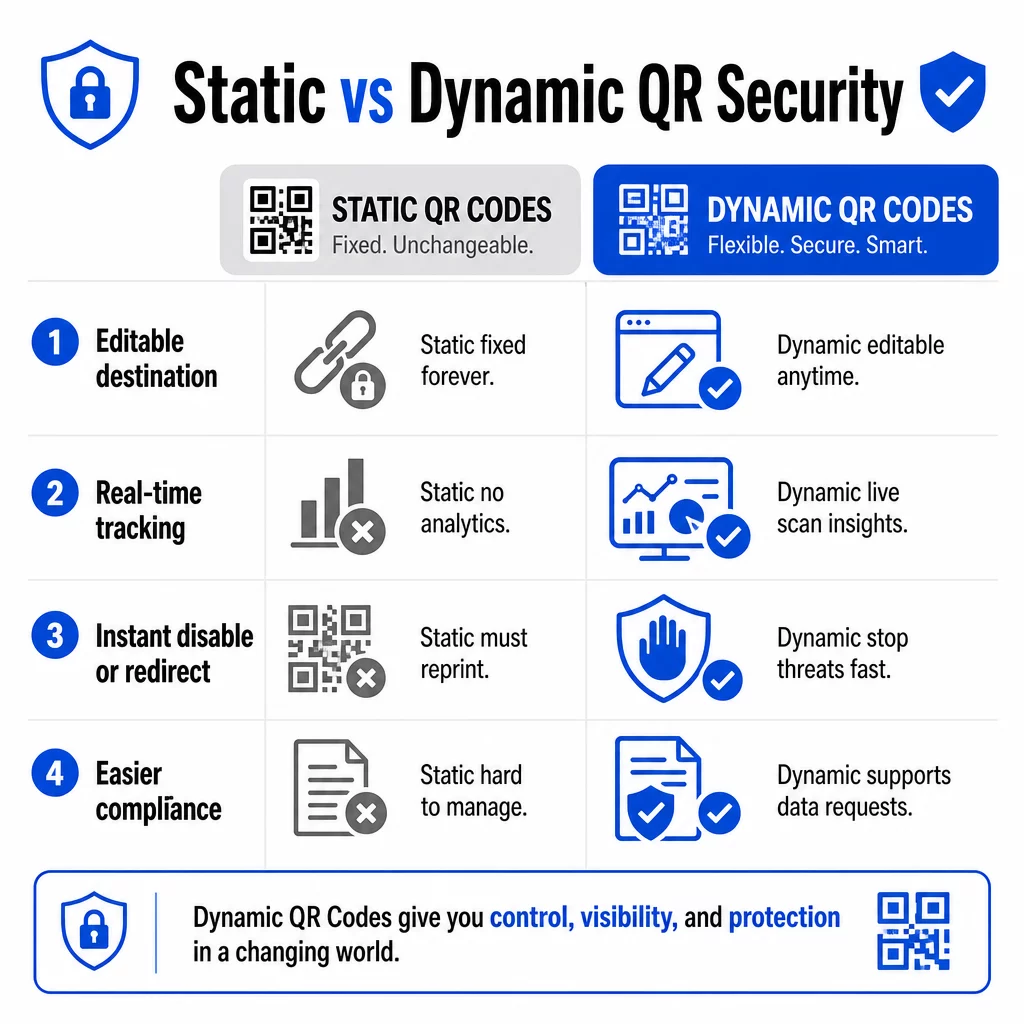
| फीचर | स्टैटिक क्यूआर कोड | डायनामिक क्यूआर कोड |
|---|---|---|
| गंतव्य यूआरएल | स्थायी रूप से तय | कभी भी संपादन योग्य |
| स्कैन ट्रैकिंग | समर्थित नहीं | पूर्ण विश्लेषण शामिल |
| खतरों पर प्रतिक्रिया | फिर से छापना होगा | तुरंत अक्षम या रीडायरेक्ट करें |
| अनुपालन समर्थन | कठिन | डेटा अनुरोधों को प्रबंधित करना आसान |
| लागत | निःशुल्क या कम | सदस्यता-आधारित |
स्थिर कोड गंतव्य को सीधे पैटर्न में एम्बेड करते हैं। एक बार मुद्रित होने के बाद, आप उन्हें बदल नहीं सकते। यदि कोई स्थिर कोड से समझौता किया जाता है या वह किसी समस्याग्रस्त स्थान पर ले जाता है, तो आपका एकमात्र विकल्प उस सामग्री के हर टुकड़े को फिर से छापना और पुनर्वितरित करना है जिस पर वह दिखाई देता है।.
डायनामिक कोड एक छोटा रीडायरेक्ट यूआरएल का उपयोग करते हैं जिसे आप एक डैशबोर्ड से नियंत्रित करते हैं। यदि आप संदिग्ध स्कैन गतिविधि का पता लगाते हैं या गंतव्य को अपडेट करने की आवश्यकता है, तो आप इसे तुरंत कर सकते हैं - बिना किसी मुद्रित वस्तु को छुए। किसी भी चल रहे अभियान के लिए, डायनामिक कोड उपयुक्त विकल्प हैं।.
अपनी अभियानों को वास्तविक समय में ट्रैक और सुरक्षित करें उपयोग डायनामिक QR कोड जनरेटर ऐसे कोड बनाने के लिए जिन्हें आप तुरंत अपडेट, मॉनिटर और अक्षम कर सकते हैं यदि कुछ भी संदिग्ध लगे।.
केवल HTTPS-सुरक्षित गंतव्यों से लिंक करें
आपके QR कोड जिस भी URL पर इंगित करते हैं, उसे TLS/SSL एन्क्रिप्शन का उपयोग करना चाहिए – जिसे `https://` और ब्राउज़र में पैडलॉक आइकन द्वारा दर्शाया जाता है। यह सुनिश्चित करता है कि उपयोगकर्ता के डिवाइस और आपकी साइट के बीच का कनेक्शन एन्क्रिप्टेड है और साइट प्रमाणित और विश्वसनीय है।.
HTTP गंतव्यों से लिंक करने से बचें, भले ही अस्थायी रूप से। यदि किसी पृष्ठ का पता बदलता है, तो मूल URL को टूटने देने के बजाय रीडायरेक्ट को ठीक से कॉन्फ़िगर करें। एक टूटा हुआ लिंक विश्वास तोड़ने वाला होता है; एक असुरक्षित पृष्ठ पर रीडायरेक्ट एक सुरक्षा जोखिम है।. सुरक्षित QR कोड जनरेशन के सर्वोत्तम अभ्यासों के लिए पूरी चेकलिस्ट की समीक्षा करें।.
हर कोड में दृश्यमान ब्रांडिंग जोड़ें
एक सादा काला-सफेद QR कोड उपयोगकर्ताओं को यह संकेत नहीं देता कि यह कहाँ से आया है या यह सुरक्षित है या नहीं। ब्रांडेड QR कोड – जिनमें आपका लोगो, ब्रांड रंग और डिज़ाइन टेम्पलेट शामिल होते हैं – हमलावरों के लिए विश्वसनीय रूप से दोहराना काफी कठिन होते हैं, और वे ग्राहकों को स्कैन करने से पहले वैधता का संकेत देते हैं।.
ऐसे रंगों का उपयोग करें जो आपकी दृश्य पहचान के अनुरूप हों, स्कैन करने की क्षमता के लिए उच्च कंट्रास्ट बनाए रखें, और डिज़ाइन को साफ रखें। जब आप एक ऐसा URL भी उपयोग करते हैं जिसमें आपका डोमेन नाम शामिल होता है (एक सामान्य शॉर्ट-लिंक डोमेन के बजाय), तो ग्राहकों के पास एक अतिरिक्त सत्यापन बिंदु होता है।.
भूमिका-आधारित एक्सेस नियंत्रण लागू करें
यदि कई टीम सदस्य आपके QR कोड अभियानों का प्रबंधन करते हैं, तो यह प्रतिबंधित करें कि कौन कोड को संपादित या अक्षम कर सकता है। लाइव कोड में अनधिकृत परिवर्तन – चाहे आकस्मिक हों या दुर्भावनापूर्ण – एक गंभीर जोखिम का प्रतिनिधित्व करते हैं। भूमिका-आधारित अनुमतियों के साथ केंद्रीकृत प्रबंधन यह सुनिश्चित करता है कि केवल अधिकृत व्यक्ति ही परिवर्तन कर सकते हैं, जो विशेष रूप से उद्यम टीमों या कई ग्राहकों की ओर से कोड का प्रबंधन करने वाली एजेंसियों के लिए महत्वपूर्ण है।.
भौतिक स्थान और छेड़छाड़ की रोकथाम
आप QR कोड कैसे और कहाँ प्रदर्शित करते हैं, यह उपयोगिता और सुरक्षा दोनों को प्रभावित करता है।. स्थान संबंधी निर्णयों पर उतना ही ध्यान देना चाहिए जितना कि स्वयं कोड पर।.
- छेड़छाड़-प्रूफ सामग्री का उपयोग करें सार्वजनिक स्थानों पर प्रदर्शित कोड के लिए। मेनू, काउंटरटॉप्स या दीवारों पर कोड को जहां संभव हो, हटाने योग्य स्टिकर के रूप में लगाने के बजाय सीधे सामग्री पर मुद्रित किया जाना चाहिए।.
- भौतिक कोडों का नियमित रूप से निरीक्षण करें, खासकर अधिक भीड़-भाड़ वाले स्थानों पर। आपके वैध कोड कैसा दिखता है, इसकी एक संदर्भ छवि रखें ताकि कर्मचारी अनधिकृत प्रतिस्थापनों को पहचान सकें।.
- निश्चित स्थानों पर डिस्प्ले सुरक्षित करें।. कांच के नीचे, सतहों पर लैमिनेट किए गए, या साइनेज में एकीकृत कोडों के साथ ढीले इंसर्ट या कागज़ के हैंडआउट्स की तुलना में छेड़छाड़ करना कहीं अधिक कठिन होता है।.
- कोडों को उचित आंखों के स्तर पर रखें – आमतौर पर 3.5 और 5.5 फीट के बीच – अच्छी रोशनी वाले क्षेत्रों में, पृष्ठभूमि के साथ अच्छे कंट्रास्ट के साथ।.
संघीय दिशानिर्देश विशेष रूप से उपभोक्ताओं को स्कैन करने से पहले भौतिक QR कोडों में छेड़छाड़ के संकेतों (जैसे मूल पर चिपकाया गया स्टिकर) की जांच करने की चेतावनी देते हैं। अपने कोडों को भौतिक रूप से बदलना कठिन बनाकर, आप इस जोखिम को कम करते हैं कि ग्राहक एक धोखाधड़ी वाले संस्करण का सामना करें।.
ग्राहकों को स्कैन करने से पहले क्या बताएं
ग्राहक आपकी रक्षा की दूसरी पंक्ति हैं। जब वे समझते हैं कि एक सुरक्षित QR कोड इंटरैक्शन कैसा दिखता है, तो वे कुछ गलत होने पर उसे पहचानने के लिए बेहतर स्थिति में होते हैं।.
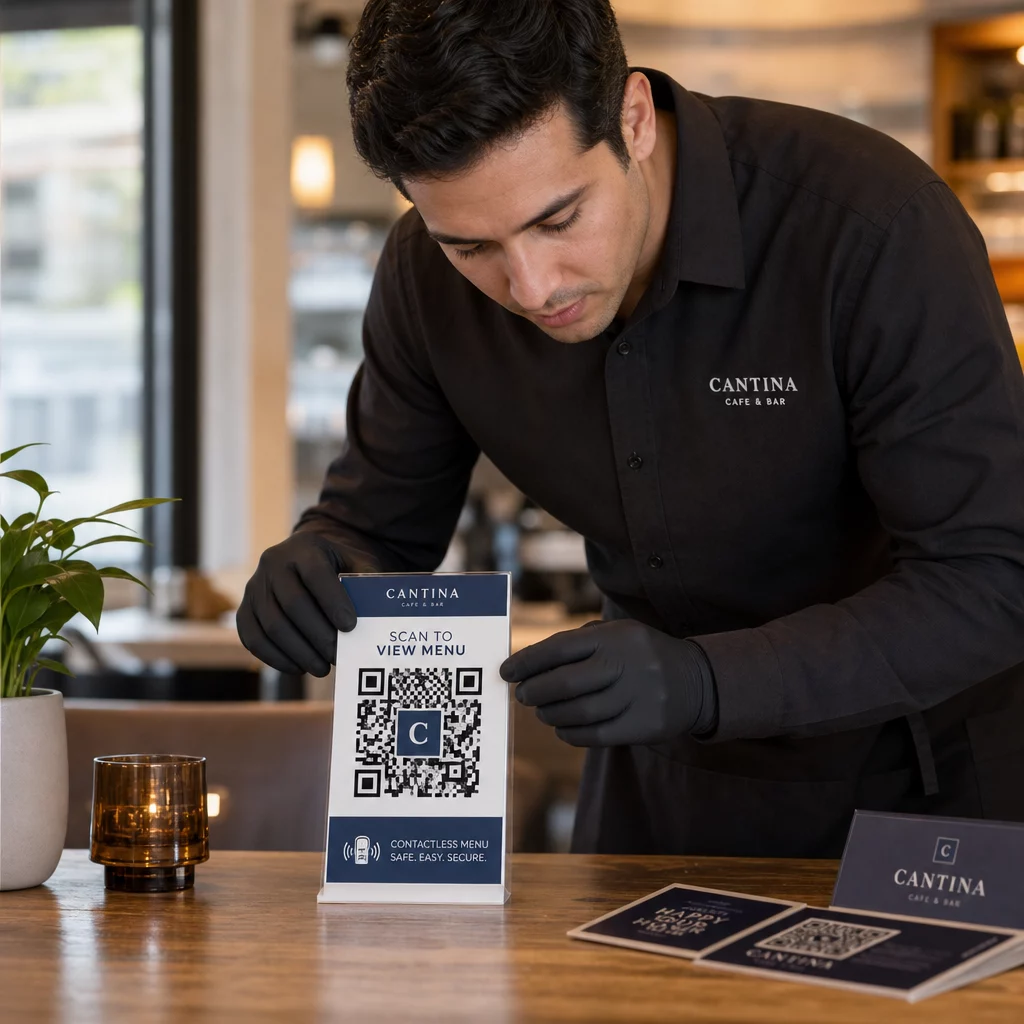
प्रत्येक QR कोड के बगल में हमेशा एक स्पष्ट, विशिष्ट कॉल-टू-एक्शन रखें। “यहां स्कैन करें” जैसे अस्पष्ट निर्देश उपयोगकर्ताओं को यह आकलन करने में मदद नहीं करते कि कोड वैध है या नहीं। इसके बजाय, इन वाक्यांशों का उपयोग करें:
- “आज का मेनू देखने के लिए स्कैन करें”
- “अपनी रसीद तक पहुंचने के लिए स्कैन करें”
- “उत्पाद सेटअप निर्देशों के लिए स्कैन करें”
यह प्रासंगिक जानकारी उपयोगकर्ताओं को बताती है कि उन्हें स्कैन करने के बाद क्या उम्मीद करनी चाहिए – जिससे यह पहचानना आसान हो जाता है कि कुछ गलत है। एक QR कोड जो मेनू दिखाने का वादा करता है लेकिन एक लॉगिन पेज खोलता है, वह तुरंत एक लाल झंडा है।.
ग्राहकों को URL का अनुसरण करने से पहले उसका पूर्वावलोकन करने के लिए प्रोत्साहित करें। अधिकांश आधुनिक स्मार्टफोन कैमरे ब्राउज़र लॉन्च करने से पहले गंतव्य URL प्रदर्शित करते हैं। उपयोगकर्ताओं को आपके पहचानने योग्य डोमेन की तलाश करनी चाहिए और गलत वर्तनी या प्रतिस्थापित वर्णों की जांच करनी चाहिए (उदाहरण के लिए, `pageloot.com` के बजाय `paeg1oot.com`)।.
अज्ञात स्रोतों से डाउनलोड किए गए तीसरे पक्ष के QR स्कैनर ऐप्स का उपयोग न करने की सलाह दें। मूल स्मार्टफोन कैमरे (iOS और Android दोनों में अंतर्निहित QR स्कैनिंग शामिल है) सबसे सुरक्षित विकल्प हैं और नेविगेट करने से पहले URL पूर्वावलोकन प्रदर्शित करते हैं।.
संदिग्ध गतिविधि के लिए अभियानों की निगरानी
एक सुरक्षित क्यूआर कोड बनाना एक बार का कार्य नहीं है। सक्रिय निगरानी ही एक अभियान को सुरक्षित रखने और एक को शोषण से बचाने के बीच का अंतर है।.
डायनामिक क्यूआर कोड वास्तविक समय ट्रैकिंग डेटा प्रदान करते हैं जिसमें स्कैन गणना, डिवाइस प्रकार, ऑपरेटिंग सिस्टम और भौगोलिक स्थान शामिल हैं। यह डेटा दोहरा कार्य करता है: यह अभियान के प्रदर्शन को मापता है और यह विसंगतियों को चिह्नित करता है।.
अपने स्कैन डेटा में इन चेतावनी संकेतों पर ध्यान दें:
- एक अप्रत्याशित भौगोलिक क्षेत्र से स्कैन में अचानक वृद्धि
- कम समय में एक ही डिवाइस या आईपी पते से बड़ी संख्या में स्कैन
- स्कैन पैटर्न जो आपके अपेक्षित दर्शकों से मेल नहीं खाते (गलत डिवाइस, गलत समय, गलत स्थान)
इनमें से कोई भी पैटर्न यह संकेत दे सकता है कि किसी कोड का दुर्भावनापूर्ण तत्वों द्वारा शोषण या परीक्षण किया जा रहा है। डायनामिक कोड के साथ, आप प्रभावित यूआरएल को तुरंत अक्षम कर सकते हैं, एक सुरक्षित लैंडिंग पृष्ठ पर रीडायरेक्ट कर सकते हैं, और अभियान को फिर से शुरू करने का निर्णय लेने से पहले जांच कर सकते हैं।.
एक निर्धारित कार्यक्रम पर नियमित ऑडिट स्थापित करें – डिजिटल (एनालिटिक्स की समीक्षा) और भौतिक (कोड प्लेसमेंट का निरीक्षण) दोनों। जितनी जल्दी आप किसी समस्या का पता लगाते हैं, उतना ही कम नुकसान यह पहुंचा सकती है।.
हर स्कैन को होते हुए देखें पेज्लूट का डैशबोर्ड आपको स्कैन प्रदर्शन और विसंगतियों का पूरा दृश्य देता है।. अपने क्यूआर कोड अभियानों को ट्रैक करना शुरू करें आज ही डायनामिक कोड के साथ।.
डेटा गोपनीयता विनियमों का अनुपालन बनाए रखना
यदि आपके क्यूआर कोड कोई भी उपयोगकर्ता डेटा एकत्र करते हैं – भले ही केवल स्कैन स्थान और डिवाइस प्रकार ही क्यों न हो – तो आपके ग्राहकों के स्थान के आधार पर आपकी कानूनी बाध्यताएं होती हैं।.
GDPR यूरोपीय संघ में उपयोगकर्ताओं को लक्षित करते समय लागू होता है। इसमें व्यक्तिगत जानकारी एकत्र करने से पहले स्पष्ट सहमति की आवश्यकता होती है और यह अनिवार्य है कि उपयोगकर्ता अपने डेटा तक पहुंच या उसे हटाने का अनुरोध कर सकें। गैर-अनुपालन पर वैश्विक वार्षिक राजस्व के 4% तक या €20 मिलियन, जो भी अधिक हो, का जुर्माना लगता है।.
CCPA/CPRA कैलिफ़ोर्निया के निवासियों पर लागू होता है और उन्हें डेटा संग्रह से बाहर निकलने का अधिकार देता है। हालांकि इसमें हमेशा अग्रिम सहमति की आवश्यकता नहीं होती है, लेकिन इसमें स्पष्ट प्रकटीकरण और एक सुलभ ऑप्ट-आउट तंत्र की आवश्यकता होती है। जानबूझकर किए गए उल्लंघनों के परिणामस्वरूप प्रति घटना $7,988 तक का जुर्माना लग सकता है।.
अनुपालन में बने रहने के लिए व्यावहारिक कदम:
- अपने अभियान लक्ष्यों के लिए केवल न्यूनतम आवश्यक डेटा एकत्र करें
- अपनी गोपनीयता नीति को किसी भी QR कोड लैंडिंग पृष्ठ से आसानी से खोजने योग्य बनाएं
- एक QR कोड प्लेटफ़ॉर्म का उपयोग करें जो डेटा हटाने के अनुरोधों का समर्थन करता हो
- ऐसे प्लेटफ़ॉर्म चुनें जिनमें GDPR, SOC 2, या HIPAA जैसे मान्यता प्राप्त अनुपालन प्रमाणन हों, जहाँ लागू हो
आप डेटा को कैसे संभालते हैं, इसके बारे में पारदर्शी होना एक कानूनी आवश्यकता और विश्वास-निर्माण का उपाय दोनों है। जो ग्राहक समझते हैं कि आप क्या एकत्र करते हैं – और क्यों – उनके आपके कोड के साथ जुड़ने की अधिक संभावना होती है।. गोपनीयता-सम्मानित QR कोड अभियान कैसे बनाएं, इसका अधिक विस्तार से अन्वेषण करें।.
परिनियोजन से पहले परीक्षण
किसी भी QR कोड को कई उपकरणों और स्थितियों में परीक्षण किए बिना लाइव नहीं किया जाना चाहिए। एक कोड जो आपके फ़ोन पर पूरी तरह से स्कैन होता है, वह पुराने Android डिवाइस पर, मंद रोशनी में, या छोटे आकार में मुद्रित होने पर विफल हो सकता है।.
परिनियोजन से पहले:
- नेटिव कैमरा ऐप्स का उपयोग करके iOS और Android दोनों डिवाइस पर परीक्षण करें
- प्रत्येक प्लेसमेंट स्थान पर अपेक्षित प्रकाश व्यवस्था की स्थिति में स्कैन करें
- सत्यापित करें कि गंतव्य सही ढंग से लोड होता है और पूरी तरह से मोबाइल-अनुकूलित है
- पृष्ठ लोड गति की पुष्टि करें – धीमे पृष्ठ परित्याग को बढ़ाते हैं और अधीर उपयोगकर्ताओं को कहीं और रीडायरेक्ट करने के लिए अवसर पैदा करते हैं
- जांचें कि प्री-स्कैन पूर्वावलोकन में प्रदर्शित URL आपके अपेक्षित डोमेन से मेल खाता है
के लिये मुद्रित सामग्री में रखे गए QR कोड, धुंधलापन से बचने के लिए मुद्रण के लिए वेक्टर प्रारूप (SVG, EPS, या PDF) का उपयोग करें। कोड के चारों ओर एक शांत क्षेत्र – सफेद बॉर्डर – हर तरफ कम से कम चार मॉड्यूल चौड़ा बनाए रखें। अधिकांश मार्केटिंग सामग्री के लिए न्यूनतम व्यावहारिक आकार 0.8 × 0.8 इंच है; करीब से देखे जाने वाले व्यावसायिक कार्डों के लिए, कम से कम 1 × 1 इंच।.
अपनी टीम को प्रशिक्षित करना
प्रौद्योगिकी नियंत्रणों की अपनी सीमाएँ हैं। आपकी मार्केटिंग टीम को यह समझने की आवश्यकता है कि एक सुरक्षित QR कोड अभियान कैसा दिखता है और कौन से संकेत बताते हैं कि कुछ गलत हो गया है।.
टीम प्रशिक्षण में इन क्षेत्रों को कवर करें:
- छेड़छाड़ किए गए भौतिक कोड को कैसे पहचानें
- स्कैन एनालिटिक्स की व्याख्या कैसे करें और विसंगतियों की पहचान कैसे करें
- जब किसी कोड के साथ छेड़छाड़ का संदेह हो तो क्या कदम उठाएं (अक्षम करें, जांच करें, सूचित करें)
- नए कोड बनाते समय ब्रांडिंग और HTTPS आवश्यकताओं को कैसे लागू करें
- उपयोगकर्ताओं के लिए संदर्भ प्रदान करने वाले प्रभावी कॉल-टू-एक्शन कैसे लिखें
द छोटे व्यवसायों के लिए QR कोड मार्केटिंग चेकलिस्ट इन वर्कफ़्लो को अपनी टीम की मानक प्रक्रिया में बनाने के लिए एक उपयोगी संदर्भ है।.
अक्सर पूछे जाने वाले सवाल
स्टैटिक क्यूआर कोड डेस्टिनेशन यूआरएल को कोड पैटर्न में स्थायी रूप से एम्बेड करते हैं और निर्माण के बाद उन्हें बदला नहीं जा सकता। यदि किसी स्टैटिक कोड से समझौता किया जाता है या वह किसी टूटे हुए पेज पर ले जाता है, तो आपको हर उस भौतिक वस्तु को फिर से छापना होगा जिस पर वह दिखाई देता है। डायनामिक क्यूआर कोड एक छोटा रीडायरेक्ट यूआरएल उपयोग करते हैं जिसे आप एक डैशबोर्ड से नियंत्रित करते हैं, ताकि आप डेस्टिनेशन को अपडेट कर सकें या बिना कुछ भी फिर से छापे कोड को तुरंत अक्षम कर सकें। डायनामिक कोड रीयल-टाइम स्कैन एनालिटिक्स भी प्रदान करते हैं, जो आपको संदिग्ध गतिविधि का पता लगाने में मदद करता है। किसी भी मार्केटिंग अभियान के लिए जहाँ सुरक्षा और लचीलापन मायने रखता है, डायनामिक कोड बेहतर विकल्प हैं।.
प्रत्येक प्लेसमेंट स्थान पर भौतिक कोड का नियमित रूप से निरीक्षण करें और उनकी तुलना वैध कोड की संदर्भ छवि से करें। डिजिटल रूप से, असामान्य पैटर्न के लिए अपने स्कैन एनालिटिक्स की निगरानी करें – वॉल्यूम में अप्रत्याशित वृद्धि, अज्ञात भौगोलिक क्षेत्रों से स्कैन, या एक ही डिवाइस से स्कैन की उच्च आवृत्ति। क्योंकि डायनामिक क्यूआर कोड इन मेट्रिक्स को वास्तविक समय में ट्रैक करते हैं, आप विसंगतियों का तुरंत पता लगा सकते हैं और महत्वपूर्ण नुकसान होने से पहले प्रभावित रीडायरेक्ट को अक्षम कर सकते हैं।.
QR कोड से लिंक किया गया प्रत्येक लैंडिंग पृष्ठ HTTPS (TLS/SSL एन्क्रिप्शन) का उपयोग करना चाहिए, मोबाइल उपकरणों पर तेज़ी से लोड होना चाहिए, और आपकी ब्रांड पहचान को स्पष्ट रूप से प्रदर्शित करना चाहिए ताकि उपयोगकर्ता पुष्टि कर सकें कि वे सही जगह पर हैं। उन पृष्ठों के लिए जो कोई भी उपयोगकर्ता डेटा एकत्र करते हैं, अपनी गोपनीयता नीति का एक दृश्यमान लिंक और GDPR या CCPA द्वारा आवश्यक एक सुलभ ऑप्ट-आउट या सहमति तंत्र शामिल करें। यदि पृष्ठ भुगतान या लॉगिन क्रेडेंशियल जैसी संवेदनशील जानकारी को संभालता है, तो सुरक्षा की एक अतिरिक्त परत के रूप में मल्टी-फैक्टर प्रमाणीकरण जोड़ने पर विचार करें।.