Adakah pekerja anda mengimbas kod QR berniat jahat yang memintas tembok api semasa anda? Dengan serangan quishing meningkat hampir 600%, penapis e-mel tradisional tidak lagi mencukupi untuk melindungi data syarikat yang sensitif. Panduan ini meneroka perisian dan platform penting yang anda perlukan untuk mengenal pasti dan menyekat ancaman tersembunyi ini sebelum ia menjejaskan rangkaian anda.
Mengapa Penapis Tradisional Gagal Mengesan Ancaman QR
Kebanyakan sistem keselamatan legasi direka untuk mengimbas pautan dan lampiran berasaskan teks, tetapi pancingan data kod QR (quishing) mengeksploitasi titik buta yang ketara dengan menyembunyikan niat jahat di dalam grafik. Oleh kerana kod QR adalah imej dan bukannya rentetan teks, penapis mudah sering gagal untuk “membaca” URL destinasi yang tersembunyi di dalam petak. Penyerang sering membenamkan kod ini ke dalam dokumen PDF atau Word, membolehkan mereka melepasi pengimbas standard yang tidak dikonfigurasikan untuk analisis imej mendalam.
Statistik menyerlahkan keterukan kelemahan ini, dengan quishing kini menyumbang kira-kira 12% daripada semua insiden pancingan data secara global. Serangan ini sangat disasarkan; contohnya, eksekutif menerima kira-kira 42 kali lebih banyak serangan kod QR berbanding pekerja biasa kerana akses mereka yang lebih luas kepada sistem sensitif. Bagi sesebuah organisasi, akibat daripada satu kesilapan adalah besar, kerana kos purata pelanggaran data telah meningkat kepada $4.45M.
Gerbang E-mel Selamat dengan Pengecaman Imej
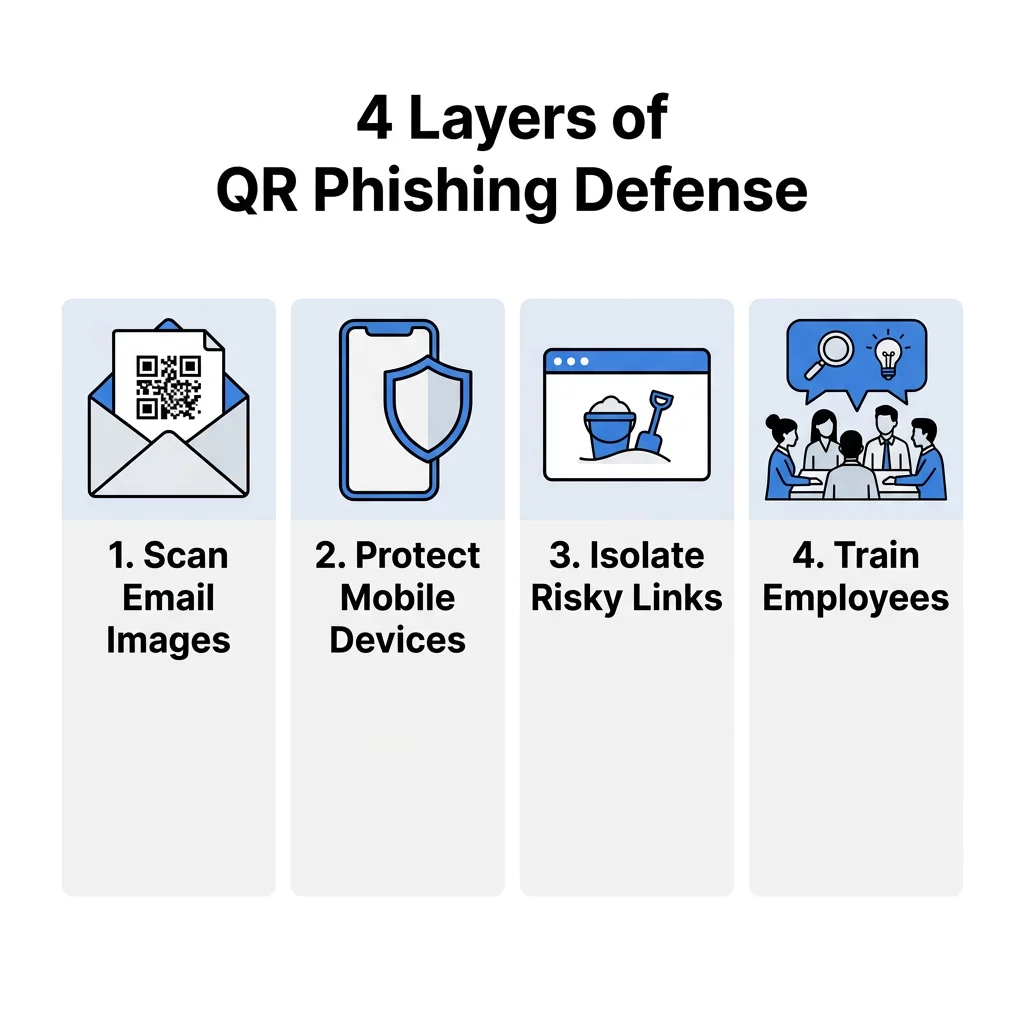
Barisan pertahanan pertama dalam persekitaran profesional ialah Gerbang E-mel Selamat (SEG) yang menggunakan pemprosesan imej lanjutan dan Pengecaman Aksara Optik (OCR). Alat ini bertindak seperti mesin X-ray digital, mengekstrak kod QR daripada lampiran dan menganalisis URL destinasi sebelum e-mel sampai ke peti masuk pengguna. Platform lanjutan menggunakan AI tingkah laku untuk mencari anomali, seperti kod QR yang muncul dalam e-mel yang meniru permintaan log masuk DocuSign atau Microsoft yang sah.
Dengan melaksanakan penyekatan pra-penghantaran, gerbang ini menghalang pengguna daripada berinteraksi dengan ancaman tersebut. Data dunia sebenar menunjukkan keberkesanan pendekatan ini; contohnya, alat keselamatan e-mel khusus telah berjaya menyekat berjuta-juta percubaan quishing harian yang direka khusus untuk mengumpul kelayakan korporat. Lapisan automatik ini penting kerana hampir 90% serangan quishing menumpukan pada mencuri butiran log masuk untuk memudahkan pergerakan sisi dalam rangkaian.
Perlu mengesahkan kod yang mencurigakan? Gunakan kami Pengimbas Kod QR Percuma dengan ciri Imbasan Selamat terbina dalam untuk pratonton dan mengesahkan URL sebelum anda melawatnya.
Pertahanan Ancaman Mudah Alih dan Keselamatan Lapisan DNS
Oleh kerana kod QR terutamanya diimbas menggunakan peranti mudah alih, penyerang sering menggunakannya untuk memintas penapis desktop korporat. Perisian Pertahanan Ancaman Mudah Alih (MTD) adalah kritikal untuk melindungi peranti peribadi dan keluaran syarikat yang mengakses sistem perniagaan, terutamanya dalam persekitaran kerja jauh atau hibrid. Penyelesaian ini menyediakan keselamatan lapisan DNS, yang memintas permintaan sambungan sebaik sahaja imbasan berlaku dan menyekat akses jika destinasi adalah domain berniat jahat yang diketahui.
Di luar penyenaraian hitam mudah, alat MTD menawarkan perlindungan sifar hari dengan mengenal pasti pautan yang tidak pernah dilihat sebelum ini berdasarkan struktur halaman yang mencurigakan atau kehadiran borang pengumpulan kelayakan. Ini adalah perlindungan penting bagi organisasi yang mengedarkan Kod QR untuk perisian atau alat dalaman, kerana ia memastikan pekerja kekal dilindungi walaupun mereka berada di luar Wi-Fi korporat.
Perlindungan Titik Akhir dan Pengasingan Pelayar
Jika pengguna berjaya mengklik pautan berniat jahat, perlindungan titik akhir bertindak sebagai jaring keselamatan terakhir. Alat yang menawarkan pengasingan pelayar sangat berkesan terhadap quishing kerana ia membuka URL dalam persekitaran maya, “kotak pasir”. Ini memastikan sesi terpisah sepenuhnya daripada rangkaian tempatan, menghalang perisian hasad daripada memuat turun terus ke peranti dan memastikan data sensitif kekal terasing daripada pelayar.
Untuk mengurangkan kerumitan mengurus sesi terpencil sedemikian dan mengelakkan jurang keselamatan yang berpotensi, penyelesaian seperti pelayar antikesan juga boleh digunakan untuk mencipta dan mengawal persekitaran penyemakan imbas yang berasingan dengan lebih cekap, membantu pasukan mengekalkan sempadan yang jelas antara sesi tanpa kos operasi tambahan.
Tambahan pula, penyepaduan alat pengesahan identiti boleh membantu mengesan dan menyekat kecurian token Pengesahan Berbilang Faktor (MFA) yang tidak dibenarkan. Ini penting kerana platform “Phishing-as-a-Service” moden kini menggunakan kod QR untuk memintas token ini dalam masa nyata. Dengan menguatkuasakan dasar akses bersyarat, pasukan keselamatan boleh memastikan bahawa walaupun kelayakan terdedah, penyerang tidak boleh mendapatkan akses tanpa melepasi pemeriksaan biometrik atau berasaskan perkakasan tambahan.
Pasukan yang menilai perlindungan titik akhir melangkaui antivirus tradisional sering menggandingkan kawalan tersebut dengan alternatif titik akhir Koi yang menambah kebolehlihatan masa jalan yang berterusan dan pengesanan kecurian kelayakan, yang membantu mengesan muatan pancingan data QR (quishing) yang mungkin tidak dipintas oleh pengasingan pelayar semata-mata di pintu masuk.
Latihan Keselamatan dan Simulasi Pancingan Data
Teknologi sahaja tidak dapat menghentikan setiap ancaman; pekerja anda mesti dilatih untuk mengenali tanda-tanda fizikal dan digital penipuan. Platform kesedaran keselamatan kini termasuk modul quishing khusus yang mengajar pengguna untuk memeriksa bahan fizikal untuk tanda-tanda gangguan. Sebagai contoh, taktik biasa melibatkan meletakkan pelekat palsu di atas kod QR yang sah pada poster atau terminal pembayaran.
- Serangan quishing simulasi membolehkan pasukan IT menghantar kod QR pancingan data “palsu” kepada kakitangan untuk mengenal pasti siapa yang mungkin memerlukan latihan tambahan.
- Latihan pemeriksaan visual membantu pekerja mengenal pasti “lapisan berniat jahat” di mana kod palsu diletakkan di atas kod yang tulen.
- Alat pelaporan dalaman menyediakan cara yang diperkemas untuk kakitangan melaporkan kod yang mencurigakan terus ke pusat operasi keselamatan.
Pertahanan Proaktif dengan Platform Pengurusan Dinamik
Bagi perniagaan yang menjana kod mereka sendiri, menggunakan platform pengurusan yang selamat adalah cara proaktif untuk mempertahankan jenama anda. Mengamalkan amalan terbaik untuk keselamatan kod QR melibatkan beralih daripada kod statik, yang kekal dan tidak boleh diubah jika ia dikompromi.
Kod QR dinamik adalah standard pilihan untuk kegunaan profesional kerana ia membolehkan anda mengemas kini atau melumpuhkan URL destinasi serta-merta tanpa mencetak semula sebarang bahan fizikal. Ia juga menyediakan analitik masa nyata, membolehkan anda memantau “lonjakan volum” atau imbasan dari lokasi geografi yang tidak dijangka – anomali yang sering berfungsi sebagai tanda amaran awal kempen yang dirampas. Sesetengah organisasi meningkatkan lagi keselamatan dengan menggunakan kod QR yang disulitkan untuk pengesahan dalaman, memastikan hanya pengguna dengan kunci penyahsulitan yang betul boleh mengakses data.
Lindungi aset jenama anda. Gunakan kami Pengimbas Kod Bar Dalam Talian untuk memeriksa struktur data mana-mana kod dengan selamat sebelum berinteraksi dengan kandungannya.
Soalan Lazim
Tidak, kebanyakan aplikasi kamera asli direka untuk kelajuan dan hanya membaca data mentah untuk mengalihkan anda ke pautan. Untuk kekal selamat dalam konteks profesional, anda harus menggunakan pengimbas khusus yang menawarkan “pratonton selamat” untuk menyemak URL terhadap pangkalan data ancaman sebelum pelayar dibuka. Mengapa kod QR dianggap lebih berbahaya daripada pautan biasa? Bahaya utama ialah kod QR tidak boleh dibaca oleh manusia. Tidak seperti pautan teks di mana anda boleh meletakkan tetikus anda untuk melihat destinasi, kod QR menyembunyikan titik akhirnya, menjadikannya lebih mudah bagi penyerang untuk membawa pengguna ke tapak penipuan tanpa menimbulkan syak wasangka serta-merta. Bagaimanakah kod QR dinamik meningkatkan keselamatan perniagaan? Kod dinamik menawarkan kawalan terpusat, membolehkan anda menjejaki setiap imbasan dan membatalkan akses pada bila-bila masa. Jika kod diganggu atau digunakan secara tidak sah, anda boleh melumpuhkannya dari jauh dalam beberapa saat, yang merupakan ciri kritikal untuk mengekalkan piawaian penjanaan kod QR yang selamat. Mempertahankan diri daripada pancingan data QR (quishing) memerlukan strategi berbilang lapisan yang menggabungkan pengimbasan automatik dengan pengurusan proaktif. Mulakan dengan mengaudit pintu masuk e-mel anda yang sedia ada untuk memastikan ia boleh memproses imej, kemudian gunakan perlindungan mudah alih untuk tenaga kerja anda. Untuk melindungi komunikasi anda sendiri, lawati Pageloot untuk mencipta kod QR dinamik berjenama, boleh dijejak dan boleh diedit yang menyediakan pengawasan yang anda perlukan untuk kekal mendahului ancaman siber.