Сканират ли вашите служители злонамерени QR кодове, които заобикалят настоящите ви защитни стени? С нарастването на quishing атаките с близо 600%, традиционните имейл филтри вече не са достатъчни за защита на чувствителни фирмени данни. Това ръководство изследва основните софтуери и платформи, от които се нуждаете, за да идентифицирате и блокирате тези скрити заплахи, преди те да компрометират вашата мрежа.
Защо традиционните филтри не успяват да открият QR заплахи
Повечето стари системи за сигурност са проектирани да сканират текстови връзки и прикачени файлове, но Фишинг с QR код (quishing) използва значително сляпо петно, като скрива злонамерени намерения в графика. Тъй като QR кодът е изображение, а не низ от текст, простите филтри често не успяват да “прочетат” целевия URL адрес, скрит в квадратите. Атакуващите често вграждат тези кодове в PDF или Word документи, което им позволява да преминат покрай стандартни скенери, които не са конфигурирани за дълбок анализ на изображения.
Статистиката подчертава сериозността на тази уязвимост, като quishing вече представлява приблизително 12% от всички фишинг инциденти в световен мащаб. Тези атаки са силно насочени; например, ръководителите получават приблизително 42 пъти повече атаки с QR кодове от средния служител поради по-широкия им достъп до чувствителни системи. За една организация последствията от едно единствено пропускане са тежки, тъй като средната цена на пробив в данните е нараснала до 4,45 милиона долара.
Защитени имейл шлюзове с разпознаване на изображения
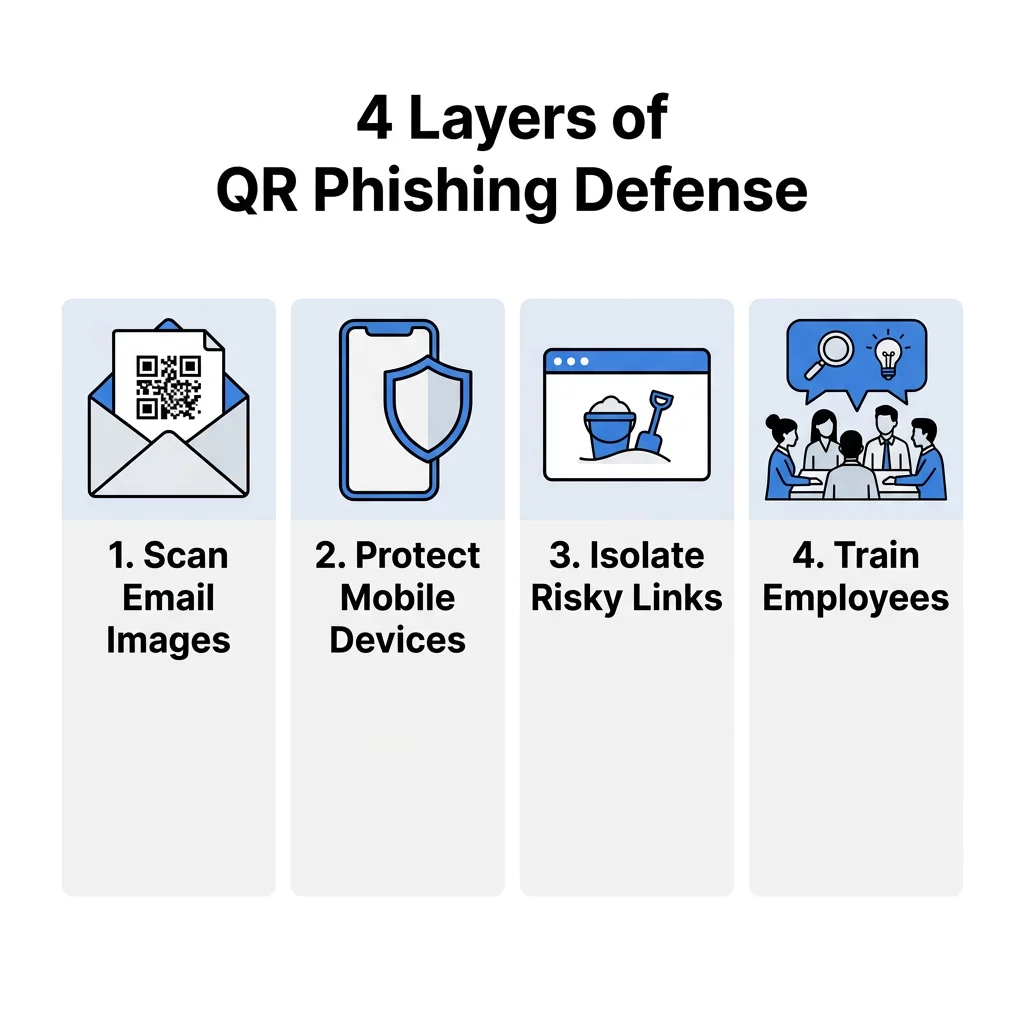
Първата линия на защита в професионална среда е защитен имейл шлюз (SEG), който използва усъвършенствана обработка на изображения и оптично разпознаване на символи (OCR). Тези инструменти действат като цифров рентгенов апарат, извличайки QR кода от прикачен файл и анализирайки целевия URL адрес, преди имейлът изобщо да достигне до пощенската кутия на потребителя. Усъвършенстваните платформи използват поведенчески изкуствен интелект, за да търсят аномалии, като например QR код, който се появява в имейл, имитиращ легитимна заявка за вход в DocuSign или Microsoft.
Чрез прилагане на блокиране преди доставката, тези шлюзове предотвратяват взаимодействието на потребителя със заплахата. Данни от реалния свят показват ефективността на този подход; например, специализирани инструменти за имейл сигурност успешно са блокирали милиони ежедневни quishing опити, които са били специално проектирани да събират корпоративни идентификационни данни. Този автоматизиран слой е от съществено значение, тъй като почти 90% от quishing атаките се фокусират върху кражбата на данни за вход, за да улеснят страничното движение в мрежата.
Трябва да проверите подозрителен код? Използвайте нашите Безплатен скенер за QR кодове с вградени функции за безопасно сканиране за предварителен преглед и проверка на URL адреси, преди да ги посетите.
Мобилна защита от заплахи и сигурност на DNS слоя
Тъй като QR кодовете се сканират предимно с мобилни устройства, атакуващите често ги използват, за да заобиколят корпоративните филтри за настолни компютри. Софтуерът за мобилна защита от заплахи (MTD) е от решаващо значение за защита на лични и служебни устройства, които имат достъп до бизнес системи, особено в отдалечени или хибридни работни среди. Тези решения осигуряват сигурност на DNS слоя, която прихваща заявката за връзка в момента на сканиране и блокира достъпа, ако дестинацията е известен злонамерен домейн.
Отвъд простото включване в черен списък, MTD инструментите предлагат защита от нулевия ден, като идентифицират невиждани досега връзки въз основа на подозрителни структури на страници или наличието на форми за събиране на идентификационни данни. Това е жизненоважна защита за организации, които разпространяват QR кодове за софтуер или вътрешни инструменти, тъй като гарантира, че служителите остават защитени дори когато са извън корпоративната Wi-Fi мрежа.
Защита на крайни точки и изолация на браузъра
Ако потребител успее да кликне върху злонамерен линк, защитата на крайната точка действа като последна предпазна мрежа. Инструментите, които предлагат изолация на браузъра, са особено ефективни срещу “куишинг”, тъй като отварят URL адреса във виртуализирана, "пясъчна" среда. Това поддържа сесията напълно отделена от локалната мрежа, предотвратявайки изтеглянето на зловреден софтуер директно на устройството и гарантирайки, че чувствителните данни остават изолирани от браузъра.
За да се намали сложността при управлението на такива изолирани сесии и да се избегнат потенциални пропуски в сигурността, решения като антидетект браузъри могат също да се използват за по-ефективно създаване и контролиране на отделни среди за сърфиране, помагайки на екипите да поддържат ясни граници между сесиите без допълнителни оперативни разходи.
Освен това, интегрирането на инструменти за проверка на самоличността може да помогне за откриване и блокиране на неоторизирана кражба на токени за многофакторна автентикация (MFA). Това е важно, тъй като съвременните платформи “Фишинг като услуга” вече използват QR кодове за прихващане на тези токени в реално време. Чрез прилагане на политики за условен достъп, екипите по сигурността могат да гарантират, че дори ако идентификационни данни изтекат, нападателят не може да получи достъп без преминаване на допълнителни биометрични или хардуерни проверки.
Екипите, които оценяват защитата на крайните точки отвъд традиционния антивирусен софтуер, често съчетават тези контроли с модерни Koi алтернативи за крайни точки които добавят непрекъсната видимост по време на изпълнение и откриване на кражба на идентификационни данни, което помага за улавяне на фишинг атаки с QR код, които самото изолиране на браузъра може да не прихване на шлюза.
Обучение по сигурност и симулации на фишинг
Технологията сама по себе си не може да спре всяка заплаха; вашите служители трябва да бъдат обучени да разпознават физическите и цифровите признаци на измама. Платформите за осведоменост по сигурността вече включват специализирани "куишинг" модули, които учат потребителите да инспектират физически материали за признаци на манипулация. Например, често срещана тактика включва поставяне на фалшив стикер върху легитимен QR код на плакат или терминал за плащане.
- Симулираните “куишинг” атаки позволяват на ИТ екипите да изпращат "фалшиви" фишинг QR кодове на персонала, за да идентифицират кой може да се нуждае от допълнително обучение.
- Обучението за визуална инспекция помага на служителите да идентифицират “злонамерени наслагвания”, при които фалшив код е поставен върху истински.
- Инструментите за вътрешно докладване осигуряват рационализиран начин за персонала да сигнализира за подозрителни кодове директно до центъра за операции по сигурността.
Проактивна защита с платформи за динамично управление
За бизнеси, които генерират свои собствени кодове, използването на сигурна платформа за управление е проактивен начин да защитите вашата марка. Приемането на най-добри практики за сигурност на QR кодове включва отдалечаване от статични кодове, които са постоянни и не могат да бъдат променяни, ако бъдат компрометирани.
Динамичните QR кодове са предпочитаният стандарт за професионална употреба, тъй като ви позволяват незабавно да актуализирате или деактивирате целевия URL адрес, без да препечатвате никакви физически материали. Те също така предоставят анализи в реално време, което ви позволява да наблюдавате за “пикове в обема” или сканирания от неочаквани географски местоположения – аномалии, които често служат като ранни предупредителни знаци за отвлечена кампания. Някои организации допълнително подобряват сигурността, като използват криптирани QR кодове за вътрешна автентикация, гарантирайки, че само потребители с правилните ключове за декриптиране могат да имат достъп до данните.
Защитете активите на вашата марка. Използвайте нашите Онлайн скенер за баркодове за безопасно инспектиране на структурата на данните на всеки код, преди да взаимодействате със съдържанието му.
ЧЗВ
Не, повечето вградени приложения за камера са проектирани за скорост и четат само суровите данни, за да ви пренасочат към връзка. За да останете в безопасност в професионален контекст, трябва да използвате специализиран скенер, който предлага „сигурен преглед“, за да провери URL адреса спрямо бази данни за заплахи, преди браузърът да се отвори. Защо QR кодовете се считат за по-опасни от стандартните връзки? Основната опасност е, че QR кодовете не са четими от хора. За разлика от текстова връзка, където можете да задържите мишката, за да видите дестинацията, QR кодът скрива крайната си точка, което улеснява много повече нападателите да водят потребители към измамни сайтове, без да предизвикват незабавно подозрение. Как динамичните QR кодове подобряват сигурността на бизнеса? Динамичните кодове предлагат централизиран контрол, което ви позволява да проследявате всяко сканиране и да отменяте достъпа по всяко време. Ако кодът е манипулиран или използван по неоторизиран начин, можете да го деактивирате дистанционно за секунди, което е критична функция за поддържане на стандарти за сигурно генериране на QR кодове. Защитата срещу фишинг с QR код изисква многопластова стратегия, която комбинира автоматизирано сканиране с проактивно управление. Започнете с одит на текущия си имейл шлюз, за да се уверите, че може да обработва изображения, след което разгърнете мобилна защита за вашата работна сила. За да защитите собствените си комуникации, посетете Pageloot, за да създадете брандирани, проследими и редактируеми динамични QR кодове, които осигуряват надзора, от който се нуждаете, за да останете пред киберзаплахите.