Skúmajú vaši zamestnanci škodlivé QR kódy, ktoré obchádzajú vaše súčasné brány firewall? S nárastom quishing útokov o takmer 600% už tradičné e-mailové filtre nestačia na ochranu citlivých firemných dát. Táto príručka skúma základný softvér a platformy, ktoré potrebujete na identifikáciu a blokovanie týchto skrytých hrozieb predtým, než kompromitujú vašu sieť.
Prečo tradičné filtre nedokážu odhaliť QR hrozby
Väčšina starších bezpečnostných systémov je navrhnutá na skenovanie textových odkazov a príloh, ale Phishing pomocou QR kódu (quishing) využíva významné slepé miesto tým, že skrýva škodlivý úmysel vo vnútri grafiky. Pretože QR kód je obrázok a nie reťazec textu, jednoduché filtre často nedokážu “prečítať” cieľovú URL adresu skrytú v štvorcoch. Útočníci často vkladajú tieto kódy do PDF alebo Word dokumentov, čo im umožňuje prejsť štandardnými skenermi, ktoré nie sú nakonfigurované na hĺbkovú analýzu obrázkov.
Štatistiky zdôrazňujú závažnosť tejto zraniteľnosti, pričom quishing v súčasnosti predstavuje približne 12% všetkých phishingových incidentov globálne. Tieto útoky sú vysoko cielené; napríklad, vedúci pracovníci dostávajú približne 42-krát viac útokov pomocou QR kódov ako priemerný zamestnanec kvôli ich širšiemu prístupu k citlivým systémom. Pre organizáciu sú dôsledky jediného prehliadnutia vysoké, keďže priemerné náklady na narušenie dát sa vyšplhali na $4.45M.
Bezpečné e-mailové brány s rozpoznávaním obrázkov
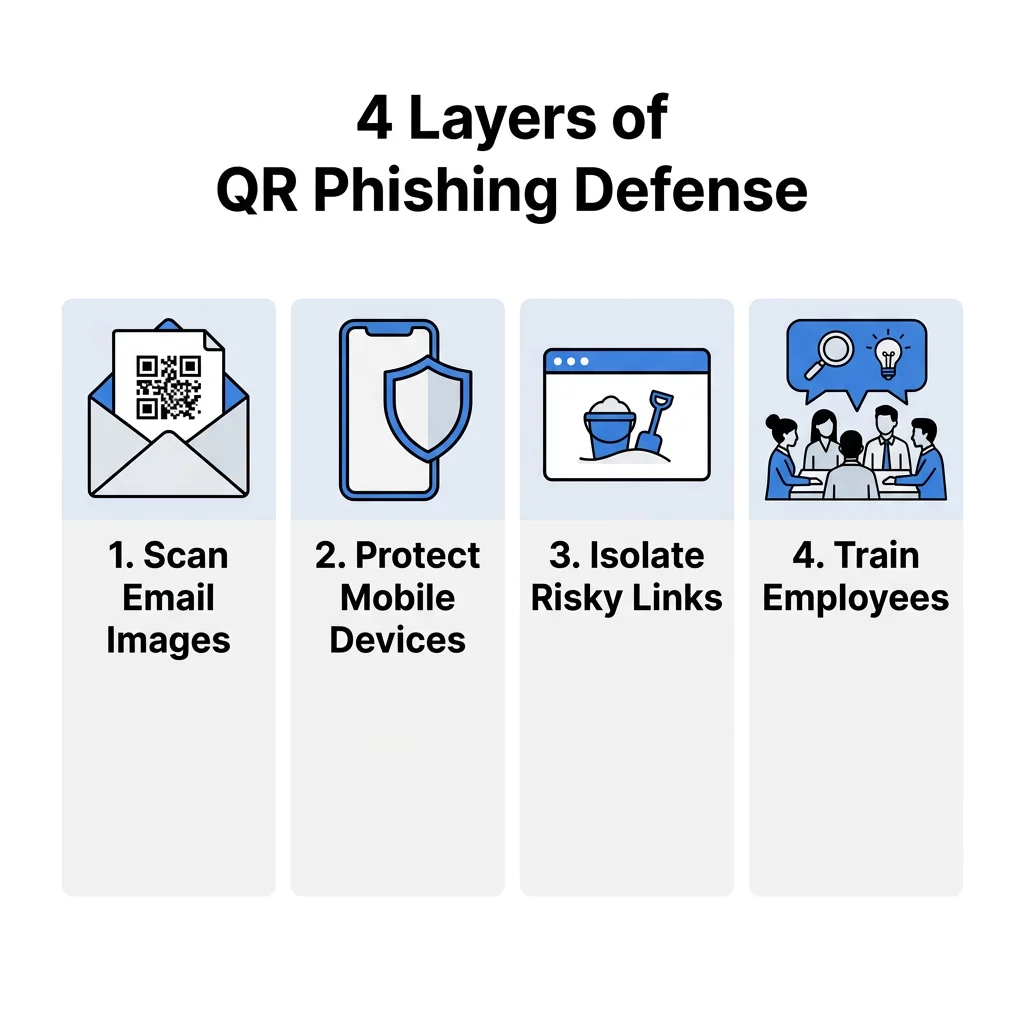
Prvou líniou obrany v profesionálnom prostredí je Bezpečná e-mailová brána (SEG), ktorá využíva pokročilé spracovanie obrazu a optické rozpoznávanie znakov (OCR). Tieto nástroje fungujú ako digitálny röntgen, extrahujú QR kód z prílohy a analyzujú cieľovú URL adresu predtým, než e-mail vôbec dorazí do schránky používateľa. Pokročilé platformy používajú behaviorálnu AI na hľadanie anomálií, ako je napríklad QR kód objavujúci sa v e-maile, ktorý napodobňuje legitímnu žiadosť o prihlásenie do DocuSign alebo Microsoft.
Implementáciou blokovania pred doručením tieto brány zabraňujú používateľovi v interakcii s hrozbou. Reálne dáta ukazujú účinnosť tohto prístupu; napríklad, špecializované nástroje na zabezpečenie e-mailov úspešne zablokovali milióny denných pokusov o quishing, ktoré boli špeciálne navrhnuté na získavanie firemných prihlasovacích údajov. Táto automatizovaná vrstva je nevyhnutná, pretože takmer 90% quishing útokov sa zameriava na krádež prihlasovacích údajov na uľahčenie laterálneho pohybu v rámci siete.
Potrebujete overiť podozrivý kód? Použite náš Bezplatný skener QR kódov so vstavanými funkciami Safe Scan na náhľad a overenie URL adries predtým, než ich navštívite.
Mobilná ochrana pred hrozbami a zabezpečenie na úrovni DNS
Pretože QR kódy sa primárne skenujú pomocou mobilných zariadení, útočníci ich často používajú na obchádzanie firemných desktopových filtrov. Softvér Mobile Threat Defense (MTD) je kľúčový pre ochranu osobných a firemných zariadení, ktoré pristupujú k obchodným systémom, najmä v prostrediach vzdialenej alebo hybridnej práce. Tieto riešenia poskytujú zabezpečenie na úrovni DNS, ktoré zachytí požiadavku na pripojenie v momente skenovania a zablokuje prístup, ak je cieľom známa škodlivá doména.
Okrem jednoduchého blacklistingu ponúkajú nástroje MTD ochranu pred zero-day útokmi identifikáciou predtým nevidených odkazov na základe podozrivých štruktúr stránok alebo prítomnosti formulárov na získavanie prihlasovacích údajov. Toto je životne dôležitá ochrana pre organizácie, ktoré distribuujú QR kódy pre softvér alebo interné nástroje, pretože zaisťuje, že zamestnanci zostanú chránení aj keď sú mimo firemnej Wi-Fi.
Ochrana koncových bodov a izolácia prehliadača
Ak sa používateľovi podarí kliknúť na škodlivý odkaz, ochrana koncových bodov slúži ako posledná záchranná sieť. Nástroje, ktoré ponúkajú izoláciu prehliadača, sú obzvlášť účinné proti quishingu, pretože otvárajú URL v virtualizovanom, “sandboxovom” prostredí. Tým sa relácia udržiava úplne oddelená od lokálnej siete, čo zabraňuje sťahovaniu malvéru priamo do zariadenia a zabezpečuje, že citlivé údaje zostanú izolované od prehliadača.
Na zníženie zložitosti správy takýchto izolovaných relácií a vyhnúť sa potenciálnym bezpečnostným medzerám, riešenia ako antidetekčné prehliadače možno tiež použiť na efektívnejšie vytváranie a kontrolu samostatných prehliadacích prostredí, čo pomáha tímom udržiavať jasné hranice medzi reláciami bez dodatočných prevádzkových nákladov.
Okrem toho, integrácia nástrojov na overenie identity môže pomôcť odhaliť a zablokovať neoprávnenú krádež tokenov viacfaktorovej autentifikácie (MFA). To je dôležité, pretože moderné platformy “Phishing-as-a-Service” teraz používajú QR kódy na zachytenie týchto tokenov v reálnom čase. Presadzovaním podmienených prístupových politík môžu bezpečnostné tímy zabezpečiť, že aj keď dôjde k úniku poverení, útočník nezíska prístup bez prekonania dodatočných biometrických alebo hardvérových kontrol.
Tímy, ktoré hodnotia ochranu koncových bodov nad rámec tradičného antivírusu, často spájajú tieto kontroly s modernými Alternatívy koncových bodov Koi ktoré pridávajú nepretržitú viditeľnosť za behu a detekciu krádeže poverení, čo pomáha zachytiť quishingové útoky, ktoré samotná izolácia prehliadača nemusí zachytiť na bráne.
Bezpečnostné školenia a simulácie phishingu
Samotná technológia nedokáže zastaviť každú hrozbu; vaši zamestnanci musia byť vyškolení, aby rozpoznali fyzické a digitálne znaky podvodu. Platformy na zvyšovanie bezpečnostného povedomia teraz zahŕňajú špecializované quishing moduly, ktoré učia používateľov kontrolovať fyzické materiály na známky manipulácie. Napríklad, bežná taktika zahŕňa umiestnenie podvodnej nálepky cez legitímny QR kód na plagáte alebo platobnom termináli.
- Simulované quishing útoky umožňujú IT tímom posielať “falošné” phishingové QR kódy zamestnancom, aby identifikovali, kto môže potrebovať dodatočné školenie.
- Školenie vizuálnej kontroly pomáha zamestnancom identifikovať “škodlivé prekrytia”, kde je podvodný kód umiestnený cez originálny.
- Interné nástroje na nahlasovanie poskytujú zamestnancom zjednodušený spôsob, ako nahlásiť podozrivé kódy priamo bezpečnostnému operačnému centru.
Proaktívna obrana s platformami dynamickej správy
Pre firmy, ktoré generujú vlastné kódy, je používanie zabezpečenej platformy na správu proaktívnym spôsobom, ako brániť svoju značku. Prijatie osvedčených postupov pre bezpečnosť QR kódov zahŕňa odklon od statických kódov, ktoré sú trvalé a nedajú sa zmeniť, ak sú kompromitované.
Dynamické QR kódy sú preferovaným štandardom pre profesionálne použitie, pretože umožňujú okamžite aktualizovať alebo deaktivovať cieľovú URL bez potreby pretlače akýchkoľvek fyzických materiálov. Poskytujú tiež analýzy v reálnom čase, čo vám umožňuje monitorovať “špičky objemu” alebo skeny z neočakávaných geografických lokalít – anomálie, ktoré často slúžia ako včasné varovné signály unesenej kampane. Niektoré organizácie ďalej zvyšujú bezpečnosť používaním šifrovaných QR kódov pre internú autentifikáciu, čím zabezpečujú, že k dátam majú prístup iba používatelia so správnymi dešifrovacími kľúčmi.
Chráňte aktíva svojej značky. Použite náš Online skener čiarových kódov na bezpečnú kontrolu dátovej štruktúry akéhokoľvek kódu pred interakciou s jeho obsahom.
Často kladené otázky
Nie, väčšina natívnych aplikácií fotoaparátu je navrhnutá pre rýchlosť a iba číta nespracované údaje, aby vás presmerovala na odkaz. Aby ste zostali v bezpečí v profesionálnom kontexte, mali by ste použiť vyhradený skener, ktorý ponúka „bezpečný náhľad“ na kontrolu URL adresy voči databázam hrozieb predtým, ako sa otvorí prehliadač. Prečo sú QR kódy považované za nebezpečnejšie ako štandardné odkazy? Primárne nebezpečenstvo spočíva v tom, že QR kódy nie sú čitateľné pre ľudí. Na rozdiel od textového odkazu, kde môžete prejsť myšou, aby ste videli cieľ, QR kód skrýva svoj koncový bod, čo útočníkom oveľa uľahčuje navádzanie používateľov na podvodné stránky bez vzbudenia okamžitého podozrenia. Ako dynamické QR kódy zlepšujú bezpečnosť podnikov? Dynamické kódy ponúkajú centralizovanú kontrolu, ktorá vám umožňuje sledovať každé skenovanie a kedykoľvek zrušiť prístup. Ak je kód manipulovaný alebo použitý neoprávneným spôsobom, môžete ho na diaľku v priebehu sekúnd zakázať, čo je kritická funkcia pre udržanie štandardov bezpečnej generácie QR kódov. Obrana proti quishingu si vyžaduje viacvrstvovú stratégiu, ktorá kombinuje automatizované skenovanie s proaktívnou správou. Začnite auditovaním vašej súčasnej e-mailovej brány, aby ste sa uistili, že dokáže spracovať obrázky, a potom nasadzujte mobilnú ochranu pre vašu pracovnú silu. Na zabezpečenie vlastnej komunikácie navštívte Pageloot, aby ste vytvorili značkové, sledovateľné a editovateľné dynamické QR kódy, ktoré poskytujú dohľad, ktorý potrebujete na to, aby ste zostali o krok pred kybernetickými hrozbami.