Kas teie töötajad skaneerivad pahatahtlikke QR-koode, mis mööduvad teie praegustest tulemüüridest? Kuna quishing-rünnakud on kasvanud ligi 600%, ei piisa traditsioonilistest e-posti filtritest enam tundlike ettevõtte andmete kaitsmiseks. See juhend uurib olulist tarkvara ja platvorme, mida vajate nende varjatud ohtude tuvastamiseks ja blokeerimiseks, enne kui need teie võrku kahjustavad.
Miks traditsioonilised filtrid ei suuda QR-ohte tuvastada
Enamik vanemaid turvasüsteeme on loodud tekstipõhiste linkide ja manuste skannimiseks, kuid QR-koodi andmepüük (quishing) kasutab ära olulist pimeala, peites pahatahtliku kavatsuse graafika sisse. Kuna QR-kood on pilt, mitte tekstistring, ei suuda lihtsad filtrid sageli “lugeda” ruutude sisse peidetud siht-URL-i. Ründajad manustavad neid koode sageli PDF-idesse või Wordi dokumentidesse, võimaldades neil mööda hiilida standardsetest skanneritest, mis ei ole konfigureeritud sügavaks pildianalüüsiks.
Statistika rõhutab selle haavatavuse tõsidust, kusjuures quishing moodustab nüüd ligikaudu 12% kõigist andmepüügi juhtumitest kogu maailmas. Need rünnakud on väga sihipärased; näiteks saavad juhid umbes 42 korda rohkem QR-koodi rünnakuid kui keskmine töötaja, kuna neil on laiem juurdepääs tundlikele süsteemidele. Organisatsiooni jaoks on ühe vea tagajärjed suured, kuna keskmine andmelekke maksumus on tõusnud 4,45 miljoni dollarini.
Turvalised e-posti lüüsid pildituvastusega
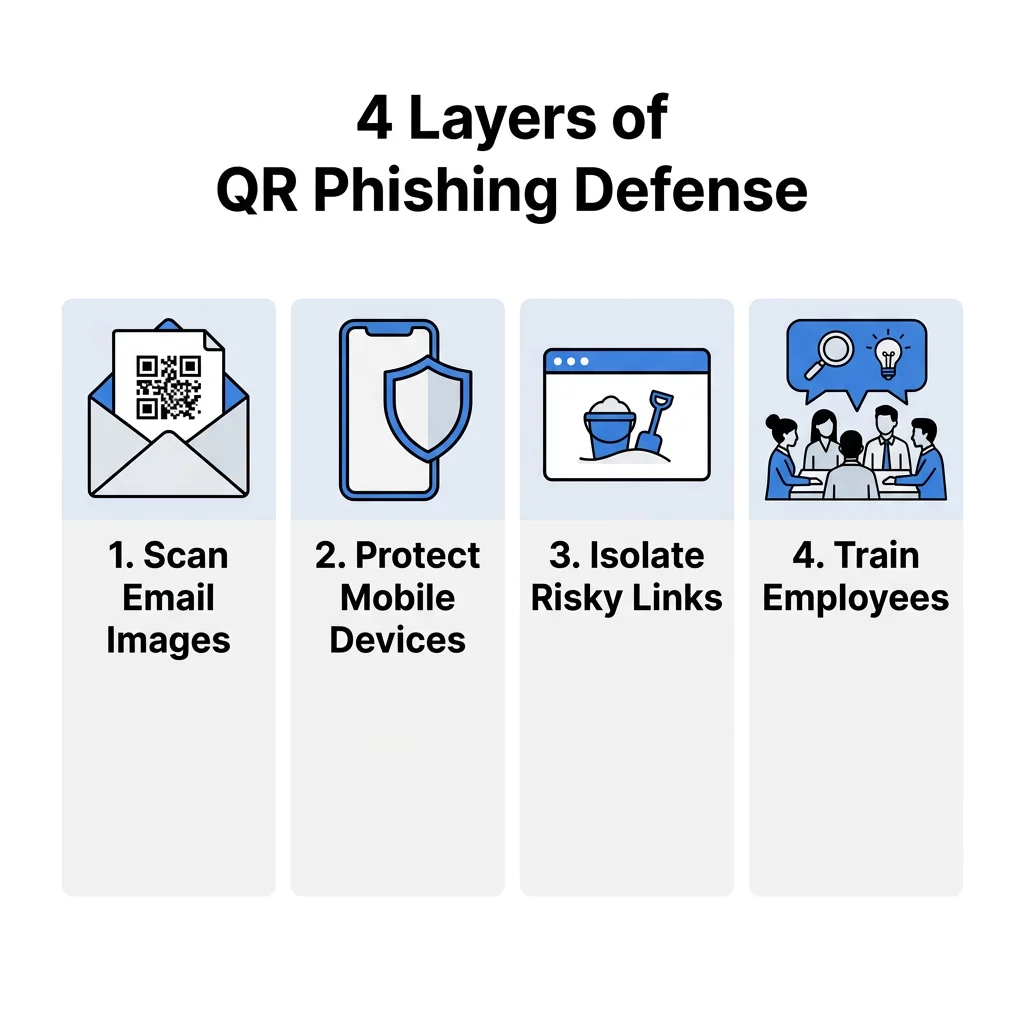
Esimene kaitseliin professionaalses keskkonnas on turvaline e-posti lüüs (SEG), mis kasutab täiustatud pilditöötlust ja optilist märgituvastust (OCR). Need tööriistad toimivad nagu digitaalne röntgeniaparaat, eraldades manustest QR-koodi ja analüüsides siht-URL-i enne, kui e-kiri üldse kasutaja postkasti jõuab. Täiustatud platvormid kasutavad käitumuslikku tehisintellekti anomaaliate otsimiseks, näiteks QR-koodi ilmumist e-kirjas, mis jäljendab legitiimset DocuSigni või Microsofti sisselogimistaotlust.
Rakendades eelnevat blokeerimist, takistavad need lüüsid kasutajal ohuga kunagi suhelda. Reaalsed andmed näitavad selle lähenemise tõhusust; näiteks on spetsiaalsed e-posti turvatööriistad edukalt blokeerinud miljoneid igapäevaseid quishing-katseid, mis olid spetsiaalselt loodud ettevõtte mandaatide kogumiseks. See automatiseeritud kiht on oluline, sest ligi 90% quishing-rünnakutest keskendub sisselogimisandmete varastamisele, et hõlbustada külgsuunalist liikumist võrgus.
Kas on vaja kahtlast koodi kontrollida? Kasutage meie Tasuta QR-koodi skanner sisseehitatud turvalise skannimise funktsioonidega URL-ide eelvaateks ja kontrollimiseks enne nende külastamist.
Mobiiliohtude kaitse ja DNS-kihi turvalisus
Kuna QR-koode skaneeritakse peamiselt mobiilseadmetega, kasutavad ründajad neid sageli ettevõtte töölaua filtritest möödahiilimiseks. Mobiiliohtude kaitse (MTD) tarkvara on kriitilise tähtsusega isiklike ja ettevõtte poolt väljastatud seadmete kaitsmiseks, mis pääsevad ligi ärisüsteemidele, eriti kaugtöö või hübriidtöö keskkondades. Need lahendused pakuvad DNS-kihi turvalisust, mis katkestab ühenduse taotluse skannimise hetkel ja blokeerib juurdepääsu, kui sihtkoht on teadaolev pahatahtlik domeen.
Lisaks lihtsale musta nimekirja kandmisele pakuvad MTD-tööriistad nullpäeva kaitset, tuvastades varem nägemata lingid kahtlaste leheküljestruktuuride või mandaatide kogumise vormide olemasolu põhjal. See on elutähtis kaitse organisatsioonidele, mis levitavad QR-koodid tarkvara jaoks või sisemisi tööriistu, kuna see tagab, et töötajad on kaitstud isegi siis, kui nad ei kasuta ettevõtte Wi-Fi-t.
Lõpp-punkti kaitse ja brauseri isolatsioon
Kui kasutaja suudab klõpsata pahatahtlikul lingil, toimib lõpp-punkti kaitse viimase turvavõrguna. Brauseri isolatsiooni pakkuvad tööriistad on eriti tõhusad quishing'i vastu, sest need avavad URL-i virtualiseeritud, “liivakasti” keskkonnas. See hoiab seansi kohalikust võrgust täiesti eraldi, takistades pahavara otse seadmesse allalaadimist ja tagades, et tundlikud andmed jäävad brauserist isoleerituks.
Selliste isoleeritud seansside haldamise keerukuse vähendamiseks ja võimalike turvaaukude vältimiseks saab kasutada lahendusi nagu antidetektori brauserid, mida saab kasutada ka eraldi sirvimiskeskkondade tõhusamaks loomiseks ja kontrollimiseks, aidates meeskondadel hoida selgeid piire seansside vahel ilma lisanduva tegevuskuluta.
Lisaks aitab identiteedi kontrollimise tööriistade integreerimine tuvastada ja blokeerida volitamata mitmefaktorilise autentimise (MFA) tokenite varguse. See on oluline, sest kaasaegsed “Phishing-as-a-Service” platvormid kasutavad nüüd QR-koode nende tokenite reaalajas pealtkuulamiseks. Tingimuslike juurdepääsupoliitikate jõustamisega saavad turvameeskonnad tagada, et isegi kui mandaat lekib, ei saa ründaja juurdepääsu ilma täiendavate biomeetriliste või riistvarapõhiste kontrollideta.
Meeskonnad, kes hindavad lõpp-punkti kaitset lisaks traditsioonilisele viirusetõrjele, ühendavad sageli need kontrollid kaasaegsete lahendustega Koi lõpp-punkti alternatiivid mis lisavad pidevat tööaegset nähtavust ja mandaatide varguse tuvastust, aidates tabada püügivara, mida brauseri isolatsioon üksi ei pruugi lüüsis kinni püüda.
Turvakoolitus ja andmepüügi simulatsioonid
Ainuüksi tehnoloogia ei suuda peatada iga ohtu; teie töötajaid tuleb koolitada pettuse füüsilisi ja digitaalseid märke ära tundma. Turvateadlikkuse platvormid sisaldavad nüüd spetsiaalseid quishing'i mooduleid, mis õpetavad kasutajaid kontrollima füüsilisi materjale rikkumise märkide osas. Näiteks on tavaline taktika asetada võltskleebis legitiimse QR-koodi peale plakatil või makseterminalil.
- Simuleeritud quishing'i rünnakud võimaldavad IT-meeskondadel saata töötajatele “võltsitud” andmepüügi QR-koode, et tuvastada, kes vajavad lisakoolitust.
- Visuaalse kontrolli koolitus aitab töötajatel tuvastada “pahatahtlikke ülekatteid”, kus võltskood on asetatud ehtsa koodi peale.
- Sisesed aruandlustööriistad pakuvad töötajatele lihtsustatud viisi kahtlaste koodide otse turvatoimingute keskusele edastamiseks.
Ennetav kaitse dünaamiliste haldusplatvormidega
Ettevõtetele, mis genereerivad oma koode, on turvalise haldusplatvormi kasutamine ennetav viis oma brändi kaitsmiseks. Parimate tavade omaksvõtmine QR-koodi turvalisuse osas hõlmab staatilistest koodidest loobumist, mis on püsivad ja mida ei saa kompromiteerimise korral muuta.
Dünaamilised QR-koodid on professionaalseks kasutamiseks eelistatud standard, sest need võimaldavad teil siht-URL-i koheselt värskendada või keelata, ilma et peaksite füüsilisi materjale uuesti printima. Need pakuvad ka reaalajas analüüsi, mis võimaldab teil jälgida “mahu tippe” või skaneeringuid ootamatutest geograafilistest asukohtadest – anomaaliaid, mis sageli on kaaperdatud kampaania varajased hoiatussignaalid. Mõned organisatsioonid suurendavad turvalisust veelgi, kasutades krüpteeritud QR-koode sisemiseks autentimiseks, tagades, et andmetele pääsevad ligi ainult õigete dekrüpteerimisvõtmetega kasutajad.
Kaitske oma brändi varasid. Kasutage meie Veebipõhine vöötkoodiskanner et ohutult kontrollida mis tahes koodi andmestruktuuri enne selle sisuga suhtlemist.
KKK
Ei, enamik kohalikke kaamerarakendusi on loodud kiiruse jaoks ja loevad ainult algandmeid, et suunata teid lingile. Professionaalses kontekstis turvalisena püsimiseks peaksite kasutama spetsiaalset skannerit, mis pakub “turvalist eelvaadet”, et kontrollida URL-i ohtude andmebaasidega enne brauseri avanemist. Miks peetakse QR-koode ohtlikumaks kui tavalisi linke? Peamine oht seisneb selles, et QR-koodid ei ole inimloetavad. Erinevalt tekstilingist, kus saate hiirega kohal hõljuda, et sihtkohta näha, varjab QR-kood oma lõpp-punkti, muutes ründajate jaoks palju lihtsamaks kasutajate suunamise petturlikele saitidele ilma kohese kahtlust äratamata. Kuidas parandavad dünaamilised QR-koodid ettevõtte turvalisust? Dünaamilised koodid pakuvad tsentraliseeritud kontrolli, võimaldades teil jälgida iga skaneeringut ja tühistada juurdepääsu igal ajal. Kui koodiga on manipuleeritud või seda on kasutatud volitamata viisil, saate selle kaugjuhtimisega sekunditega keelata, mis on kriitilise tähtsusega turvaliste QR-koodide loomise standardite säilitamiseks. Püügivara vastu kaitsmine nõuab mitmekihilist strateegiat, mis ühendab automatiseeritud skaneerimise ennetava haldusega. Alustage oma praeguse e-posti lüüsi auditeerimisest, et veenduda selle võimes pilte töödelda, seejärel juurutage oma töötajatele mobiilikaitse. Oma suhtluse turvalisuse tagamiseks külastage Pagelooti, et luua kaubamärgiga, jälgitavaid ja redigeeritavaid dünaamilisi QR-koode, mis pakuvad teile vajalikku järelevalvet küberohtudest ees püsimiseks.