Adakah organisasi anda dilindungi daripada serangan kod QR berniat jahat? Satu imbasan penipuan boleh mengarahkan pengguna ke portal pengumpulan kelayakan, memasang perisian hasad, atau menjejaskan rangkaian korporat. Panduan ini merangkumi vektor utama di sebalik ancaman QR moden dan menggariskan strategi yang boleh diambil tindakan untuk mempertahankan sistem dan kempen anda.
Memahami Landskap Ancaman Kod QR
Kod QR berfungsi sebagai jalan pintas yang mudah antara ruang fizikal dan destinasi digital, tetapi reka bentuk teknikalnya menimbulkan titik buta yang wujud. Oleh kerana matriks yang dikodkan tidak boleh dibaca manusia, pengguna tidak dapat menentukan ke mana corak itu menuju hanya dengan melihatnya. Penjenayah siber mengeksploitasi kelegapan ini untuk melaksanakan “quishing,” atau pancingan data kod QR.

Penyerang memanfaatkan tabiat pengimbasan mudah alih untuk memintas pertahanan perimeter tradisional. Walaupun pelayar desktop biasanya menggunakan sambungan penapisan web yang teguh dan perlindungan titik akhir, peranti mudah alih sering kekurangan perlindungan yang setanding. Selain itu, pelaku berniat jahat sering membenamkan kod ke dalam PDF atau dokumen Word yang dihantar melalui e-mel. Penapis keselamatan sering mengimbas kandungan teks dan bukannya imej terbenam, membenarkan pautan menipu mendarat terus ke peti masuk pekerja. Memahami perkara ini risiko perniagaan dan pembetulan pancingan data kod QR adalah langkah pertama ke arah mengurangkan gangguan operasi.
Vektor Serangan Biasa dan Tanda Amaran
Mempertahankan persekitaran anda memerlukan pengiktirafan bagaimana penyerang menyampaikan muatan berniat jahat. Selain kelemahan teknikal, semak semula yang lebih luas risiko privasi kod QR dan cara mengelakkannya apabila mengumpul telemetri imbasan. Skim penggunaan biasa termasuk:
- Pancingan data melalui log masuk menipu: Portal penipuan meniru platform perusahaan seperti Microsoft 365 atau portal perbankan untuk mengumpul kelayakan pekerja.
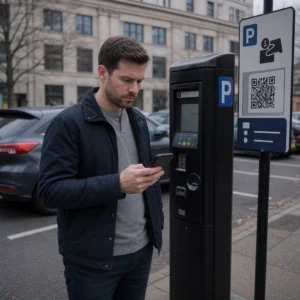
- Pelekat fizikal bertindih: Musuh meletakkan pelekat bercetak terus di atas kod asli pada meter letak kereta, tanda transit dan kaunter runcit.
- Pengalihan berniat jahat yang dikaburkan: Penyerang menggunakan pemendek URL atau skrip pengalihan sekunder untuk menghantar pengguna ke tapak yang menganjurkan perisian hasad atau muat turun tanpa disedari.
- Sistem pembayaran palsu: Kod pembayaran yang diusik mengalihkan transaksi pelanggan ke akaun penyerang dan bukannya pemproses pembayaran pedagang.
- Pemancingan dokumen terbenam: Penipu mengedarkan invois atau memo korporat penting yang mengandungi kod terbenam untuk memintas gerbang e-mel perusahaan.
Sebelum berinteraksi dengan papan tanda fizikal, pengguna harus belajar bagaimana untuk mengenal pasti kod QR palsu dengan memeriksa tepi yang tidak sejajar, tekstur yang luar biasa, atau penjenamaan yang tidak sepadan.
Strategi Teknikal untuk Penjanaan Kod QR Selamat
Organisasi yang menerbitkan kod QR mesti menyertakan kawalan pertahanan semasa proses penciptaan. Melaksanakan amalan terbaik penjanaan kod QR selamat mencegah pengubahan tanpa kebenaran dan mengekalkan kepercayaan jenama.
Utamakan Kod QR Dinamik
Kod statik membenamkan URL destinasi terus ke dalam susunan piksel. Setelah dicetak, destinasi tidak boleh diubah; jika titik akhir dikompromi atau salah konfigurasi, aset fizikal mesti dibuang. Kod QR dinamik mengalihkan melalui pautan pendek perantaraan, memberikan pentadbir kawalan penuh untuk mengemas kini URL atau membatalkan akses serta-merta. Platform dinamik juga mencatat telemetri imbasan – seperti cap masa, lokasi umum, dan jenis peranti – membolehkan pasukan keselamatan mengesan lonjakan trafik yang anomali.
Kuatkuasakan Piawaian HTTPS dan Penyulitan Ketat
Sentiasa konfigurasi destinasi QR untuk diselesaikan melalui sambungan HTTPS selamat yang disahkan oleh sijil SSL/TLS yang dipercayai. Protokol selamat melindungi integriti data dalam transit antara pelayar mudah alih dan pelayan anda. Untuk kempen yang mengandungi fail proprietari atau aliran kerja terhad, laksanakan halangan akses sekunder seperti pengesahan kata laluan, token akses, atau pengesahan sekali daftar masuk (SSO).
Gunakan Penjenamaan Tersuai dan Pratetap Reka Bentuk
Corak hitam-putih generik mudah direplikasi oleh penipu dan disembunyikan dengan pelekat fizikal. Menjana kod tersuai yang menampilkan palet warna rasmi anda, logo korporat yang tertanam, dan bingkai berstruktur mencipta kepercayaan visual. Pelekat palsu generik yang diletakkan di atas aset jenama yang berbeza akan kelihatan jelas kepada pengguna yang berwaspada.
Kawal dan Lindungi Titik Sentuhan Anda Kawal sepenuhnya kempen langsung anda dengan mengemas kini destinasi serta-merta dan melumpuhkan pautan yang terjejas dari papan pemuka pusat. Cipta pautan yang boleh dijejak dan selamat dengan Penjana dynamic QR code hari ini.
Melindungi Penempatan Kod QR Fizikal
Keselamatan aset fizikal sama pentingnya dengan perlindungan digital. Apabila menggunakan papan tanda, pembungkusan produk, atau iklan luar, wujudkan kawalan operasi untuk menghalang pengubahsuaian:
- Periksa aset cetak secara berkala: Tetapkan jadual pemeriksaan untuk kawasan lalu lintas tinggi untuk mengenal pasti pelekat yang terkopek, bingkai yang rosak, atau pelekat yang ditindih.
- Balut kod dalam perumah pelindung: Pasang paparan awam di belakang kaca, bingkai akrilik, atau lamina yang menunjukkan gangguan untuk mengelakkan pengubahan fizikal yang tidak dibenarkan.
- Berikan arahan kontekstual yang jelas: Cetak teks seruan bertindak yang jelas dan nyatakan domain destinasi yang tepat supaya pengguna tahu alamat web yang perlu dijangkakan.
- Nyahaktifkan bahan usang: Hentikan kempen yang telah tamat tempoh dengan mengarkibkan pautan pengalihan mereka dan membuang bahan fizikal yang telah luput.
Kebersihan Pengimbasan dan Pertahanan Organisasi
Melatih pekerja untuk berinteraksi dengan selamat dengan kod QR merapatkan jurang antara perlindungan teknikal dan tingkah laku manusia.

Telefon pintar memaparkan pratonton pautan sebelum membuka destinasi dalam penyemak imbas. Pengguna mesti memeriksa pratonton ini untuk taktik penipuan, seperti domain yang salah eja, huruf yang tertukar, atau subdomain tidak sah yang direka untuk meniru jenama yang sah. Apabila mengimbas kod yang tidak dikenali, menggunakan berasaskan web Imbas Kod QR atau alat dengan gesaan pengesahan asli membantu menganalisis pautan sebelum anda memuatkan halaman.
Organisasi juga harus menilai khusus alat untuk mengesan pancingan data kod QR untuk menyaring lampiran e-mel masuk dan memantau aktiviti imbasan yang tidak normal. Menggabungkan perisian imbasan pertahanan dengan pengesahan berbilang faktor (MFA) memastikan bahawa walaupun pekerja memasukkan kelayakan mereka pada halaman pendaratan yang menipu, akses tanpa kebenaran kekal disekat.
Untuk melindungi jenama dan khalayak anda, nilai setiap titik sentuhan dari penciptaan hingga imbasan akhir. Laksanakan pautan dinamik yang memberi anda kawalan segera ke atas destinasi anda, pantau corak trafik untuk anomali, dan kukuhkan tabiat pengimbasan yang selamat di seluruh tenaga kerja anda.
Soalan lazim
Tidak. Kod QR ialah pembawa data neutral yang mengekod teks atau URL. Ancaman siber berpunca sepenuhnya daripada pautan destinasi yang terbenam dalam kod itu, yang boleh menunjuk ke halaman pancingan data, fail berniat jahat, atau sistem pembayaran yang tidak dibenarkan.
Kod dinamik membenarkan pentadbir untuk menukar URL destinasi atau menyahaktifkan pautan pada bila-bila masa tanpa mencetak semula kod fizikal. Ini menyediakan suis pemati pantas sekiranya destinasi terjejas atau ditandakan untuk aktiviti berniat jahat.
Tutup penyemak imbas dengan segera tanpa memasukkan butiran peribadi atau memuat turun fail. Jika anda telah menyerahkan kata laluan atau data sensitif, tukar kelayakan anda di semua akaun berkaitan dengan segera dan maklumkan pasukan keselamatan IT anda.