Οι υπάλληλοί σας σαρώνουν κακόβουλους κωδικούς QR που παρακάμπτουν τα τρέχοντα τείχη προστασίας σας; Με τις επιθέσεις quishing να αυξάνονται κατά σχεδόν 600%, τα παραδοσιακά φίλτρα email δεν επαρκούν πλέον για την προστασία ευαίσθητων δεδομένων της εταιρείας. Αυτός ο οδηγός εξερευνά το απαραίτητο λογισμικό και τις πλατφόρμες που χρειάζεστε για να εντοπίσετε και να αποκλείσετε αυτές τις κρυφές απειλές πριν θέσουν σε κίνδυνο το δίκτυό σας.
Γιατί τα Παραδοσιακά Φίλτρα Αποτυγχάνουν να Εντοπίσουν Απειλές QR
Τα περισσότερα παλαιά συστήματα ασφαλείας έχουν σχεδιαστεί για να σαρώνουν συνδέσμους και συνημμένα που βασίζονται σε κείμενο, αλλά το phishing με κωδικούς QR (quishing) εκμεταλλεύεται ένα σημαντικό τυφλό σημείο κρύβοντας κακόβουλη πρόθεση μέσα σε ένα γραφικό. Επειδή ένας κωδικός QR είναι μια εικόνα και όχι μια συμβολοσειρά κειμένου, τα απλά φίλτρα συχνά αποτυγχάνουν να “διαβάσουν” τη διεύθυνση URL προορισμού που κρύβεται μέσα στα τετράγωνα. Οι επιτιθέμενοι ενσωματώνουν συχνά αυτούς τους κωδικούς σε αρχεία PDF ή Word, επιτρέποντάς τους να περάσουν απαρατήρητοι από τους τυπικούς σαρωτές που δεν είναι διαμορφωμένοι για βαθιά ανάλυση εικόνας.
Οι στατιστικές υπογραμμίζουν τη σοβαρότητα αυτής της ευπάθειας, με το quishing να αντιπροσωπεύει πλέον περίπου το 12% όλων των περιστατικών phishing παγκοσμίως. Αυτές οι επιθέσεις είναι εξαιρετικά στοχευμένες· για παράδειγμα, τα στελέχη δέχονται περίπου 42 φορές περισσότερες επιθέσεις κωδικών QR από τον μέσο υπάλληλο λόγω της ευρύτερης πρόσβασής τους σε ευαίσθητα συστήματα. Για έναν οργανισμό, οι συνέπειες μιας και μόνο παράβλεψης είναι σοβαρές, καθώς το μέσο κόστος παραβίασης δεδομένων έχει ανέβει στα 4,45 εκατομμύρια €.
Ασφαλείς Πύλες Email με Αναγνώριση Εικόνας
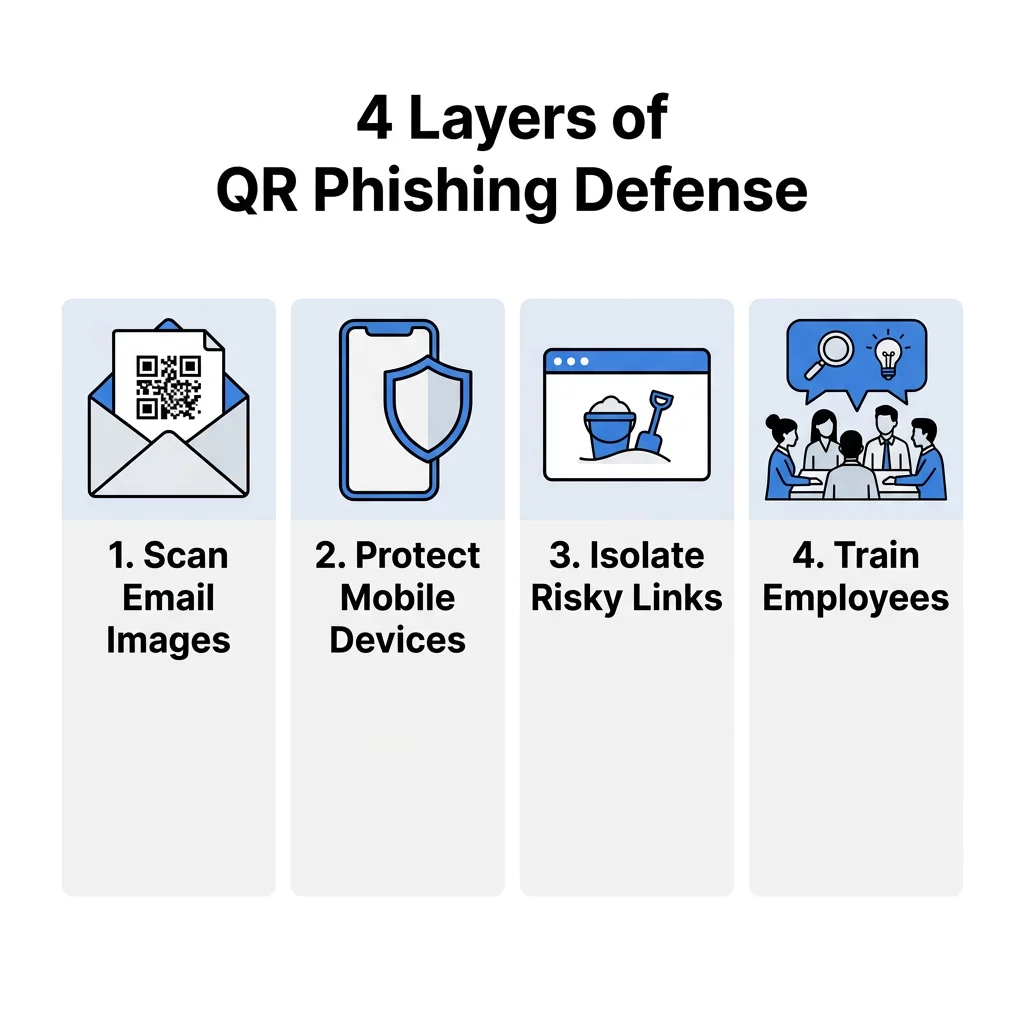
Η πρώτη γραμμή άμυνας σε ένα επαγγελματικό περιβάλλον είναι μια Ασφαλής Πύλη Email (SEG) που χρησιμοποιεί προηγμένη επεξεργασία εικόνας και Οπτική Αναγνώριση Χαρακτήρων (OCR). Αυτά τα εργαλεία λειτουργούν σαν μια ψηφιακή μηχανή ακτίνων Χ, εξάγοντας τον κωδικό QR από ένα συνημμένο και αναλύοντας τη διεύθυνση URL προορισμού πριν το email φτάσει ποτέ στο εισερχόμενο του χρήστη. Οι προηγμένες πλατφόρμες χρησιμοποιούν συμπεριφορική τεχνητή νοημοσύνη για να αναζητήσουν ανωμαλίες, όπως ένας κωδικός QR που εμφανίζεται σε ένα email που μιμείται ένα νόμιμο αίτημα σύνδεσης DocuSign ή Microsoft.
Με την εφαρμογή αποκλεισμού πριν την παράδοση, αυτές οι πύλες εμποδίζουν τον χρήστη να αλληλεπιδράσει ποτέ με την απειλή. Δεδομένα από τον πραγματικό κόσμο δείχνουν την αποτελεσματικότητα αυτής της προσέγγισης· για παράδειγμα, εξειδικευμένα εργαλεία ασφάλειας email έχουν αποκλείσει επιτυχώς εκατομμύρια καθημερινές προσπάθειες quishing που είχαν σχεδιαστεί ειδικά για τη συλλογή εταιρικών διαπιστευτηρίων. Αυτό το αυτοματοποιημένο επίπεδο είναι απαραίτητο επειδή σχεδόν το 90% των επιθέσεων quishing επικεντρώνονται στην κλοπή στοιχείων σύνδεσης για τη διευκόλυνση της πλευρικής κίνησης εντός ενός δικτύου.
Χρειάζεστε να επαληθεύσετε έναν ύποπτο κωδικό; Χρησιμοποιήστε μας Δωρεάν Σαρωτής Κωδικών QR με ενσωματωμένες λειτουργίες Ασφαλούς Σάρωσης για προεπισκόπηση και επαλήθευση διευθύνσεων URL πριν τις επισκεφτείτε.
Άμυνα κατά των Απειλών Κινητών και Ασφάλεια Επιπέδου DNS
Επειδή οι κωδικοί QR σαρώνoνται κυρίως χρησιμοποιώντας κινητές συσκευές, οι επιτιθέμενοι τους χρησιμοποιούν συχνά για να παρακάμψουν τα εταιρικά φίλτρα επιτραπέζιων υπολογιστών. Το λογισμικό Άμυνας κατά των Απειλών Κινητών (MTD) είναι κρίσιμο για την προστασία προσωπικών και εταιρικών συσκευών που έχουν πρόσβαση σε επιχειρηματικά συστήματα, ιδιαίτερα σε απομακρυσμένα ή υβριδικά περιβάλλοντα εργασίας. Αυτές οι λύσεις παρέχουν ασφάλεια επιπέδου DNS, η οποία αναχαιτίζει το αίτημα σύνδεσης τη στιγμή που γίνεται μια σάρωση και αποκλείει την πρόσβαση εάν ο προορισμός είναι ένας γνωστός κακόβουλος τομέας.
Πέρα από την απλή μαύρη λίστα, τα εργαλεία MTD προσφέρουν προστασία μηδενικής ημέρας εντοπίζοντας προηγουμένως άγνωστους συνδέσμους με βάση ύποπτες δομές σελίδων ή την παρουσία φορμών συλλογής διαπιστευτηρίων. Αυτή είναι μια ζωτικής σημασίας διασφάλιση για οργανισμούς που διανέμουν Κωδικοί QR για λογισμικό ή εσωτερικά εργαλεία, καθώς διασφαλίζει ότι οι εργαζόμενοι παραμένουν προστατευμένοι ακόμα και όταν βρίσκονται εκτός του εταιρικού Wi-Fi.
Προστασία Τελικού Σημείου και Απομόνωση Προγράμματος Περιήγησης
Εάν ένας χρήστης καταφέρει να κάνει κλικ σε έναν κακόβουλο σύνδεσμο, η προστασία τελικού σημείου λειτουργεί ως το τελικό δίχτυ ασφαλείας. Τα εργαλεία που προσφέρουν απομόνωση προγράμματος περιήγησης είναι ιδιαίτερα αποτελεσματικά έναντι του quishing, επειδή ανοίγουν τη διεύθυνση URL σε ένα εικονικό, “απομονωμένο” περιβάλλον (sandbox). Αυτό διατηρεί τη συνεδρία εντελώς ξεχωριστή από το τοπικό δίκτυο, αποτρέποντας τη λήψη κακόβουλου λογισμικού απευθείας στη συσκευή και διασφαλίζοντας ότι τα ευαίσθητα δεδομένα παραμένουν απομονωμένα από το πρόγραμμα περιήγησης.
Για να μειωθεί η πολυπλοκότητα της διαχείρισης τέτοιων απομονωμένων περιόδων λειτουργίας και να αποφευχθούν πιθανά κενά ασφαλείας, λύσεις όπως προγράμματα περιήγησης κατά της ανίχνευσης μπορούν επίσης να χρησιμοποιηθούν για τη δημιουργία και τον έλεγχο ξεχωριστών περιβαλλόντων περιήγησης πιο αποτελεσματικά, βοηθώντας τις ομάδες να διατηρούν σαφή όρια μεταξύ των περιόδων λειτουργίας χωρίς πρόσθετο λειτουργικό κόστος.
Επιπλέον, η ενσωμάτωση εργαλείων επαλήθευσης ταυτότητας μπορεί να βοηθήσει στην ανίχνευση και τον αποκλεισμό μη εξουσιοδοτημένης κλοπής διακριτικών ελέγχου ταυτότητας πολλαπλών παραγόντων (MFA). Αυτό είναι σημαντικό επειδή οι σύγχρονες πλατφόρμες “Phishing-as-a-Service” χρησιμοποιούν πλέον κωδικούς QR για την υποκλοπή αυτών των διακριτικών σε πραγματικό χρόνο. Με την επιβολή πολιτικών υπό όρους πρόσβασης, οι ομάδες ασφαλείας μπορούν να διασφαλίσουν ότι ακόμα και αν διαρρεύσει ένα διαπιστευτήριο, ο εισβολέας δεν μπορεί να αποκτήσει πρόσβαση χωρίς να περάσει πρόσθετους βιομετρικούς ή βασισμένους σε υλικό ελέγχους.
Οι ομάδες που αξιολογούν την προστασία τελικών σημείων πέρα από τα παραδοσιακά antivirus συχνά συνδυάζουν αυτούς τους ελέγχους με σύγχρονες Εναλλακτικές λύσεις τελικών σημείων Koi που προσθέτουν συνεχή ορατότητα κατά την εκτέλεση και ανίχνευση κλοπής διαπιστευτηρίων, γεγονός που βοηθά στον εντοπισμό ωφέλιμων φορτίων quishing που η απομόνωση του προγράμματος περιήγησης από μόνη της ενδέχεται να μην αναχαιτίσει στην πύλη.
Εκπαίδευση Ασφαλείας και Προσομοιώσεις Phishing
Η τεχνολογία από μόνη της δεν μπορεί να σταματήσει κάθε απειλή. Οι υπάλληλοί σας πρέπει να εκπαιδευτούν να αναγνωρίζουν τα φυσικά και ψηφιακά σημάδια μιας απάτης. Οι πλατφόρμες ευαισθητοποίησης σε θέματα ασφάλειας περιλαμβάνουν πλέον εξειδικευμένες ενότητες quishing που διδάσκουν τους χρήστες να επιθεωρούν τα φυσικά υλικά για σημάδια παραποίησης. Για παράδειγμα, μια κοινή τακτική περιλαμβάνει την τοποθέτηση ενός δόλιου αυτοκόλλητου πάνω από έναν νόμιμο κωδικό QR σε μια αφίσα ή ένα τερματικό πληρωμών.
- Οι προσομοιωμένες επιθέσεις quishing επιτρέπουν στις ομάδες IT να στέλνουν “ψεύτικους” κωδικούς QR phishing στο προσωπικό για να εντοπίσουν ποιος μπορεί να χρειάζεται πρόσθετη εκπαίδευση.
- Η εκπαίδευση οπτικής επιθεώρησης βοηθά τους υπαλλήλους να αναγνωρίζουν “κακόβουλες επικαλύψεις” όπου ένας δόλιος κωδικός τοποθετείται πάνω από έναν γνήσιο.
- Τα εσωτερικά εργαλεία αναφοράς παρέχουν έναν απλοποιημένο τρόπο για το προσωπικό να επισημαίνει ύποπτους κωδικούς απευθείας στο κέντρο λειτουργιών ασφαλείας.
Προληπτική Άμυνα με Πλατφόρμες Δυναμικής Διαχείρισης
Για επιχειρήσεις που δημιουργούν τους δικούς τους κωδικούς, η χρήση μιας ασφαλούς πλατφόρμας διαχείρισης είναι ένας προληπτικός τρόπος για την υπεράσπιση της επωνυμίας σας. Η υιοθέτηση βέλτιστων πρακτικών για την ασφάλεια των κωδικών QR περιλαμβάνει την απομάκρυνση από τους στατικούς κωδικούς, οι οποίοι είναι μόνιμοι και δεν μπορούν να αλλάξουν εάν παραβιαστούν.
Οι δυναμικοί κωδικοί QR είναι το προτιμώμενο πρότυπο για επαγγελματική χρήση, επειδή σας επιτρέπουν να ενημερώσετε ή να απενεργοποιήσετε τη διεύθυνση URL προορισμού άμεσα, χωρίς να χρειάζεται να επανεκτυπώσετε φυσικά υλικά. Παρέχουν επίσης αναλύσεις σε πραγματικό χρόνο, επιτρέποντάς σας να παρακολουθείτε για “αιχμές όγκου” ή σαρώσεις από απροσδόκητες γεωγραφικές τοποθετήσεις – ανωμαλίες που συχνά χρησιμεύουν ως πρώιμα προειδοποιητικά σημάδια μιας παραβιασμένης καμπάνιας. Ορισμένοι οργανισμοί ενισχύουν περαιτέρω την ασφάλεια χρησιμοποιώντας κρυπτογραφημένους κωδικούς QR για εσωτερική επαλήθευση ταυτότητας, διασφαλίζοντας ότι μόνο οι χρήστες με τα σωστά κλειδιά αποκρυπτογράφησης μπορούν να έχουν πρόσβαση στα δεδομένα.
Προστατέψτε τα περιουσιακά στοιχεία της επωνυμίας σας. Χρησιμοποιήστε μας Online Σαρωτής Γραμμωτού Κώδικα για να επιθεωρήσετε με ασφάλεια τη δομή δεδομένων οποιουδήποτε κώδικα πριν αλληλεπιδράσετε με το περιεχόμενό του.
Συχνές Ερωτήσεις
Όχι, οι περισσότερες εγγενείς εφαρμογές κάμερας έχουν σχεδιαστεί για ταχύτητα και διαβάζουν μόνο τα ανεπεξέργαστα δεδομένα για να σας ανακατευθύνουν σε έναν σύνδεσμο. Για να παραμείνετε ασφαλείς σε ένα επαγγελματικό πλαίσιο, θα πρέπει να χρησιμοποιείτε έναν αποκλειστικό σαρωτή που προσφέρει μια «ασφαλή προεπισκόπηση» για να ελέγξετε τη διεύθυνση URL σε βάσεις δεδομένων απειλών πριν ανοίξει το πρόγραμμα περιήγησης. Γιατί οι κωδικοί QR θεωρούνται πιο επικίνδυνοι από τους τυπικούς συνδέσμους; Ο κύριος κίνδυνος είναι ότι οι κωδικοί QR δεν είναι αναγνώσιμοι από ανθρώπους. Σε αντίθεση με έναν σύνδεσμο κειμένου όπου μπορείτε να τοποθετήσετε το ποντίκι σας για να δείτε τον προορισμό, ένας κωδικός QR αποκρύπτει το τελικό του σημείο, καθιστώντας πολύ πιο εύκολο για τους επιτιθέμενους να οδηγήσουν τους χρήστες σε δόλιες τοποθεσίες χωρίς να προκαλέσουν άμεση υποψία. Πώς οι δυναμικοί κωδικοί QR βελτιώνουν την ασφάλεια των επιχειρήσεων; Οι δυναμικοί κωδικοί προσφέρουν κεντρικό έλεγχο, επιτρέποντάς σας να παρακολουθείτε κάθε σάρωση και να ανακαλείτε την πρόσβαση ανά πάσα στιγμή. Εάν ένας κωδικός παραποιηθεί ή χρησιμοποιηθεί με μη εξουσιοδοτημένο τρόπο, μπορείτε να τον απενεργοποιήσετε απομακρυσμένα σε δευτερόλεπτα, το οποίο είναι ένα κρίσιμο χαρακτηριστικό για τη διατήρηση ασφαλών προτύπων δημιουργίας κωδικών QR. Η άμυνα ενάντια στο quishing απαιτεί μια πολυεπίπεδη στρατηγική που συνδυάζει την αυτοματοποιημένη σάρωση με την προληπτική διαχείριση. Ξεκινήστε ελέγχοντας την τρέχουσα πύλη email σας για να βεβαιωθείτε ότι μπορεί να επεξεργάζεται εικόνες και, στη συνέχεια, αναπτύξτε προστασία κινητών συσκευών για το εργατικό δυναμικό σας. Για να ασφαλίσετε τις δικές σας επικοινωνίες, επισκεφθείτε την Pageloot για να δημιουργήσετε επώνυμους, παρακολουθήσιμους και επεξεργάσιμους δυναμικούς κωδικούς QR που παρέχουν την εποπτεία που χρειάζεστε για να παραμείνετε μπροστά από τις απειλές στον κυβερνοχώρο.