Angajații dumneavoastră scanează coduri QR malițioase care ocolesc firewall-urile actuale? Cu atacurile de tip quishing în creștere cu aproape 600%, filtrele tradiționale de e-mail nu mai sunt suficiente pentru a proteja datele sensibile ale companiei. Acest ghid explorează software-ul și platformele esențiale de care aveți nevoie pentru a identifica și bloca aceste amenințări ascunse înainte ca acestea să vă compromită rețeaua.
De ce filtrele tradiționale nu reușesc să detecteze amenințările QR
Majoritatea sistemelor de securitate vechi sunt concepute pentru a scana linkuri și atașamente bazate pe text, dar Phishing-ul cu coduri QR (quishing) exploatează un punct slab semnificativ, ascunzând intenția malițioasă într-o imagine grafică. Deoarece un cod QR este o imagine, mai degrabă decât un șir de text, filtrele simple adesea nu reușesc să “citească” URL-ul de destinație ascuns în interiorul pătratelor. Atacatorii încorporează frecvent aceste coduri în documente PDF sau Word, permițându-le să treacă de scanerele standard care nu sunt configurate pentru analiza profundă a imaginilor.
Statisticile subliniază gravitatea acestei vulnerabilități, quishing-ul reprezentând acum aproximativ 12% din toate incidentele de phishing la nivel global. Aceste atacuri sunt extrem de țintite; de exemplu, directorii primesc de aproximativ 42 de ori mai multe atacuri cu coduri QR decât angajatul mediu, datorită accesului lor mai larg la sisteme sensibile. Pentru o organizație, consecințele unei singure neglijențe sunt grave, deoarece costul mediu al unei breșe de date a crescut la $4.45M.
Gateway-uri de e-mail securizate cu recunoaștere a imaginilor
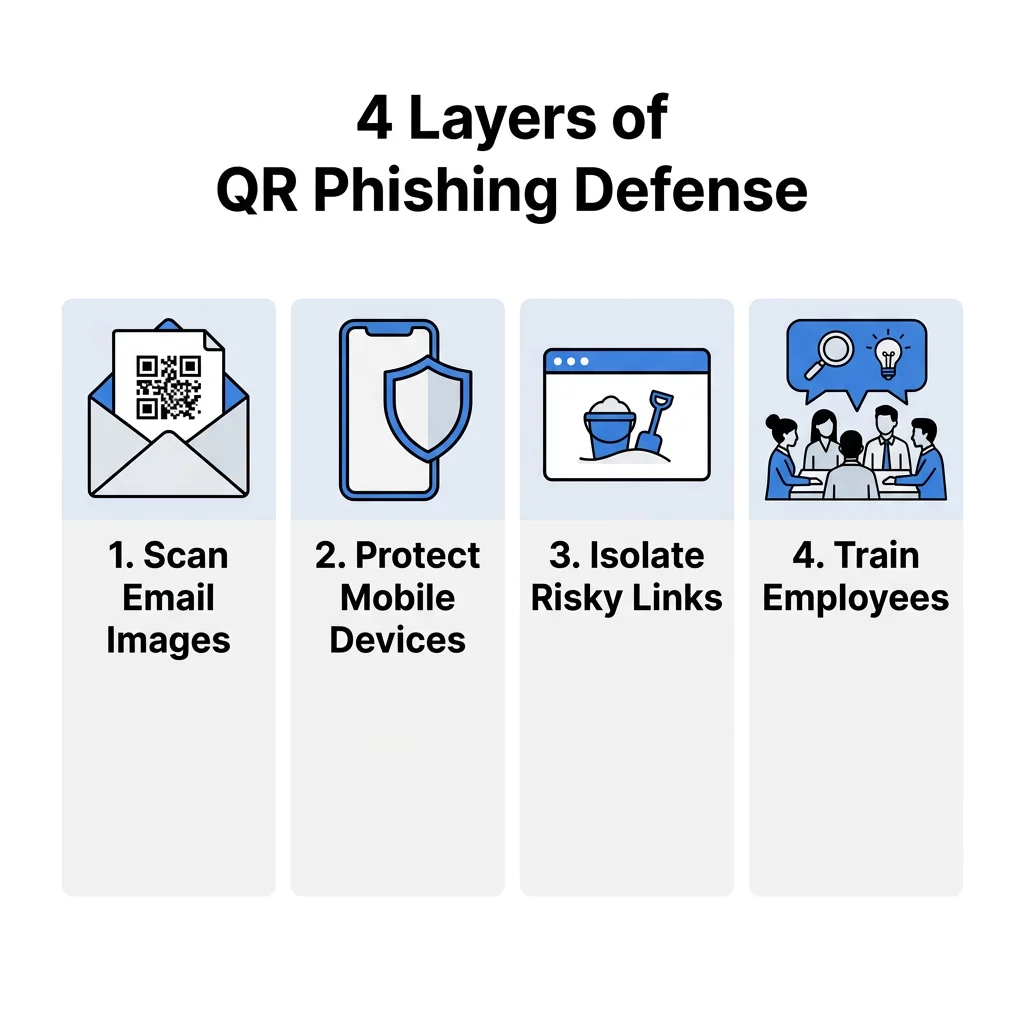
Prima linie de apărare într-un mediu profesional este un Gateway de e-mail securizat (SEG) care utilizează procesare avansată a imaginilor și Recunoaștere Optică a Caracterelor (OCR). Aceste instrumente acționează ca o mașină digitală cu raze X, extrăgând codul QR dintr-un atașament și analizând URL-ul de destinație înainte ca e-mailul să ajungă vreodată în căsuța de intrare a utilizatorului. Platformele avansate utilizează inteligența artificială comportamentală pentru a căuta anomalii, cum ar fi un cod QR care apare într-un e-mail care imită o solicitare legitimă de conectare DocuSign sau Microsoft.
Prin implementarea blocării înainte de livrare, aceste gateway-uri împiedică utilizatorul să interacționeze vreodată cu amenințarea. Datele din lumea reală arată eficacitatea acestei abordări; de exemplu, instrumentele specializate de securitate a e-mailului au blocat cu succes milioane de încercări zilnice de quishing care au fost special concepute pentru a colecta credențiale corporative. Acest strat automatizat este esențial deoarece aproape 90% dintre atacurile de tip quishing se concentrează pe furtul detaliilor de conectare pentru a facilita mișcarea laterală în cadrul unei rețele.
Trebuie să verificați un cod suspect? Folosiți-ne Scaner de coduri QR gratuit cu funcții integrate de scanare sigură pentru a previzualiza și verifica URL-urile înainte de a le vizita.
Apărare împotriva amenințărilor mobile și securitate la nivel DNS
Deoarece codurile QR sunt scanate în principal folosind dispozitive mobile, atacatorii le folosesc adesea pentru a ocoli filtrele desktop corporative. Software-ul Mobile Threat Defense (MTD) este esențial pentru protejarea dispozitivelor personale și emise de companie care accesează sistemele de afaceri, în special în mediile de lucru la distanță sau hibride. Aceste soluții oferă securitate la nivel DNS, care interceptează cererea de conectare în momentul în care are loc o scanare și blochează accesul dacă destinația este un domeniu malițios cunoscut.
Dincolo de simpla listă neagră, instrumentele MTD oferă protecție zero-day prin identificarea linkurilor nevăzute anterior, bazate pe structuri de pagini suspecte sau prezența formularelor de colectare a credențialelor. Aceasta este o măsură de siguranță vitală pentru organizațiile care distribuie Coduri QR pentru software sau instrumente interne, deoarece asigură că angajații rămân protejați chiar și atunci când nu sunt conectați la Wi-Fi-ul corporativ.
Protecția punctelor finale și izolarea browserului
Dacă un utilizator reușește să facă clic pe un link malițios, protecția punctelor finale acționează ca ultima plasă de siguranță. Instrumentele care oferă izolarea browserului sunt deosebit de eficiente împotriva quishing-ului, deoarece deschid URL-ul într-un mediu virtualizat, “sandbox”. Acest lucru menține sesiunea complet separată de rețeaua locală, împiedicând descărcarea directă a malware-ului pe dispozitiv și asigurând că datele sensibile rămân izolate de browser.
Pentru a reduce complexitatea gestionării unor astfel de sesiuni izolate și a evita potențialele lacune de securitate, soluții precum browserele antidetect pot fi, de asemenea, utilizate pentru a crea și controla medii de navigare separate mai eficient, ajutând echipele să mențină limite clare între sesiuni fără costuri operaționale suplimentare.
În plus, integrarea instrumentelor de verificare a identității poate ajuta la detectarea și blocarea furtului neautorizat de token-uri de autentificare multi-factor (MFA). Acest lucru este important deoarece platformele moderne “Phishing-as-a-Service” utilizează acum coduri QR pentru a intercepta aceste token-uri în timp real. Prin aplicarea politicilor de acces condiționat, echipele de securitate se pot asigura că, chiar dacă o credențială este compromisă, atacatorul nu poate obține acces fără a trece verificări suplimentare biometrice sau bazate pe hardware.
Echipele care evaluează protecția endpoint dincolo de antivirusul tradițional adesea combină aceste controale cu soluții moderne Alternative Koi pentru endpoint care adaugă vizibilitate continuă în timpul execuției și detectarea furtului de credențiale, ceea ce ajută la prinderea sarcinilor utile de quishing pe care izolarea browserului singură s-ar putea să nu le intercepteze la gateway.
Instruirea în securitate și simulări de phishing
Tehnologia singură nu poate opri orice amenințare; angajații dumneavoastră trebuie instruiți să recunoască semnele fizice și digitale ale unei înșelătorii. Platformele de conștientizare a securității includ acum module specializate de quishing care îi învață pe utilizatori să inspecteze materialele fizice pentru semne de manipulare. De exemplu, o tactică comună implică plasarea unui autocolant fraudulos peste un cod QR legitim pe un afiș sau un terminal de plată.
- Atacurile simulate de quishing permit echipelor IT să trimită coduri QR de phishing “false” personalului pentru a identifica cine ar putea avea nevoie de instruire suplimentară.
- Instruirea în inspecția vizuală îi ajută pe angajați să identifice “suprapunerile malițioase” în care un cod fraudulos este plasat peste unul autentic.
- Instrumentele interne de raportare oferă o modalitate simplificată pentru personal de a semnala codurile suspecte direct către centrul de operațiuni de securitate.
Apărare proactivă cu platforme de management dinamic
Pentru afacerile care își generează propriile coduri, utilizarea unei platforme de management securizate este o modalitate proactivă de a vă apăra brandul. Adoptarea celor mai bune practici pentru securitatea codurilor QR implică renunțarea la codurile statice, care sunt permanente și nu pot fi modificate dacă sunt compromise.
Codurile QR dinamice sunt standardul preferat pentru utilizarea profesională, deoarece vă permit să actualizați sau să dezactivați instantaneu URL-ul de destinație fără a retipări materiale fizice. De asemenea, oferă analize în timp real, permițându-vă să monitorizați “vârfurile de volum” sau scanările din locații geografice neașteptate – anomalii care adesea servesc drept semne de avertizare timpurie ale unei campanii deturnate. Unele organizații îmbunătățesc și mai mult securitatea utilizând coduri QR criptate pentru autentificarea internă, asigurându-se că numai utilizatorii cu cheile de decriptare corecte pot accesa datele.
Protejați-vă activele de brand. Folosiți-ne Scaner de coduri de bare online pentru a inspecta în siguranță structura datelor oricărui cod înainte de a interacționa cu conținutul său.
Întrebări frecvente
Nu, majoritatea aplicațiilor native de cameră sunt concepute pentru viteză și citesc doar datele brute pentru a te redirecționa către un link. Pentru a rămâne în siguranță într-un context profesional, ar trebui să folosești un scanner dedicat care oferă o „previzualizare securizată” pentru a verifica URL-ul în baze de date cu amenințări înainte ca browserul să se deschidă. De ce sunt codurile QR considerate mai periculoase decât linkurile standard? Pericolul principal este că codurile QR nu sunt lizibile de către oameni. Spre deosebire de un link text unde poți trece cu mouse-ul pentru a vedea destinația, un cod QR își ascunde destinația finală, făcând mult mai ușor pentru atacatori să direcționeze utilizatorii către site-uri frauduloase fără a stârni suspiciuni imediate. Cum îmbunătățesc codurile QR dinamice securitatea afacerii? Codurile dinamice oferă control centralizat, permițându-ți să urmărești fiecare scanare și să revochi accesul în orice moment. Dacă un cod este modificat sau folosit într-un mod neautorizat, îl poți dezactiva de la distanță în câteva secunde, ceea ce este o caracteristică critică pentru menținerea standardelor sigure de generare a codurilor QR. Apărarea împotriva quishing-ului necesită o strategie multi-stratificată care combină scanarea automată cu managementul proactiv. Începe prin auditarea gateway-ului tău de e-mail actual pentru a te asigura că poate procesa imagini, apoi implementează protecție mobilă pentru forța ta de muncă. Pentru a-ți securiza propriile comunicații, vizitează Pageloot pentru a crea coduri QR dinamice personalizate, urmăribile și editabile, care oferă supravegherea de care ai nevoie pentru a rămâne înaintea amenințărilor cibernetice.