พนักงานของคุณกำลังสแกนคิวอาร์โค้ดที่เป็นอันตรายซึ่งหลีกเลี่ยงไฟร์วอลล์ปัจจุบันของคุณอยู่หรือไม่? ด้วยการโจมตีแบบ Quishing ที่เพิ่มขึ้นเกือบ 600% ตัวกรองอีเมลแบบเดิมจึงไม่เพียงพอที่จะปกป้องข้อมูลบริษัทที่ละเอียดอ่อนอีกต่อไป คู่มือนี้จะสำรวจซอฟต์แวร์และแพลตฟอร์มที่จำเป็นที่คุณต้องใช้เพื่อระบุและบล็อกภัยคุกคามที่ซ่อนอยู่เหล่านี้ก่อนที่จะบุกรุกเครือข่ายของคุณ.
เหตุใดตัวกรองแบบเดิมจึงไม่สามารถตรวจจับภัยคุกคามจาก QR ได้
ระบบรักษาความปลอดภัยแบบเก่าส่วนใหญ่ได้รับการออกแบบมาเพื่อสแกนลิงก์และไฟล์แนบที่เป็นข้อความ แต่ การฟิชชิ่งด้วยรหัส QR (quishing) ใช้ประโยชน์จากจุดบอดที่สำคัญโดยการซ่อนเจตนาร้ายไว้ในกราฟิก เนื่องจากรหัส QR เป็นรูปภาพมากกว่าสตริงข้อความ ตัวกรองแบบง่ายมักจะล้มเหลวในการ “อ่าน” URL ปลายทางที่ซ่อนอยู่ในสี่เหลี่ยม ผู้โจมตีมักจะฝังรหัสเหล่านี้ลงในเอกสาร PDF หรือ Word ทำให้รหัสเหล่านี้เล็ดลอดผ่านเครื่องสแกนมาตรฐานที่ไม่ได้กำหนดค่าสำหรับการวิเคราะห์รูปภาพเชิงลึก.
สถิติเน้นย้ำถึงความรุนแรงของช่องโหว่นี้ โดยปัจจุบันการโจมตีแบบ quishing คิดเป็นประมาณ 12% ของเหตุการณ์ฟิชชิ่งทั้งหมดทั่วโลก การโจมตีเหล่านี้มีเป้าหมายสูง ตัวอย่างเช่น ผู้บริหารได้รับการโจมตีด้วยรหัส QR มากกว่าพนักงานทั่วไปประมาณ 42 เท่า เนื่องจากพวกเขามีสิทธิ์เข้าถึงระบบที่ละเอียดอ่อนได้กว้างกว่า สำหรับองค์กร ผลที่ตามมาจากการละเลยเพียงครั้งเดียวก็รุนแรง เนื่องจากค่าใช้จ่ายเฉลี่ยของการละเมิดข้อมูลได้เพิ่มขึ้นเป็น $4.45M.
เกตเวย์อีเมลที่ปลอดภัยพร้อมการจดจำรูปภาพ
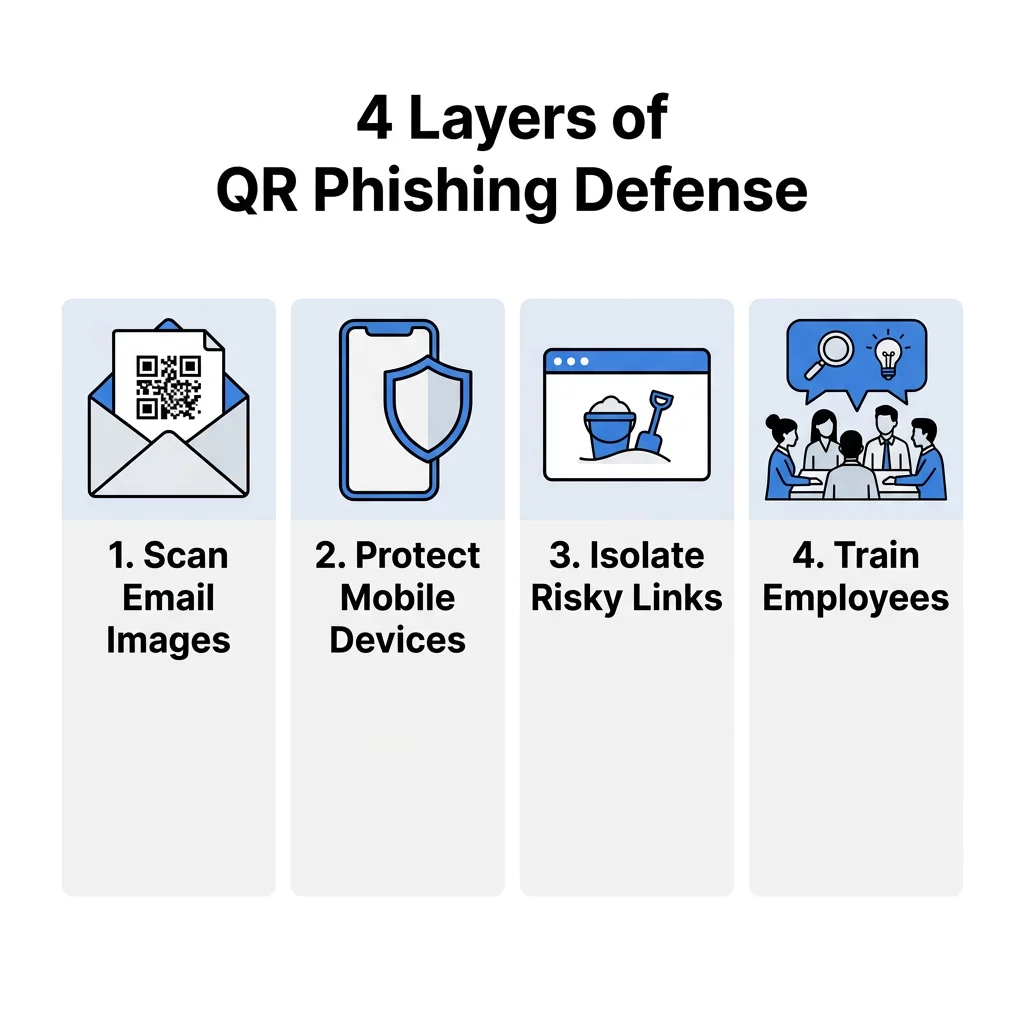
แนวป้องกันแรกในสภาพแวดล้อมการทำงานคือ Secure Email Gateway (SEG) ที่ใช้การประมวลผลภาพขั้นสูงและการรู้จำอักขระด้วยแสง (OCR) เครื่องมือเหล่านี้ทำหน้าที่เหมือนเครื่องเอ็กซ์เรย์ดิจิทัล โดยดึงรหัส QR ออกจากไฟล์แนบและวิเคราะห์ URL ปลายทางก่อนที่อีเมลจะไปถึงกล่องจดหมายของผู้ใช้ แพลตฟอร์มขั้นสูงใช้ AI เชิงพฤติกรรมเพื่อค้นหาความผิดปกติ เช่น รหัส QR ที่ปรากฏในอีเมลที่เลียนแบบคำขอเข้าสู่ระบบ DocuSign หรือ Microsoft ที่ถูกต้อง.
ด้วยการใช้การบล็อกก่อนการส่ง เกตเวย์เหล่านี้จะป้องกันไม่ให้ผู้ใช้โต้ตอบกับภัยคุกคาม ข้อมูลจริงแสดงให้เห็นถึงประสิทธิภาพของแนวทางนี้ ตัวอย่างเช่น เครื่องมือรักษาความปลอดภัยอีเมลเฉพาะทางได้บล็อกความพยายามในการโจมตีแบบ quishing นับล้านครั้งต่อวันที่ออกแบบมาโดยเฉพาะเพื่อเก็บเกี่ยวข้อมูลประจำตัวขององค์กร เลเยอร์อัตโนมัตินี้มีความสำคัญเนื่องจากการโจมตีแบบ quishing เกือบ 90% มุ่งเน้นไปที่การขโมยรายละเอียดการเข้าสู่ระบบเพื่ออำนวยความสะดวกในการเคลื่อนที่ภายในเครือข่าย.
ต้องการตรวจสอบรหัสที่น่าสงสัยหรือไม่? ใช้ของเรา เครื่องสแกนรหัส QR ฟรี พร้อมคุณสมบัติ Safe Scan ในตัวเพื่อดูตัวอย่างและยืนยัน URL ก่อนที่คุณจะเข้าชม.
การป้องกันภัยคุกคามบนมือถือและความปลอดภัยระดับ DNS
เนื่องจากรหัส QR ส่วนใหญ่ถูกสแกนโดยใช้อุปกรณ์มือถือ ผู้โจมตีจึงมักใช้รหัสเหล่านี้เพื่อหลีกเลี่ยงตัวกรองเดสก์ท็อปขององค์กร ซอฟต์แวร์ Mobile Threat Defense (MTD) มีความสำคัญอย่างยิ่งต่อการปกป้องอุปกรณ์ส่วนบุคคลและอุปกรณ์ที่บริษัทออกให้ซึ่งเข้าถึงระบบธุรกิจ โดยเฉพาะอย่างยิ่งในสภาพแวดล้อมการทำงานระยะไกลหรือแบบไฮบริด โซลูชันเหล่านี้ให้ความปลอดภัยระดับ DNS ซึ่งจะสกัดกั้นคำขอเชื่อมต่อทันทีที่เกิดการสแกนและบล็อกการเข้าถึงหากปลายทางเป็นโดเมนที่เป็นอันตรายที่รู้จัก.
นอกเหนือจากการขึ้นบัญชีดำแบบง่ายๆ เครื่องมือ MTD ยังมีการป้องกันแบบ Zero-day โดยการระบุลิงก์ที่ไม่เคยเห็นมาก่อนโดยอิงจากโครงสร้างหน้าเว็บที่น่าสงสัยหรือการมีอยู่ของแบบฟอร์มเก็บข้อมูลประจำตัว นี่คือการป้องกันที่สำคัญสำหรับองค์กรที่แจกจ่าย รหัส QR สำหรับซอฟต์แวร์ หรือเครื่องมือภายใน เนื่องจากช่วยให้มั่นใจว่าพนักงานยังคงได้รับการปกป้องแม้ในขณะที่อยู่นอกเครือข่าย Wi-Fi ขององค์กร.
การป้องกันปลายทางและการแยกเบราว์เซอร์
หากผู้ใช้คลิกลิงก์ที่เป็นอันตรายได้สำเร็จ การป้องกันปลายทางจะทำหน้าที่เป็นตาข่ายนิรภัยสุดท้าย เครื่องมือที่นำเสนอการแยกเบราว์เซอร์มีประสิทธิภาพเป็นพิเศษในการต่อต้านการหลอกลวงแบบ quishing เนื่องจากจะเปิด URL ในสภาพแวดล้อมเสมือนจริงแบบ “แซนด์บ็อกซ์” ซึ่งจะทำให้เซสชันแยกออกจากเครือข่ายภายในโดยสิ้นเชิง ป้องกันมัลแวร์จากการดาวน์โหลดโดยตรงไปยังอุปกรณ์ และทำให้มั่นใจว่าข้อมูลที่ละเอียดอ่อนยังคงแยกออกจากเบราว์เซอร์.
เพื่อลดความซับซ้อนในการจัดการเซสชันที่แยกจากกันดังกล่าว และหลีกเลี่ยงช่องโหว่ด้านความปลอดภัยที่อาจเกิดขึ้น โซลูชันต่างๆ เช่น เบราว์เซอร์ป้องกันการตรวจจับ ยังสามารถใช้เพื่อสร้างและควบคุมสภาพแวดล้อมการท่องเว็บที่แยกจากกันได้อย่างมีประสิทธิภาพมากขึ้น ช่วยให้ทีมรักษากำหนดขอบเขตที่ชัดเจนระหว่างเซสชัน โดยไม่มีค่าใช้จ่ายในการดำเนินงานเพิ่มเติม.
นอกจากนี้ การรวมเครื่องมือยืนยันตัวตนสามารถช่วยตรวจจับและบล็อกการขโมยโทเค็นการยืนยันตัวตนแบบหลายปัจจัย (MFA) โดยไม่ได้รับอนุญาต สิ่งนี้สำคัญเนื่องจากแพลตฟอร์ม “Phishing-as-a-Service” สมัยใหม่ใช้รหัส QR เพื่อดักจับโทเค็นเหล่านี้แบบเรียลไทม์ ด้วยการบังคับใช้นโยบายการเข้าถึงแบบมีเงื่อนไข ทีมรักษาความปลอดภัยสามารถมั่นใจได้ว่าแม้ข้อมูลประจำตัวจะรั่วไหล ผู้โจมตีก็ไม่สามารถเข้าถึงได้หากไม่ผ่านการตรวจสอบไบโอเมตริกซ์หรือฮาร์ดแวร์เพิ่มเติม.
ทีมที่ประเมินการป้องกันปลายทางที่นอกเหนือจากโปรแกรมป้องกันไวรัสแบบเดิม มักจะจับคู่การควบคุมเหล่านั้นกับมาตรการสมัยใหม่ ทางเลือกปลายทาง Koi ที่เพิ่มการมองเห็นขณะรันไทม์อย่างต่อเนื่องและการตรวจจับการขโมยข้อมูลประจำตัว ซึ่งช่วยตรวจจับเพย์โหลด quishing ที่การแยกเบราว์เซอร์เพียงอย่างเดียวอาจไม่สามารถดักจับได้ที่เกตเวย์
การฝึกอบรมด้านความปลอดภัยและการจำลองการฟิชชิ่ง
เทคโนโลยีเพียงอย่างเดียวไม่สามารถหยุดยั้งทุกภัยคุกคามได้ พนักงานของคุณต้องได้รับการฝึกอบรมให้รู้จักสัญญาณทางกายภาพและดิจิทัลของการหลอกลวง แพลตฟอร์มการรับรู้ด้านความปลอดภัยในปัจจุบันมีโมดูล quishing เฉพาะที่สอนผู้ใช้ให้ตรวจสอบวัสดุทางกายภาพเพื่อหาสัญญาณของการดัดแปลง ตัวอย่างเช่น กลยุทธ์ทั่วไปเกี่ยวข้องกับการวางสติกเกอร์ปลอมทับรหัส QR ที่ถูกต้องบนโปสเตอร์หรือเครื่องชำระเงิน.
- การโจมตีแบบ quishing จำลองช่วยให้ทีมไอทีสามารถส่งรหัส QR ฟิชชิ่ง “ปลอม” ไปยังพนักงานเพื่อระบุว่าใครอาจต้องการการฝึกอบรมเพิ่มเติม.
- การฝึกอบรมการตรวจสอบด้วยสายตาช่วยให้พนักงานระบุ “การซ้อนทับที่เป็นอันตราย” ซึ่งรหัสปลอมถูกวางทับรหัสจริง.
- เครื่องมือรายงานภายในช่วยให้พนักงานสามารถแจ้งรหัสที่น่าสงสัยไปยังศูนย์ปฏิบัติการรักษาความปลอดภัยได้โดยตรงอย่างมีประสิทธิภาพ.
การป้องกันเชิงรุกด้วยแพลตฟอร์มการจัดการแบบไดนามิก
สำหรับธุรกิจที่สร้างรหัสของตนเอง การใช้แพลตฟอร์มการจัดการที่ปลอดภัยเป็นวิธีเชิงรุกในการปกป้องแบรนด์ของคุณ การนำ แนวทางปฏิบัติที่ดีที่สุดสำหรับการรักษาความปลอดภัยรหัส QR เกี่ยวข้องกับการเลิกใช้รหัสแบบคงที่ ซึ่งเป็นรหัสถาวรและไม่สามารถเปลี่ยนแปลงได้หากถูกบุกรุก.
รหัส QR แบบไดนามิกเป็นมาตรฐานที่ต้องการสำหรับการใช้งานระดับมืออาชีพ เนื่องจากช่วยให้คุณสามารถอัปเดตหรือปิดใช้งาน URL ปลายทางได้ทันทีโดยไม่ต้องพิมพ์วัสดุทางกายภาพใหม่ นอกจากนี้ยังให้การวิเคราะห์แบบเรียลไทม์ ทำให้คุณสามารถตรวจสอบ “ปริมาณการใช้งานที่พุ่งสูงขึ้น” หรือการสแกนจากตำแหน่งทางภูมิศาสตร์ที่ไม่คาดคิด ซึ่งเป็นความผิดปกติที่มักจะเป็นสัญญาณเตือนล่วงหน้าของการรณรงค์ที่ถูกจี้ องค์กรบางแห่งยังเพิ่มความปลอดภัยโดยใช้รหัส QR ที่เข้ารหัสสำหรับการตรวจสอบสิทธิ์ภายใน เพื่อให้มั่นใจว่าเฉพาะผู้ใช้ที่มีคีย์ถอดรหัสที่ถูกต้องเท่านั้นที่สามารถเข้าถึงข้อมูลได้.
ปกป้องสินทรัพย์แบรนด์ของคุณ. ใช้ของเรา เครื่องสแกนบาร์โค้ดออนไลน์ เพื่อตรวจสอบโครงสร้างข้อมูลของรหัสใดๆ อย่างปลอดภัยก่อนที่จะโต้ตอบกับเนื้อหาของรหัส.
คำถามที่พบบ่อย
ไม่ แอปกล้องส่วนใหญ่ถูกออกแบบมาเพื่อความเร็วและอ่านเพียงข้อมูลดิบเพื่อนำคุณไปยังลิงก์ เพื่อให้ปลอดภัยในบริบททางวิชาชีพ คุณควรใช้เครื่องสแกนเฉพาะที่เสนอ “การแสดงตัวอย่างที่ปลอดภัย” เพื่อตรวจสอบ URL กับฐานข้อมูลภัยคุกคามก่อนที่เบราว์เซอร์จะเปิด เหตุใดรหัส QR จึงถือว่าอันตรายกว่าลิงก์มาตรฐาน อันตรายหลักคือรหัส QR ไม่สามารถอ่านได้ด้วยมนุษย์ ไม่เหมือนกับลิงก์ข้อความที่คุณสามารถวางเมาส์เพื่อดูปลายทางได้ รหัส QR จะซ่อนปลายทาง ทำให้ผู้โจมตีนำผู้ใช้ไปยังเว็บไซต์ฉ้อโกงได้ง่ายขึ้นมากโดยไม่ทำให้เกิดความสงสัยในทันที รหัส QR แบบไดนามิกปรับปรุงความปลอดภัยทางธุรกิจได้อย่างไร รหัสแบบไดนามิกมีการควบคุมแบบรวมศูนย์ ช่วยให้คุณติดตามทุกการสแกนและยกเลิกการเข้าถึงได้ทุกเมื่อ หากรหัสถูกดัดแปลงหรือใช้งานโดยไม่ได้รับอนุญาต คุณสามารถปิดใช้งานได้จากระยะไกลภายในไม่กี่วินาที ซึ่งเป็นคุณสมบัติสำคัญสำหรับการรักษามารฐานการสร้างรหัส QR ที่ปลอดภัย การป้องกัน quishing ต้องใช้กลยุทธ์หลายชั้นที่ผสมผสานการสแกนอัตโนมัติกับการจัดการเชิงรุก เริ่มต้นด้วยการตรวจสอบเกตเวย์อีเมลปัจจุบันของคุณเพื่อให้แน่ใจว่าสามารถประมวลผลรูปภาพได้ จากนั้นปรับใช้การป้องกันบนมือถือสำหรับพนักงานของคุณ เพื่อรักษาความปลอดภัยในการสื่อสารของคุณเอง โปรดเยี่ยมชม Pageloot เพื่อสร้างรหัส QR แบบไดนามิกที่มีแบรนด์ ติดตามได้ และแก้ไขได้ ซึ่งให้การควบคุมดูแลที่คุณต้องการเพื่อนำหน้าภัยคุกคามทางไซเบอร์