I tuoi dipendenti stanno scansionando codici QR dannosi che bypassano i tuoi attuali firewall? Con gli attacchi di quishing in aumento di quasi il 600%, i filtri email tradizionali non sono più sufficienti per proteggere i dati sensibili dell'azienda. Questa guida esplora il software e le piattaforme essenziali di cui hai bisogno per identificare e bloccare queste minacce nascoste prima che compromettano la tua rete.
Perché i filtri tradizionali non riescono a individuare le minacce QR
La maggior parte dei sistemi di sicurezza legacy sono progettati per scansionare link e allegati basati su testo, ma il phishing tramite codice QR (quishing) sfrutta un punto cieco significativo nascondendo intenti dannosi all'interno di una grafica. Poiché un codice QR è un'immagine piuttosto che una stringa di testo, i filtri semplici spesso non riescono a “leggere” l'URL di destinazione nascosto all'interno dei quadrati. Gli aggressori incorporano frequentemente questi codici in PDF o documenti Word, permettendo loro di eludere gli scanner standard che non sono configurati per l'analisi approfondita delle immagini.
Le statistiche evidenziano la gravità di questa vulnerabilità, con il quishing che ora rappresenta circa il 12% di tutti gli incidenti di phishing a livello globale. Questi attacchi sono altamente mirati; ad esempio, i dirigenti ricevono circa 42 volte più attacchi tramite codice QR rispetto al dipendente medio a causa del loro accesso più ampio a sistemi sensibili. Per un'organizzazione, le conseguenze di una singola svista sono elevate, poiché il costo medio di una violazione dei dati è salito a $4,45M.
Gateway di posta elettronica sicuri con riconoscimento delle immagini
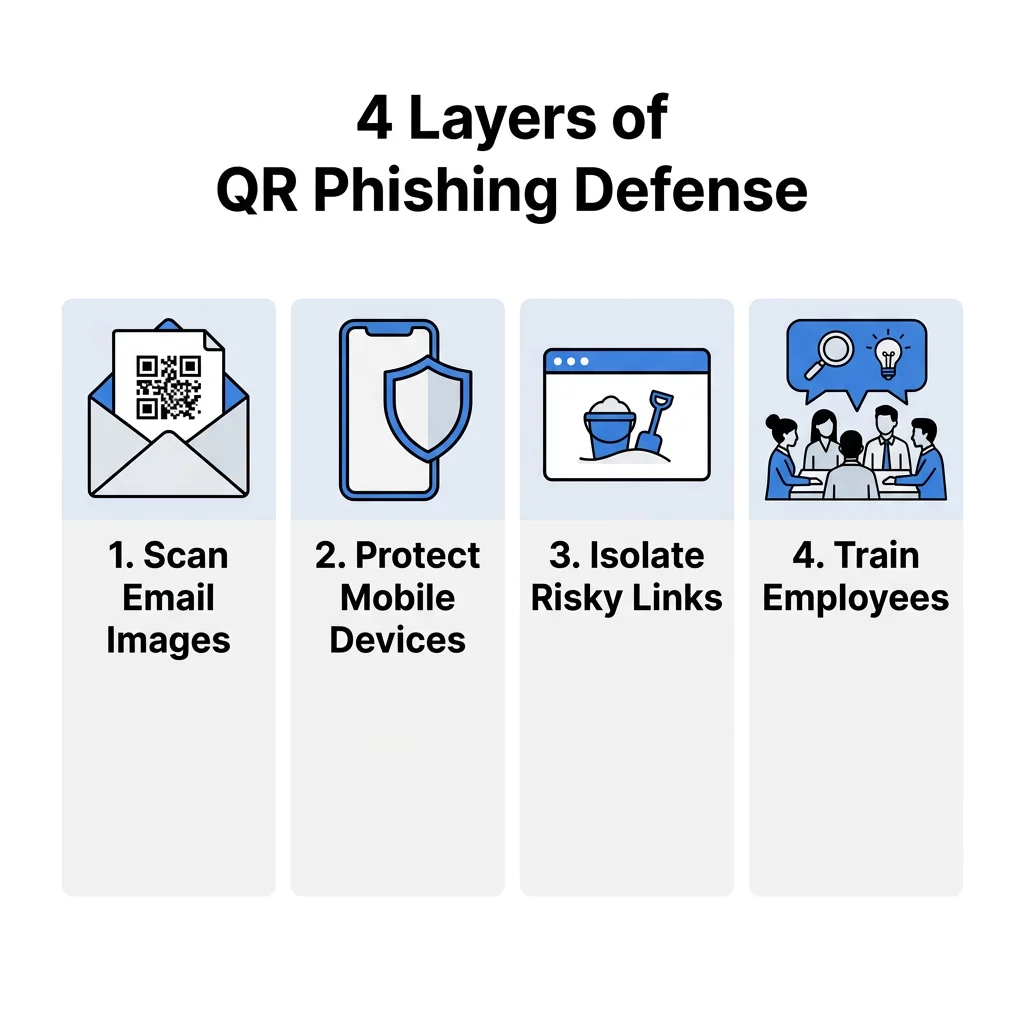
La prima linea di difesa in un ambiente professionale è un Secure Email Gateway (SEG) che utilizza l'elaborazione avanzata delle immagini e il riconoscimento ottico dei caratteri (OCR). Questi strumenti agiscono come una macchina a raggi X digitale, estraendo il codice QR da un allegato e analizzando l'URL di destinazione prima che l'email raggiunga la casella di posta dell'utente. Le piattaforme avanzate utilizzano l'IA comportamentale per cercare anomalie, come un codice QR che appare in un'email che imita una richiesta di accesso legittima di DocuSign o Microsoft.
Implementando il blocco pre-consegna, questi gateway impediscono all'utente di interagire con la minaccia. I dati reali mostrano l'efficacia di questo approccio; ad esempio, strumenti di sicurezza email specializzati hanno bloccato con successo milioni di tentativi quotidiani di quishing progettati specificamente per raccogliere credenziali aziendali. Questo livello automatizzato è essenziale perché quasi il 90% degli attacchi di quishing si concentra sul furto dei dettagli di accesso per facilitare il movimento laterale all'interno di una rete.
Hai bisogno di verificare un codice sospetto? Usa il nostro Scanner di codici QR gratuito con funzionalità Safe Scan integrate per visualizzare in anteprima e verificare gli URL prima di visitarli.
Difesa dalle minacce mobili e sicurezza a livello DNS
Poiché i codici QR vengono scansionati principalmente utilizzando dispositivi mobili, gli aggressori li usano spesso per bypassare i filtri desktop aziendali. Il software Mobile Threat Defense (MTD) è fondamentale per proteggere i dispositivi personali e aziendali che accedono ai sistemi aziendali, in particolare negli ambienti di lavoro remoti o ibridi. Queste soluzioni forniscono sicurezza a livello DNS, che intercetta la richiesta di connessione nel momento in cui avviene una scansione e blocca l'accesso se la destinazione è un dominio dannoso noto.
Oltre alla semplice blacklist, gli strumenti MTD offrono protezione zero-day identificando link precedentemente sconosciuti basati su strutture di pagina sospette o sulla presenza di moduli di raccolta credenziali. Questa è una salvaguardia vitale per le organizzazioni che distribuiscono QR code per software o strumenti interni, poiché garantisce che i dipendenti rimangano protetti anche quando sono fuori dalla rete Wi-Fi aziendale.
Protezione degli endpoint e isolamento del browser
Se un utente riesce a cliccare su un link malevolo, la protezione degli endpoint agisce come ultima rete di sicurezza. Gli strumenti che offrono l'isolamento del browser sono particolarmente efficaci contro il quishing perché aprono l'URL in un ambiente virtualizzato e “sandbox”. Questo mantiene la sessione completamente separata dalla rete locale, impedendo il download di malware direttamente sul dispositivo e garantendo che i dati sensibili rimangano isolati dal browser.
Per ridurre la complessità della gestione di tali sessioni isolate ed evitare potenziali lacune di sicurezza, soluzioni come browser antidetect possono anche essere utilizzate per creare e controllare ambienti di navigazione separati in modo più efficiente, aiutando i team a mantenere confini chiari tra le sessioni senza costi operativi aggiuntivi.
Inoltre, l'integrazione di strumenti di verifica dell'identità può aiutare a rilevare e bloccare il furto non autorizzato di token di autenticazione a più fattori (MFA). Questo è importante perché le moderne piattaforme “Phishing-as-a-Service” utilizzano ora i codici QR per intercettare questi token in tempo reale. Applicando politiche di accesso condizionato, i team di sicurezza possono garantire che, anche se una credenziale viene compromessa, l'attaccante non possa ottenere l'accesso senza superare ulteriori controlli biometrici o basati su hardware.
I team che valutano la protezione degli endpoint oltre l'antivirus tradizionale spesso abbinano tali controlli a soluzioni moderne alternative per gli endpoint Koi che aggiungono visibilità continua in fase di esecuzione e rilevamento del furto di credenziali, il che aiuta a catturare payload di quishing che l'isolamento del browser da solo potrebbe non intercettare al gateway.
Formazione sulla sicurezza e simulazioni di phishing
La tecnologia da sola non può fermare ogni minaccia; i vostri dipendenti devono essere formati per riconoscere i segnali fisici e digitali di una truffa. Le piattaforme di sensibilizzazione alla sicurezza includono ora moduli specializzati sul quishing che insegnano agli utenti a ispezionare i materiali fisici per rilevare segni di manomissione. Ad esempio, una tattica comune prevede l'applicazione di un adesivo fraudolento su un codice QR legittimo su un poster o un terminale di pagamento.
- Gli attacchi di quishing simulati consentono ai team IT di inviare codici QR di phishing “falsi” al personale per identificare chi potrebbe aver bisogno di formazione aggiuntiva.
- La formazione sull'ispezione visiva aiuta i dipendenti a identificare “sovrapposizioni malevole” in cui un codice fraudolento viene posizionato sopra uno autentico.
- Gli strumenti di segnalazione interna forniscono un modo semplificato per il personale di segnalare codici sospetti direttamente al centro operativo di sicurezza.
Difesa proattiva con piattaforme di gestione dinamica
Per le aziende che generano i propri codici, l'utilizzo di una piattaforma di gestione sicura è un modo proattivo per difendere il proprio marchio. L'adozione delle migliori pratiche per la sicurezza dei codici QR implica l'abbandono dei codici statici, che sono permanenti e non possono essere modificati se compromessi.
I codici QR dinamici sono lo standard preferito per l'uso professionale perché consentono di aggiornare o disabilitare istantaneamente l'URL di destinazione senza ristampare alcun materiale fisico. Forniscono anche analisi in tempo reale, consentendo di monitorare “picchi di volume” o scansioni da posizioni geografiche inaspettate – anomalie che spesso fungono da segnali di allarme precoce di una campagna dirottata. Alcune organizzazioni migliorano ulteriormente la sicurezza utilizzando codici QR crittografati per l'autenticazione interna, garantendo che solo gli utenti con le chiavi di decrittazione corrette possano accedere ai dati.
Proteggi i tuoi asset di marca. Usa il nostro Scanner di codici a barre online per ispezionare in sicurezza la struttura dei dati di qualsiasi codice prima di interagire con il suo contenuto.
FAQ
No, la maggior parte delle app fotocamera native sono progettate per la velocità e leggono solo i dati grezzi per reindirizzarti a un link. Per rimanere al sicuro in un contesto professionale, dovresti utilizzare uno scanner dedicato che offra una “anteprima sicura” per controllare l'URL rispetto ai database delle minacce prima che il browser si apra. Perché i codici QR sono considerati più pericolosi dei link standard? Il pericolo principale è che i codici QR non sono leggibili dall'uomo. A differenza di un link testuale su cui puoi passare il mouse per vedere la destinazione, un codice QR nasconde il suo endpoint, rendendo molto più facile per gli aggressori condurre gli utenti a siti fraudolenti senza sollevare sospetti immediati. Come migliorano la sicurezza aziendale i codici QR dinamici? I codici dinamici offrono un controllo centralizzato, permettendoti di tracciare ogni scansione e revocare l'accesso in qualsiasi momento. Se un codice viene manomesso o utilizzato in modo non autorizzato, puoi disabilitarlo da remoto in pochi secondi, una funzionalità critica per mantenere standard di generazione di codici QR sicuri. Difendersi dal quishing richiede una strategia multilivello che combini la scansione automatizzata con la gestione proattiva. Inizia auditando il tuo attuale gateway di posta elettronica per assicurarti che possa elaborare le immagini, quindi implementa la protezione mobile per la tua forza lavoro. Per proteggere le tue comunicazioni, visita Pageloot per creare codici QR dinamici, personalizzabili, tracciabili e modificabili che forniscono la supervisione necessaria per rimanere un passo avanti rispetto alle minacce informatiche.