Os seus funcionários estão a digitalizar códigos QR maliciosos que contornam as suas firewalls atuais? Com os ataques de quishing a aumentar em quase 600%, os filtros de e-mail tradicionais já não são suficientes para proteger dados sensíveis da empresa. Este guia explora o software e as plataformas essenciais de que necessita para identificar e bloquear estas ameaças ocultas antes que comprometam a sua rede.
Porque os Filtros Tradicionais Falham em Detetar Ameaças QR
A maioria dos sistemas de segurança legados são projetados para digitalizar links e anexos baseados em texto, mas phishing de código QR (quishing) explora um ponto cego significativo ao esconder intenções maliciosas dentro de um gráfico. Como um código QR é uma imagem e não uma sequência de texto, filtros simples muitas vezes falham em “ler” o URL de destino escondido dentro dos quadrados. Os atacantes frequentemente incorporam estes códigos em PDFs ou documentos Word, permitindo que passem despercebidos por scanners padrão que não estão configurados para análise profunda de imagens.
As estatísticas destacam a gravidade desta vulnerabilidade, com o quishing a representar agora aproximadamente 12% de todos os incidentes de phishing globalmente. Estes ataques são altamente direcionados; por exemplo, executivos recebem aproximadamente 42 vezes mais ataques de código QR do que o funcionário médio devido ao seu acesso mais amplo a sistemas sensíveis. Para uma organização, as consequências de uma única falha são elevadas, uma vez que o custo médio de uma violação de dados subiu para 4,45 milhões de dólares.
Gateways de E-mail Seguros com Reconhecimento de Imagem
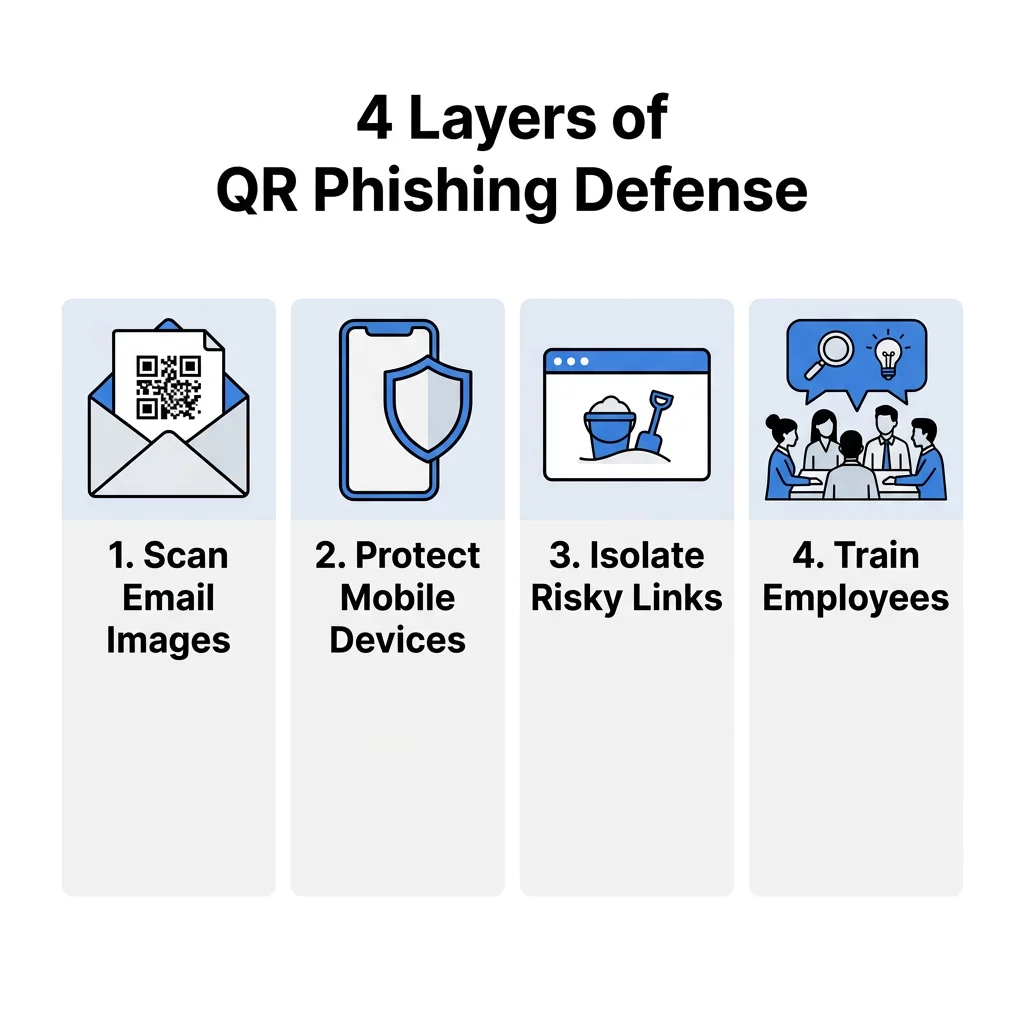
A primeira linha de defesa num ambiente profissional é um Secure Email Gateway (SEG) que utiliza processamento avançado de imagem e Reconhecimento Ótico de Caracteres (OCR). Estas ferramentas atuam como uma máquina de raios-X digital, extraindo o código QR de um anexo e analisando o URL de destino antes que o e-mail chegue à caixa de entrada do utilizador. Plataformas avançadas usam IA comportamental para procurar anomalias, como um código QR a aparecer num e-mail que imita um pedido legítimo de login DocuSign ou Microsoft.
Ao implementar o bloqueio pré-entrega, estes gateways impedem que o utilizador interaja com a ameaça. Dados do mundo real mostram a eficácia desta abordagem; por exemplo, ferramentas especializadas de segurança de e-mail bloquearam com sucesso milhões de tentativas diárias de quishing que foram especificamente projetadas para recolher credenciais corporativas. Esta camada automatizada é essencial porque quase 90% dos ataques de quishing se concentram no roubo de detalhes de login para facilitar o movimento lateral dentro de uma rede.
Precisa de verificar um código suspeito? Use nosso Scanner de Código QR Gratuito com recursos de Safe Scan integrados para pré-visualizar e verificar URLs antes de os visitar.
Defesa contra Ameaças Móveis e Segurança da Camada DNS
Como os códigos QR são principalmente digitalizados usando dispositivos móveis, os atacantes frequentemente os usam para contornar os filtros de desktop corporativos. O software Mobile Threat Defense (MTD) é crítico para proteger dispositivos pessoais e emitidos pela empresa que acedem a sistemas de negócios, particularmente em ambientes de trabalho remoto ou híbrido. Estas soluções fornecem segurança da camada DNS, que interceta o pedido de conexão no momento em que uma digitalização ocorre e bloqueia o acesso se o destino for um domínio malicioso conhecido.
Além da simples lista negra, as ferramentas MTD oferecem proteção contra dia zero, identificando links nunca antes vistos com base em estruturas de página suspeitas ou na presença de formulários de recolha de credenciais. Esta é uma salvaguarda vital para organizações que distribuem QR codes para software ou ferramentas internas, pois garante que os funcionários permaneçam protegidos mesmo quando estão fora do Wi-Fi corporativo.
Proteção de Endpoint e Isolamento de Navegador
Se um usuário conseguir clicar em um link malicioso, a proteção de endpoint atua como a rede de segurança final. Ferramentas que oferecem isolamento de navegador são particularmente eficazes contra quishing porque abrem o URL em um ambiente virtualizado e “em sandbox”. Isso mantém a sessão totalmente separada da rede local, impedindo que malware seja baixado diretamente para o dispositivo e garantindo que dados sensíveis permaneçam isolados do navegador.
Para reduzir a complexidade de gerenciar tais sessões isoladas e evitar potenciais lacunas de segurança, soluções como navegadores antidetecção também podem ser usadas para criar e controlar ambientes de navegação separados de forma mais eficiente, ajudando as equipes a manter limites claros entre as sessões sem sobrecarga operacional adicional.
Além disso, a integração de ferramentas de verificação de identidade pode ajudar a detectar e bloquear o roubo não autorizado de tokens de Autenticação Multifator (MFA). Isso é importante porque as plataformas modernas de “Phishing-as-a-Service” agora usam códigos QR para interceptar esses tokens em tempo real. Ao aplicar políticas de acesso condicional, as equipes de segurança podem garantir que, mesmo que uma credencial seja vazada, o invasor não consiga acesso sem passar por verificações biométricas ou baseadas em hardware adicionais.
Equipes que avaliam a proteção de endpoint além do antivírus tradicional frequentemente combinam esses controles com soluções modernas Alternativas de endpoint Koi que adicionam visibilidade contínua em tempo de execução e detecção de roubo de credenciais, o que ajuda a identificar payloads de quishing que o isolamento do navegador sozinho pode não interceptar no gateway.
Treinamento de Segurança e Simulações de Phishing
A tecnologia sozinha não pode deter todas as ameaças; seus funcionários devem ser treinados para reconhecer os sinais físicos e digitais de um golpe. As plataformas de conscientização de segurança agora incluem módulos especializados de quishing que ensinam os usuários a inspecionar materiais físicos em busca de sinais de adulteração. Por exemplo, uma tática comum envolve a colocação de um adesivo fraudulento sobre um código QR legítimo em um pôster ou terminal de pagamento.
- Ataques simulados de quishing permitem que as equipes de TI enviem códigos QR de phishing “falsos” para a equipe, a fim de identificar quem pode precisar de treinamento adicional.
- O treinamento de inspeção visual ajuda os funcionários a identificar “sobreposições maliciosas” onde um código fraudulento é colocado sobre um código genuíno.
- Ferramentas de relatório interno fornecem uma maneira simplificada para a equipe sinalizar códigos suspeitos diretamente para o centro de operações de segurança.
Defesa Proativa com Plataformas de Gerenciamento Dinâmico
Para empresas que geram seus próprios códigos, usar uma plataforma de gerenciamento segura é uma forma proativa de defender sua marca. Adotar as melhores práticas para segurança de código QR envolve afastar-se de códigos estáticos, que são permanentes e não podem ser alterados se forem comprometidos.
Códigos QR dinâmicos são o padrão preferido para uso profissional porque permitem atualizar ou desabilitar o URL de destino instantaneamente, sem reimprimir nenhum material físico. Eles também fornecem análises em tempo real, permitindo monitorar “picos de volume” ou digitalizações de locais geográficos inesperados – anomalias que frequentemente servem como sinais de alerta precoce de uma campanha sequestrada. Algumas organizações aprimoram ainda mais a segurança usando códigos QR criptografados para autenticação interna, garantindo que apenas usuários com as chaves de descriptografia corretas possam acessar os dados.
Proteja os ativos da sua marca. Use nosso Leitor de Código de Barras Online para inspecionar com segurança a estrutura de dados de qualquer código antes de interagir com seu conteúdo.
FAQ
Não, a maioria dos aplicativos de câmera nativos é projetada para velocidade e apenas lê os dados brutos para redirecioná-lo a um link. Para permanecer seguro em um contexto profissional, você deve usar um scanner dedicado que oferece uma “prévia segura” para verificar a URL em relação a bancos de dados de ameaças antes que o navegador seja aberto. Por que os códigos QR são considerados mais perigosos do que links padrão? O perigo principal é que os códigos QR não são legíveis por humanos. Ao contrário de um link de texto onde você pode passar o mouse para ver o destino, um código QR oculta seu destino final, tornando muito mais fácil para os invasores direcionar os usuários a sites fraudulentos sem levantar suspeitas imediatas. Como os códigos QR dinâmicos melhoram a segurança dos negócios? Os códigos dinâmicos oferecem controle centralizado, permitindo rastrear cada leitura e revogar o acesso a qualquer momento. Se um código for adulterado ou usado de forma não autorizada, você pode desativá-lo remotamente em segundos, o que é um recurso crítico para manter padrões seguros de geração de códigos QR. A defesa contra quishing exige uma estratégia multicamadas que combina varredura automatizada com gerenciamento proativo. Comece auditando seu gateway de e-mail atual para garantir que ele possa processar imagens, depois implemente a proteção móvel para sua força de trabalho. Para proteger suas próprias comunicações, visite Pageloot para criar códigos QR dinâmicos, rastreáveis e editáveis, que oferecem a supervisão necessária para se manter à frente das ameaças cibernéticas.