Ali vaši zaposleni skenirajo zlonamerne QR kode, ki obidejo vaše trenutne požarne zidove? Ker se napadi "quishing" povečujejo za skoraj 600%, tradicionalni e-poštni filtri niso več dovolj za zaščito občutljivih podatkov podjetja. Ta vodnik raziskuje bistveno programsko opremo in platforme, ki jih potrebujete za prepoznavanje in blokiranje teh skritih groženj, preden ogrozijo vaše omrežje.
Zakaj tradicionalni filtri ne zaznajo groženj s QR kodami
Večina starejših varnostnih sistemov je zasnovana za skeniranje besedilnih povezav in priponk, vendar Phishing s QR kodami (quishing) izkorišča pomembno slepo pego, saj skriva zlonamerni namen znotraj grafike. Ker je QR koda slika in ne niz besedila, preprosti filtri pogosto ne uspejo “prebrati” ciljnega URL-ja, skritega znotraj kvadratkov. Napadalci pogosto vdelajo te kode v dokumente PDF ali Word, kar jim omogoča, da se izognejo standardnim skenerjem, ki niso konfigurirani za globoko analizo slik.
Statistika poudarja resnost te ranljivosti, saj "quishing" zdaj predstavlja približno 12% vseh incidentov phisinga po svetu. Ti napadi so zelo ciljani; na primer, vodstveni delavci prejmejo približno 42-krat več napadov s QR kodami kot povprečen zaposleni zaradi njihovega širšega dostopa do občutljivih sistemov. Za organizacijo so posledice enega samega nadzora visoke, saj so povprečni stroški kršitve podatkov narasli na $4.45M.
Varni e-poštni prehodi s prepoznavanjem slik
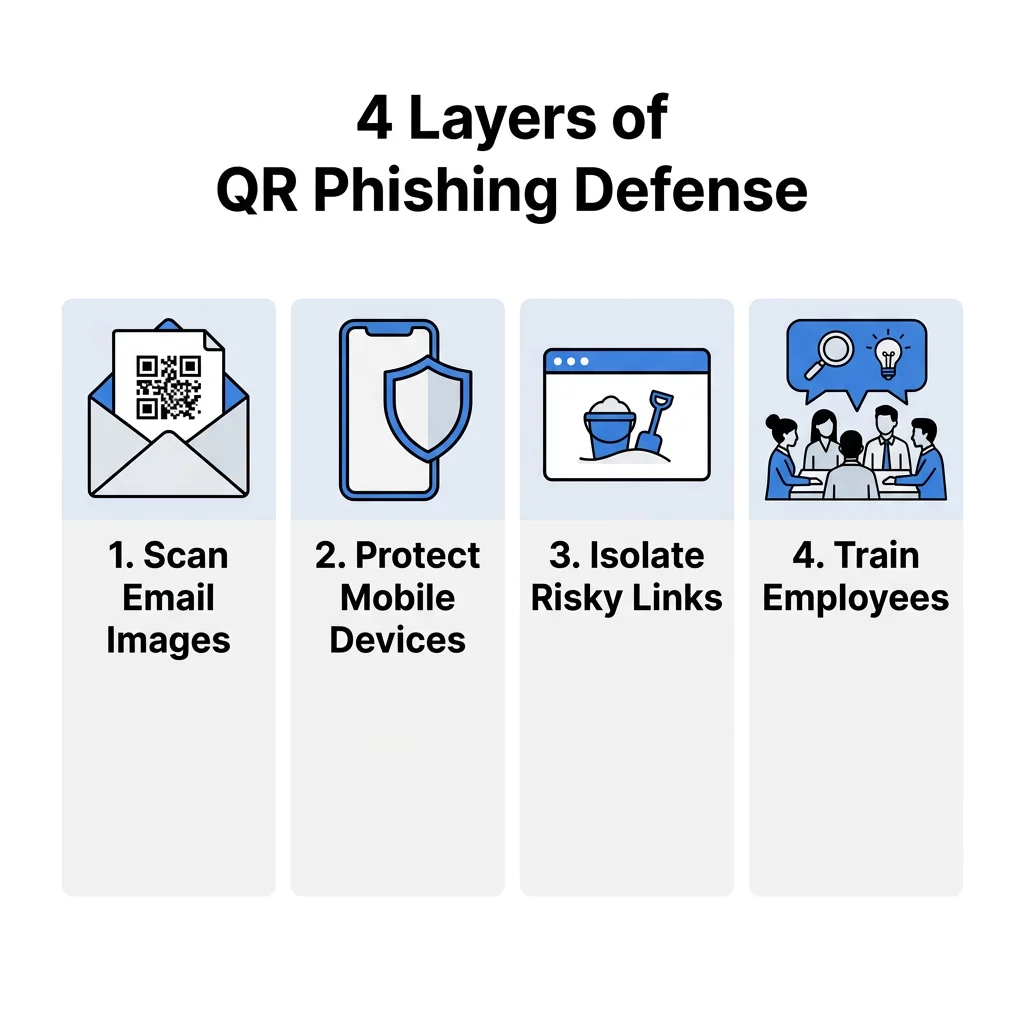
Prva obrambna linija v profesionalnem okolju je varni e-poštni prehod (SEG), ki uporablja napredno obdelavo slik in optično prepoznavanje znakov (OCR). Ta orodja delujejo kot digitalni rentgen, saj izvlečejo QR kodo iz priponke in analizirajo ciljni URL, preden e-pošta sploh doseže uporabnikov nabiralnik. Napredne platforme uporabljajo vedenjsko umetno inteligenco za iskanje anomalij, kot je pojav QR kode v e-pošti, ki posnema legitimno zahtevo za prijavo v DocuSign ali Microsoft.
Z implementacijo blokiranja pred dostavo ti prehodi preprečijo uporabniku, da bi kdajkoli interaktiral z grožnjo. Podatki iz resničnega sveta kažejo učinkovitost tega pristopa; na primer, specializirana orodja za e-poštno varnost so uspešno blokirala milijone dnevnih poskusov "quishinga", ki so bili posebej zasnovani za zbiranje korporativnih poverilnic. Ta avtomatizirana plast je bistvena, saj se skoraj 90% napadov "quishinga" osredotoča na krajo podatkov za prijavo, da bi olajšali bočno gibanje znotraj omrežja.
Morate preveriti sumljivo kodo? Uporabite našo Brezplačen skener QR kod z vgrajenimi funkcijami varnega skeniranja za predogled in preverjanje URL-jev, preden jih obiščete.
Mobilna obramba pred grožnjami in varnost na ravni DNS
Ker se QR kode primarno skenirajo z mobilnimi napravami, jih napadalci pogosto uporabljajo za obhod korporativnih namiznih filtrov. Programska oprema za mobilno obrambo pred grožnjami (MTD) je ključnega pomena za zaščito osebnih in službenih naprav, ki dostopajo do poslovnih sistemov, zlasti v oddaljenih ali hibridnih delovnih okoljih. Te rešitve zagotavljajo varnost na ravni DNS, ki prestreže zahtevo za povezavo v trenutku skeniranja in blokira dostop, če je cilj znana zlonamerna domena.
Poleg preprostega črnega seznama orodja MTD ponujajo zaščito pred napadi ničelnega dne z identifikacijo prej nevidnih povezav na podlagi sumljivih struktur strani ali prisotnosti obrazcev za zbiranje poverilnic. To je ključna zaščita za organizacije, ki distribuirajo QR kode za programsko opremo ali interna orodja, saj zagotavlja, da so zaposleni zaščiteni tudi, ko niso povezani na korporativno Wi-Fi omrežje.
Zaščita končnih točk in izolacija brskalnika
Če uporabniku uspe klikniti zlonamerno povezavo, zaščita končnih točk deluje kot zadnja varnostna mreža. Orodja, ki ponujajo izolacijo brskalnika, so še posebej učinkovita proti quishing napadom, saj odprejo URL v virtualiziranem, “peskovniškem” okolju. To ohranja sejo popolnoma ločeno od lokalnega omrežja, preprečuje prenos zlonamerne programske opreme neposredno na napravo in zagotavlja, da občutljivi podatki ostanejo izolirani od brskalnika.
Za zmanjšanje kompleksnosti upravljanja takšnih izoliranih sej in izogibanje morebitnim varnostnim vrzelim, so rešitve, kot so antidetekcijski brskalniki se lahko uporabijo tudi za učinkovitejše ustvarjanje in nadzorovanje ločenih brskalnih okolij, kar ekipam pomaga vzdrževati jasne meje med sejami brez dodatnih operativnih stroškov.
Poleg tega lahko integracija orodij za preverjanje identitete pomaga pri odkrivanju in blokiranju nepooblaščene kraje žetonov za večfaktorsko avtentikacijo (MFA). To je pomembno, ker sodobne platforme “Phishing-as-a-Service” zdaj uporabljajo QR kode za prestrezanje teh žetonov v realnem času. Z uveljavljanjem politik pogojnega dostopa lahko varnostne ekipe zagotovijo, da tudi če pride do uhajanja poverilnic, napadalec ne more pridobiti dostopa brez dodatnih biometričnih ali strojno podprtih preverjanj.
Ekipe, ki ocenjujejo zaščito končnih točk onkraj tradicionalnih protivirusnih programov, pogosto te nadzorne mehanizme kombinirajo s sodobnimi Koi alternative končnih točk ki dodajajo neprekinjeno vidljivost v času izvajanja in zaznavanje kraje poverilnic, kar pomaga pri odkrivanju quishing zlonamernih vsebin, ki jih sama izolacija brskalnika morda ne prestreže na prehodu.
Varnostno usposabljanje in simulacije lažnega predstavljanja
Tehnologija sama ne more ustaviti vsake grožnje; vaše zaposlene je treba usposobiti za prepoznavanje fizičnih in digitalnih znakov prevare. Platforme za ozaveščanje o varnosti zdaj vključujejo specializirane module za quishing, ki uporabnike učijo pregledovati fizične materiale za znake poseganja. Na primer, pogosta taktika vključuje namestitev lažne nalepke čez legitimno QR kodo na plakatu ali plačilnem terminalu.
- Simulirani quishing napadi omogočajo IT ekipam, da pošljejo “lažne” QR kode za lažno predstavljanje zaposlenim, da ugotovijo, kdo morda potrebuje dodatno usposabljanje.
- Usposabljanje za vizualni pregled pomaga zaposlenim prepoznati “zlonamerne prekrivke”, kjer je lažna koda nameščena čez pristno.
- Orodja za notranje poročanje zagotavljajo poenostavljen način, da osebje sumljive kode neposredno prijavi varnostnemu operativnemu centru.
Proaktivna obramba z dinamičnimi platformami za upravljanje
Za podjetja, ki generirajo lastne kode, je uporaba varne platforme za upravljanje proaktiven način za obrambo vaše blagovne znamke. Sprejetje najboljših praks za varnost QR kod vključuje opustitev statičnih kod, ki so trajne in jih ni mogoče spremeniti, če so ogrožene.
Dinamične QR kode so prednostni standard za profesionalno uporabo, saj omogočajo takojšnjo posodobitev ali onemogočanje ciljnega URL-ja brez ponovnega tiskanja fizičnih materialov. Zagotavljajo tudi analitiko v realnem času, kar vam omogoča spremljanje “skokov v obsegu” ali skeniranj z nepričakovanih geografskih lokacij – anomalij, ki pogosto služijo kot zgodnji opozorilni znaki ugrabljene kampanje. Nekatere organizacije dodatno izboljšajo varnost z uporabo šifriranih QR kod za notranjo avtentikacijo, kar zagotavlja, da lahko do podatkov dostopajo samo uporabniki s pravilnimi dešifrirnimi ključi.
Zaščitite sredstva svoje blagovne znamke. Uporabite našo Spletni čitalnik črtnih kod za varen pregled podatkovne strukture katere koli kode, preden interagirate z njeno vsebino.
Pogosta vprašanja
Ne, večina vgrajenih aplikacij za kamero je zasnovana za hitrost in prebere le neobdelane podatke, da vas preusmeri na povezavo. Za varnost v poklicnem okolju bi morali uporabiti namensko optično čitalno napravo, ki ponuja “varnostni predogled” za preverjanje URL-ja v bazah podatkov o grožnjah, preden se brskalnik odpre. Zakaj se QR kode štejejo za nevarnejše od standardnih povezav? Glavna nevarnost je, da QR kode niso človeku berljive. Za razliko od besedilne povezave, kjer lahko premaknete miško, da vidite destinacijo, QR koda skriva svojo končno točko, zaradi česar je napadalcem veliko lažje usmeriti uporabnike na lažne strani, ne da bi takoj vzbudili sum. Kako dinamične QR kode izboljšujejo varnost poslovanja? Dinamične kode ponujajo centraliziran nadzor, kar vam omogoča sledenje vsakemu skeniranju in preklic dostopa kadar koli. Če je koda spremenjena ali uporabljena na nepooblaščen način, jo lahko na daljavo onemogočite v nekaj sekundah, kar je ključna funkcija za vzdrževanje standardov varne generacije QR kod. Obramba pred quishingom zahteva večplastno strategijo, ki združuje avtomatizirano skeniranje s proaktivnim upravljanjem. Začnite z revizijo vašega trenutnega e-poštnega prehoda, da zagotovite, da lahko obdeluje slike, nato pa uvedite mobilno zaščito za vašo delovno silo. Za zaščito lastne komunikacije obiščite Pageloot, da ustvarite blagovne, sledljive in urejevalne dinamične QR kode, ki zagotavljajo nadzor, ki ga potrebujete, da ostanete korak pred kibernetskimi grožnjami.