従業員は、現在のファイアウォールを迂回する悪意のあるQRコードをスキャンしていませんか?クッシング攻撃が600%近く増加している現在、従来のメールフィルターでは機密性の高い企業データを保護するにはもはや不十分です。このガイドでは、ネットワークが侵害される前に、これらの隠れた脅威を特定し、ブロックするために必要な必須ソフトウェアとプラットフォームについて解説します。.
従来のフィルターがQRの脅威を検知できない理由
ほとんどのレガシーセキュリティシステムは、テキストベースのリンクや添付ファイルをスキャンするように設計されていますが、 QRコードフィッシング(クッシング) グラフィック内に悪意のある意図を隠すことで、重大な盲点を悪用します。QRコードはテキスト文字列ではなく画像であるため、単純なフィルターでは、四角の中に隠された宛先URLを「読み取る」ことができないことがよくあります。攻撃者はこれらのコードをPDFやWord文書に頻繁に埋め込み、詳細な画像分析用に設定されていない標準のスキャナーをすり抜けることを可能にします。.
統計は、この脆弱性の深刻さを浮き彫りにしており、現在、クッシングは世界中のすべてのフィッシング事件の約12%を占めています。これらの攻撃は高度に標的化されており、例えば、役員は機密システムへの幅広いアクセス権を持つため、一般従業員よりも約42倍多くのQRコード攻撃を受けています。組織にとって、一度の監視の代償は大きく、平均的なデータ侵害コストは$4.45Mにまで上昇しています。.
画像認識機能を備えたセキュアメールゲートウェイ
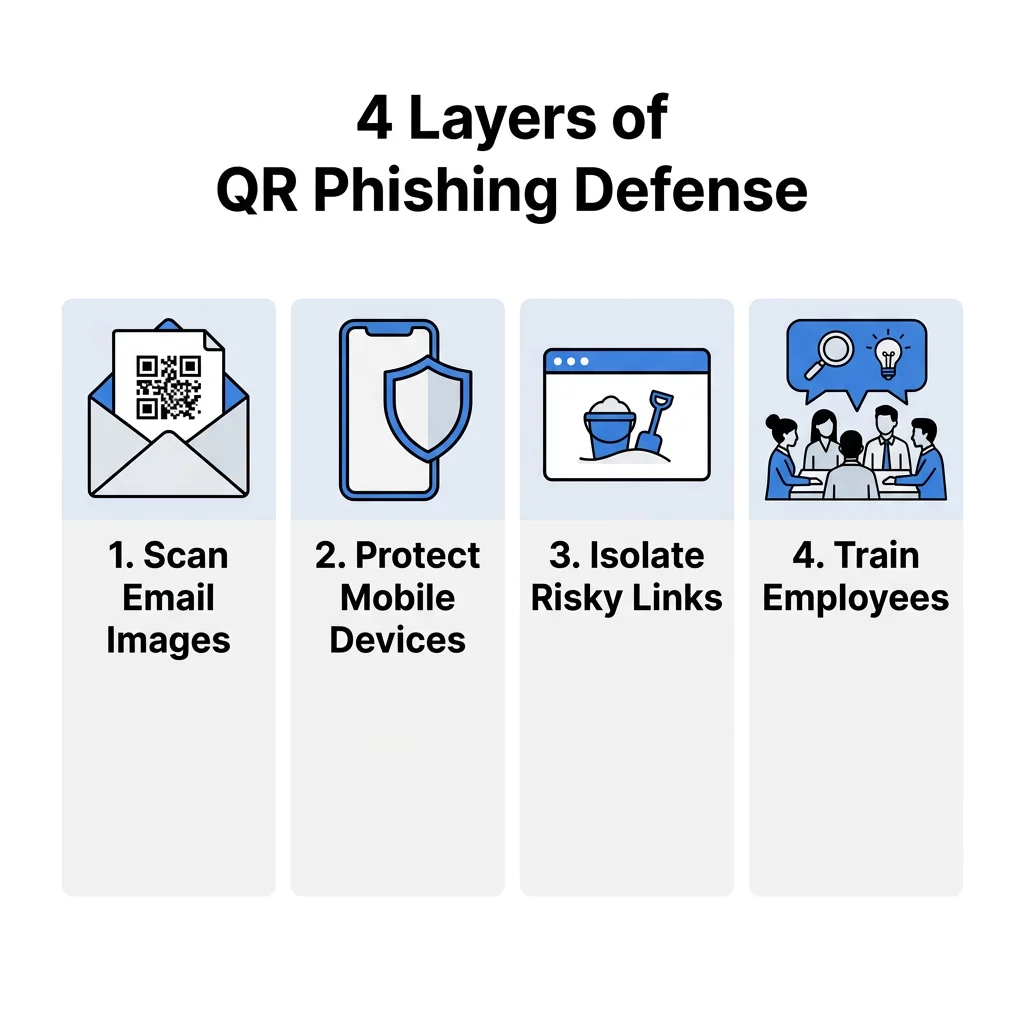
プロフェッショナルな環境における最初の防衛線は、高度な画像処理と光学文字認識(OCR)を利用するセキュアメールゲートウェイ(SEG)です。これらのツールはデジタルX線装置のように機能し、添付ファイルからQRコードを抽出し、メールがユーザーの受信トレイに届く前に宛先URLを分析します。高度なプラットフォームは、正規のDocuSignやMicrosoftのログイン要求を模倣したメールにQRコードが出現するなどの異常を検出するために、行動AIを使用します。.
配信前ブロックを実装することで、これらのゲートウェイはユーザーが脅威とやり取りするのを防ぎます。実際のデータはこのアプローチの有効性を示しており、例えば、専門のメールセキュリティツールは、企業資格情報を収集するために特別に設計された毎日数百万件のクッシング試行を正常にブロックしています。クッシング攻撃のほぼ90%が、ネットワーク内での横方向の移動を容易にするためにログイン情報の窃盗に焦点を当てているため、この自動化された層は不可欠です。.
不審なコードを検証する必要がありますか? をご利用ください。 無料QRコードスキャナー 組み込みのセーフスキャン機能により、URLにアクセスする前にプレビューして検証できます。.
モバイル脅威防御とDNSレイヤーセキュリティ
QRコードは主にモバイルデバイスを使用してスキャンされるため、攻撃者は企業デスクトップフィルターを迂回するためにこれらをよく利用します。モバイル脅威防御(MTD)ソフトウェアは、特にリモートワークやハイブリッドワーク環境において、ビジネスシステムにアクセスする個人所有および会社支給のデバイスを保護するために不可欠です。これらのソリューションはDNSレイヤーセキュリティを提供し、スキャンが発生した瞬間に接続要求を傍受し、宛先が既知の悪意のあるドメインである場合はアクセスをブロックします。.
単純なブラックリスト登録を超えて、MTDツールは、疑わしいページ構造や資格情報収集フォームの存在に基づいて、これまで検出されなかったリンクを特定することで、ゼロデイ保護を提供します。これは、配布する組織にとって不可欠な保護策です。 ソフトウェア向けQRコード または社内ツールであり、従業員が企業のWi-Fiから離れていても保護されることを保証します。.
エンドポイント保護とブラウザ分離
ユーザーが悪意のあるリンクをクリックしてしまった場合、エンドポイント保護が最後のセーフティネットとして機能します。ブラウザ分離を提供するツールは、URLを仮想化された「サンドボックス」環境で開くため、クッシングに対して特に効果的です。これにより、セッションがローカルネットワークから完全に分離され、マルウェアがデバイスに直接ダウンロードされるのを防ぎ、機密データがブラウザから隔離された状態を保ちます。.
このような隔離されたセッションの管理の複雑さを軽減し、潜在的なセキュリティギャップを回避するために、次のようなソリューションが アンチディテクトブラウザ より効率的に個別のブラウジング環境を作成および制御するためにも使用でき、チームが運用上のオーバーヘッドを追加することなく、セッション間の明確な境界を維持するのに役立ちます。.
さらに、ID検証ツールを統合することで、不正な多要素認証(MFA)トークンの盗難を検出し、ブロックするのに役立ちます。これは、現代の「Phishing-as-a-Service」プラットフォームがQRコードを使用してこれらのトークンをリアルタイムで傍受しているため重要です。条件付きアクセスポリシーを適用することで、セキュリティチームは、たとえ認証情報が漏洩したとしても、攻撃者が追加の生体認証またはハードウェアベースのチェックを通過せずにアクセスできないようにすることができます。.
従来のアンチウイルスを超えるエンドポイント保護を評価しているチームは、多くの場合、それらの制御を最新の Koiエンドポイントの代替 継続的なランタイム可視性と認証情報盗難検出を追加し、ブラウザ分離だけではゲートウェイで傍受できないようなクウィッシングのペイロードを捕捉するのに役立ちます。
セキュリティトレーニングとフィッシングシミュレーション
テクノロジーだけではすべての脅威を阻止できません。従業員は詐欺の物理的およびデジタル的な兆候を認識するように訓練される必要があります。セキュリティ意識向上プラットフォームには、物理的な素材に改ざんの兆候がないか検査する方法をユーザーに教える専門のクッシングモジュールが含まれています。例えば、一般的な手口として、ポスターや決済端末の正規のQRコードの上に不正なステッカーを貼るというものがあります。.
- シミュレートされたクッシング攻撃により、ITチームは「偽の」フィッシングQRコードをスタッフに送信し、追加のトレーニングが必要な人物を特定できます。.
- 目視検査トレーニングは、従業員が正規のコードの上に不正なコードが配置された「悪意のあるオーバーレイ」を特定するのに役立ちます。.
- 内部報告ツールは、スタッフが疑わしいコードをセキュリティオペレーションセンターに直接報告するための効率的な方法を提供します。.
動的管理プラットフォームによるプロアクティブな防御
独自のコードを生成する企業にとって、安全な管理プラットフォームを使用することは、ブランドを防御するためのプロアクティブな方法です。 QRコードセキュリティのベストプラクティス は、永続的で、侵害された場合に変更できない静的コードから移行することを含みます。.
動的QRコードは、物理的な素材を再印刷することなく、宛先URLを即座に更新または無効にできるため、プロフェッショナルな使用において推奨される標準です。また、リアルタイム分析も提供し、「ボリュームの急増」や予期せぬ地理的場所からのスキャンなど、キャンペーンが乗っ取られた場合の早期警告サインとなる異常を監視できます。一部の組織では、内部認証に暗号化されたQRコードを使用することでセキュリティをさらに強化し、正しい復号キーを持つユーザーのみがデータにアクセスできるようにしています。.
ブランド資産を保護します。. をご利用ください。 オンラインバーコードスキャナー コンテンツとやり取りする前に、あらゆるコードのデータ構造を安全に検査するため。.
よくある質問
いいえ、ほとんどのネイティブカメラアプリは速度のために設計されており、生のデータを読み取ってリンクにリダイレクトするだけです。専門的な状況で安全を保つためには、ブラウザが開く前に脅威データベースに対してURLをチェックするための「セキュアプレビュー」を提供する専用のスキャナーを使用する必要があります。なぜQRコードは標準のリンクよりも危険だと見なされるのですか?主な危険性は、QRコードが人間が読める形式ではないということです。マウスをホバーして宛先を確認できるテキストリンクとは異なり、QRコードはそのエンドポイントを隠すため、攻撃者がすぐに疑われることなくユーザーを詐欺サイトに誘導することがはるかに容易になります。動的QRコードはどのようにビジネスセキュリティを向上させますか?動的コードは一元的な制御を提供し、すべてのスキャンを追跡し、いつでもアクセスを取り消すことができます。コードが改ざんされたり、不正な方法で使用されたりした場合、数秒でリモートで無効にすることができ、これは安全なQRコード生成基準を維持するための重要な機能です。クウィッシングからの防御には、自動スキャンとプロアクティブな管理を組み合わせた多層的な戦略が必要です。まず、現在のメールゲートウェイを監査して画像処理が可能であることを確認し、次に従業員向けのモバイル保護を展開します。自身の通信を保護するには、Pagelootにアクセスして、サイバー脅威に先んじるために必要な監視を提供する、ブランド化され、追跡可能で編集可能な動的QRコードを作成してください。