Чи сканують ваші співробітники шкідливі QR-коди, які обходять ваші поточні брандмауери? Зі зростанням квішингових атак майже на 600%, традиційні фільтри електронної пошти вже не є достатніми для захисту конфіденційних даних компанії. Цей посібник досліджує необхідне програмне забезпечення та платформи, які вам потрібні для виявлення та блокування цих прихованих загроз, перш ніж вони скомпрометують вашу мережу.
Чому традиційні фільтри не виявляють QR-загрози
Більшість застарілих систем безпеки призначені для сканування текстових посилань та вкладень, але Фішинг за допомогою QR-кодів (квішинг) використовує значну сліпу пляму, приховуючи шкідливий намір всередині графічного зображення. Оскільки QR-код є зображенням, а не рядком тексту, прості фільтри часто не можуть “прочитати” цільову URL-адресу, приховану всередині квадратів. Зловмисники часто вбудовують ці коди в PDF-файли або документи Word, дозволяючи їм прослизати повз стандартні сканери, які не налаштовані на глибокий аналіз зображень.
Статистика підкреслює серйозність цієї вразливості: квішинг зараз становить приблизно 12% усіх фішингових інцидентів у всьому світі. Ці атаки є високоцільовими; наприклад, керівники отримують приблизно в 42 рази більше атак за допомогою QR-кодів, ніж середній співробітник, через їхній ширший доступ до конфіденційних систем. Для організації наслідки одного пропуску є значними, оскільки середня вартість витоку даних зросла до 4,45 млн доларів США.
Захищені поштові шлюзи з розпізнаванням зображень
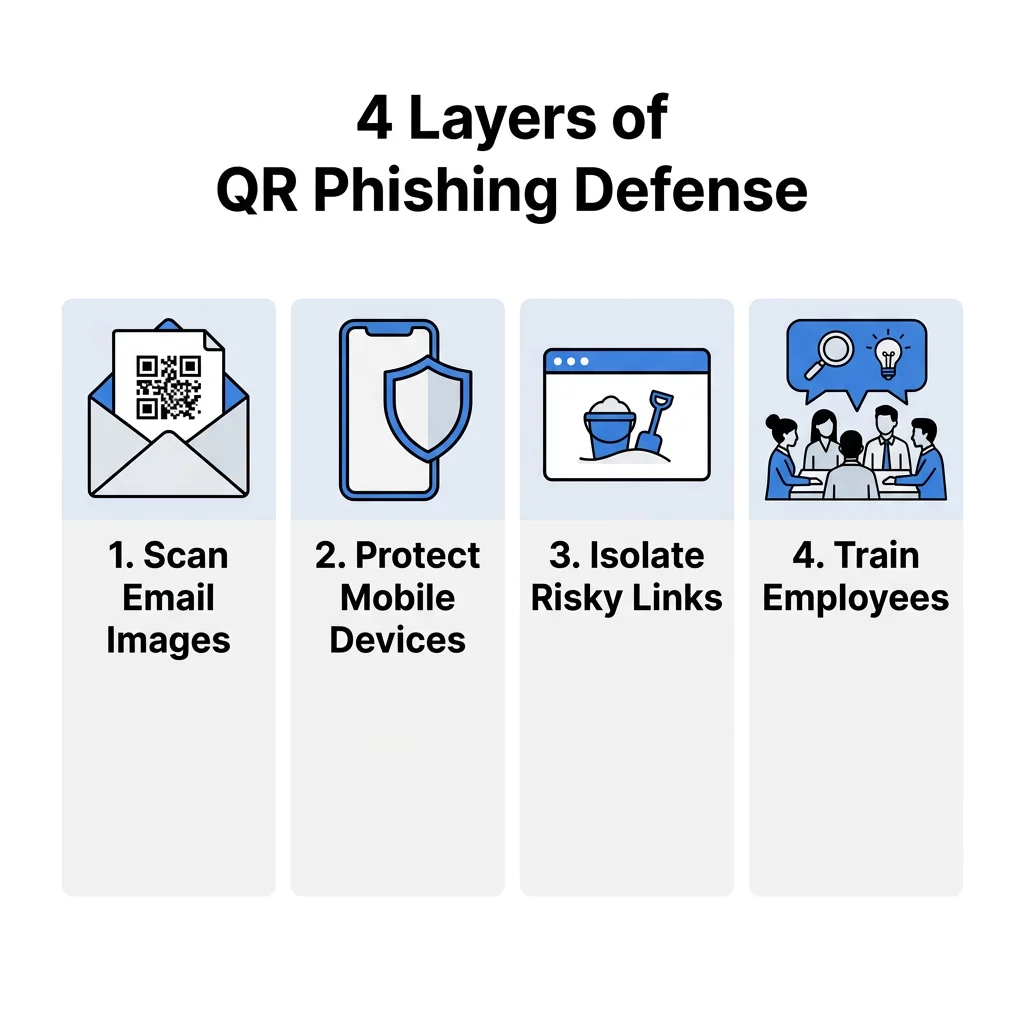
Першою лінією захисту в професійному середовищі є Захищений поштовий шлюз (SEG), який використовує розширену обробку зображень та оптичне розпізнавання символів (OCR). Ці інструменти діють як цифровий рентгенівський апарат, витягуючи QR-код із вкладення та аналізуючи цільову URL-адресу, перш ніж електронний лист потрапить до поштової скриньки користувача. Розширені платформи використовують поведінковий штучний інтелект для пошуку аномалій, таких як QR-код, що з'являється в електронному листі, який імітує легітимний запит на вхід у DocuSign або Microsoft.
Впроваджуючи блокування до доставки, ці шлюзи запобігають будь-якій взаємодії користувача із загрозою. Реальні дані показують ефективність цього підходу; наприклад, спеціалізовані інструменти безпеки електронної пошти успішно заблокували мільйони щоденних спроб квішингу, які були спеціально розроблені для збору корпоративних облікових даних. Цей автоматизований рівень є важливим, оскільки майже 90% квішингових атак зосереджені на викраденні даних для входу, щоб полегшити горизонтальне переміщення в мережі.
Потрібно перевірити підозрілий код? Використовуйте наш Безкоштовний сканер QR-кодів з вбудованими функціями безпечного сканування для попереднього перегляду та перевірки URL-адрес, перш ніж ви їх відвідаєте.
Захист від мобільних загроз та безпека на рівні DNS
Оскільки QR-коди в основному скануються за допомогою мобільних пристроїв, зловмисники часто використовують їх для обходу корпоративних фільтрів для настільних комп'ютерів. Програмне забезпечення Mobile Threat Defense (MTD) є критично важливим для захисту особистих та корпоративних пристроїв, які отримують доступ до бізнес-систем, особливо в умовах віддаленої або гібридної роботи. Ці рішення забезпечують безпеку на рівні DNS, яка перехоплює запит на з'єднання в момент сканування та блокує доступ, якщо призначення є відомим шкідливим доменом.
Окрім простого чорного списку, інструменти MTD пропонують захист від атак нульового дня, ідентифікуючи раніше невідомі посилання на основі підозрілих структур сторінок або наявності форм для збору облікових даних. Це життєво важливий захист для організацій, які розповсюджують QR-коди для програмного забезпечення або внутрішні інструменти, оскільки це гарантує, що співробітники залишаються захищеними навіть тоді, коли вони знаходяться поза корпоративним Wi-Fi.
Захист кінцевих точок та ізоляція браузера
Якщо користувачеві вдається натиснути на шкідливе посилання, захист кінцевих точок діє як остання мережа безпеки. Інструменти, що пропонують ізоляцію браузера, особливо ефективні проти квішингу, оскільки вони відкривають URL-адресу у віртуалізованому, “пісочному” середовищі. Це повністю відокремлює сеанс від локальної мережі, запобігаючи завантаженню шкідливого програмного забезпечення безпосередньо на пристрій та забезпечуючи ізоляцію конфіденційних даних від браузера.
Щоб зменшити складність керування такими ізольованими сесіями та уникнути потенційних прогалин у безпеці, такі рішення, як антидетект-браузери також можуть бути використані для ефективнішого створення та контролю окремих середовищ перегляду, допомагаючи командам підтримувати чіткі межі між сесіями без додаткових операційних витрат.
Крім того, інтеграція інструментів перевірки особистості може допомогти виявити та заблокувати несанкціоновану крадіжку токенів багатофакторної автентифікації (MFA). Це важливо, оскільки сучасні платформи “Фішинг як послуга” тепер використовують QR-коди для перехоплення цих токенів у реальному часі. Застосовуючи політики умовного доступу, команди безпеки можуть гарантувати, що навіть якщо облікові дані витокуть, зловмисник не зможе отримати доступ без проходження додаткових біометричних або апаратних перевірок.
Команди, які оцінюють захист кінцевих точок за межами традиційного антивірусу, часто поєднують ці засоби контролю з сучасними Альтернативи кінцевих точок Koi що додають постійну видимість під час виконання та виявлення крадіжки облікових даних, що допомагає виявляти корисне навантаження квішингу, яке ізоляція браузера сама по собі може не перехопити на шлюзі.
Навчання з безпеки та симуляції фішингу
Сама технологія не може зупинити кожну загрозу; ваші співробітники повинні бути навчені розпізнавати фізичні та цифрові ознаки шахрайства. Платформи підвищення обізнаності з безпеки тепер включають спеціалізовані квішинг-модулі, які навчають користувачів перевіряти фізичні матеріали на наявність ознак втручання. Наприклад, поширена тактика передбачає розміщення шахрайської наклейки поверх легітимного QR-коду на плакаті або платіжному терміналі.
- Симульовані квішинг-атаки дозволяють ІТ-командам надсилати “фальшиві” фішингові QR-коди співробітникам, щоб визначити, кому може знадобитися додаткове навчання.
- Навчання візуальному огляду допомагає співробітникам ідентифікувати “шкідливі накладки”, коли шахрайський код розміщується поверх справжнього.
- Внутрішні інструменти звітності надають спрощений спосіб для персоналу повідомляти про підозрілі коди безпосередньо до центру операцій з безпеки.
Проактивний захист за допомогою платформ динамічного управління
Для компаній, які генерують власні коди, використання безпечної платформи управління є проактивним способом захисту вашого бренду. Застосування найкращих практик безпеки QR-кодів передбачає відмову від статичних кодів, які є постійними і не можуть бути змінені у разі їх компрометації.
Динамічні QR-коди є кращим стандартом для професійного використання, оскільки вони дозволяють миттєво оновлювати або вимикати цільову URL-адресу без передруку будь-яких фізичних матеріалів. Вони також надають аналітику в реальному часі, дозволяючи відстежувати “сплески обсягу” або сканування з несподіваних географічних місць – аномалії, які часто слугують ранніми попереджувальними ознаками скомпрометованої кампанії. Деякі організації додатково посилюють безпеку, використовуючи зашифровані QR-коди для внутрішньої автентифікації, гарантуючи, що лише користувачі з правильними ключами дешифрування можуть отримати доступ до даних.
Захистіть активи свого бренду. Використовуйте наш Онлайн-сканер штрих-кодів для безпечної перевірки структури даних будь-якого коду перед взаємодією з його вмістом.
Поширені запитання
Ні, більшість нативних програм камери розроблені для швидкості та лише зчитують необроблені дані, щоб перенаправити вас за посиланням. Щоб залишатися в безпеці в професійному контексті, слід використовувати спеціальний сканер, який пропонує “безпечний попередній перегляд” для перевірки URL-адреси на відповідність базам даних загроз до відкриття браузера. Чому QR-коди вважаються небезпечнішими за стандартні посилання? Основна небезпека полягає в тому, що QR-коди не є читабельними для людини. На відміну від текстового посилання, де ви можете навести курсор миші, щоб побачити призначення, QR-код приховує свою кінцеву точку, що значно полегшує зловмисникам направляти користувачів на шахрайські сайти, не викликаючи негайної підозри. Як динамічні QR-коди покращують безпеку бізнесу? Динамічні коди пропонують централізований контроль, дозволяючи відстежувати кожне сканування та відкликати доступ у будь-який час. Якщо код був підроблений або використаний несанкціонованим чином, ви можете відключити його віддалено за лічені секунди, що є критично важливою функцією для підтримки стандартів безпечного генерування QR-кодів. Захист від квішингу вимагає багатошарової стратегії, яка поєднує автоматизоване сканування з проактивним управлінням. Почніть з аудиту поточного шлюзу електронної пошти, щоб переконатися, що він може обробляти зображення, а потім розгорніть мобільний захист для вашої робочої сили. Щоб захистити власні комунікації, відвідайте Pageloot, щоб створити брендовані, відстежувані та редаговані динамічні QR-коди, які забезпечують необхідний контроль для випередження кіберзагроз.