Scannen uw werknemers kwaadaardige QR-codes die uw huidige firewalls omzeilen? Nu quishing-aanvallen met bijna 600% toenemen, zijn traditionele e-mailfilters niet langer voldoende om gevoelige bedrijfsgegevens te beschermen. Deze gids verkent de essentiële software en platforms die u nodig hebt om deze verborgen bedreigingen te identificeren en te blokkeren voordat ze uw netwerk compromitteren.
Waarom traditionele filters QR-bedreigingen niet detecteren
De meeste oudere beveiligingssystemen zijn ontworpen om tekstgebaseerde links en bijlagen te scannen, maar QR-code phishing (quishing) exploiteert een aanzienlijke blinde vlek door kwaadaardige intenties te verbergen in een afbeelding. Omdat een QR-code een afbeelding is in plaats van een reeks tekst, slagen eenvoudige filters er vaak niet in om de bestemmings-URL te “lezen” die verborgen zit in de vierkantjes. Aanvallers embedden deze codes vaak in PDF's of Word-documenten, waardoor ze langs standaardscanners glippen die niet zijn geconfigureerd voor diepgaande beeldanalyse.
Statistieken benadrukken de ernst van deze kwetsbaarheid, waarbij quishing nu verantwoordelijk is voor ongeveer 12% van alle phishing-incidenten wereldwijd. Deze aanvallen zijn zeer gericht; zo ontvangen leidinggevenden bijvoorbeeld ongeveer 42 keer meer QR-code-aanvallen dan de gemiddelde werknemer vanwege hun bredere toegang tot gevoelige systemen. Voor een organisatie zijn de gevolgen van een enkele misstap groot, aangezien de gemiddelde kosten van een datalek zijn gestegen tot $4,45 miljoen.
Veilige e-mailgateways met beeldherkenning
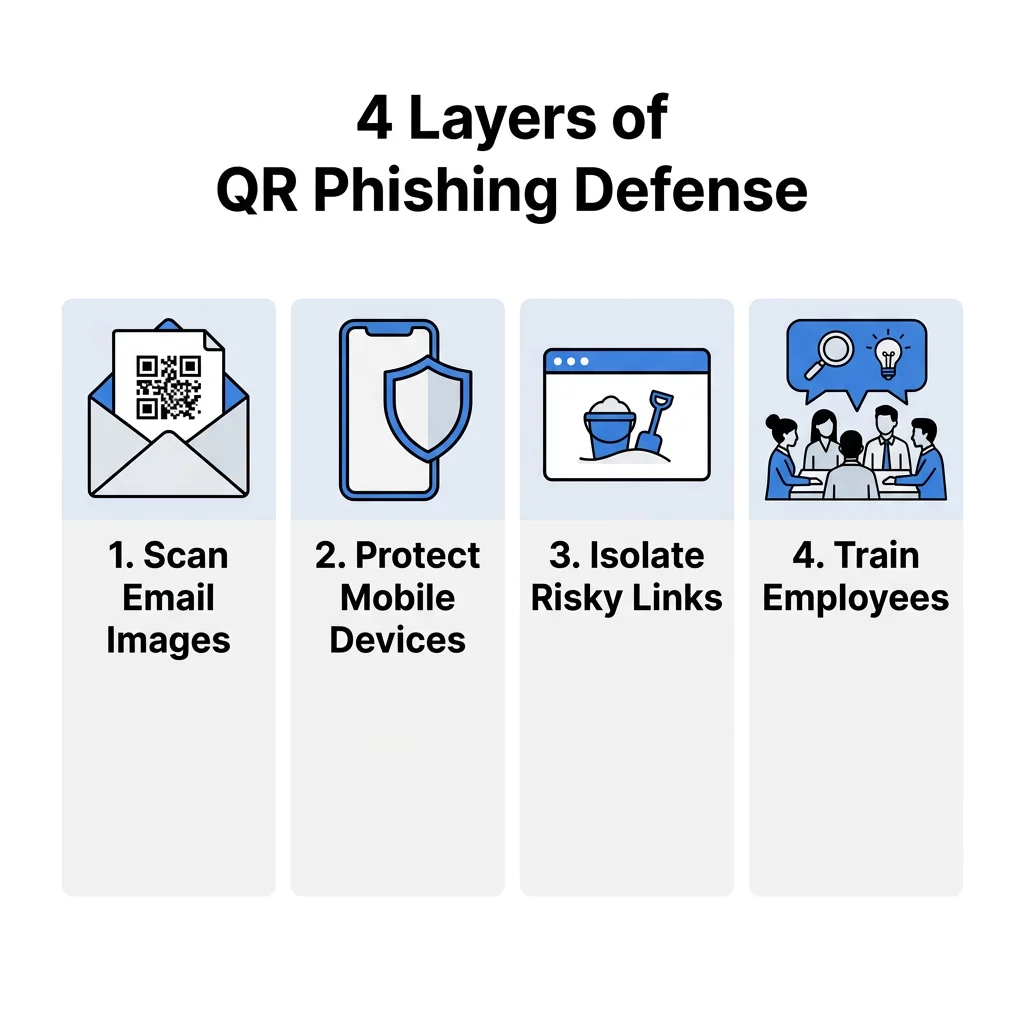
De eerste verdedigingslinie in een professionele omgeving is een Secure Email Gateway (SEG) die gebruikmaakt van geavanceerde beeldverwerking en Optical Character Recognition (OCR). Deze tools werken als een digitaal röntgenapparaat, extraheren de QR-code uit een bijlage en analyseren de bestemmings-URL voordat de e-mail de inbox van de gebruiker bereikt. Geavanceerde platforms gebruiken gedrags-AI om te zoeken naar afwijkingen, zoals een QR-code die verschijnt in een e-mail die een legitieme DocuSign- of Microsoft-aanmeldingsaanvraag nabootst.
Door pre-delivery blocking te implementeren, voorkomen deze gateways dat de gebruiker ooit interactie heeft met de bedreiging. Real-world gegevens tonen de effectiviteit van deze aanpak; zo hebben gespecialiseerde e-mailbeveiligingstools met succes miljoenen dagelijkse quishing-pogingen geblokkeerd die specifiek waren ontworpen om bedrijfsgegevens te verzamelen. Deze geautomatiseerde laag is essentieel omdat bijna 90% van de quishing-aanvallen gericht is op het stelen van inloggegevens om laterale beweging binnen een netwerk te vergemakkelijken.
Een verdachte code verifiëren? Gebruik onze Gratis QR-codescanner met ingebouwde Safe Scan-functies om URL's te bekijken en te verifiëren voordat u ze bezoekt.
Mobiele bedreigingsverdediging en DNS-laagbeveiliging
Omdat QR-codes voornamelijk worden gescand met mobiele apparaten, gebruiken aanvallers ze vaak om bedrijfsdesktopfilters te omzeilen. Mobile Threat Defense (MTD)-software is cruciaal voor het beschermen van persoonlijke en door het bedrijf uitgegeven apparaten die toegang hebben tot bedrijfssystemen, met name in externe of hybride werkomgevingen. Deze oplossingen bieden DNS-laagbeveiliging, die het verbindingsverzoek onderschept op het moment dat een scan plaatsvindt en de toegang blokkeert als de bestemming een bekend kwaadaardig domein is.
Naast eenvoudige blacklisting bieden MTD-tools zero-day-bescherming door voorheen ongeziene links te identificeren op basis van verdachte paginastructuren of de aanwezigheid van formulieren voor het verzamelen van inloggegevens. Dit is een vitale beveiliging voor organisaties die QR codes voor software of interne tools distribueren, omdat het ervoor zorgt dat werknemers beschermd blijven, zelfs wanneer ze buiten het bedrijfs-Wi-Fi-netwerk zijn.
Endpointbeveiliging en Browserisolatie
Als een gebruiker erin slaagt op een kwaadaardige link te klikken, fungeert endpointbeveiliging als het laatste vangnet. Tools die browserisolatie bieden, zijn bijzonder effectief tegen quishing omdat ze de URL openen in een gevirtualiseerde, “sandboxed” omgeving. Dit houdt de sessie volledig gescheiden van het lokale netwerk, voorkomt dat malware rechtstreeks naar het apparaat wordt gedownload en zorgt ervoor dat gevoelige gegevens geïsoleerd blijven van de browser.
Om de complexiteit van het beheren van dergelijke geïsoleerde sessies te verminderen en potentiële beveiligingslekken te vermijden, kunnen oplossingen zoals antidetectie browsers ook worden gebruikt om afzonderlijke browseromgevingen efficiënter te creëren en te controleren, waardoor teams duidelijke grenzen tussen sessies kunnen handhaven zonder extra operationele overhead.
Bovendien kan de integratie van tools voor identiteitsverificatie helpen bij het detecteren en blokkeren van ongeoorloofde diefstal van Multi-Factor Authenticatie (MFA) tokens. Dit is belangrijk omdat moderne “Phishing-as-a-Service”-platforms nu QR-codes gebruiken om deze tokens in realtime te onderscheppen. Door voorwaardelijke toegangspolicies af te dwingen, kunnen beveiligingsteams ervoor zorgen dat zelfs als een inloggegeven lekt, de aanvaller geen toegang krijgt zonder aanvullende biometrische of hardwarematige controles te doorstaan.
Teams die endpointbescherming evalueren die verder gaat dan traditionele antivirus, combineren deze controles vaak met moderne Koi endpoint alternatieven die continue runtime zichtbaarheid en detectie van gestolen inloggegevens toevoegen, wat helpt bij het vangen van quishing-payloads die browserisolatie alleen mogelijk niet op de gateway onderschept.
Beveiligingstraining en Phishing-simulaties
Technologie alleen kan niet elke dreiging stoppen; uw medewerkers moeten worden getraind om de fysieke en digitale tekenen van oplichting te herkennen. Platforms voor beveiligingsbewustzijn omvatten nu gespecialiseerde quishing-modules die gebruikers leren fysieke materialen te inspecteren op tekenen van manipulatie. Een veelvoorkomende tactiek is bijvoorbeeld het plaatsen van een frauduleuze sticker over een legitieme QR-code op een poster of betaalautomaat.
- Gesimuleerde quishing-aanvallen stellen IT-teams in staat om “nep” phishing-QR-codes naar medewerkers te sturen om te identificeren wie mogelijk aanvullende training nodig heeft.
- Visuele inspectietraining helpt medewerkers “kwaadaardige overlays” te identificeren, waarbij een frauduleuze code over een echte wordt geplaatst.
- Interne rapportagetools bieden medewerkers een gestroomlijnde manier om verdachte codes rechtstreeks te melden aan het security operations center.
Proactieve Verdediging met Dynamische Beheerplatforms
Voor bedrijven die hun eigen codes genereren, is het gebruik van een veilig beheerplatform een proactieve manier om uw merk te verdedigen. Het toepassen van best practices voor QR-codebeveiliging houdt in dat men afstapt van statische codes, die permanent zijn en niet kunnen worden gewijzigd als ze gecompromitteerd zijn.
Dynamische QR-codes zijn de voorkeursstandaard voor professioneel gebruik, omdat ze u in staat stellen de bestemmings-URL direct bij te werken of uit te schakelen zonder fysieke materialen opnieuw af te drukken. Ze bieden ook realtime analyses, waardoor u kunt controleren op “volumepieken” of scans vanaf onverwachte geografische locaties – afwijkingen die vaak dienen als vroege waarschuwingssignalen van een gekaapte campagne. Sommige organisaties verbeteren de beveiliging verder door versleutelde QR-codes te gebruiken voor interne authenticatie, zodat alleen gebruikers met de juiste decryptiesleutels toegang hebben tot de gegevens.
Bescherm uw merkactiva. Gebruik onze Online Barcodescanner om de datastructuur van elke code veilig te inspecteren voordat u met de inhoud ervan interageert.
Veelgestelde vragen
Nee, de meeste native camera-apps zijn ontworpen voor snelheid en lezen alleen de ruwe gegevens om je door te sturen naar een link. Om veilig te blijven in een professionele context, moet je een speciale scanner gebruiken die een “veilige preview” biedt om de URL te controleren aan de hand van dreigingsdatabases voordat de browser opent. Waarom worden QR-codes als gevaarlijker beschouwd dan standaardlinks? Het grootste gevaar is dat QR-codes niet door mensen leesbaar zijn. In tegenstelling tot een tekstlink waarbij je met je muis kunt zweven om de bestemming te zien, verbergt een QR-code zijn eindpunt, waardoor het voor aanvallers veel gemakkelijker wordt om gebruikers naar frauduleuze sites te leiden zonder onmiddellijk argwaan te wekken. Hoe verbeteren dynamische QR-codes de bedrijfsbeveiliging? Dynamische codes bieden gecentraliseerde controle, waardoor je elke scan kunt volgen en de toegang op elk moment kunt intrekken. Als een code wordt gemanipuleerd of op een ongeoorloofde manier wordt gebruikt, kun je deze binnen enkele seconden op afstand uitschakelen, wat een cruciale functie is voor het handhaven van veilige QR-codegeneratiestandaarden. Verdedigen tegen quishing vereist een gelaagde strategie die geautomatiseerde scanning combineert met proactief beheer. Begin met het auditen van je huidige e-mailgateway om ervoor te zorgen dat deze afbeeldingen kan verwerken, en implementeer vervolgens mobiele bescherming voor je personeel. Om je eigen communicatie te beveiligen, bezoek Pageloot om branded, traceerbare en bewerkbare dynamische QR-codes te maken die het overzicht bieden dat je nodig hebt om cyberdreigingen voor te blijven.