Alkalmazottai rosszindulatú QR-kódokat szkennelnek, amelyek megkerülik a jelenlegi tűzfalakat? A közel 600%-kal növekvő quishing támadások miatt a hagyományos e-mail szűrők már nem elegendőek az érzékeny vállalati adatok védelmére. Ez az útmutató bemutatja azokat az alapvető szoftvereket és platformokat, amelyekre szüksége van e rejtett fenyegetések azonosításához és blokkolásához, mielőtt azok kompromittálnák a hálózatát.
Miért nem észlelik a hagyományos szűrők a QR-fenyegetéseket
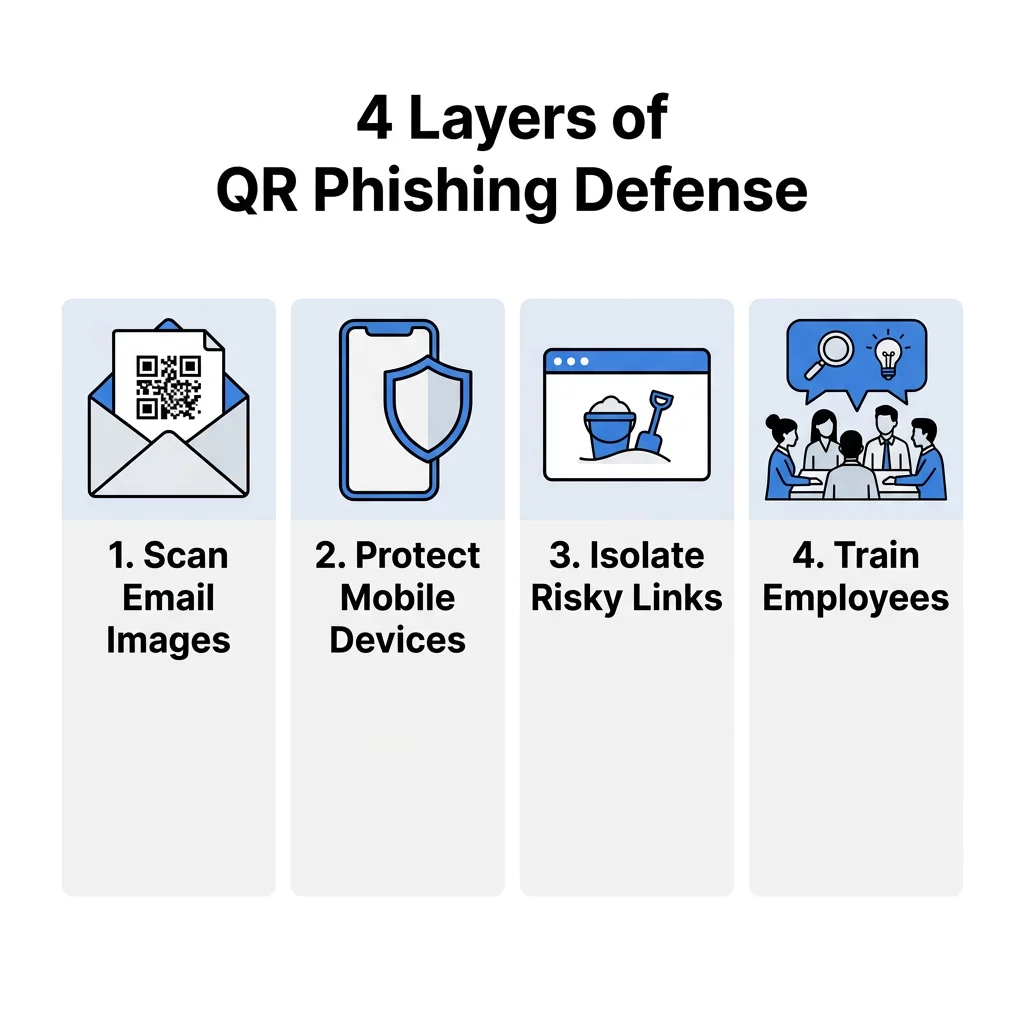
A legtöbb régi biztonsági rendszer szöveges alapú linkek és mellékletek szkennelésére készült, de QR-kódos adathalászat (quishing) jelentős vakfoltot használ ki azáltal, hogy rosszindulatú szándékot rejt el egy grafikában. Mivel a QR-kód kép, nem pedig szöveges karakterlánc, az egyszerű szűrők gyakran nem tudják “kiolvasni” a négyzetekben rejtőző cél URL-t. A támadók gyakran ágyazzák be ezeket a kódokat PDF-ekbe vagy Word dokumentumokba, lehetővé téve számukra, hogy átcsússzanak a szabványos szkennereken, amelyek nincsenek konfigurálva mélyreható képelemzésre.
A statisztikák rávilágítanak e sebezhetőség súlyosságára, a quishing jelenleg az összes globális adathalász incidens nagyjából 12%-át teszi ki. Ezek a támadások erősen célzottak; például a vezetők körülbelül 42-szer több QR-kód támadást kapnak, mint az átlagos alkalmazottak, érzékeny rendszerekhez való szélesebb körű hozzáférésük miatt. Egy szervezet számára egyetlen mulasztás következményei súlyosak, mivel az átlagos adatvédelmi incidens költsége 4,45 millió dollárra emelkedett.
Biztonságos E-mail Átjárók Képfelismeréssel
A professzionális környezetben az első védelmi vonal egy Biztonságos E-mail Átjáró (SEG), amely fejlett képfeldolgozást és Optikai Karakterfelismerést (OCR) használ. Ezek az eszközök digitális röntgenként működnek, kivonják a QR-kódot egy mellékletből, és elemzik a cél URL-t, mielőtt az e-mail egyáltalán elérné a felhasználó postaládáját. A fejlett platformok viselkedésalapú mesterséges intelligenciát használnak az anomáliák felkutatására, például egy QR-kód megjelenésére egy olyan e-mailben, amely egy legitim DocuSign vagy Microsoft bejelentkezési kérést utánoz.
Az előzetes kézbesítés előtti blokkolás bevezetésével ezek az átjárók megakadályozzák, hogy a felhasználó valaha is interakcióba lépjen a fenyegetéssel. Valós adatok mutatják ennek a megközelítésnek a hatékonyságát; például speciális e-mail biztonsági eszközök sikeresen blokkoltak napi több millió quishing kísérletet, amelyeket kifejezetten vállalati hitelesítő adatok gyűjtésére terveztek. Ez az automatizált réteg elengedhetetlen, mivel a quishing támadások közel 90%-a a bejelentkezési adatok ellopására összpontosít, hogy megkönnyítse a hálózaton belüli oldalirányú mozgást.
Ellenőriznie kell egy gyanús kódot? Használja a mi Ingyenes QR-kód olvasó beépített Biztonságos Szkennelés funkciókkal az URL-ek előnézetének megtekintéséhez és ellenőrzéséhez, mielőtt meglátogatná őket.
Mobil Fenyegetésvédelem és DNS Rétegű Biztonság
Mivel a QR-kódokat elsősorban mobil eszközökkel szkennelik, a támadók gyakran használják őket a vállalati asztali szűrők megkerülésére. A Mobil Fenyegetésvédelem (MTD) szoftver kritikus fontosságú a személyes és vállalati tulajdonú eszközök védelmében, amelyek üzleti rendszerekhez férnek hozzá, különösen távoli vagy hibrid munkakörnyezetekben. Ezek a megoldások DNS-rétegű biztonságot nyújtanak, amely elfogja a kapcsolódási kérést a szkennelés pillanatában, és blokkolja a hozzáférést, ha a cél egy ismert rosszindulatú domain.
Az egyszerű feketelistázáson túl az MTD eszközök nulladik napi védelmet nyújtanak azáltal, hogy azonosítják a korábban nem látott linkeket gyanús oldalstruktúrák vagy hitelesítő adatokat gyűjtő űrlapok jelenléte alapján. Ez létfontosságú biztosíték azon szervezetek számára, amelyek terjesztenek QR-kódok szoftverekhez vagy belső eszközöket, mivel biztosítja, hogy az alkalmazottak védettek maradjanak még akkor is, ha nincsenek a vállalati Wi-Fi hálózaton.
Végpontvédelem és Böngészőizoláció
Ha egy felhasználó mégis rákattint egy rosszindulatú linkre, a végpontvédelem az utolsó biztonsági hálóként működik. A böngészőizolációt kínáló eszközök különösen hatékonyak a quishing ellen, mivel virtualizált, “homokozó” környezetben nyitják meg az URL-t. Ez teljesen elkülöníti a munkamenetet a helyi hálózattól, megakadályozva a rosszindulatú szoftverek közvetlen letöltését az eszközre, és biztosítva, hogy az érzékeny adatok elkülönítve maradjanak a böngészőtől.
Az ilyen elszigetelt munkamenetek kezelésének bonyolultságának csökkentése és a potenciális biztonsági rések elkerülése érdekében olyan megoldások, mint például az antidetect böngészők szintén használhatók külön böngészési környezetek hatékonyabb létrehozására és ellenőrzésére, segítve a csapatokat abban, hogy világos határokat tartsanak fenn a munkamenetek között anélkül, hogy további működési terhet jelentenének.
Továbbá, az identitás-ellenőrző eszközök integrálása segíthet az illetéktelen többfaktoros hitelesítési (MFA) tokenlopás észlelésében és blokkolásában. Ez azért fontos, mert a modern “Phishing-mint-szolgáltatás” platformok ma már QR-kódokat használnak ezen tokenek valós idejű elfogására. A feltételes hozzáférési szabályzatok érvényesítésével a biztonsági csapatok biztosíthatják, hogy még ha egy hitelesítő adat kiszivárog is, a támadó nem férhet hozzá további biometrikus vagy hardveres ellenőrzések nélkül.
Azok a csapatok, amelyek a hagyományos vírusirtón túli végpontvédelemre törekednek, gyakran párosítják ezeket a vezérlőket modern Koi végpont alternatívák amelyek folyamatos futásidejű láthatóságot és hitelesítőadat-lopás észlelést biztosítanak, segítve az olyan adathalász (quishing) támadások felismerését, amelyeket a böngésző izoláció önmagában nem feltétlenül fog meg az átjárónál.
Biztonsági képzés és Adathalász Szimulációk
A technológia önmagában nem állíthat meg minden fenyegetést; az alkalmazottakat ki kell képezni, hogy felismerjék a csalások fizikai és digitális jeleit. A biztonságtudatossági platformok ma már speciális quishing modulokat tartalmaznak, amelyek megtanítják a felhasználókat a fizikai anyagok ellenőrzésére a manipuláció jelei szempontjából. Például egy gyakori taktika az, hogy egy hamis matricát helyeznek egy legitim QR-kódra egy plakáton vagy fizetési terminálon.
- A szimulált quishing támadások lehetővé teszik az IT csapatok számára, hogy “hamis” adathalász QR-kódokat küldjenek a személyzetnek, hogy azonosítsák, kinek lehet szüksége további képzésre.
- A vizuális ellenőrzési képzés segít az alkalmazottaknak azonosítani a “rosszindulatú átfedéseket”, ahol egy hamis kód kerül egy valódi fölé.
- A belső jelentési eszközök egyszerűsített módot biztosítanak a személyzet számára, hogy a gyanús kódokat közvetlenül a biztonsági műveleti központnak jelezzék.
Proaktív védelem dinamikus kezelőplatformokkal
Azoknak a vállalkozásoknak, amelyek saját kódokat generálnak, a biztonságos kezelőplatform használata proaktív módja márkájuk védelmének. Az QR-kód biztonsági legjobb gyakorlatok magukban foglalják a statikus kódoktól való elmozdulást, amelyek állandóak és nem módosíthatók, ha kompromittálódnak.
A dinamikus QR-kódok a preferált szabvány professzionális használatra, mert lehetővé teszik a cél URL azonnali frissítését vagy letiltását anélkül, hogy bármilyen fizikai anyagot újra kellene nyomtatni. Valós idejű analitikát is biztosítanak, lehetővé téve a “volumenkiugrások” vagy váratlan földrajzi helyekről származó szkennelések figyelését – olyan anomáliákat, amelyek gyakran egy eltérített kampány korai figyelmeztető jeleiként szolgálnak. Egyes szervezetek tovább növelik a biztonságot titkosított QR-kódok használatával belső hitelesítésre, biztosítva, hogy csak a megfelelő visszafejtési kulcsokkal rendelkező felhasználók férhessenek hozzá az adatokhoz.
Védje márkája eszközeit. Használja a mi Online vonalkódolvasó a kód adatstruktúrájának biztonságos ellenőrzésére, mielőtt interakcióba lépne annak tartalmával.
GYIK
Nem, a legtöbb natív kameraalkalmazás sebességre van tervezve, és csak a nyers adatokat olvassa el, hogy egy linkre irányítson. Ahhoz, hogy szakmai környezetben biztonságban maradjon, egy dedikált szkennert kell használnia, amely „biztonságos előnézetet” kínál az URL ellenőrzéséhez a fenyegetési adatbázisok ellen, mielőtt a böngésző megnyílik. Miért tartják a QR-kódokat veszélyesebbnek, mint a normál linkeket? Az elsődleges veszély abban rejlik, hogy a QR-kódok nem emberi olvasásra alkalmasak. Ellentétben egy szöveges linkkel, ahol az egérrel rámutatva láthatja a célt, egy QR-kód elrejti a végpontját, így a támadók sokkal könnyebben irányíthatják a felhasználókat csalárd oldalakra anélkül, hogy azonnal gyanút keltenének. Hogyan javítják a dinamikus QR-kódok az üzleti biztonságot? A dinamikus kódok központosított vezérlést biztosítanak, lehetővé téve minden szkennelés nyomon követését és a hozzáférés bármikori visszavonását. Ha egy kódot meghamisítanak vagy illetéktelenül használnak, másodpercek alatt távolról letilthatja, ami kritikus funkció a biztonságos QR-kód generálási szabványok fenntartásához. Az adathalász (quishing) támadások elleni védekezés többrétegű stratégiát igényel, amely ötvözi az automatizált szkennelést a proaktív menedzsmenttel. Kezdje azzal, hogy ellenőrzi jelenlegi e-mail átjáróját, hogy megbizonyosodjon arról, képes-e képeket feldolgozni, majd telepítsen mobil védelmet a munkaerő számára. Saját kommunikációjának biztonságossá tételéhez látogasson el a Pageloot oldalra, hogy márkás, nyomon követhető és szerkeszthető dinamikus QR-kódokat hozzon létre, amelyek biztosítják azt a felügyeletet, amire szüksége van a kiberfenyegetések előtt járáshoz.