Ваши сотрудники сканируют вредоносные QR-коды, которые обходят ваши текущие брандмауэры? С ростом квишинг-атак почти на 600%, традиционные почтовые фильтры больше не достаточны для защиты конфиденциальных данных компании. Это руководство исследует необходимое программное обеспечение и платформы, которые вам нужны для выявления и блокировки этих скрытых угроз, прежде чем они скомпрометируют вашу сеть.
Почему традиционные фильтры не справляются с обнаружением QR-угроз
Большинство устаревших систем безопасности предназначены для сканирования текстовых ссылок и вложений, но Фишинг с использованием QR-кодов (квишинг) использует значительное слепое пятно, скрывая вредоносные намерения внутри графического изображения. Поскольку QR-код является изображением, а не строкой текста, простые фильтры часто не могут “прочитать” целевой URL-адрес, скрытый внутри квадратов. Злоумышленники часто встраивают эти коды в PDF-файлы или документы Word, что позволяет им проскальзывать мимо стандартных сканеров, не настроенных на глубокий анализ изображений.
Статистика подчеркивает серьезность этой уязвимости: квишинг теперь составляет примерно 12% всех фишинговых инцидентов по всему миру. Эти атаки являются высокоцелевыми; например, руководители получают примерно в 42 раза больше атак с QR-кодами, чем обычные сотрудники, из-за их более широкого доступа к конфиденциальным системам. Для организации последствия одного упущения велики, поскольку средняя стоимость утечки данных выросла до 4,45 млн долларов США.
Защищенные почтовые шлюзы с распознаванием изображений
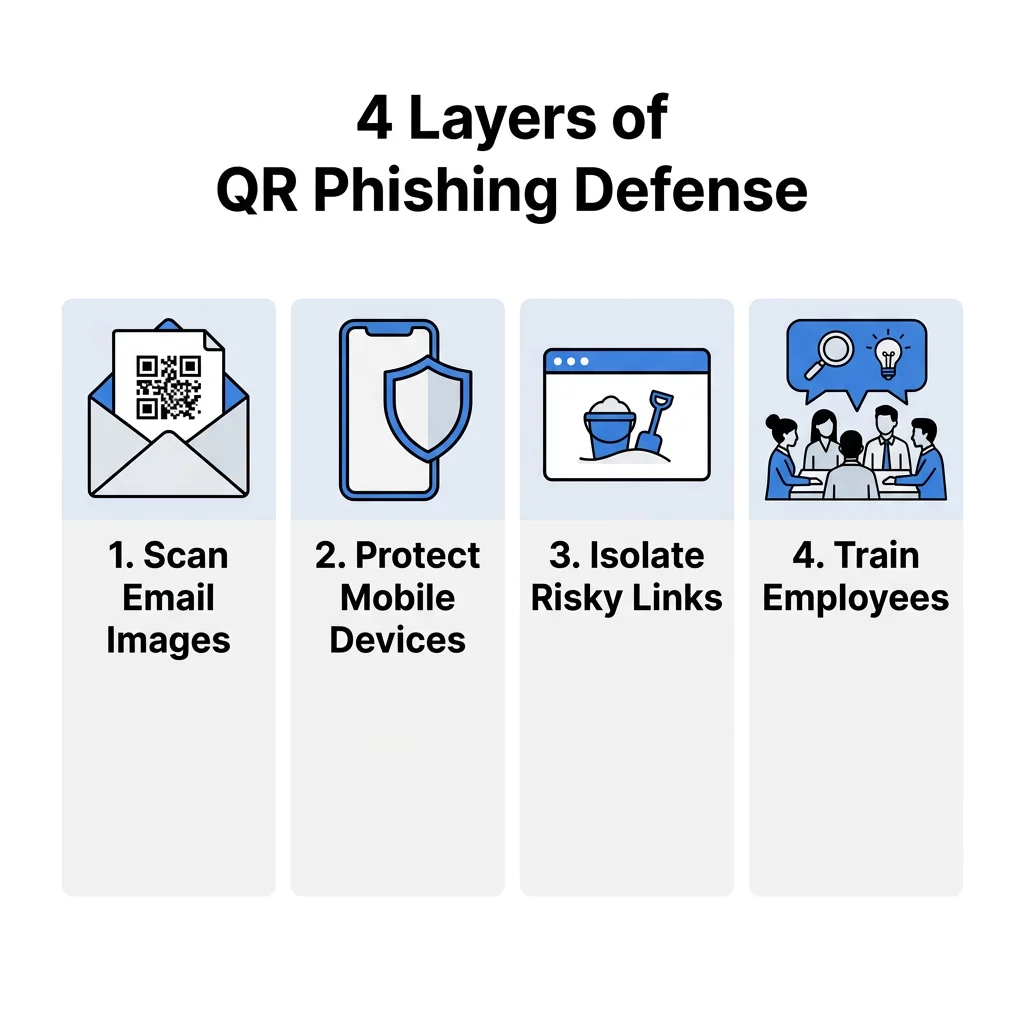
Первой линией защиты в профессиональной среде является защищенный почтовый шлюз (SEG), который использует расширенную обработку изображений и оптическое распознавание символов (OCR). Эти инструменты действуют как цифровой рентгеновский аппарат, извлекая QR-код из вложения и анализируя целевой URL-адрес до того, как электронное письмо достигнет почтового ящика пользователя. Передовые платформы используют поведенческий ИИ для поиска аномалий, таких как появление QR-кода в электронном письме, имитирующем законный запрос на вход в DocuSign или Microsoft.
Внедряя блокировку до доставки, эти шлюзы предотвращают любое взаимодействие пользователя с угрозой. Реальные данные показывают эффективность этого подхода; например, специализированные инструменты безопасности электронной почты успешно заблокировали миллионы ежедневных попыток квишинга, которые были специально разработаны для сбора корпоративных учетных данных. Этот автоматизированный уровень необходим, потому что почти 90% квишинг-атак сосредоточены на краже учетных данных для облегчения горизонтального перемещения внутри сети.
Нужно проверить подозрительный код? Используйте наш Бесплатный сканер QR-кодов со встроенными функциями безопасного сканирования для предварительного просмотра и проверки URL-адресов перед их посещением.
Защита от мобильных угроз и безопасность на уровне DNS
Поскольку QR-коды в основном сканируются с помощью мобильных устройств, злоумышленники часто используют их для обхода корпоративных настольных фильтров. Программное обеспечение Mobile Threat Defense (MTD) имеет решающее значение для защиты личных и корпоративных устройств, которые получают доступ к бизнес-системам, особенно в удаленных или гибридных рабочих средах. Эти решения обеспечивают безопасность на уровне DNS, которая перехватывает запрос на подключение в момент сканирования и блокирует доступ, если пункт назначения является известным вредоносным доменом.
Помимо простого черного списка, инструменты MTD предлагают защиту от угроз нулевого дня, выявляя ранее невиданные ссылки на основе подозрительных структур страниц или наличия форм для сбора учетных данных. Это жизненно важная мера безопасности для организаций, которые распространяют QR-коды для программного обеспечения или внутренние инструменты, поскольку это гарантирует, что сотрудники остаются защищенными даже тогда, когда они находятся вне корпоративного Wi-Fi.
Защита конечных точек и изоляция браузера
Если пользователю удается перейти по вредоносной ссылке, защита конечных точек действует как последняя линия обороны. Инструменты, предлагающие изоляцию браузера, особенно эффективны против квишинга, поскольку они открывают URL-адрес в виртуализированной, “песочнице” среде. Это полностью отделяет сеанс от локальной сети, предотвращая прямую загрузку вредоносного ПО на устройство и гарантируя, что конфиденциальные данные остаются изолированными от браузера.
Чтобы уменьшить сложность управления такими изолированными сессиями и избежать потенциальных пробелов в безопасности, решения, такие как антидетект-браузеры также могут быть использованы для более эффективного создания и контроля отдельных сред просмотра, помогая командам поддерживать четкие границы между сессиями без дополнительных операционных издержек.
Кроме того, интеграция инструментов проверки личности может помочь обнаружить и заблокировать несанкционированную кражу токенов многофакторной аутентификации (MFA). Это важно, потому что современные платформы “Фишинг-как-услуга” теперь используют QR-коды для перехвата этих токенов в реальном времени. Применяя политики условного доступа, группы безопасности могут гарантировать, что даже если учетные данные будут скомпрометированы, злоумышленник не сможет получить доступ без прохождения дополнительных биометрических или аппаратных проверок.
Команды, оценивающие защиту конечных точек помимо традиционного антивируса, часто сочетают эти средства контроля с современными альтернативами конечным точкам Koi которые добавляют непрерывную видимость во время выполнения и обнаружение кражи учетных данных, что помогает выявлять фишинговые полезные нагрузки, которые изоляция браузера сама по себе может не перехватить на шлюзе.
Обучение по вопросам безопасности и симуляции фишинга
Технологии сами по себе не могут остановить каждую угрозу; ваши сотрудники должны быть обучены распознавать физические и цифровые признаки мошенничества. Платформы повышения осведомленности о безопасности теперь включают специализированные модули по квишингу, которые учат пользователей проверять физические материалы на наличие признаков подделки. Например, распространенная тактика включает размещение мошеннического стикера поверх легитимного QR-кода на плакате или платежном терминале.
- Симулированные квишинг-атаки позволяют ИТ-командам отправлять “поддельные” фишинговые QR-коды сотрудникам, чтобы определить, кому может потребоваться дополнительное обучение.
- Обучение визуальному осмотру помогает сотрудникам выявлять “вредоносные наложения”, когда мошеннический код размещается поверх подлинного.
- Инструменты внутренней отчетности предоставляют сотрудникам упрощенный способ сообщать о подозрительных кодах непосредственно в центр управления безопасностью.
Проактивная защита с помощью платформ динамического управления
Для компаний, которые генерируют свои собственные коды, использование безопасной платформы управления является проактивным способом защиты вашего бренда. Принятие лучших практик безопасности QR-кодов предполагает отказ от статических кодов, которые являются постоянными и не могут быть изменены в случае их компрометации.
Динамические QR-коды являются предпочтительным стандартом для профессионального использования, поскольку они позволяют мгновенно обновлять или отключать целевой URL-адрес без перепечатки каких-либо физических материалов. Они также предоставляют аналитику в реальном времени, позволяя отслеживать “всплески объема” или сканирования из неожиданных географических местоположений — аномалии, которые часто служат ранними предупреждающими знаками скомпрометированной кампании. Некоторые организации дополнительно повышают безопасность, используя зашифрованные QR-коды для внутренней аутентификации, гарантируя, что только пользователи с правильными ключами дешифрования могут получить доступ к данным.
Защитите активы вашего бренда. Используйте наш Онлайн-сканер штрих-кодов для безопасной проверки структуры данных любого кода перед взаимодействием с его содержимым.
Часто задаваемые вопросы
Нет, большинство нативных приложений камеры разработаны для скорости и только считывают необработанные данные, чтобы перенаправить вас по ссылке. Чтобы оставаться в безопасности в профессиональном контексте, следует использовать специализированный сканер, который предлагает «безопасный предварительный просмотр» для проверки URL-адреса по базам данных угроз до того, как браузер откроется. Почему QR-коды считаются более опасными, чем стандартные ссылки? Основная опасность заключается в том, что QR-коды не читаются человеком. В отличие от текстовой ссылки, где вы можете навести курсор мыши, чтобы увидеть пункт назначения, QR-код скрывает свою конечную точку, что значительно упрощает злоумышленникам перенаправление пользователей на мошеннические сайты, не вызывая немедленных подозрений. Как динамические QR-коды повышают безопасность бизнеса? Динамические коды предлагают централизованный контроль, позволяя отслеживать каждое сканирование и отзывать доступ в любое время. Если код был подделан или использован несанкционированным образом, вы можете удаленно отключить его за считанные секунды, что является критически важной функцией для поддержания стандартов безопасной генерации QR-кодов. Защита от фишинга с использованием QR-кодов требует многоуровневой стратегии, сочетающей автоматическое сканирование с проактивным управлением. Начните с аудита вашего текущего почтового шлюза, чтобы убедиться, что он может обрабатывать изображения, затем разверните мобильную защиту для вашей рабочей силы. Чтобы обезопасить свои собственные коммуникации, посетите Pageloot для создания брендированных, отслеживаемых и редактируемых динамических QR-кодов, которые обеспечивают необходимый контроль для опережения киберугроз.