האם העובדים שלך סורקים קודי QR זדוניים שעוקפים את חומות האש הנוכחיות שלך? עם עלייה של כמעט 600% בהתקפות קווישינג, מסנני דוא"ל מסורתיים אינם מספיקים עוד כדי להגן על נתוני חברה רגישים. מדריך זה בוחן את התוכנות והפלטפורמות החיוניות שאתה צריך כדי לזהות ולחסום איומים נסתרים אלה לפני שהם פוגעים ברשת שלך.
מדוע מסננים מסורתיים אינם מצליחים לזהות איומי QR
רוב מערכות האבטחה הישנות מתוכננות לסרוק קישורים וקבצים מצורפים מבוססי טקסט, אך דיוג באמצעות קודי QR (קווישינג) exploits a significant blind spot by hiding malicious intent inside a graphic. Because a QR code is an image rather than a string of text, simple filters often fail to “read” the destination URL hidden within the squares. Attackers frequently embed these codes into PDFs or Word documents, allowing them to slip past standard scanners that are not configured for deep image analysis.
נתונים סטטיסטיים מדגישים את חומרת פגיעות זו, כאשר קווישינג מהווה כיום כ-12% מכלל אירועי הדיוג ברחבי העולם. התקפות אלו ממוקדות מאוד; לדוגמה, מנהלים בכירים מקבלים פי 42 יותר התקפות קוד QR מאשר עובד ממוצע בשל הגישה הרחבה יותר שלהם למערכות רגישות. עבור ארגון, ההשלכות של השגחה אחת חמורות, שכן עלות הפרצת הנתונים הממוצעת טיפסה ל-4.45 מיליון דולר.
שערי דוא"ל מאובטחים עם זיהוי תמונה
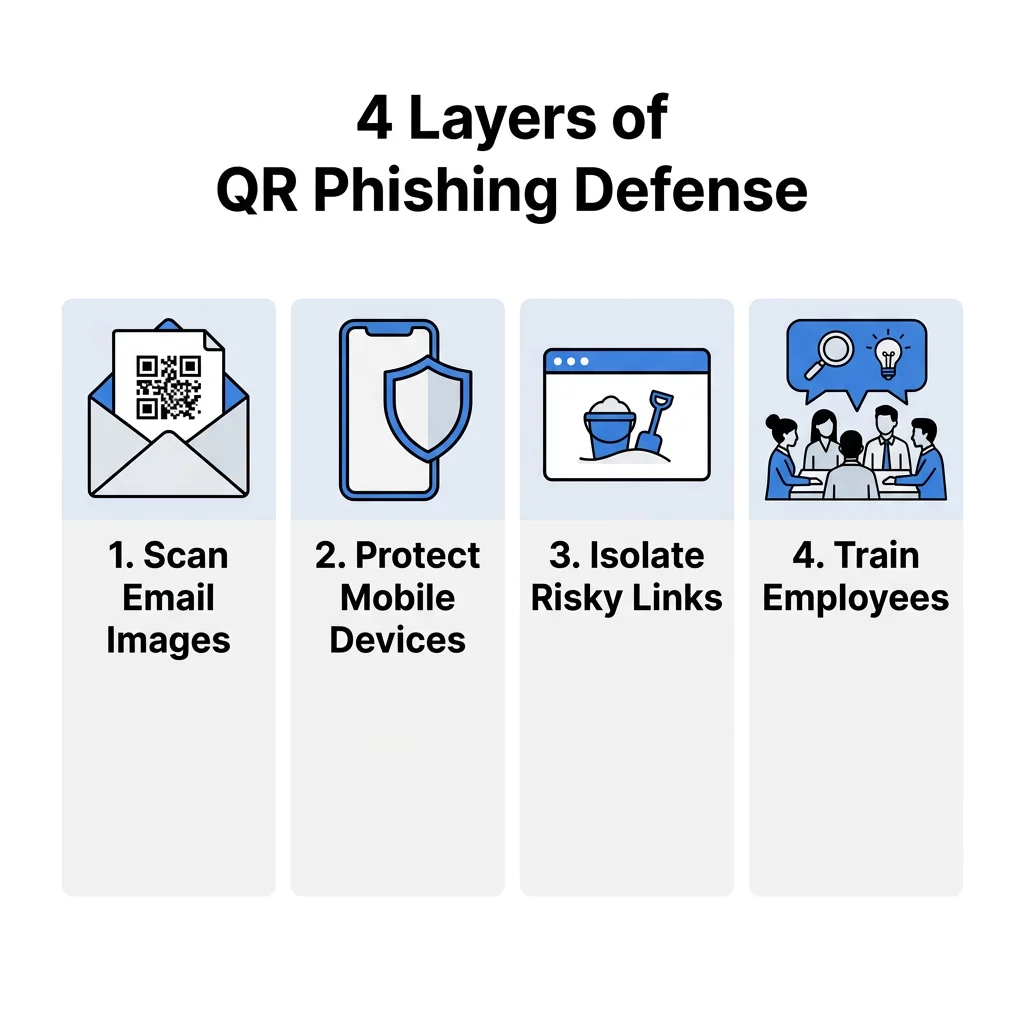
The first line of defense in a professional environment is a Secure Email Gateway (SEG) that utilizes advanced image processing and Optical Character Recognition (OCR). These tools act like a digital X-ray machine, extracting the QR code from an attachment and analyzing the destination URL before the email ever reaches the user’s inbox. Advanced platforms use behavioral AI to look for anomalies, such as a QR code appearing in an email that mimics a legitimate DocuSign or Microsoft login request.
על ידי יישום חסימה לפני מסירה, שערים אלה מונעים מהמשתמש אי פעם לקיים אינטראקציה עם האיום. נתונים מהעולם האמיתי מראים את יעילות גישה זו; לדוגמה, כלי אבטחת דוא"ל מיוחדים חסמו בהצלחה מיליוני ניסיונות קווישינג יומיים שתוכננו במיוחד לאיסוף פרטי התחברות ארגוניים. שכבה אוטומטית זו חיונית מכיוון שכמעט 90% מהתקפות הקווישינג מתמקדות בגניבת פרטי התחברות כדי לאפשר תנועה רוחבית בתוך רשת.
צריך לאמת קוד חשוד? השתמש שלנו סורק קודי QR חינם עם תכונות סריקה בטוחה מובנות לתצוגה מקדימה ואימות כתובות URL לפני שאתה מבקר בהן.
הגנה מפני איומים ניידים ואבטחת שכבת DNS
מכיוון שקודי QR נסרקים בעיקר באמצעות מכשירים ניידים, תוקפים משתמשים בהם לעיתים קרובות כדי לעקוף מסנני מחשבים שולחניים ארגוניים. תוכנת הגנה מפני איומים ניידים (MTD) חיונית להגנה על מכשירים אישיים ומכשירים שהונפקו על ידי החברה הניגשים למערכות עסקיות, במיוחד בסביבות עבודה מרוחקות או היברידיות. פתרונות אלה מספקים אבטחת שכבת DNS, אשר מיירטת את בקשת החיבור ברגע שמתרחשת סריקה וחוסמת גישה אם היעד הוא דומיין זדוני ידוע.
מעבר לרשימה שחורה פשוטה, כלי MTD מציעים הגנת אפס ימים על ידי זיהוי קישורים שלא נראו בעבר בהתבסס על מבני עמודים חשודים או נוכחות של טפסי איסוף פרטי התחברות. זהו אמצעי הגנה חיוני עבור ארגונים המפיצים קודי QR עבור תוכנה או כלים פנימיים, שכן הוא מבטיח שהעובדים יישארו מוגנים גם כשהם מחוץ לרשת ה-Wi-Fi הארגונית.
הגנת נקודות קצה ובידוד דפדפן
אם משתמש מצליח ללחוץ על קישור זדוני, הגנת נקודות קצה משמשת כרשת הביטחון האחרונה. כלים המציעים בידוד דפדפן יעילים במיוחד נגד “קווישינג” (quishing) מכיוון שהם פותחים את כתובת האתר (URL) בסביבה וירטואלית, "מבודדת" (sandboxed). זה שומר על ההפעלה מופרדת לחלוטין מהרשת המקומית, מונע הורדת תוכנות זדוניות ישירות למכשיר ומבטיח שנתונים רגישים יישארו מבודדים מהדפדפן.
כדי להפחית את מורכבות ניהול הפעלות מבודדות כאלה ולמנוע פערי אבטחה פוטנציאליים, פתרונות כמו דפדפני אנטי-זיהוי יכול לשמש גם ליצירה ושליטה יעילה יותר בסביבות גלישה נפרדות, ולעזור לצוותים לשמור על גבולות ברורים בין סשנים ללא תוספת עומס תפעולי.
יתרה מכך, שילוב כלי אימות זהות יכול לסייע באיתור וחסימת גניבת אסימוני אימות רב-שלבי (MFA) בלתי מורשית. זה חשוב מכיוון שפלטפורמות “פישינג כשירות” (Phishing-as-a-Service) מודרניות משתמשות כעת בקודי QR כדי ליירט אסימונים אלה בזמן אמת. על ידי אכיפת מדיניות גישה מותנית, צוותי אבטחה יכולים להבטיח שגם אם פרטי זיהוי דלפו, התוקף לא יוכל לקבל גישה מבלי לעבור בדיקות ביומטריות או מבוססות חומרה נוספות.
צוותים המעריכים הגנת נקודות קצה מעבר לאנטי-וירוס מסורתי משלבים לעתים קרובות בקרות אלו עם פתרונות מודרניים חלופות Koi לנקודות קצה המוסיפות נראות רציפה בזמן ריצה וזיהוי גניבת אישורים, מה שמסייע ללכוד מטעני quishing שבידוד דפדפן לבדו עלול שלא ליירט בשער.
הדרכות אבטחה וסימולציות פישינג
טכנולוגיה לבדה אינה יכולה לעצור כל איום; יש להכשיר את העובדים שלכם לזהות את הסימנים הפיזיים והדיגיטליים של הונאה. פלטפורמות מודעות אבטחה כוללות כעת מודולי "קווישינג" (quishing) מיוחדים המלמדים משתמשים לבדוק חומרים פיזיים לאיתור סימני חבלה. לדוגמה, טקטיקה נפוצה כוללת הדבקת מדבקה מזויפת על קוד QR לגיטימי על פוסטר או מסוף תשלום.
- התקפות “קווישינג” (quishing) מדומות מאפשרות לצוותי IT לשלוח קודי QR "פישינג" מזויפים לצוות כדי לזהות מי עשוי להזדקק להכשרה נוספת.
- אימון בדיקה ויזואלית עוזר לעובדים לזהות “שכבות-על זדוניות” (malicious overlays) שבהן קוד מזויף מונח על קוד אמיתי.
- כלי דיווח פנימיים מספקים דרך יעילה לצוות לסמן קודים חשודים ישירות למרכז תפעול האבטחה.
הגנה פרואקטיבית עם פלטפורמות ניהול דינמיות
עבור עסקים המייצרים קודים משלהם, שימוש בפלטפורמת ניהול מאובטחת הוא דרך פרואקטיבית להגן על המותג שלכם. אימוץ שיטות עבודה מומלצות לאבטחת קודי QR כרוך במעבר מקודים סטטיים, שהם קבועים ולא ניתנים לשינוי אם הם נפגעים.
קודי QR דינמיים הם הסטנדרט המועדף לשימוש מקצועי מכיוון שהם מאפשרים לעדכן או להשבית את כתובת האתר (URL) היעד באופן מיידי מבלי להדפיס מחדש חומרים פיזיים כלשהם. הם גם מספקים ניתוח נתונים בזמן אמת, המאפשר לכם לנטר “קפיצות בנפח” (volume spikes) או סריקות ממיקומים גיאוגרפיים בלתי צפויים – חריגות שלעיתים קרובות משמשות כסימני אזהרה מוקדמים לקמפיין שנחטף. ארגונים מסוימים משפרים עוד יותר את האבטחה על ידי שימוש בקודי QR מוצפנים לאימות פנימי, מה שמבטיח שרק משתמשים עם מפתחות הפענוח הנכונים יוכלו לגשת לנתונים.
הגנו על נכסי המותג שלכם. השתמש שלנו סורק ברקודים מקוון כדי לבדוק בבטחה את מבנה הנתונים של כל קוד לפני אינטראקציה עם תוכנו.
שאלות נפוצות
לא, רוב אפליקציות המצלמה המובנות מתוכננות למהירות ורק קוראות את הנתונים הגולמיים כדי להפנות אותך לקישור. כדי להישאר בטוחים בהקשר מקצועי, עליכם להשתמש בסורק ייעודי המציע “תצוגה מקדימה מאובטחת” כדי לבדוק את כתובת האתר מול מסדי נתונים של איומים לפני שהדפדפן נפתח. מדוע קודי QR נחשבים מסוכנים יותר מקישורים רגילים? הסכנה העיקרית היא שקודי QR אינם קריאים לאדם. בניגוד לקישור טקסט שבו ניתן לרחף עם העכבר כדי לראות את היעד, קוד QR מסתיר את נקודת הקצה שלו, מה שמקל על תוקפים להוביל משתמשים לאתרי הונאה מבלי לעורר חשד מיידי. כיצד קודי QR דינמיים משפרים את אבטחת העסק? קודים דינמיים מציעים שליטה מרכזית, ומאפשרים לכם לעקוב אחר כל סריקה ולבטל גישה בכל עת. אם קוד שונה או נעשה בו שימוש בלתי מורשה, ניתן להשבית אותו מרחוק תוך שניות, וזו תכונה קריטית לשמירה על תקני יצירת קודי QR מאובטחים. הגנה מפני quishing דורשת אסטרטגיה רב-שכבתית המשלבת סריקה אוטומטית עם ניהול פרואקטיבי. התחילו בבדיקת שער הדוא"ל הנוכחי שלכם כדי לוודא שהוא יכול לעבד תמונות, ולאחר מכן פרוסו הגנה ניידת עבור כוח העבודה שלכם. כדי לאבטח את התקשורת שלכם, בקרו ב-Pageloot כדי ליצור קודי QR דינמיים ממותגים, ניתנים למעקב ועריכה המספקים את הפיקוח הדרוש לכם כדי להקדים את איומי הסייבר.