Jsou vaši zaměstnanci skenováním škodlivých QR kódů, které obcházejí vaše současné firewally? S nárůstem quishing útoků o téměř 600 % již tradiční e-mailové filtry nestačí k ochraně citlivých firemních dat. Tento průvodce zkoumá základní software a platformy, které potřebujete k identifikaci a blokování těchto skrytých hrozeb, než kompromitují vaši síť.
Proč tradiční filtry nedokážou odhalit QR hrozby
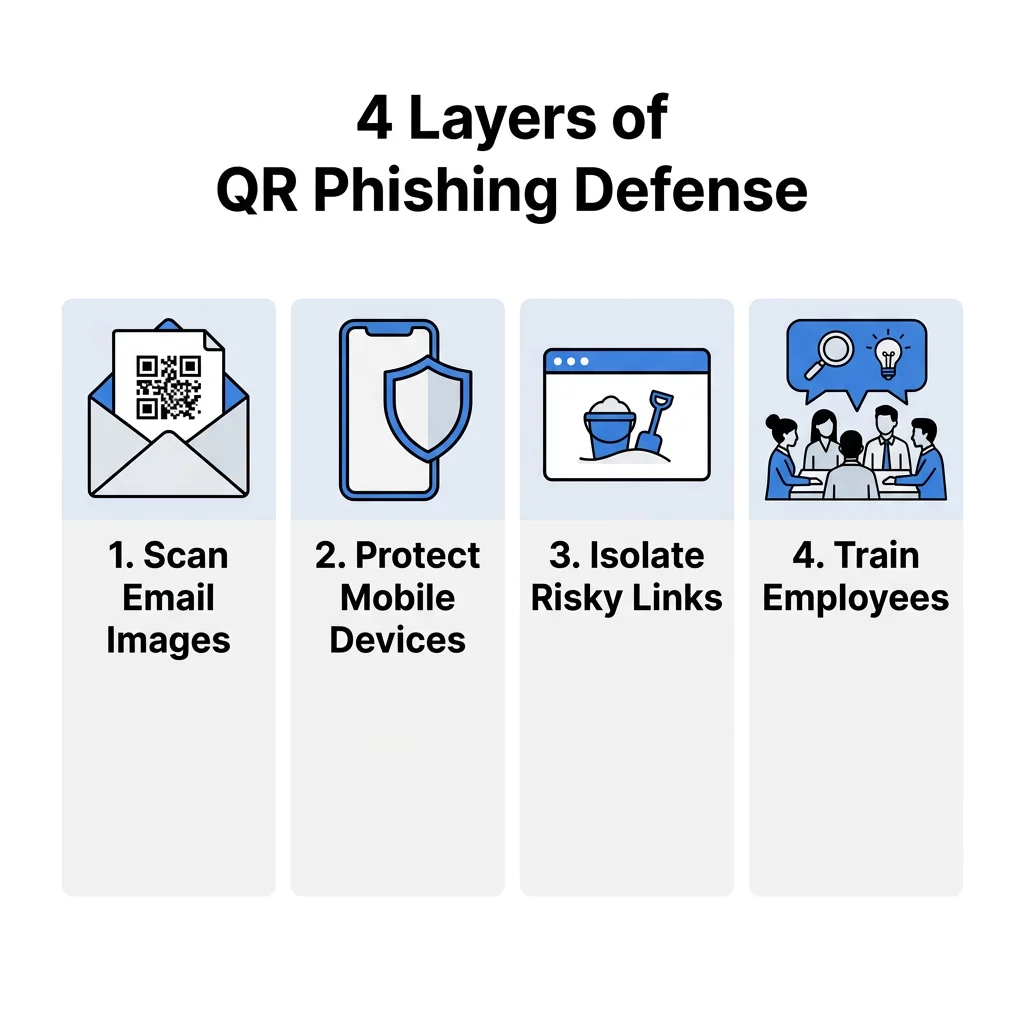
Většina starších bezpečnostních systémů je navržena tak, aby skenovala textové odkazy a přílohy, ale Phishing pomocí QR kódů (quishing) využívá významné slepé místo tím, že skrývá škodlivý záměr uvnitř grafiky. Protože QR kód je obrázek spíše než řetězec textu, jednoduché filtry často nedokážou “přečíst” cílovou URL skrytou uvnitř čtverců. Útočníci často vkládají tyto kódy do PDF nebo dokumentů Word, což jim umožňuje proklouznout kolem standardních skenerů, které nejsou nakonfigurovány pro hlubokou analýzu obrazu.
Statistiky zdůrazňují závažnost této zranitelnosti, přičemž quishing nyní tvoří zhruba 12 % všech phishingových incidentů celosvětově. Tyto útoky jsou vysoce cílené; například vedoucí pracovníci obdrží přibližně 42krát více útoků pomocí QR kódů než průměrný zaměstnanec kvůli jejich širšímu přístupu k citlivým systémům. Pro organizaci jsou důsledky jediného přehlédnutí vysoké, neboť průměrné náklady na narušení dat se vyšplhaly na 4,45 milionu dolarů.
Zabezpečené e-mailové brány s rozpoznáváním obrazu
První linií obrany v profesionálním prostředí je zabezpečená e-mailová brána (SEG), která využívá pokročilé zpracování obrazu a optické rozpoznávání znaků (OCR). Tyto nástroje fungují jako digitální rentgen, extrahují QR kód z přílohy a analyzují cílovou URL, než se e-mail vůbec dostane do schránky uživatele. Pokročilé platformy používají behaviorální AI k hledání anomálií, jako je QR kód objevující se v e-mailu, který napodobuje legitimní požadavek na přihlášení do DocuSign nebo Microsoftu.
Implementací blokování před doručením tyto brány zabraňují uživateli v interakci s hrozbou. Data z reálného světa ukazují účinnost tohoto přístupu; například specializované nástroje pro zabezpečení e-mailů úspěšně zablokovaly miliony denních pokusů o quishing, které byly speciálně navrženy k získávání firemních přihlašovacích údajů. Tato automatizovaná vrstva je nezbytná, protože téměř 90 % quishing útoků se zaměřuje na krádež přihlašovacích údajů k usnadnění laterálního pohybu v síti.
Potřebujete ověřit podezřelý kód? Použijte náš Bezplatný skener QR kódů s vestavěnými funkcemi Safe Scan pro náhled a ověření URL, než je navštívíte.
Mobilní obrana proti hrozbám a zabezpečení na úrovni DNS
Protože QR kódy jsou primárně skenovány pomocí mobilních zařízení, útočníci je často používají k obcházení firemních desktopových filtrů. Software Mobile Threat Defense (MTD) je klíčový pro ochranu osobních a firemních zařízení, která přistupují k obchodním systémům, zejména v prostředí vzdálené nebo hybridní práce. Tato řešení poskytují zabezpečení na úrovni DNS, které zachytí požadavek na připojení v okamžiku skenování a zablokuje přístup, pokud je cílem známá škodlivá doména.
Kromě jednoduchého blacklistingu nabízejí nástroje MTD ochranu proti zero-day útokům identifikací dříve neviděných odkazů na základě podezřelých struktur stránek nebo přítomnosti formulářů pro sběr přihlašovacích údajů. To je zásadní ochrana pro organizace, které distribuují QR kódy pro software nebo interní nástroje, neboť zajišťuje, že zaměstnanci zůstanou chráněni i mimo firemní Wi-Fi.
Ochrana koncových bodů a izolace prohlížeče
Pokud se uživateli podaří kliknout na škodlivý odkaz, ochrana koncových bodů funguje jako poslední záchranná síť. Nástroje, které nabízejí izolaci prohlížeče, jsou obzvláště účinné proti quishingu, protože otevírají URL v virtualizovaném, “sandboxovém” prostředí. Tím je relace zcela oddělena od lokální sítě, což zabraňuje stahování malwaru přímo do zařízení a zajišťuje, že citlivá data zůstanou izolována od prohlížeče.
Pro snížení složitosti správy takových izolovaných relací a zamezení potenciálním bezpečnostním mezerám, řešení jako antidetekční prohlížeče mohou být také použity k efektivnějšímu vytváření a ovládání samostatných prohlížecích prostředí, pomáhají týmům udržovat jasné hranice mezi relacemi bez dodatečné provozní zátěže.
Dále, integrace nástrojů pro ověřování identity může pomoci detekovat a blokovat neoprávněnou krádež tokenů vícefaktorové autentizace (MFA). To je důležité, protože moderní platformy “Phishing-as-a-Service” nyní používají QR kódy k zachycení těchto tokenů v reálném čase. Vynucením zásad podmíněného přístupu mohou bezpečnostní týmy zajistit, že i když dojde k úniku přihlašovacích údajů, útočník nezíská přístup bez dodatečných biometrických nebo hardwarových kontrol.
Týmy hodnotící ochranu koncových bodů nad rámec tradičního antiviru často kombinují tyto kontroly s moderními Alternativy koncových bodů Koi které přidávají průběžnou viditelnost za běhu a detekci krádeží přihlašovacích údajů, což pomáhá zachytit quishingové útoky, které samotná izolace prohlížeče nemusí zachytit na bráně.
Bezpečnostní školení a simulace phishingu
Samotná technologie nemůže zastavit každou hrozbu; vaši zaměstnanci musí být vyškoleni k rozpoznání fyzických a digitálních známek podvodu. Platformy pro zvyšování povědomí o bezpečnosti nyní zahrnují specializované moduly pro quishing, které učí uživatele kontrolovat fyzické materiály na známky manipulace. Například běžná taktika zahrnuje umístění podvodné nálepky přes legitimní QR kód na plakátu nebo platebním terminálu.
- Simulované quishing útoky umožňují IT týmům posílat “falešné” phishingové QR kódy zaměstnancům, aby identifikovali, kdo může potřebovat další školení.
- Školení vizuální kontroly pomáhá zaměstnancům identifikovat “škodlivé překryvy”, kde je podvodný kód umístěn přes originální.
- Interní nástroje pro hlášení poskytují zaměstnancům zjednodušený způsob, jak nahlásit podezřelé kódy přímo bezpečnostnímu operačnímu centru.
Proaktivní obrana s platformami pro dynamickou správu
Pro firmy, které generují vlastní kódy, je použití zabezpečené platformy pro správu proaktivním způsobem, jak bránit svou značku. Přijetí osvědčených postupů pro zabezpečení QR kódů zahrnuje odklon od statických kódů, které jsou trvalé a nelze je změnit, pokud jsou kompromitovány.
Dynamické QR kódy jsou preferovaným standardem pro profesionální použití, protože umožňují okamžitě aktualizovat nebo deaktivovat cílovou URL bez nutnosti přetiskování jakýchkoli fyzických materiálů. Poskytují také analýzy v reálném čase, což vám umožňuje monitorovat “špičky objemu” nebo skeny z neočekávaných geografických lokalit – anomálie, které často slouží jako včasné varovné signály o zneužité kampani. Některé organizace dále zvyšují bezpečnost používáním šifrovaných QR kódů pro interní autentizaci, což zajišťuje, že k datům mají přístup pouze uživatelé se správnými dešifrovacími klíči.
Chraňte svá aktiva značky. Použijte náš Online skener čárových kódů k bezpečné kontrole datové struktury jakéhokoli kódu před interakcí s jeho obsahem.
Často kladené otázky
Ne, většina nativních aplikací pro fotoaparáty je navržena pro rychlost a pouze čte nezpracovaná data, aby vás přesměrovala na odkaz. Abyste zůstali v bezpečí v profesionálním kontextu, měli byste použít specializovaný skener, který nabízí „bezpečný náhled“, aby zkontroloval URL adresu proti databázím hrozeb, než se otevře prohlížeč. Proč jsou QR kódy považovány za nebezpečnější než standardní odkazy? Hlavním nebezpečím je, že QR kódy nejsou čitelné pro člověka. Na rozdíl od textového odkazu, kde můžete najet myší a vidět cíl, QR kód skrývá svůj koncový bod, což útočníkům značně usnadňuje navádění uživatelů na podvodné stránky, aniž by okamžitě vzbudili podezření. Jak dynamické QR kódy zlepšují firemní bezpečnost? Dynamické kódy nabízejí centralizovanou kontrolu, což vám umožňuje sledovat každé skenování a kdykoli odebrat přístup. Pokud je kód manipulován nebo použit neoprávněným způsobem, můžete jej vzdáleně deaktivovat během několika sekund, což je klíčová funkce pro udržení standardů bezpečné generace QR kódů. Obrana proti quishingu vyžaduje vícevrstvou strategii, která kombinuje automatizované skenování s proaktivní správou. Začněte auditem vaší aktuální e-mailové brány, abyste se ujistili, že dokáže zpracovávat obrázky, a poté nasaďte mobilní ochranu pro vaši pracovní sílu. Chcete-li zabezpečit svou vlastní komunikaci, navštivte Pageloot a vytvořte značkové, sledovatelné a upravitelné dynamické QR kódy, které vám poskytnou přehled potřebný k tomu, abyste zůstali před kybernetickými hrozbami.