Czy Twoi pracownicy skanują złośliwe kody QR, które omijają Twoje obecne zapory sieciowe? Wraz ze wzrostem ataków quishingowych o prawie 600%, tradycyjne filtry poczty e-mail nie są już wystarczające do ochrony wrażliwych danych firmy. Ten przewodnik przedstawia niezbędne oprogramowanie i platformy, których potrzebujesz, aby identyfikować i blokować te ukryte zagrożenia, zanim naruszą Twoją sieć.
Dlaczego tradycyjne filtry nie wykrywają zagrożeń QR
Większość starszych systemów bezpieczeństwa jest zaprojektowana do skanowania linków tekstowych i załączników, ale Phishing z kodami QR (quishing) wykorzystuje znaczący martwy punkt, ukrywając złośliwe intencje w grafice. Ponieważ kod QR jest obrazem, a nie ciągiem tekstu, proste filtry często nie są w stanie “odczytać” docelowego adresu URL ukrytego w kwadratach. Atakujący często osadzają te kody w plikach PDF lub dokumentach Word, co pozwala im prześlizgnąć się obok standardowych skanerów, które nie są skonfigurowane do głębokiej analizy obrazu.
Statystyki podkreślają powagę tej luki, ponieważ quishing stanowi obecnie około 12% wszystkich incydentów phishingowych na świecie. Ataki te są wysoce ukierunkowane; na przykład, kadra kierownicza otrzymuje około 42 razy więcej ataków z kodami QR niż przeciętny pracownik ze względu na ich szerszy dostęp do wrażliwych systemów. Dla organizacji konsekwencje pojedynczego przeoczenia są poważne, ponieważ średni koszt naruszenia danych wzrósł do 4,45 mln USD.
Bezpieczne Bramy E-mail z Rozpoznawaniem Obrazu
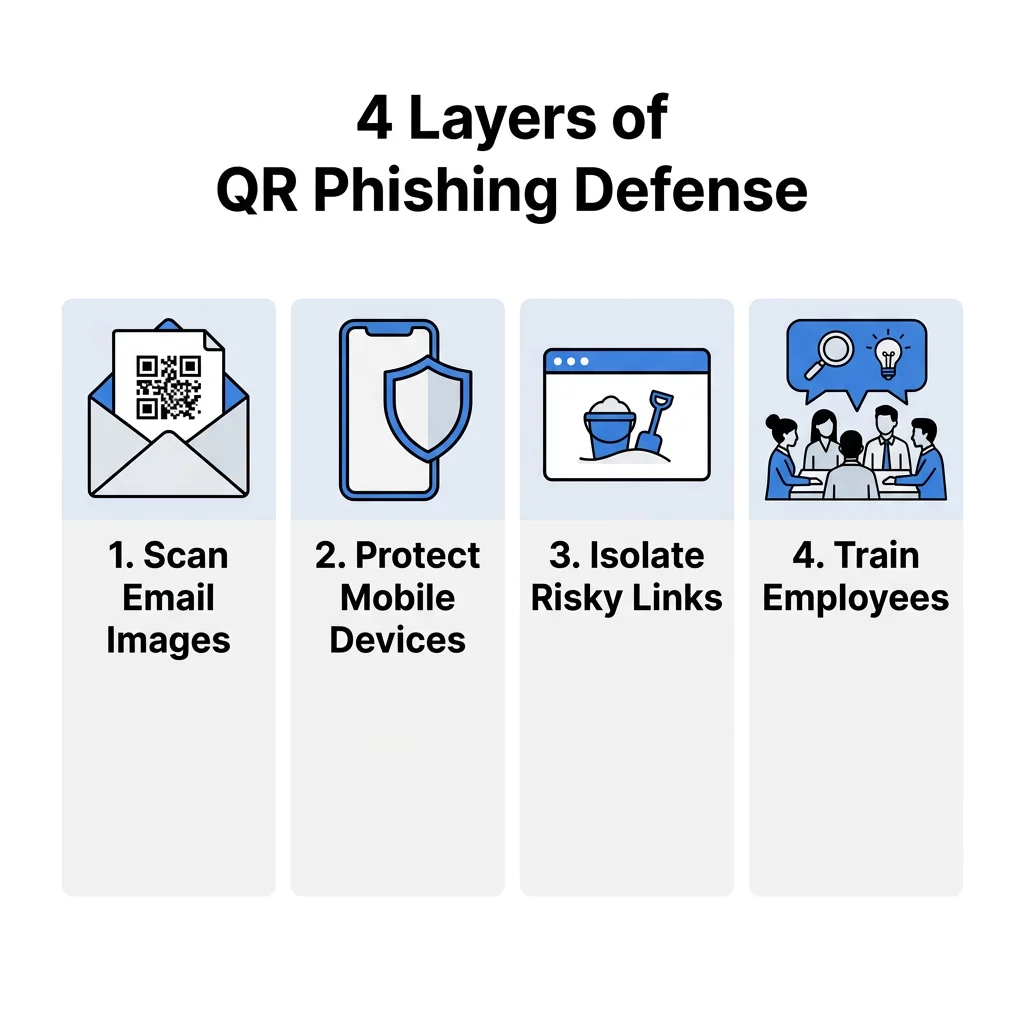
Pierwszą linią obrony w środowisku profesjonalnym jest Bezpieczna Brama E-mail (SEG), która wykorzystuje zaawansowane przetwarzanie obrazu i Optyczne Rozpoznawanie Znaków (OCR). Narzędzia te działają jak cyfrowy aparat rentgenowski, wyodrębniając kod QR z załącznika i analizując docelowy adres URL, zanim wiadomość e-mail dotrze do skrzynki odbiorczej użytkownika. Zaawansowane platformy wykorzystują behawioralną sztuczną inteligencję do wyszukiwania anomalii, takich jak kod QR pojawiający się w wiadomości e-mail, która naśladuje legalne żądanie logowania do DocuSign lub Microsoft.
Wdrażając blokowanie przed dostarczeniem, bramy te uniemożliwiają użytkownikowi interakcję z zagrożeniem. Dane z rzeczywistego świata pokazują skuteczność tego podejścia; na przykład, wyspecjalizowane narzędzia bezpieczeństwa poczty e-mail skutecznie zablokowały miliony codziennych prób quishingu, które były specjalnie zaprojektowane do zbierania firmowych danych uwierzytelniających. Ta zautomatyzowana warstwa jest niezbędna, ponieważ prawie 90% ataków quishingowych koncentruje się na kradzieży danych logowania w celu ułatwienia ruchu bocznego w sieci.
Potrzebujesz zweryfikować podejrzany kod? Skorzystaj z naszych Darmowy Skaner Kodów QR z wbudowanymi funkcjami Safe Scan do podglądu i weryfikacji adresów URL przed ich odwiedzeniem.
Ochrona przed Zagrożeniami Mobilnymi i Bezpieczeństwo na Poziomie DNS
Ponieważ kody QR są skanowane głównie za pomocą urządzeń mobilnych, atakujący często używają ich do omijania firmowych filtrów desktopowych. Oprogramowanie Mobile Threat Defense (MTD) jest kluczowe dla ochrony urządzeń osobistych i służbowych, które uzyskują dostęp do systemów biznesowych, szczególnie w środowiskach pracy zdalnej lub hybrydowej. Rozwiązania te zapewniają bezpieczeństwo na poziomie DNS, które przechwytuje żądanie połączenia w momencie skanowania i blokuje dostęp, jeśli cel jest znaną złośliwą domeną.
Poza prostym czarnymi listami, narzędzia MTD oferują ochronę przed atakami zero-day, identyfikując wcześniej niewidziane linki na podstawie podejrzanych struktur stron lub obecności formularzy do zbierania danych uwierzytelniających. Jest to kluczowe zabezpieczenie dla organizacji, które dystrybuują Kody QR dla oprogramowania lub narzędzia wewnętrzne, ponieważ zapewnia to ochronę pracownikom nawet wtedy, gdy są poza firmową siecią Wi-Fi.
Ochrona punktów końcowych i izolacja przeglądarki
Jeśli użytkownikowi uda się kliknąć złośliwy link, ochrona punktów końcowych działa jako ostatnia siatka bezpieczeństwa. Narzędzia oferujące izolację przeglądarki są szczególnie skuteczne przeciwko quishingowi, ponieważ otwierają adres URL w zwirtualizowanym środowisku “piaskownicy”. Dzięki temu sesja jest całkowicie oddzielona od sieci lokalnej, co zapobiega bezpośredniemu pobieraniu złośliwego oprogramowania na urządzenie i zapewnia, że wrażliwe dane pozostają izolowane od przeglądarki.
Aby zmniejszyć złożoność zarządzania takimi izolowanymi sesjami i uniknąć potencjalnych luk bezpieczeństwa, rozwiązania takie jak przeglądarki antydetekcyjne mogą być również używane do bardziej efektywnego tworzenia i kontrolowania oddzielnych środowisk przeglądania, pomagając zespołom utrzymać wyraźne granice między sesjami bez dodatkowych kosztów operacyjnych.
Ponadto, integracja narzędzi do weryfikacji tożsamości może pomóc w wykrywaniu i blokowaniu nieautoryzowanej kradzieży tokenów uwierzytelniania wieloskładnikowego (MFA). Jest to ważne, ponieważ nowoczesne platformy “Phishing-as-a-Service” wykorzystują obecnie kody QR do przechwytywania tych tokenów w czasie rzeczywistym. Egzekwując zasady dostępu warunkowego, zespoły bezpieczeństwa mogą zapewnić, że nawet jeśli dane uwierzytelniające wyciekną, atakujący nie uzyska dostępu bez przejścia dodatkowych kontroli biometrycznych lub sprzętowych.
Zespoły oceniające ochronę punktów końcowych poza tradycyjnym antywirusem często łączą te zabezpieczenia z nowoczesnymi alternatywami dla punktów końcowych Koi które dodają ciągłą widoczność podczas działania i wykrywanie kradzieży danych uwierzytelniających, co pomaga wyłapać ładunki quishingowe, których sama izolacja przeglądarki może nie przechwycić na bramie.
Szkolenia z zakresu bezpieczeństwa i symulacje phishingu
Sama technologia nie powstrzyma każdego zagrożenia; Twoi pracownicy muszą być przeszkoleni w rozpoznawaniu fizycznych i cyfrowych oznak oszustwa. Platformy świadomości bezpieczeństwa zawierają teraz specjalistyczne moduły quishingowe, które uczą użytkowników, jak sprawdzać materiały fizyczne pod kątem oznak manipulacji. Na przykład, powszechną taktyką jest umieszczanie fałszywej naklejki na legalnym kodzie QR na plakacie lub terminalu płatniczym.
- Symulowane ataki quishingowe pozwalają zespołom IT wysyłać “fałszywe” kody QR phishingowe do pracowników, aby zidentyfikować, kto może potrzebować dodatkowego szkolenia.
- Szkolenie z inspekcji wizualnej pomaga pracownikom identyfikować “złośliwe nakładki”, gdzie fałszywy kod jest umieszczany na prawdziwym.
- Wewnętrzne narzędzia do zgłaszania zapewniają pracownikom usprawniony sposób zgłaszania podejrzanych kodów bezpośrednio do centrum operacji bezpieczeństwa.
Proaktywna obrona dzięki dynamicznym platformom zarządzania
Dla firm, które generują własne kody, użycie bezpiecznej platformy zarządzania jest proaktywnym sposobem na obronę swojej marki. Przyjęcie najlepszych praktyk w zakresie bezpieczeństwa kodów QR wiąże się z odejściem od kodów statycznych, które są stałe i nie mogą być zmienione w przypadku ich naruszenia.
Dynamiczne kody QR są preferowanym standardem do użytku profesjonalnego, ponieważ pozwalają na natychmiastową aktualizację lub wyłączenie docelowego adresu URL bez konieczności ponownego drukowania jakichkolwiek materiałów fizycznych. Zapewniają również analizy w czasie rzeczywistym, umożliwiając monitorowanie “skoków wolumenu” lub skanów z nieoczekiwanych lokalizacji geograficznych – anomalii, które często służą jako wczesne sygnały ostrzegawcze o przejętej kampanii. Niektóre organizacje dodatkowo zwiększają bezpieczeństwo, używając zaszyfrowanych kodów QR do wewnętrznego uwierzytelniania, zapewniając, że tylko użytkownicy z prawidłowymi kluczami deszyfrującymi mogą uzyskać dostęp do danych.
Chroń swoje zasoby marki. Skorzystaj z naszych Skaner kodów kreskowych online aby bezpiecznie sprawdzić strukturę danych dowolnego kodu przed interakcją z jego zawartością.
FAQ
Nie, większość natywnych aplikacji aparatu jest zaprojektowana pod kątem szybkości i odczytuje jedynie surowe dane, aby przekierować Cię do linku. Aby zachować bezpieczeństwo w kontekście zawodowym, należy użyć dedykowanego skanera, który oferuje „bezpieczny podgląd”, aby sprawdzić URL pod kątem baz danych zagrożeń, zanim przeglądarka się otworzy. Dlaczego kody QR są uważane za bardziej niebezpieczne niż standardowe linki? Główne niebezpieczeństwo polega na tym, że kody QR nie są czytelne dla człowieka. W przeciwieństwie do linku tekstowego, nad którym można najechać myszką, aby zobaczyć jego docelowe miejsce, kod QR ukrywa swój cel, co znacznie ułatwia atakującym kierowanie użytkowników na fałszywe strony bez wzbudzania natychmiastowych podejrzeń. Jak dynamiczne kody QR poprawiają bezpieczeństwo biznesowe? Dynamiczne kody oferują scentralizowaną kontrolę, umożliwiając śledzenie każdego skanowania i odwoływanie dostępu w dowolnym momencie. Jeśli kod zostanie naruszony lub użyty w nieautoryzowany sposób, możesz go zdalnie wyłączyć w ciągu kilku sekund, co jest kluczową funkcją dla utrzymania bezpiecznych standardów generowania kodów QR. Obrona przed quishingiem wymaga wielowarstwowej strategii, która łączy automatyczne skanowanie z proaktywnym zarządzaniem. Zacznij od audytu swojej obecnej bramy e-mail, aby upewnić się, że może przetwarzać obrazy, a następnie wdróż ochronę mobilną dla swojej siły roboczej. Aby zabezpieczyć własne komunikacje, odwiedź Pageloot, aby stworzyć markowe, śledzalne i edytowalne dynamiczne kody QR, które zapewnią Ci kontrolę potrzebną do wyprzedzenia cyberzagrożeń.