Scannen Ihre Mitarbeiter bösartige QR-Codes, die Ihre aktuellen Firewalls umgehen? Da Quishing-Angriffe um fast 600 % zunehmen, reichen herkömmliche E-Mail-Filter nicht mehr aus, um sensible Unternehmensdaten zu schützen. Dieser Leitfaden untersucht die wesentliche Software und Plattformen, die Sie benötigen, um diese versteckten Bedrohungen zu identifizieren und zu blockieren, bevor sie Ihr Netzwerk kompromittieren.
Warum herkömmliche Filter QR-Bedrohungen nicht erkennen
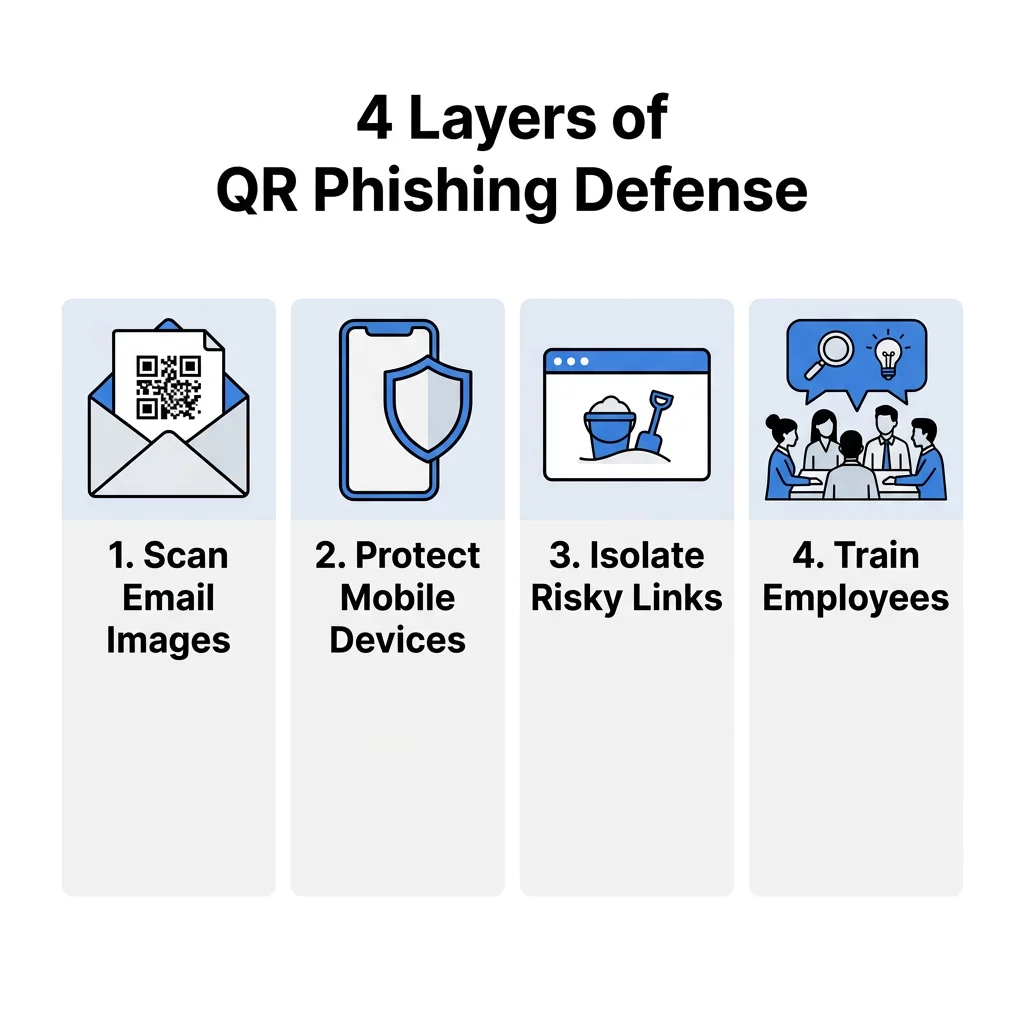
Die meisten älteren Sicherheitssysteme sind darauf ausgelegt, textbasierte Links und Anhänge zu scannen, aber QR-Code-Phishing (Quishing) nutzt einen erheblichen blinden Fleck aus, indem es bösartige Absichten in einer Grafik versteckt. Da ein QR-Code ein Bild und keine Textzeichenfolge ist, können einfache Filter die in den Quadraten versteckte Ziel-URL oft nicht “lesen”. Angreifer betten diese Codes häufig in PDFs oder Word-Dokumente ein, wodurch sie an Standardscannern vorbeigleiten können, die nicht für eine tiefe Bildanalyse konfiguriert sind.
Statistiken unterstreichen die Schwere dieser Schwachstelle: Quishing macht mittlerweile etwa 12 % aller Phishing-Vorfälle weltweit aus. Diese Angriffe sind hochgradig zielgerichtet; so erhalten Führungskräfte beispielsweise etwa 42-mal mehr QR-Code-Angriffe als der durchschnittliche Mitarbeiter, da sie einen breiteren Zugang zu sensiblen Systemen haben. Für eine Organisation sind die Folgen eines einzigen Versehens gravierend, da die durchschnittlichen Kosten einer Datenpanne auf 4,45 Mio. $ gestiegen sind.
Sichere E-Mail-Gateways mit Bilderkennung
Die erste Verteidigungslinie in einem professionellen Umfeld ist ein Secure Email Gateway (SEG), das fortschrittliche Bildverarbeitung und optische Zeichenerkennung (OCR) nutzt. Diese Tools wirken wie ein digitales Röntgengerät, das den QR-Code aus einem Anhang extrahiert und die Ziel-URL analysiert, bevor die E-Mail den Posteingang des Benutzers erreicht. Fortschrittliche Plattformen verwenden verhaltensbasierte KI, um nach Anomalien zu suchen, wie z. B. einem QR-Code, der in einer E-Mail erscheint, die eine legitime DocuSign- oder Microsoft-Anmeldeanfrage nachahmt.
Durch die Implementierung einer Vorab-Blockierung verhindern diese Gateways, dass der Benutzer jemals mit der Bedrohung interagiert. Reale Daten zeigen die Wirksamkeit dieses Ansatzes; so haben beispielsweise spezialisierte E-Mail-Sicherheitstools erfolgreich Millionen täglicher Quishing-Versuche blockiert, die speziell darauf ausgelegt waren, Unternehmensanmeldeinformationen zu sammeln. Diese automatisierte Schicht ist unerlässlich, da fast 90 % der Quishing-Angriffe darauf abzielen, Anmeldedaten zu stehlen, um eine laterale Bewegung innerhalb eines Netzwerks zu ermöglichen.
Müssen Sie einen verdächtigen Code überprüfen? Verwenden Sie unser Kostenloser QR-Code-Scanner mit integrierten Safe Scan-Funktionen, um URLs vor dem Besuch in der Vorschau anzuzeigen und zu überprüfen.
Mobile Threat Defense und DNS-Schicht-Sicherheit
Da QR-Codes hauptsächlich mit mobilen Geräten gescannt werden, nutzen Angreifer sie oft, um Unternehmens-Desktop-Filter zu umgehen. Mobile Threat Defense (MTD)-Software ist entscheidend für den Schutz persönlicher und vom Unternehmen ausgegebener Geräte, die auf Geschäftssysteme zugreifen, insbesondere in Remote- oder Hybrid-Arbeitsumgebungen. Diese Lösungen bieten DNS-Schicht-Sicherheit, die die Verbindungsanfrage im Moment eines Scans abfängt und den Zugriff blockiert, wenn das Ziel eine bekannte bösartige Domain ist.
Über einfaches Blacklisting hinaus bieten MTD-Tools Zero-Day-Schutz, indem sie bisher ungesehene Links basierend auf verdächtigen Seitenstrukturen oder dem Vorhandensein von Anmeldeinformations-Sammelformularen identifizieren. Dies ist eine wichtige Schutzmaßnahme für Organisationen, die QR-Codes für Software oder interne Tools verteilen, da es sicherstellt, dass Mitarbeiter auch dann geschützt bleiben, wenn sie sich außerhalb des Unternehmens-WLANs befinden.
Endpunktschutz und Browser-Isolation
Wenn ein Benutzer es schafft, auf einen bösartigen Link zu klicken, fungiert der Endpunktschutz als letztes Sicherheitsnetz. Tools, die Browser-Isolation anbieten, sind besonders effektiv gegen Quishing, da sie die URL in einer virtualisierten, “sandboxed” Umgebung öffnen. Dies hält die Sitzung vollständig vom lokalen Netzwerk getrennt, verhindert das direkte Herunterladen von Malware auf das Gerät und stellt sicher, dass sensible Daten vom Browser isoliert bleiben.
Um die Komplexität der Verwaltung solcher isolierten Sitzungen zu reduzieren und potenzielle Sicherheitslücken zu vermeiden, können Lösungen wie Antidetect-Browser auch verwendet werden, um separate Browser-Umgebungen effizienter zu erstellen und zu steuern, was Teams hilft, klare Grenzen zwischen den Sitzungen ohne zusätzlichen Betriebsaufwand aufrechtzuerhalten.
Darüber hinaus kann die Integration von Identitätsüberprüfungstools dazu beitragen, den Diebstahl von Multi-Faktor-Authentifizierungs (MFA)-Tokens zu erkennen und zu blockieren. Dies ist wichtig, da moderne “Phishing-as-a-Service”-Plattformen jetzt QR-Codes verwenden, um diese Tokens in Echtzeit abzufangen. Durch die Durchsetzung von Richtlinien für bedingten Zugriff können Sicherheitsteams sicherstellen, dass selbst wenn ein Anmeldeinformationen durchsickert, der Angreifer keinen Zugriff erhält, ohne zusätzliche biometrische oder hardwarebasierte Überprüfungen zu bestehen.
Teams, die Endpunktschutz über traditionelles Antivirenprogramm hinaus evaluieren, kombinieren diese Kontrollen oft mit modernen Koi Endpunkt-Alternativen die kontinuierliche Laufzeit-Sichtbarkeit und Erkennung von Zugangsdatendiebstahl hinzufügen, was hilft, Quishing-Payloads abzufangen, die Browser-Isolation allein am Gateway möglicherweise nicht abfängt.
Sicherheitsschulungen und Phishing-Simulationen
Technologie allein kann nicht jede Bedrohung stoppen; Ihre Mitarbeiter müssen geschult werden, um die physischen und digitalen Anzeichen eines Betrugs zu erkennen. Plattformen zur Sensibilisierung für Sicherheit umfassen jetzt spezialisierte Quishing-Module, die Benutzer lehren, physische Materialien auf Anzeichen von Manipulation zu überprüfen. Eine gängige Taktik besteht beispielsweise darin, einen betrügerischen Aufkleber über einen legitimen QR-Code auf einem Plakat oder Zahlungsterminal anzubringen.
- Simulierte Quishing-Angriffe ermöglichen es IT-Teams, “gefälschte” Phishing-QR-Codes an Mitarbeiter zu senden, um zu identifizieren, wer zusätzliche Schulungen benötigt.
- Visuelle Inspektionsschulungen helfen Mitarbeitern, “bösartige Überlagerungen” zu erkennen, bei denen ein betrügerischer Code über einen echten platziert wird.
- Interne Meldewerkzeuge bieten Mitarbeitern eine optimierte Möglichkeit, verdächtige Codes direkt an das Sicherheitsoperationszentrum zu melden.
Proaktive Verteidigung mit dynamischen Management-Plattformen
Für Unternehmen, die ihre eigenen Codes generieren, ist die Verwendung einer sicheren Management-Plattform eine proaktive Möglichkeit, Ihre Marke zu schützen. Die Einführung von Best Practices für die QR-Code-Sicherheit beinhaltet die Abkehr von statischen Codes, die permanent sind und nicht geändert werden können, wenn sie kompromittiert werden.
Dynamische QR-Codes sind der bevorzugte Standard für den professionellen Einsatz, da sie es Ihnen ermöglichen, die Ziel-URL sofort zu aktualisieren oder zu deaktivieren, ohne physische Materialien neu drucken zu müssen. Sie bieten auch Echtzeit-Analysen, die es Ihnen ermöglichen, “Volumenspitzen” oder Scans von unerwarteten geografischen Standorten zu überwachen – Anomalien, die oft als Frühwarnzeichen einer gekaperten Kampagne dienen. Einige Organisationen erhöhen die Sicherheit zusätzlich, indem sie verschlüsselte QR-Codes für die interne Authentifizierung verwenden, um sicherzustellen, dass nur Benutzer mit den korrekten Entschlüsselungsschlüsseln auf die Daten zugreifen können.
Schützen Sie Ihre Markenwerte. Verwenden Sie unser Online-Barcode-Scanner um die Datenstruktur jedes Codes sicher zu überprüfen, bevor Sie mit dessen Inhalt interagieren.
FAQ
Nein, die meisten nativen Kamera-Apps sind auf Geschwindigkeit ausgelegt und lesen nur die Rohdaten, um Sie zu einem Link weiterzuleiten. Um in einem professionellen Kontext sicher zu bleiben, sollten Sie einen dedizierten Scanner verwenden, der eine „sichere Vorschau“ bietet, um die URL mit Bedrohungsdatenbanken abzugleichen, bevor der Browser geöffnet wird. Warum gelten QR-Codes als gefährlicher als Standard-Links? Die Hauptgefahr besteht darin, dass QR-Codes nicht menschenlesbar sind. Im Gegensatz zu einem Textlink, bei dem Sie mit der Maus darüberfahren können, um das Ziel zu sehen, verbirgt ein QR-Code seinen Endpunkt, was es Angreifern viel einfacher macht, Benutzer auf betrügerische Websites zu leiten, ohne sofort Verdacht zu erregen. Wie verbessern dynamische QR-Codes die Geschäftssicherheit? Dynamische Codes bieten eine zentrale Kontrolle, mit der Sie jeden Scan verfolgen und den Zugriff jederzeit widerrufen können. Wenn ein Code manipuliert oder auf unbefugte Weise verwendet wird, können Sie ihn in Sekundenschnelle remote deaktivieren, was eine entscheidende Funktion zur Einhaltung sicherer QR-Code-Generierungsstandards ist. Die Abwehr von Quishing erfordert eine mehrschichtige Strategie, die automatisiertes Scannen mit proaktivem Management kombiniert. Beginnen Sie damit, Ihr aktuelles E-Mail-Gateway zu prüfen, um sicherzustellen, dass es Bilder verarbeiten kann, und implementieren Sie dann mobilen Schutz für Ihre Mitarbeiter. Um Ihre eigene Kommunikation zu sichern, besuchen Sie Pageloot, um gebrandete, verfolgbare und bearbeitbare dynamische QR-Codes zu erstellen, die Ihnen die nötige Übersicht bieten, um Cyberbedrohungen einen Schritt voraus zu sein.