Ar jūsų darbuotojai skenuoja kenkėjiškus QR kodus, kurie apeina jūsų dabartines ugniasienes? Kadangi „quishing“ atakų skaičius išaugo beveik 600%, tradiciniai el. pašto filtrai nebegali pakankamai apsaugoti jautrių įmonės duomenų. Šiame vadove nagrinėjama esminė programinė įranga ir platformos, kurių jums reikia, kad nustatytumėte ir blokuotumėte šias paslėptas grėsmes, kol jos nepakenkė jūsų tinklui.
Kodėl tradiciniai filtrai nepastebi QR grėsmių
Dauguma senesnių saugumo sistemų yra skirtos nuskaityti teksto pagrindu sukurtas nuorodas ir priedus, tačiau QR kodo sukčiavimas (quishing) išnaudoja didelę akląją zoną, paslėpdamas kenkėjišką ketinimą grafikoje. Kadangi QR kodas yra paveikslėlis, o ne teksto eilutė, paprasti filtrai dažnai nesugeba “perskaityti” paskirties URL, paslėpto kvadratuose. Atakos dažnai įterpia šiuos kodus į PDF ar Word dokumentus, leisdami jiems praslysti pro standartinius skaitytuvus, kurie nėra sukonfigūruoti giliai vaizdų analizei.
Statistika pabrėžia šio pažeidžiamumo rimtumą: „quishing“ dabar sudaro maždaug 12% visų sukčiavimo incidentų visame pasaulyje. Šios atakos yra labai tikslingos; pavyzdžiui, vadovai sulaukia maždaug 42 kartus daugiau QR kodo atakų nei vidutinis darbuotojas dėl platesnės prieigos prie jautrių sistemų. Organizacijai vienos klaidos pasekmės yra didelės, nes vidutinė duomenų pažeidimo kaina išaugo iki $4.45M.
Saugūs el. pašto šliuzai su vaizdų atpažinimu
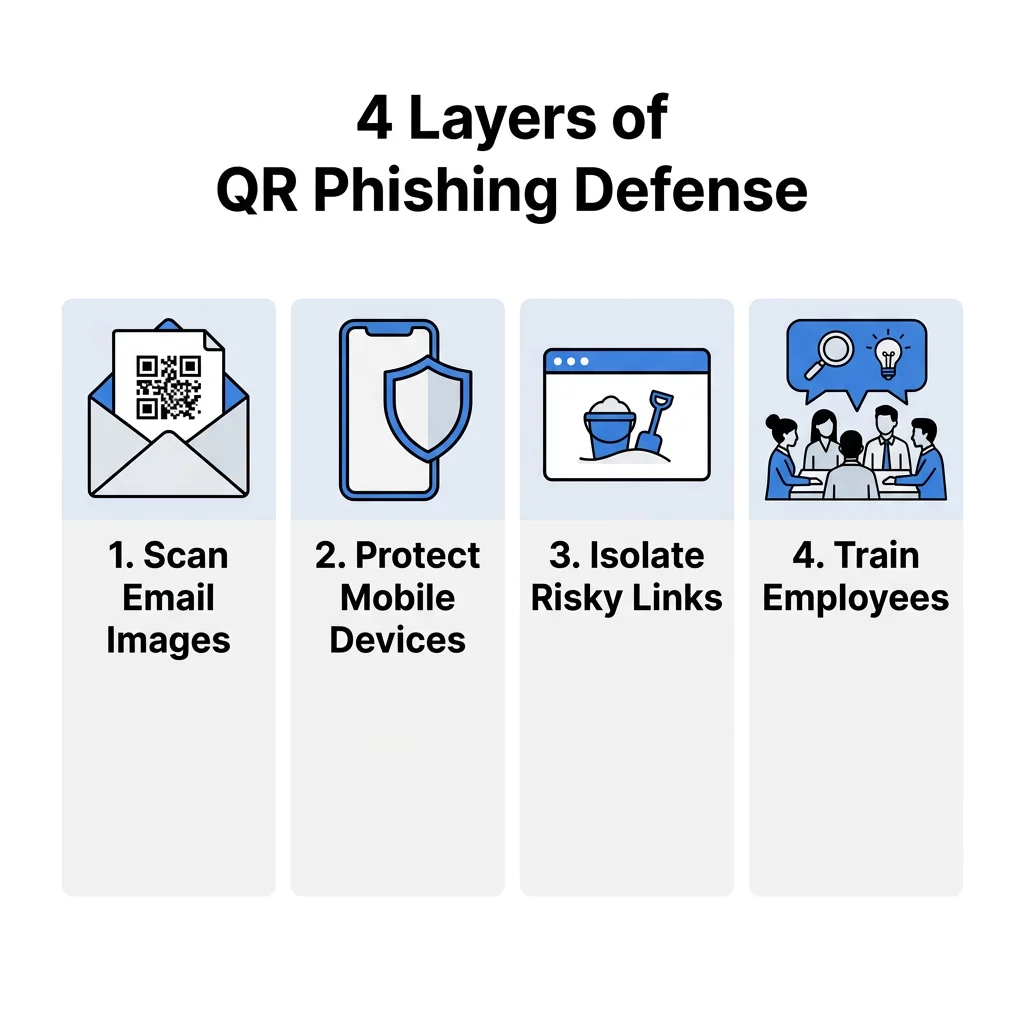
Pirmoji gynybos linija profesionalioje aplinkoje yra saugus el. pašto šliuzas (SEG), kuris naudoja pažangų vaizdų apdorojimą ir optinį simbolių atpažinimą (OCR). Šios priemonės veikia kaip skaitmeninis rentgeno aparatas, išgaunantis QR kodą iš priedo ir analizuojantis paskirties URL, kol el. laiškas dar nepasiekė vartotojo gautųjų. Pažangios platformos naudoja elgesio dirbtinį intelektą, kad ieškotų anomalijų, pavyzdžiui, QR kodo, atsirandančio el. laiške, kuris imituoja teisėtą „DocuSign“ arba „Microsoft“ prisijungimo užklausą.
Įdiegus blokavimą prieš pristatymą, šie šliuzai neleidžia vartotojui sąveikauti su grėsme. Realaus pasaulio duomenys rodo šio požiūrio efektyvumą; pavyzdžiui, specializuotos el. pašto saugumo priemonės sėkmingai blokavo milijonus kasdienių „quishing“ bandymų, kurie buvo specialiai sukurti įmonės prisijungimo duomenims rinkti. Šis automatizuotas sluoksnis yra būtinas, nes beveik 90% „quishing“ atakų yra skirtos pavogti prisijungimo duomenis, kad būtų palengvintas šoninis judėjimas tinkle.
Reikia patikrinti įtartiną kodą? Naudokitės mūsų Nemokamas QR kodo skaitytuvas su integruotomis saugaus nuskaitymo funkcijomis, leidžiančiomis peržiūrėti ir patikrinti URL prieš juos aplankant.
Mobiliųjų grėsmių gynyba ir DNS sluoksnio saugumas
Kadangi QR kodai daugiausia skenuojami naudojant mobiliuosius įrenginius, atakos dažnai juos naudoja, kad apeitų įmonės darbalaukio filtrus. Mobiliųjų grėsmių gynybos (MTD) programinė įranga yra labai svarbi asmeninių ir įmonės išduotų įrenginių, kurie jungiasi prie verslo sistemų, apsaugai, ypač nuotolinio ar hibridinio darbo aplinkoje. Šie sprendimai užtikrina DNS sluoksnio saugumą, kuris perima prisijungimo užklausą nuskaitymo metu ir blokuoja prieigą, jei paskirties vieta yra žinomas kenkėjiškas domenas.
Be paprasto juodojo sąrašo, MTD įrankiai siūlo apsaugą nuo nulinės dienos atakų, identifikuodami anksčiau nematytas nuorodas, remiantis įtartinomis puslapio struktūromis arba prisijungimo duomenų rinkimo formų buvimu. Tai yra gyvybiškai svarbi apsauga organizacijoms, kurios platina QR kodai programinei įrangai arba vidinius įrankius, nes tai užtikrina, kad darbuotojai liktų apsaugoti net tada, kai jie yra neprisijungę prie įmonės „Wi-Fi“.
Galutinio taško apsauga ir naršyklės izoliavimas
Jei vartotojui pavyksta spustelėti kenkėjišką nuorodą, galutinio taško apsauga veikia kaip paskutinis saugumo tinklas. Įrankiai, siūlantys naršyklės izoliavimą, yra ypač veiksmingi prieš “quishing” atakas, nes jie atidaro URL virtualizuotoje, „smėlio dėžės“ aplinkoje. Tai visiškai atskiria sesiją nuo vietinio tinklo, neleidžia kenkėjiškai programinei įrangai atsisiųsti tiesiai į įrenginį ir užtikrina, kad jautrūs duomenys liktų izoliuoti nuo naršyklės.
Siekiant sumažinti tokių izoliuotų sesijų valdymo sudėtingumą ir išvengti galimų saugumo spragų, sprendimai, tokie kaip antidetektoriaus naršyklės taip pat gali būti naudojami efektyviau kurti ir valdyti atskiras naršymo aplinkas, padedant komandoms išlaikyti aiškias ribas tarp sesijų be papildomų veiklos sąnaudų.
Be to, tapatybės patvirtinimo įrankių integravimas gali padėti aptikti ir blokuoti neteisėtą daugiafaktorinio autentifikavimo (MFA) žetonų vagystę. Tai svarbu, nes šiuolaikinės “Phishing-as-a-Service” platformos dabar naudoja QR kodus, kad perimtų šiuos žetonus realiuoju laiku. Įgyvendindamos sąlyginės prieigos politikas, saugumo komandos gali užtikrinti, kad net jei kredencialai nutekėtų, užpuolikas negalės gauti prieigos, neįvykdęs papildomų biometrinių ar aparatinės įrangos patikrų.
Komandos, vertinančios galutinio taško apsaugą, pranokstančią tradicinę antivirusinę programą, dažnai derina tas kontrolės priemones su moderniais Koi galutinio taško alternatyvos kurie suteikia nuolatinį veikimo laiko matomumą ir kredencialų vagystės aptikimą, o tai padeda aptikti apgaulės (quishing) įkėlimus, kurių vien naršyklės izoliacija gali neperimti vartuose.
Saugumo mokymai ir sukčiavimo imitacijos
Vien tik technologijos negali sustabdyti kiekvienos grėsmės; jūsų darbuotojai turi būti apmokyti atpažinti fizinius ir skaitmeninius sukčiavimo požymius. Saugumo informuotumo platformos dabar apima specializuotus „quishing“ modulius, kurie moko vartotojus tikrinti fizines medžiagas, ieškant klastojimo požymių. Pavyzdžiui, dažna taktika yra užklijuoti apgaulingą lipduką ant teisėto QR kodo ant plakato ar mokėjimo terminalo.
- Imituojamos “quishing” atakos leidžia IT komandoms siųsti „netikrus“ sukčiavimo QR kodus darbuotojams, siekiant nustatyti, kam gali prireikti papildomų mokymų.
- Vizualinės apžiūros mokymai padeda darbuotojams atpažinti “kenkėjiškus perdangas”, kai apgaulingas kodas uždedamas ant tikrojo.
- Vidinės ataskaitų teikimo priemonės suteikia supaprastintą būdą darbuotojams tiesiogiai pranešti apie įtartinus kodus saugumo operacijų centrui.
Proaktyvi gynyba su dinaminėmis valdymo platformomis
Įmonėms, kurios generuoja savo kodus, saugios valdymo platformos naudojimas yra proaktyvus būdas apsaugoti savo prekės ženklą. Priimant geriausią praktiką QR kodų saugumui reikia atsisakyti statinių kodų, kurie yra nuolatiniai ir negali būti pakeisti, jei jie yra pažeisti.
Dinaminiai QR kodai yra pageidaujamas standartas profesionaliam naudojimui, nes jie leidžia akimirksniu atnaujinti arba išjungti paskirties URL, neperspausdinant jokių fizinių medžiagų. Jie taip pat teikia realaus laiko analizę, leidžiančią stebėti “apimties šuolius” arba nuskaitymus iš netikėtų geografinių vietovių – anomalijas, kurios dažnai tarnauja kaip ankstyvieji užgrobtos kampanijos įspėjamieji ženklai. Kai kurios organizacijos dar labiau padidina saugumą, naudodamos šifruotus QR kodus vidiniam autentifikavimui, užtikrindamos, kad tik vartotojai, turintys teisingus iššifravimo raktus, galėtų pasiekti duomenis.
Apsaugokite savo prekės ženklo turtą. Naudokitės mūsų Internetinis brūkšninių kodų skaitytuvas saugiai patikrinti bet kurio kodo duomenų struktūrą prieš sąveikaujant su jo turiniu.
DUK
Ne, dauguma vietinių kameros programų yra skirtos greičiui ir tik nuskaito neapdorotus duomenis, kad nukreiptų jus į nuorodą. Norėdami išlikti saugūs profesionaliame kontekste, turėtumėte naudoti specialų skaitytuvą, kuris siūlo „saugų peržiūrą“, kad patikrintumėte URL su grėsmių duomenų bazėmis prieš atsidarant naršyklei. Kodėl QR kodai laikomi pavojingesniais nei standartinės nuorodos? Pagrindinis pavojus yra tas, kad QR kodai nėra žmogui skaitomi. Skirtingai nuo tekstinės nuorodos, kurioje galite užvesti pelę, kad pamatytumėte paskirties vietą, QR kodas slepia savo galutinį tašką, todėl užpuolikams daug lengviau nukreipti vartotojus į apgaulingas svetaines, neiššaukiant įtarimo. Kaip dinaminiai QR kodai pagerina verslo saugumą? Dinaminiai kodai suteikia centralizuotą valdymą, leidžiantį stebėti kiekvieną nuskaitymą ir bet kuriuo metu atšaukti prieigą. Jei kodas yra sugadintas arba naudojamas neteisėtu būdu, galite jį išjungti nuotoliniu būdu per kelias sekundes – tai yra esminė funkcija norint išlaikyti saugius QR kodų generavimo standartus. Apsauga nuo apgaulės (quishing) reikalauja daugiasluoksnės strategijos, derinant automatizuotą nuskaitymą su proaktyviu valdymu. Pradėkite nuo dabartinio el. pašto šliuzo audito, kad įsitikintumėte, jog jis gali apdoroti vaizdus, tada įdiekite mobiliąją apsaugą savo darbuotojams. Norėdami apsaugoti savo ryšius, apsilankykite Pageloot ir sukurkite firminius, stebimus ir redaguojamus dinaminius QR kodus, kurie suteikia jums reikalingą priežiūrą, kad išliktumėte priekyje prieš kibernetines grėsmes.