Skanner dine ansatte ondsinnede QR-koder som omgår dine nåværende brannmurer? Med quishing-angrep som øker med nesten 600%, er tradisjonelle e-postfiltre ikke lenger tilstrekkelige for å beskytte sensitive firmadata. Denne guiden utforsker den essensielle programvaren og plattformene du trenger for å identifisere og blokkere disse skjulte truslene før de kompromitterer nettverket ditt.
Hvorfor tradisjonelle filtre ikke oppdager QR-trusler
De fleste eldre sikkerhetssystemer er designet for å skanne tekstbaserte lenker og vedlegg, men QR-kode-phishing (quishing) utnytter et betydelig blindpunkt ved å skjule ondsinnede hensikter inne i en grafikk. Fordi en QR-kode er et bilde snarere enn en tekststreng, klarer enkle filtre ofte ikke å “lese” destinasjons-URL-en som er skjult i rutene. Angripere legger ofte inn disse kodene i PDF-er eller Word-dokumenter, slik at de kan snike seg forbi standard skannere som ikke er konfigurert for dyp bildeanalyse.
Statistikk fremhever alvorlighetsgraden av denne sårbarheten, med quishing som nå utgjør omtrent 12% av alle phishing-hendelser globalt. Disse angrepene er svært målrettede; for eksempel mottar ledere omtrent 42 ganger flere QR-kodeangrep enn gjennomsnittlig ansatt på grunn av deres bredere tilgang til sensitive systemer. For en organisasjon er konsekvensene av en enkelt feil stor, ettersom den gjennomsnittlige kostnaden for et datainnbrudd har steget til $4.45M.
Sikre e-postgatewayer med bildegjenkjenning
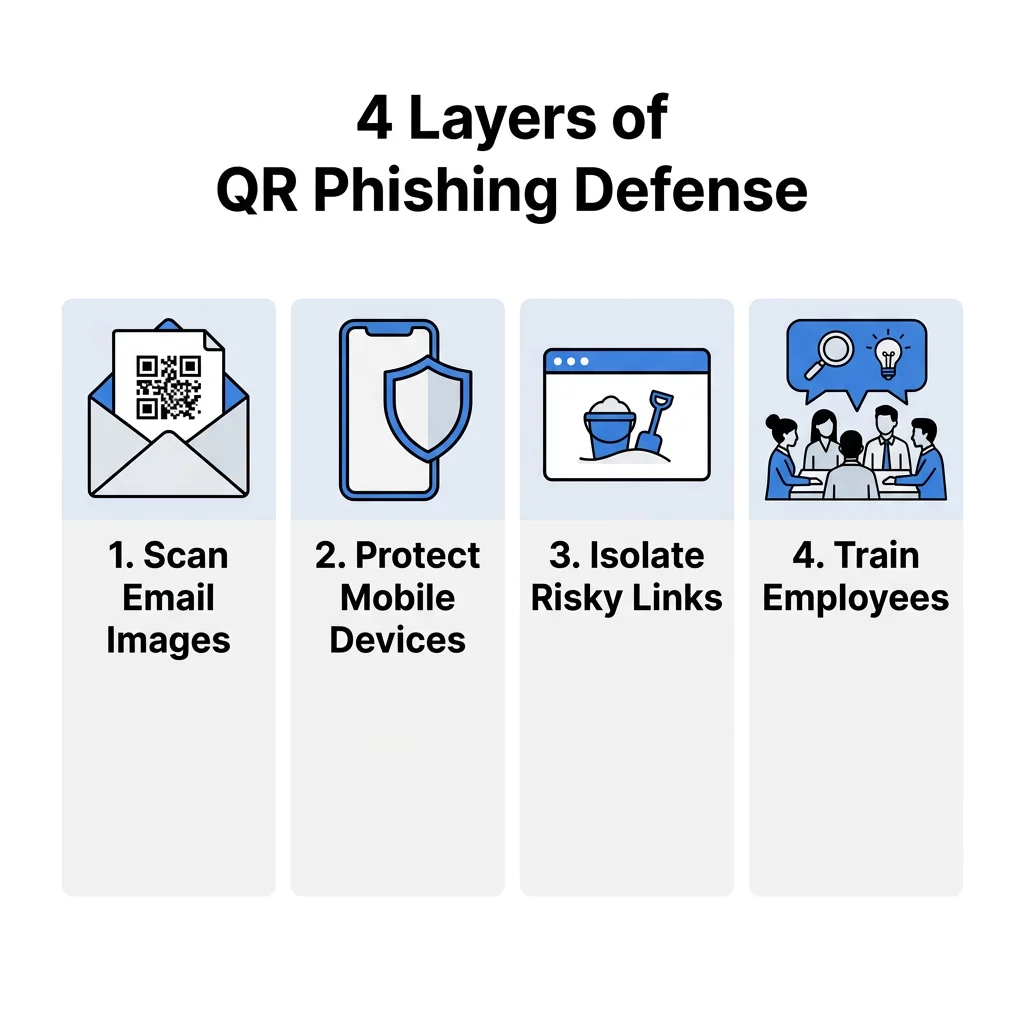
Den første forsvarslinjen i et profesjonelt miljø er en sikker e-postgateway (SEG) som benytter avansert bildebehandling og optisk tegngjenkjenning (OCR). Disse verktøyene fungerer som en digital røntgenmaskin, som trekker ut QR-koden fra et vedlegg og analyserer destinasjons-URL-en før e-posten i det hele tatt når brukerens innboks. Avanserte plattformer bruker atferds-AI for å se etter avvik, for eksempel en QR-kode som vises i en e-post som etterligner en legitim DocuSign- eller Microsoft-påloggingsforespørsel.
Ved å implementere blokkering før levering, forhindrer disse gatewayene brukeren fra å samhandle med trusselen. Virkelige data viser effektiviteten av denne tilnærmingen; for eksempel har spesialiserte e-postsikkerhetsverktøy vellykket blokkert millioner av daglige quishing-forsøk som var spesifikt designet for å høste bedriftslegitimasjon. Dette automatiserte laget er essensielt fordi nesten 90% av quishing-angrep fokuserer på å stjele påloggingsdetaljer for å lette lateral bevegelse innenfor et nettverk.
Trenger du å verifisere en mistenkelig kode? Bruk vår Gratis QR-kodeskanner med innebygde Safe Scan-funksjoner for å forhåndsvise og verifisere URL-er før du besøker dem.
Mobil trusselforsvar og DNS-lagssikkerhet
Fordi QR-koder primært skannes ved hjelp av mobile enheter, bruker angripere dem ofte til å omgå bedriftens skrivebordsfiltre. Programvare for mobil trusselforsvar (MTD) er avgjørende for å beskytte personlige og firmautstedte enheter som får tilgang til forretningssystemer, spesielt i fjern- eller hybridarbeidsmiljøer. Disse løsningene gir DNS-lagssikkerhet, som avskjærer tilkoblingsforespørselen i det øyeblikket en skanning skjer og blokkerer tilgang hvis destinasjonen er et kjent ondsinnede domene.
Utover enkel svartelisting tilbyr MTD-verktøy null-dagsbeskyttelse ved å identifisere tidligere usette lenker basert på mistenkelige sidestrukturer eller tilstedeværelsen av skjemaer for innhenting av legitimasjon. Dette er en viktig sikkerhet for organisasjoner som distribuerer QR-koder for programvare eller interne verktøy, da det sikrer at ansatte forblir beskyttet selv når de er utenfor bedriftens Wi-Fi.
Endepunktbeskyttelse og nettleserisolasjon
Hvis en bruker klarer å klikke på en ondsinnet lenke, fungerer endepunktbeskyttelse som det siste sikkerhetsnettet. Verktøy som tilbyr nettleserisolasjon er spesielt effektive mot quishing fordi de åpner URL-en i et virtualisert, “sandbokset” miljø. Dette holder økten helt atskilt fra det lokale nettverket, forhindrer at skadelig programvare lastes ned direkte til enheten og sikrer at sensitive data forblir isolert fra nettleseren.
For å redusere kompleksiteten ved å administrere slike isolerte økter og unngå potensielle sikkerhetshull, kan løsninger som antidetect-nettlesere også brukes til å opprette og kontrollere separate nettlesermiljøer mer effektivt, og hjelpe team med å opprettholde klare grenser mellom økter uten ekstra operasjonell overhead.
Videre kan integrering av identitetsverifiseringsverktøy bidra til å oppdage og blokkere uautorisert tyveri av Multi-Factor Authentication (MFA)-tokens. Dette er viktig fordi moderne “Phishing-as-a-Service”-plattformer nå bruker QR-koder for å fange opp disse tokenene i sanntid. Ved å håndheve betingede tilgangspolicyer kan sikkerhetsteam sikre at selv om en legitimasjon lekker, kan angriperen ikke få tilgang uten å bestå ytterligere biometriske eller maskinvarebaserte kontroller.
Team som vurderer endepunktsbeskyttelse utover tradisjonell antivirus, kombinerer ofte disse kontrollene med moderne Koi endepunktsalternativer som legger til kontinuerlig kjøretidssynlighet og deteksjon av legitimasjonstyveri, noe som bidrar til å fange opp quishing-nyttelaster som nettleserisolasjon alene kanskje ikke fanger opp ved gatewayen.
Sikkerhetsopplæring og phishing-simuleringer
Teknologi alene kan ikke stoppe enhver trussel; dine ansatte må trenes til å gjenkjenne de fysiske og digitale tegnene på en svindel. Sikkerhetsbevissthetsplattformer inkluderer nå spesialiserte quishing-moduler som lærer brukere å inspisere fysiske materialer for tegn på tukling. For eksempel innebærer en vanlig taktikk å plassere et falskt klistremerke over en legitim QR-kode på en plakat eller betalingsterminal.
- Simulerte quishing-angrep lar IT-team sende “falske” phishing-QR-koder til ansatte for å identifisere hvem som kan trenge ytterligere opplæring.
- Visuell inspeksjonstrening hjelper ansatte med å identifisere “ondsinnet overlegg” der en falsk kode er plassert over en ekte.
- Interne rapporteringsverktøy gir en strømlinjeformet måte for ansatte å flagge mistenkelige koder direkte til sikkerhetsoperasjonssenteret.
Proaktivt forsvar med dynamiske administrasjonsplattformer
For bedrifter som genererer sine egne koder, er bruk av en sikker administrasjonsplattform en proaktiv måte å forsvare merkevaren din på. Å ta i bruk beste praksis for QR-kodesikkerhet innebærer å bevege seg bort fra statiske koder, som er permanente og ikke kan endres hvis de blir kompromittert.
Dynamiske QR-koder er den foretrukne standarden for profesjonell bruk fordi de lar deg oppdatere eller deaktivere destinasjons-URL-en umiddelbart uten å skrive ut nye fysiske materialer. De gir også sanntidsanalyse, slik at du kan overvåke for “volumtopper” eller skanninger fra uventede geografiske steder – anomalier som ofte fungerer som tidlige varseltegn på en kapret kampanje. Noen organisasjoner forbedrer sikkerheten ytterligere ved å bruke krypterte QR-koder for intern autentisering, noe som sikrer at bare brukere med de riktige dekrypteringsnøklene kan få tilgang til dataene.
Beskytt merkevarens eiendeler. Bruk vår Online strekkodeskanner for å trygt inspisere datastrukturen til enhver kode før du interagerer med innholdet.
Ofte stilte spørsmål
Nei, de fleste innebygde kamera-apper er designet for hastighet og leser kun rådataene for å omdirigere deg til en lenke. For å forbli trygg i en profesjonell sammenheng, bør du bruke en dedikert skanner som tilbyr en “sikker forhåndsvisning” for å sjekke URL-en mot trusseldatabaser før nettleseren åpnes. Hvorfor anses QR-koder som farligere enn standardlenker? Den primære faren er at QR-koder ikke er lesbare for mennesker. I motsetning til en tekstlenke hvor du kan holde musen over for å se destinasjonen, skjuler en QR-kode sitt endepunkt, noe som gjør det mye lettere for angripere å lede brukere til falske nettsteder uten å vekke umiddelbar mistanke. Hvordan forbedrer dynamiske QR-koder bedriftssikkerheten? Dynamiske koder tilbyr sentralisert kontroll, slik at du kan spore hver skanning og trekke tilbake tilgang når som helst. Hvis en kode manipuleres eller brukes på en uautorisert måte, kan du deaktivere den eksternt på sekunder, noe som er en kritisk funksjon for å opprettholde sikre standarder for QR-kodegenerering. Forsvar mot quishing krever en flerlagsstrategi som kombinerer automatisert skanning med proaktiv administrasjon. Start med å revidere din nåværende e-postgateway for å sikre at den kan behandle bilder, og distribuer deretter mobilbeskyttelse for dine ansatte. For å sikre din egen kommunikasjon, besøk Pageloot for å opprette merkede, sporbare og redigerbare dynamiske QR-koder som gir den oversikten du trenger for å ligge i forkant av cybertrusler.