Czy Twoja organizacja jest chroniona przed złośliwymi atakami z użyciem kodów QR? Pojedyncze oszukańcze skanowanie może przekierować użytkowników do portali zbierających dane uwierzytelniające, zainstalować złośliwe oprogramowanie lub zagrozić sieciom korporacyjnym. Ten przewodnik omawia główne wektory współczesnych zagrożeń QR i przedstawia praktyczne strategie obrony systemów i kampanii.
Zrozumienie krajobrazu zagrożeń związanych z kodami QR
Kody QR służą jako wygodne skróty między przestrzeniami fizycznymi a cyfrowymi miejscami docelowymi, ale ich konstrukcja techniczna stwarza wrodzony martwy punkt. Ponieważ zakodowana matryca nie jest czytelna dla człowieka, użytkownik nie może określić, dokąd prowadzi wzorzec, po prostu na niego patrząc. Cyberprzestępcy wykorzystują tę nieprzejrzystość do przeprowadzania „quishingu”, czyli phishingu z użyciem kodów QR.

Atakujący wykorzystują nawyki skanowania mobilnego do omijania tradycyjnych zabezpieczeń obwodowych. Podczas gdy przeglądarki stacjonarne zazwyczaj wdrażają solidne rozszerzenia do filtrowania stron internetowych i ochronę punktów końcowych, urządzenia mobilne często nie mają porównywalnych zabezpieczeń. Co więcej, złośliwe podmioty często osadzają kody w plikach PDF lub dokumentach Word wysyłanych pocztą elektroniczną. Filtry bezpieczeństwa często skanują treść tekstową, a nie osadzone obrazy, co pozwala oszukańczym linkom trafiać bezpośrednio do skrzynek odbiorczych pracowników. Zrozumienie tych ryzyk biznesowych i rozwiązań dotyczących phishingu kodów QR jest pierwszym krokiem do ograniczenia zakłóceń operacyjnych.
Powszechne wektory ataków i sygnały ostrzegawcze
Obrona Twojego środowiska wymaga rozpoznania, w jaki sposób atakujący dostarczają złośliwe ładunki. Oprócz luk technicznych, należy przyjrzeć się szerszemu zakresowi zagrożeń dla prywatności kodów QR i jak ich unikać podczas zbierania telemetrii skanowania. Typowe schematy wdrażania obejmują:
- Phishing za pośrednictwem oszukańczych logowań: Fałszywe portale imitują platformy korporacyjne, takie jak Microsoft 365 lub portale bankowe, w celu zbierania danych uwierzytelniających pracowników.
- Fizyczne nakładki z naklejkami: Przeciwnicy umieszczają drukowane samoprzylepne naklejki bezpośrednio na autentycznych kodach na parkomatach, znakach transportu publicznego i ladach sklepowych.
- Ukryte złośliwe przekierowania: Atakujący używają skracaczy adresów URL lub dodatkowych skryptów przekierowujących, aby wysyłać użytkowników na strony zawierające złośliwe oprogramowanie lub umożliwiające pobieranie bez zgody użytkownika.
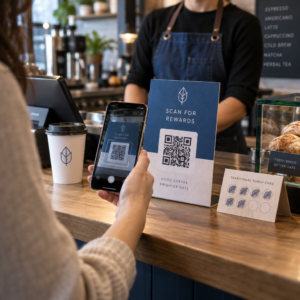
- Podrobione systemy płatności: Sfałszowane kody płatności kierują transakcje klientów na konto atakującego, a nie do procesora płatności sprzedawcy.
- Quishing z osadzonymi dokumentami: Oszuści rozpowszechniają faktury lub pilne notatki korporacyjne zawierające osadzone kody, aby ominąć korporacyjne bramy e-mail.
Zanim użytkownicy zaczną wchodzić w interakcję z fizycznymi oznakowaniami, powinni nauczyć się, jak rozpoznawać fałszywe kody QR sprawdzając, czy nie ma niewyrównanych krawędzi, nietypowych tekstur lub niezgodnego brandingu.
Strategie Techniczne dla Bezpiecznego Generowania Kodów QR
Organizacje publikujące kody QR muszą wdrożyć mechanizmy obronne podczas procesu ich tworzenia. Wdrożenie bezpieczne generowanie kodów QR najlepsze praktyki zapobiega nieautoryzowanym manipulacjom i utrzymuje zaufanie do marki.
Nadaj priorytet dynamicznym kodom QR
Statyczne kody osadzają docelowy adres URL bezpośrednio w układzie pikseli. Po wydrukowaniu, miejsca docelowego nie można zmienić; jeśli punkt końcowy zostanie skompromitowany lub nieprawidłowo skonfigurowany, fizyczny zasób musi zostać odrzucony. Dynamiczne kody QR kierują przez pośrednie krótkie łącze, dając administratorom pełną kontrolę nad aktualizacją adresów URL lub natychmiastowym cofnięciem dostępu. Platformy dynamiczne rejestrują również telemetrię skanowania – taką jak znaczniki czasu, ogólne lokalizacje i typy urządzeń – umożliwiając zespołom ds. bezpieczeństwa wykrywanie anomalnych skoków ruchu.
Wymuszaj rygorystyczne standardy HTTPS i szyfrowania
Zawsze konfiguruj miejsca docelowe QR, aby rozwiązywały się za pośrednictwem bezpiecznych połączeń HTTPS weryfikowanych zaufanym certyfikatem SSL/TLS. Bezpieczne protokoły chronią integralność danych w transporcie między przeglądarką mobilną a Twoimi serwerami. W przypadku kampanii zawierających zastrzeżone pliki lub ograniczone przepływy pracy, wdróż wtórne bariery dostępu, takie jak weryfikacja hasła, tokeny dostępu lub uwierzytelnianie jednokrotne (SSO).
Zastosuj niestandardowe brandingi i ustawienia projektowe
Odtworzenie i ukrycie za pomocą fizycznych naklejek generycznych czarno-białych wzorów jest dla oszustów trywialne. Generowanie niestandardowych kodów z oficjalną paletą kolorów, osadzonym logo korporacyjnym i ustrukturyzowaną ramką buduje wizualne zaufanie. Generyczna podrobiona naklejka umieszczona na wyraźnym, markowym elemencie będzie oczywista dla czujnych użytkowników.
Kontroluj i chroń swoje punkty styku Zachowaj pełną kontrolę nad swoimi aktywnymi kampaniami, natychmiast aktualizując miejsca docelowe i wyłączając naruszone linki z centralnego pulpitu nawigacyjnego. Twórz możliwe do śledzenia, bezpieczne linki za pomocą Generator dynamicznych kodów QR już dziś.
Zabezpieczanie Fizycznych Wdrożeń Kodów QR
Bezpieczeństwo zasobów fizycznych jest równie kluczowe, jak ochrona cyfrowa. Podczas wdrażania oznakowań, opakowań produktów lub reklam zewnętrznych, należy ustanowić kontrole operacyjne, aby zapobiegać manipulacjom:
- Regularnie kontroluj zasoby drukowane: Ustanów harmonogramy kontroli dla obszarów o dużym natężeniu ruchu, aby identyfikować odklejające się naklejki, uszkodzone ramki lub nałożone kalkomanie.
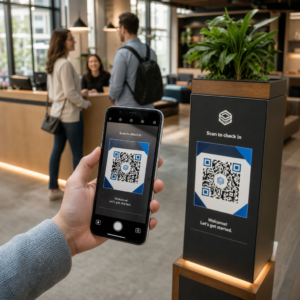
- Umieszczaj kody w ochronnych obudowach: Montuj publiczne wyświetlacze za szkłem, akrylowymi ramkami lub laminatami zabezpieczającymi przed manipulacją, aby zapobiec nieautoryzowanym fizycznym zmianom.
- Zapewnij wyraźne instrukcje kontekstowe: Drukuj jasny tekst wezwania do działania i określ dokładną domenę docelową, aby użytkownicy wiedzieli, jakiego adresu internetowego się spodziewać.
- Dezaktywuj przestarzałe materiały: Zakończ kampanie, które dobiegły końca, archiwizując ich linki przekierowujące i usuwając przeterminowane materiały fizyczne.
Higiena skanowania i obrona organizacyjna
Szkolenie pracowników w zakresie bezpiecznej interakcji z kodami QR zmniejsza lukę między zabezpieczeniami technicznymi a zachowaniem człowieka.

Smartfony wyświetlają podgląd linku przed otwarciem miejsca docelowego w przeglądarce. Użytkownicy muszą sprawdzić ten podgląd pod kątem podstępnych taktyk, takich jak błędnie napisane domeny, przestawione litery lub nielegalne subdomeny zaprojektowane tak, aby naśladować legalne marki. Podczas skanowania nieznanych kodów, użycie opartego na sieci Skaner kodów QR online lub narzędzia z natywnymi monitami weryfikacyjnymi pomaga analizować link przed załadowaniem strony.
Organizacje powinny również ocenić specjalistyczne narzędzia do wykrywania phishingu kodów QR w celu przesiewania przychodzących załączników e-mail i monitorowania nietypowej aktywności skanowania. Połączenie oprogramowania do skanowania obronnego z uwierzytelnianiem wieloskładnikowym (MFA) zapewnia, że nawet jeśli pracownik wprowadzi swoje dane uwierzytelniające na zwodniczej stronie docelowej, nieautoryzowany dostęp pozostaje zablokowany.
Aby chronić swoją markę i odbiorców, oceniaj każdy punkt styku od stworzenia do końcowego skanowania. Wdrażaj dynamiczne linki, które dają natychmiastową kontrolę nad miejscami docelowymi, monitoruj wzorce ruchu pod kątem anomalii i wzmacniaj bezpieczne nawyki skanowania wśród swoich pracowników.
Najczęściej zadawane pytania
Nie. Kody QR to neutralne nośniki danych, które kodują tekst lub adresy URL. Zagrożenie cybernetyczne pochodzi wyłącznie z linku docelowego osadzonego w kodzie, który może prowadzić do stron phishingowych, złośliwych plików lub nieautoryzowanych systemów płatności.
Kody dynamiczne umożliwiają administratorom zmianę docelowego adresu URL lub dezaktywację łącza w dowolnym momencie bez ponownego drukowania fizycznego kodu. Zapewnia to szybki wyłącznik bezpieczeństwa, jeśli miejsce docelowe zostanie naruszone lub oznaczone jako złośliwa aktywność.
Natychmiast zamknij przeglądarkę, nie wprowadzając danych osobowych ani nie pobierając plików. Jeśli przesłałeś hasła lub wrażliwe dane, natychmiast zmień swoje dane uwierzytelniające na wszystkich odpowiednich kontach i powiadom swój zespół ds. bezpieczeństwa IT.