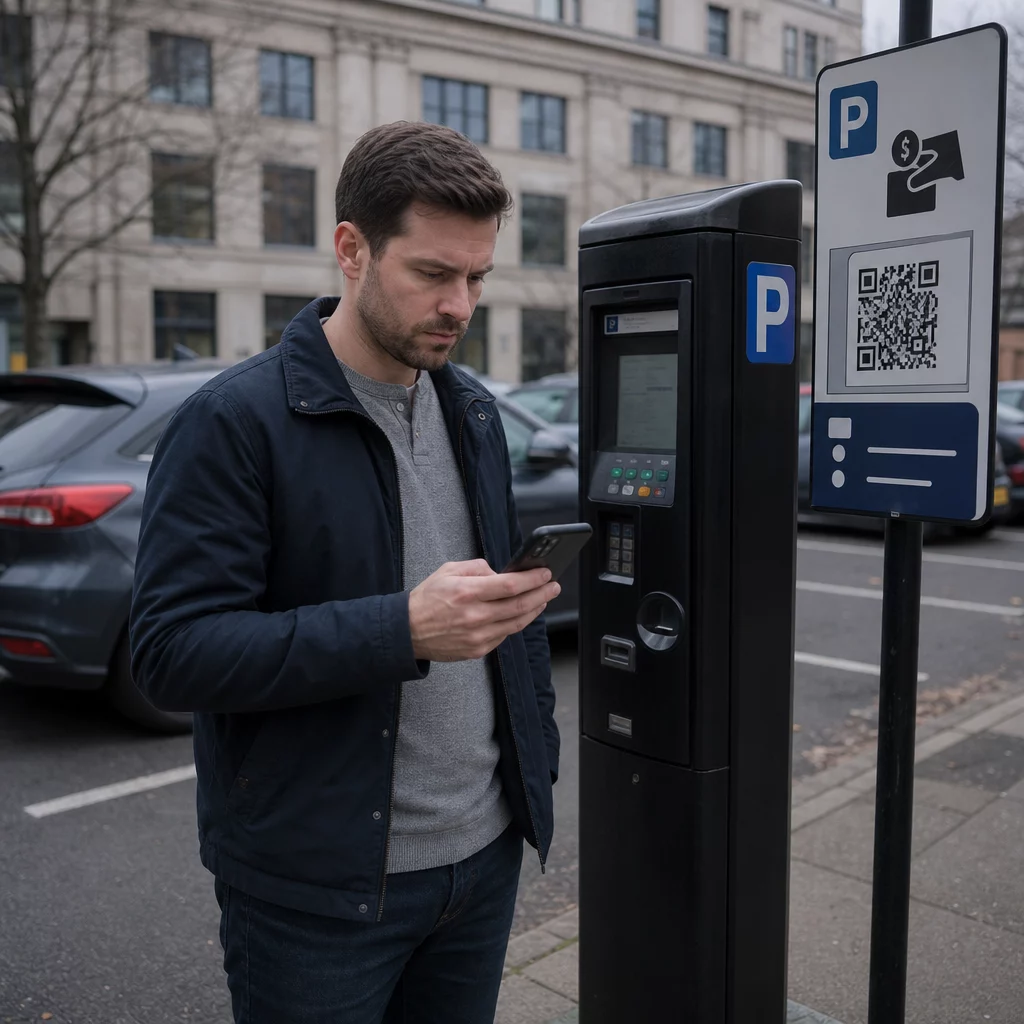
Er du sikker på at QR-koden på parkeringsautomaten er legitim? Falske QR-kode-klistremerker plassert på parkeringsautomater og skilting stjeler kortdetaljer fra tusenvis av britiske sjåfører – og svindelen sprer seg raskt. Denne guiden forklarer nøyaktig hvordan disse svindelene fungerer, hvilke advarselstegn du skal se etter, og de praktiske trinnene du kan ta for å beskytte deg selv.
Slik fungerer QR-kode-svindelen med parkering i Storbritannia
Svindelteknikken er kjent som “quishing” – en sammenslåing av QR-kode og phishing. Kriminelle printer falske QR-kode-klistremerker og plasserer dem direkte over, eller ved siden av, legitim skilting på parkeringsautomater, parkeringsplassbommer og betalingsskilt. Ifølge en undersøkelse fra Freedom of Information rapporterte 123 av 373 britiske lokale myndigheter at parkeringsplassene deres hadde blitt målrettet i løpet av ett enkelt år, der Sheffield Council alene rapporterte at alle 370 av deres parkeringsautomater hadde blitt berørt.
Når en sjåfør skanner den falske koden, blir de omdirigert til en overbevisende, men svindelaktig nettside som etterligner en ekte parkeringsbetalingsplattform. Nettstedet viser vanligvis kjent merkevarebygging – logoer, farger og layouter kopiert fra legitime tjenester som PayByPhone – for å skape en illusjon av autentisitet. Når ofrene har lagt inn betalingskortdetaljene sine, fanger kriminelle opp denne informasjonen og bruker den til å foreta uautoriserte uttak.
Svindelen stopper ikke ved en enkelt stjålet betaling. Rapporter beskriver et gjentakende mønster der en innledende liten “parkeringsavgift” blir etterfulgt av større gjentakende uttak fakturert som falske online-abonnementer. Action Fraud mottok nesten 800 QR-svindelrapporter i de 12 månedene frem til april 2025, med totale tap på omtrent 3,5 millioner pund.
Sjåfører står overfor en dobbel risiko: ikke bare blir deres finansielle informasjon overlevert direkte til svindlere, men fordi de ikke har betalt gjennom offisielle kanaler, kan de også motta en legitim gebyr for manglende betaling.
Hvilke områder og steder har blitt målrettet
QR-kode-svindel med parkering har blitt rapportert i byer og tettsteder over hele Storbritannia, inkludert York, Londons Royal Borough of Kensington and Chelsea, Dorsets West Bay-område, og mange flere. City of York Council bekreftet at flere parkeringsplasser ble berørt – Castle, Nunnery Lane, St George’s Field, Bootham Row, Monk Bar, Marygate, Union Terrace og Bishopthorpe Road blant dem, med noen ofre som rapporterte individuelle tap på opptil 400 pund.
Utover kommunale parkeringsplasser har svindlere også målrettet over 20 britiske sykehusparkeringsplasser. Overalt hvor sjåfører opplever tidspress og er avhengige av raske betalingsmetoder, anses som et potensielt mål.
Advarselstegn på en falsk parkerings-QR-kode
Å vite hva du skal se etter er ditt første forsvarsverk. Se etter disse røde flaggene før du skanner noe:
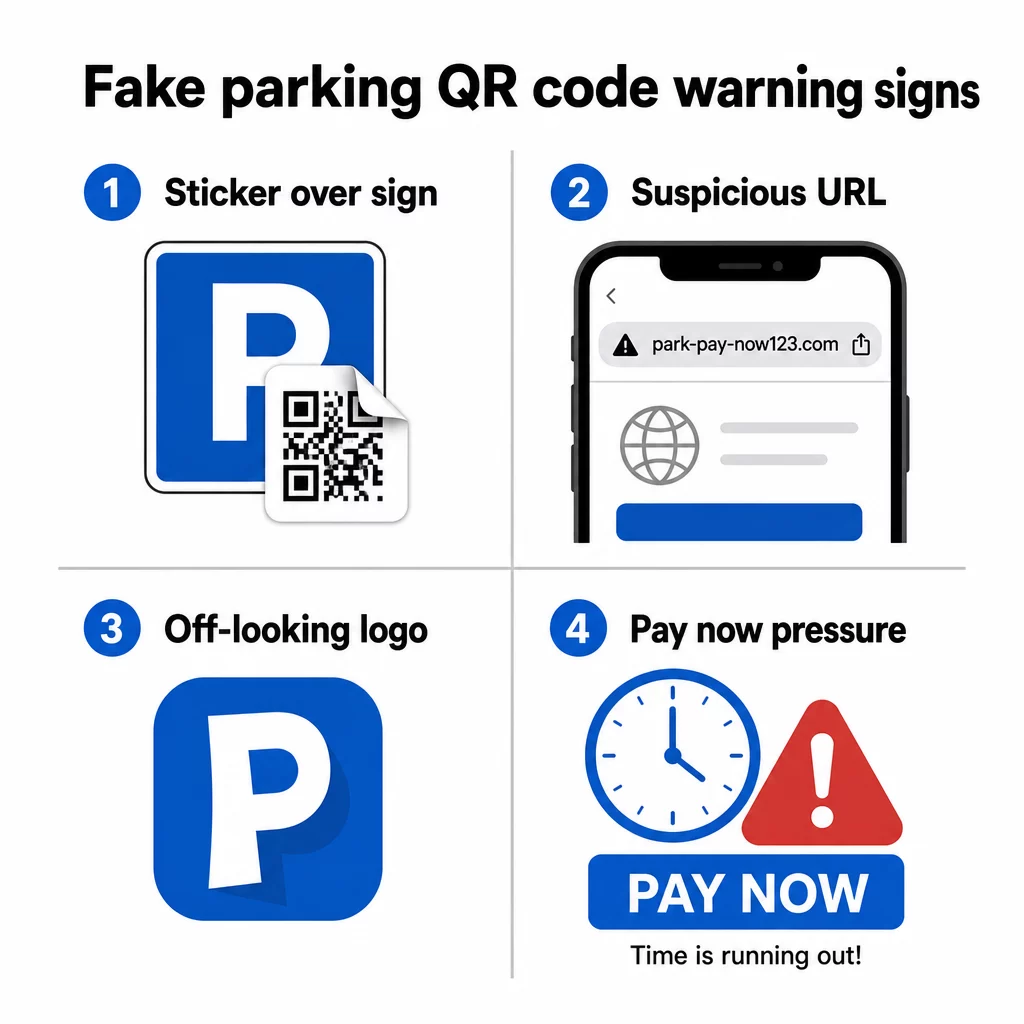
- Et QR-kode-klistremerke plassert over eksisterende skilting – legitime parkeringsoperatører installerer skilting profesjonelt; et overlappende klistremerke er en sterk indikator på tukling
- QR-koder på kommuner eller operatører som ikke bruker dem – Kensington and Chelsea Council, Dorset Council, og mange andre har eksplisitt uttalt at deres parkeringssystemer ikke bruker QR-koder i det hele tatt; enhver QR-kode på disse stedene fører til svindlere
- Logoer som ser litt rare ut – svindelmerker kopierer ofte merkevarebygging fra tjenester som PayByPhone, men utskriftskvaliteten eller logoproporsjonene kan være inkonsekvente
- En URL som ikke samsvarer med den offisielle tjenesten – før du åpner en lenke, forhåndsvis destinasjonsadressen; legitime parkeringstjenester bruker gjenkjennelige, offisielle domener (og offisielle kommunale sider inneholder alltid “gov.uk”)
- Forespørsler om betaling via en ukjent nettside – hvis nettstedet du lander på ber om kortdetaljer, men URL-en ikke samsvarer med appen eller tjenesten du forventet, lukk det umiddelbart
John Wilmot, administrerende direktør for billease-sammenligningsnettstedet LeaseLoco, sa det rett ut: “Mange av disse svindlene vil oppfordre deg til raskt å betale et gebyr for å unngå større bøter. Når vi ser noe slikt, skynder vi oss ofte med å få betalingen gjort i stedet for å stoppe og sjekke legitimiteten til meldingen eller brevet.”
Den hastigheten er konstruert. Å ta 30 sekunder til å sjekke før du skanner er nok til å unngå de fleste av disse angrepene.
Hvordan betale for parkering trygt
Den tryggeste tilnærmingen er å unngå å skanne QR-koder ved parkeringsautomater helt, og flere britiske kommuner og forbrukerorganisasjoner anbefaler nå nettopp det.
- Last ned den offisielle parkeringsappen før du trenger den – apper som RingGo og PayByPhone er den tiltenkte betalingsmetoden for de fleste britiske parkeringsplasser; sett dem opp hjemme slik at du ikke blir stresset ved automaten
- Betal med telefon, tekstmelding eller PayPoint – de fleste kommuner tilbyr flere betalingsalternativer; bruk en offisiell metode som ikke krever skanning av en kode på stedet
- Skriv inn URL-en direkte – hvis et betalingsnettsted er trykt på skiltet som tekst, skriv det inn i nettleseren din manuelt i stedet for å stole på en QR-kode for å omdirigere deg
- Sjekk for fysisk tukling – dra fingeren over skiltet; en hevet klistremerkekant er et tegn på at noe er plassert over den originale overflaten
- Forhåndsvis URL-en før du følger den – telefonens innebygde kameraapp vil vise deg destinasjonsadressen før du åpner den; hvis noe ser mistenkelig ut, ikke fortsett
- Bruk telefonens innebygde kamera i stedet for en tredjeparts skanneapp – separate QR-kodeskannerapper kan øke risikoen for skadelig programvare eller villedende omdirigeringer
Skann QR-koder tryggere Usikker på om en QR-kode er legitim før du skanner den? Bruk gratis online QR-kodeskanner for å dekode en kode fra et opplastet bilde og inspisere destinasjons-URL-en før du besøker den.
Hva du skal gjøre hvis du allerede har skannet en falsk kode
Hvis du har lagt inn kortdetaljer på et nettsted nådd via en mistenkelig QR-kode, handle raskt:
- Kontakt banken din umiddelbart – rapporter transaksjonen som svindel og be om et nytt kort; de fleste britiske banker vil refundere uautoriserte betalinger når de rapporteres raskt
- Rapporter til Action Fraud – Storbritannias nasjonale svindelrapporteringstjeneste (actionfraud.police.uk) håndterer QR-kode og svindel med nettbetalinger
- Rapporter til Nasjonalt cybersikkerhetssenter – mistenkelige svindelnettsteder kan rapporteres på report.ncsc.gov.uk
- Fortell kommunen eller parkeringsoperatøren – informer din lokale kommune slik at de kan fjerne falske klistremerker og advare andre sjåfører; du bør også rapportere det til politiet
- Sjekk kontoutskriftene dine – overvåk kontoen din de følgende ukene for eventuelle gjentakende kostnader fra ukjente abonnementstjenester
Svindelen med falske parkeringsbøter via tekstmelding
En relatert svindel involverer tekstmeldinger eller e-poster som hevder at sjåfører har mottatt en ubetalt parkeringsbot, med en lenke eller QR-kode som fører til et falskt betalingsnettsted. Rugby Borough Council har advart innbyggere om meldinger av denne typen, som etterligner offisiell myndighetskommunikasjon, men er hostet på urelaterte domener.
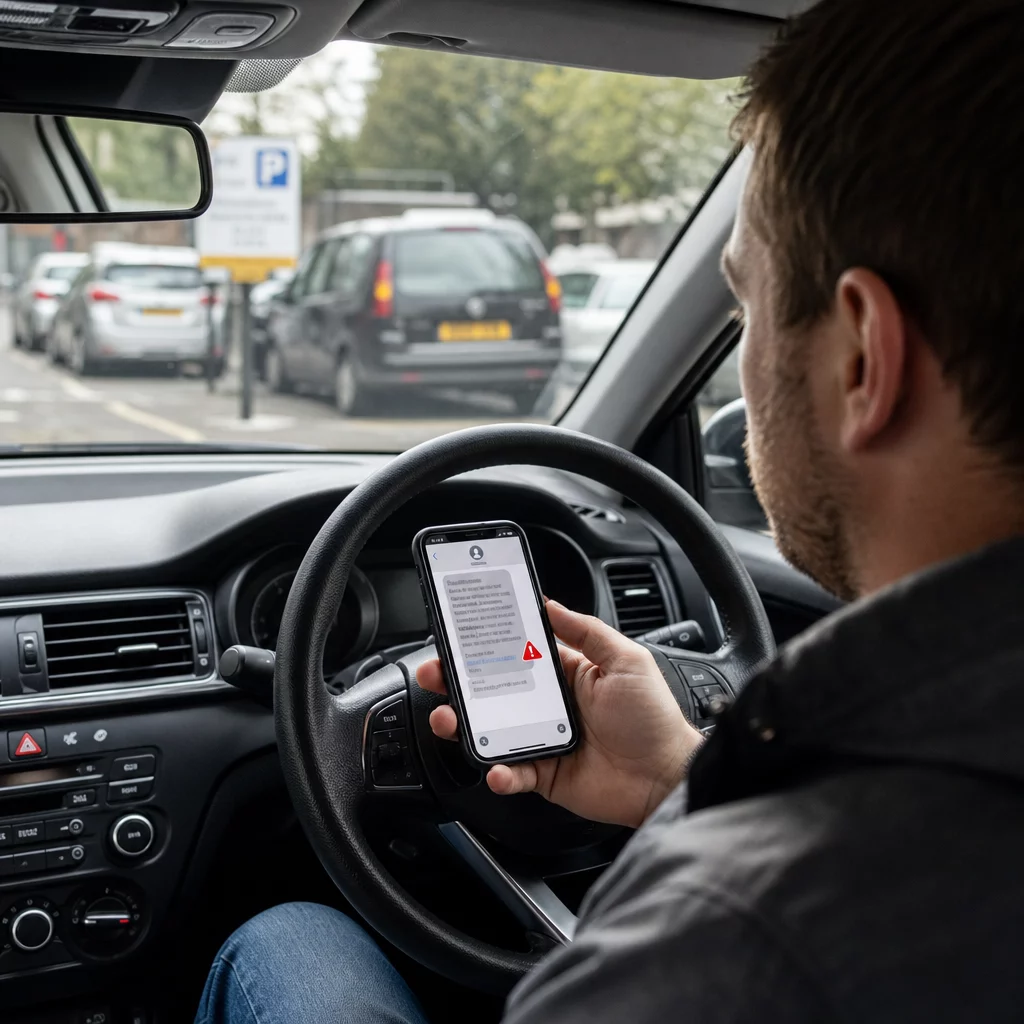
City of York Council og andre myndigheter har bekreftet at legitime gebyrer for brudd på parkeringsbestemmelsene er aldri utstedt via tekstmelding. Offisielle PCN-er er enten festet til kjøretøyet, overlevert sjåføren personlig, eller sendt per post til den registrerte kjøretøyeieren. Enhver tekst som krever umiddelbar betaling av en parkeringsbot, bør behandles som svindel inntil den er verifisert gjennom offisielle kanaler. Hvis du er i tvil, kontakt din lokale kommunes parkeringsavdeling direkte ved å bruke nummeret som er oppført på deres offisielle nettsted.
Hvorfor disse svindlene er vanskelige å oppdage
En del av det som gjør svindel med parkerings-QR-koder så effektivt, er at risikoer ved QR-kodebetaling ikke er åpenbare ved første øyekast. I motsetning til en mistenkelig e-post der du kan holde musepekeren over en lenke, gir en QR-kode deg ingen synlig informasjon om destinasjonen før du har skannet den. Forskning sitert av Pageloot viser at nesten 2% av alle skannede QR-koder er ondsinnede, og quishing utgjorde 51% av alle phishing-angrep i 2023.
Svindlere utnytter denne ugjennomsiktigheten bevisst. De klonede nettstedene de bygger er ofte visuelt identiske med legitime tjenester, med den eneste forskjellen at domenenavnet – noe de fleste ikke sjekker nøye når de har det travelt med å betale for parkering før tiden renner ut.
Forståelse personvernrisikoer ved QR-koder mer generelt kan hjelpe deg med å utvikle bedre skannevaner i hverdagssituasjoner, ikke bare ved parkeringsautomater.
Hva legitime bedrifter gjør annerledes
Det er verdt å forstå hvordan pålitelige QR-kodeutrullinger ser ut, slik at du kan se kontrasten når noe er galt. Legitime bedrifter og kommuner som bruker QR-koder for betalinger eller informasjon:
- Bruker profesjonelt trykt skilting, ikke håndpåførte klistremerker
- Lenker til domener som samsvarer med deres offisielle nettsted eller en velkjent, navngitt betalingsleverandør
- Presser deg ikke til å skanne en QR-kode som den eneste betalingsalternativet
- Tilbyr tydelig synlige alternative betalingsmetoder ved siden av eventuelle QR-koder
Organisasjoner som ruller ut QR-koder ansvarlig, bruker også dynamiske QR-koder i stedet for statiske. Dynamiske koder kan oppdateres, overvåkes for uvanlig aktivitet, og deaktiveres umiddelbart hvis manipulering oppdages – noe statiske klistremerkekoder ikke kan gjøre. Hvis du er en bedrift som ruller ut QR-koder på offentlige steder, er det å forstå beste praksis for QR-kodesikkerhet avgjørende for å beskytte kundene dine.
Beskytt bedriftskundene dine mot QR-svindel Hvis bedriften din bruker QR-koder på skilting, menyer eller betalingspunkter, lar dynamiske koder deg overvåke skanneaktivitet og deaktivere kompromitterte koder umiddelbart. Lær mer om Slik beskytter du bedriften mot QR-kodesvindel og utforsk Pageloot QR-kodegenerator for å lage sikre, sporbare koder kundene dine kan stole på.
Vær trygg ved parkeringsautomaten
Hovedregelen er enkel: ikke skann QR-koder ved parkeringsautomater. Bruk den offisielle appen, ring nummeret på skiltet, eller betal på et PayPoint. Hvis du skanner en kode et sted offentlig, forhåndsvis alltid destinasjons-URL-en i telefonens kamera før du trykker deg videre, sjekk for fysisk tukling, og stol på magefølelsen hvis noe virker feil.
Å ta et øyeblikk for å verifisere før du betaler kan forhindre tap som, i noen tilfeller, har nådd hundrevis av pund – og beskytte kortdetaljene dine fra å bli brukt i gjentatte svindeltransaksjoner lenge etter den opprinnelige hendelsen.
Ofte stilte spørsmål
Se etter klistremerker som ser ut til å være påført over eksisterende skilting, feiljusterte eller lavkvalitets trykte logoer, og enhver kode som vises på utstyr som tilhører et råd eller en operatør som ikke offisielt bruker QR-koder for betaling. Før du skanner noe, bruk telefonens innebygde kamera til å forhåndsvise destinasjons-URL-en – hvis adressen ikke samsvarer med den offisielle parkeringstjenesten, ikke fortsett.
Kontakt banken din umiddelbart for å rapportere svindel og be om et nytt kort. Meld fra til Action Fraud (actionfraud.police.uk) og rapporter svindelnettstedet til Nasjonalt cybersikkerhetssenter på report.ncsc.gov.uk. Varsle også kommunen din slik at det falske klistremerket kan fjernes. Følg nøye med på kontoutskriftene dine de neste ukene for uventede abonnementskostnader.
Den tryggeste tilnærmingen anbefalt av flere britiske kommuner og forbrukerorganisasjoner er å unngå å bruke QR-koder ved parkeringsautomater helt og i stedet betale via den offisielle parkeringsappen, telefonen eller SMS-betalingstjenesten. Hvis du bruker en QR-kode, verifiser alltid destinasjons-URL-en før du fullfører en betaling, og sjekk skiltingen nøye for tegn på tukling.