Per quanto tempo dovresti conservare i dati di scansione dei codici QR prima che diventino una passività invece di un asset? Conservare i dati troppo a lungo ti espone a rischi di conformità; eliminarli troppo presto lascia lacune nella reportistica della tua campagna. Questa guida analizza i fattori chiave che determinano il giusto periodo di conservazione per i tuoi dati analitici.
Quali dati analitici dei codici QR vengono effettivamente raccolti
Prima di poter impostare un periodo di conservazione, devi sapere cosa stai conservando. Quando qualcuno scansiona un codice QR dinamico, la scansione passa attraverso un server di tracciamento prima di inviare l'utente alla destinazione finale. Questo processo cattura una serie di punti dati, che possono includere:
- Timestamp di scansione (data e ora di ogni scansione)
- Posizione geografica (paese, regione, città – derivata dall'indirizzo IP o dal GPS con consenso)
- 6. Tipo di dispositivo e sistema operativo
- Conteggio totale delle scansioni e conteggio delle scansioni uniche
- Fonte di riferimento o identificatore della campagna
I codici QR statici, al contrario, incorporano i dati direttamente nel modello del codice e non raccolgono nulla – non c'è alcun reindirizzamento del server, quindi non viene generato alcun dato analitico. Se il tracciamento è importante per la tua campagna, i codici QR dinamici sono il punto di partenza pratico.
La sensibilità dei dati che raccogli influenza direttamente per quanto tempo dovresti conservarli. I dati di localizzazione legati a una singola scansione, ad esempio, sono più sensibili di un conteggio aggregato settimanale delle scansioni, e i due dovrebbero essere regolati da diverse regole di conservazione.
Il Principio Fondamentale: Conservare i Dati Solo per il Tempo Necessario
Nessuna singola regolamentazione stabilisce un numero universale di giorni o anni per la conservazione dei dati analitici. Invece, le linee guida sulla privacy degli Stati Uniti – dalla FTC, CCPA/CPRA e dalle regole specifiche del settore – convergono su uno standard comune: conservare i dati personali solo per il tempo ragionevolmente necessario allo scopo per cui sono stati raccolti, quindi eliminarli o distruggerli in modo sicuro.
La FTC ha rafforzato questo aspetto nelle azioni di applicazione, richiedendo alle aziende di implementare politiche di conservazione che “limitino la conservazione dei dati personali al tempo più breve necessario per soddisfare gli scopi per i quali sono stati raccolti”. Allo stesso modo, il CPRA richiede alle aziende di divulgare i loro periodi di conservazione al momento o prima della raccolta dei dati e proibisce di conservare le informazioni personali più a lungo di quanto ragionevolmente necessario per lo scopo dichiarato.
In pratica, ciò significa che il tuo periodo di conservazione non è un numero arbitrario – deve essere giustificato da uno scopo aziendale documentato.
Monitora le tue campagne con codice QR in tempo reale Crea codici QR dinamici con analisi integrate e gestisci le impostazioni di conservazione da un'unica dashboard. Inizia con il Generatore di QR code dinamici.
Fattori che determinano il periodo di conservazione
Il tuo ciclo di reporting e campagna
L'ancora più pratica per un periodo di conservazione è la tua effettiva cadenza di reporting. Chiediti: quanto indietro devi regolarmente recuperare i dati di scansione per prendere una decisione?
Per la maggior parte delle campagne di marketing, una finestra di 30-90 giorni copre la fase attiva di una campagna. Se esegui revisioni trimestrali, hai bisogno di almeno 90 giorni di dati. I cicli di reporting annuali o l'analisi comparativa stagionale possono giustificare la conservazione dei dati a livello di scansione per 12-14 mesi.
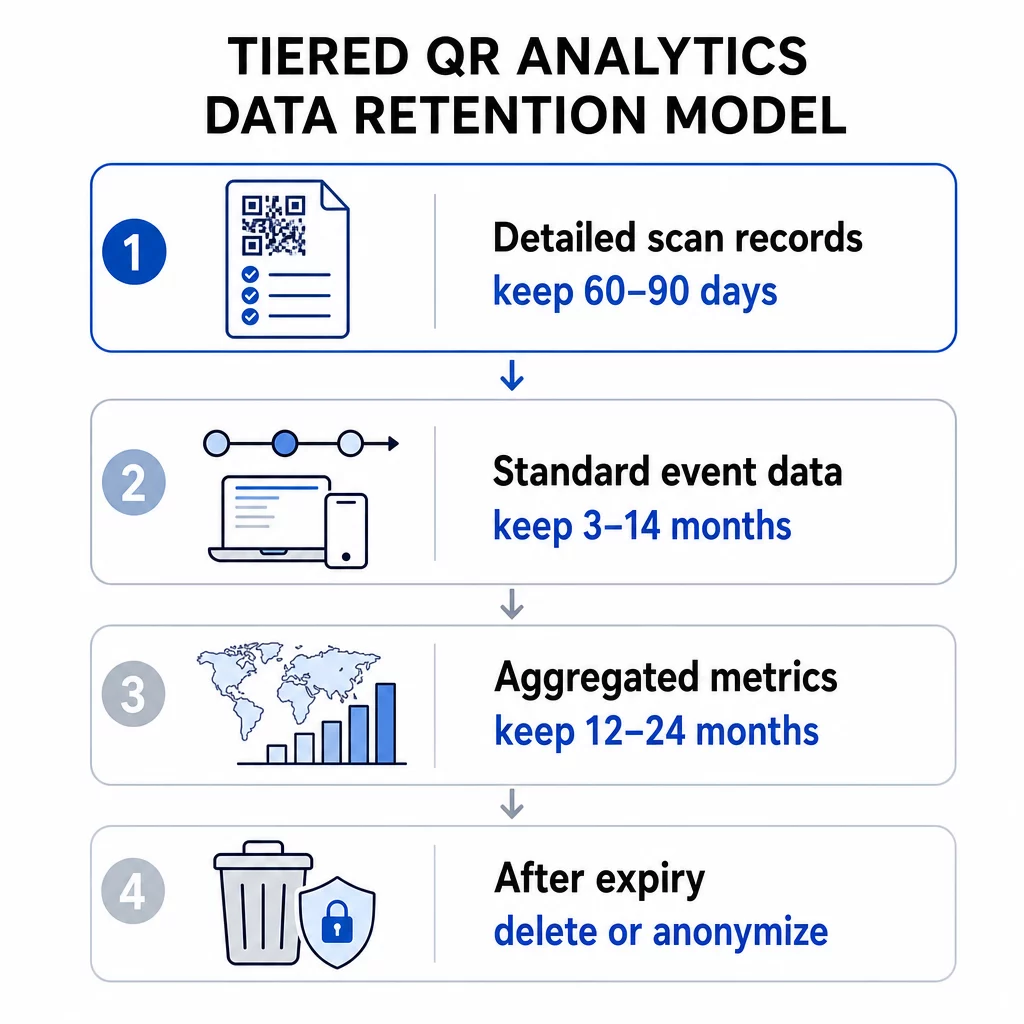
I dati aggregati – scansioni totali per settimana, conteggi delle scansioni per regione – possono spesso essere conservati più a lungo rispetto ai dati di eventi a livello individuale, perché comportano un rischio per la privacy inferiore. Un approccio a livelli funziona bene qui: conserva i record di scansione dettagliati per una finestra più breve (ad esempio, 60-90 giorni) e conserva le metriche aggregate per un periodo più lungo (ad esempio, 12-24 mesi).
Limiti integrati della tua piattaforma di codici QR
La tua piattaforma di analisi potrebbe imporre il proprio limite di conservazione indipendentemente da quanto stabilito dalla tua politica. I limiti a livello di piattaforma sono una realtà pratica da considerare nella pianificazione.
Per riferimento, strumenti come Google Analytics 4 offrono impostazioni di conservazione dei dati a livello utente e a livello di evento di 2 mesi o 14 mesi sulle proprietà standard, con opzioni più lunghe disponibili sui livelli enterprise. Una volta scaduta tale finestra, i dati utente dettagliati vengono eliminati dai server di GA4 – rimangono i report aggregati standard, ma l'analisi a livello di esplorazione dei dati più vecchi non è più possibile.
Quando si valuta piani di abbonamento per codici QR, controlla la finestra della cronologia delle scansioni fornita da ogni livello. I piani entry-level possono offrire 60 giorni di cronologia delle scansioni, mentre i livelli superiori estendono tale finestra. La finestra dati del tuo piano diventa il limite superiore pratico su quanto indietro puoi analizzare il comportamento di scansione.
Requisiti legali e normativi
Diverse industrie comportano obblighi di conservazione aggiuntivi che prevalgono sulle migliori pratiche generali:
- Sanità: Le organizzazioni soggette a HIPAA devono implementare crittografia, controlli di accesso e audit trail. I codici QR utilizzati per i servizi rivolti ai pazienti ereditano questi requisiti.
- Servizi finanziari: Normative come il Gramm-Leach-Bliley Act e il PCI DSS richiedono una registrazione dettagliata delle interazioni degli utenti, incluse quelle avviate tramite codici QR utilizzati in transazioni o accesso all'account.
- Istruzione: Le istituzioni che utilizzano codici QR per i servizi agli studenti devono rispettare i requisiti FERPA, in particolare per quanto riguarda i registri legati a studenti identificabili.
- Vendita al dettaglio ed e-commerce: I codici QR relativi ai pagamenti rientrano negli obblighi di conformità PCI e le leggi sulla protezione dei consumatori possono richiedere la conservazione di determinati registri relativi alle transazioni a fini di audit.
Per Guida alla conformità GDPR specifica per le campagne con codici QR, gli obblighi chiave sono ottenere il consenso esplicito prima di raccogliere dati personali, pubblicare un'informativa sulla privacy in linguaggio semplice che indichi il periodo di conservazione e rispettare le richieste di cancellazione entro i tempi richiesti.
Sensibilità e Granularità dei Dati
Non tutti i dati analitici dei codici QR comportano lo stesso rischio. Un conteggio delle scansioni a livello di paese è molto meno sensibile di una precisa coordinata GPS legata a un timestamp e a un ID dispositivo. La vostra politica di conservazione dovrebbe riflettere questa distinzione.
Un framework a livelli praticabile si presenta così:
- Metriche aggregate (scansioni totali, conteggi delle scansioni per regione): conservare per 12–36 mesi per supportare l'analisi delle tendenze e stagionale
- Dati di eventi standard (timestamp, tipo di dispositivo, sistema operativo): conservare per 3–14 mesi a seconda delle esigenze di reporting e dei limiti della piattaforma
- Dati di localizzazione con granularità a livello individuale (a livello di città o basati su GPS): conservare per il periodo più breve difendibile, tipicamente 30–90 giorni, e solo con il consenso documentato dell'utente
- Log di sicurezza e audit: tipicamente conservati per un massimo di 180 giorni per scopi di risposta agli incidenti
Analisi della geolocalizzazione per i codici QR richiede un'attenzione speciale, poiché il tracciamento basato su IP e GPS comporta diversi obblighi di consenso e diversi profili di rischio al momento della conservazione.
Costi di Archiviazione ed Efficienza Operativa
Conservare i dati a tempo indeterminato non è gratuito. L'archiviazione e l'elaborazione di grandi volumi di dati di scansione storici creano un sovraccarico che cresce con la scala della tua campagna. Oltre al costo, i grandi set di dati non gestiti sono più difficili da proteggere e controllare. L'archiviazione di dati aggregati più vecchi – piuttosto che mantenere tutto in un livello di query attivo – è una via di mezzo pratica tra l'eliminazione prematura dei dati e l'accumulo di costi di archiviazione non necessari.
Come Implementare una Politica di Conservazione Difendibile
Documenta il Tuo Programma di Conservazione per Tipo di Dati
Un unico periodo di conservazione "catch-all" è più difficile da difendere e da far rispettare. Crea invece un programma scritto che elenchi ogni categoria di dati che raccogli, lo scopo commerciale della raccolta, il periodo di conservazione e il metodo di eliminazione. Questa documentazione è essenziale per rispondere a audit normativi o richieste di dati degli utenti.
La tua informativa sulla privacy – mostrata prima o al momento della scansione – deve riflettere questi periodi di conservazione. Gli utenti devono essere informati su quanto a lungo i loro dati saranno conservati prima di interagire con il tuo codice QR.
Automatizza l'Eliminazione
I processi di eliminazione manuale creano lacune. Configura la tua piattaforma di analisi per eliminare o anonimizzare automaticamente i dati una volta che la finestra di conservazione si chiude. La maggior parte degli strumenti di analisi aziendali supporta controlli di conservazione automatizzati. Per le tue campagne di codici QR in particolare, usa i codici QR dinamici che ti consentono di aggiornare le impostazioni di tracciamento, le regole di reindirizzamento e i parametri della campagna senza ristampare materiali fisici – se le tue esigenze di conservazione cambiano, puoi adattarti senza creare un nuovo codice.
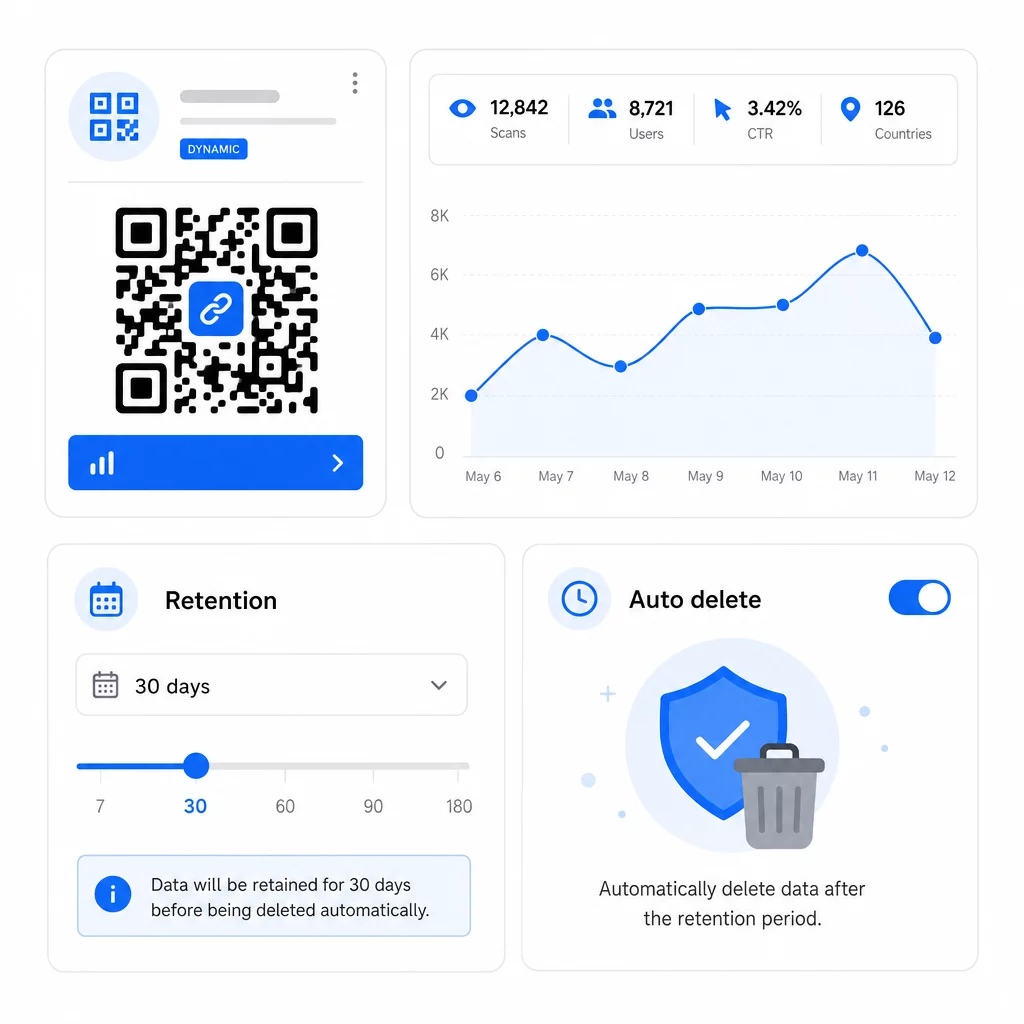
Puoi anche impostare date di scadenza sui codici QR per interrompere automaticamente la raccolta di nuovi dati una volta terminata una campagna, il che semplifica la gestione della conservazione a valle.
Rispettare prontamente i diritti degli utenti
Sia ai sensi del GDPR che del CCPA, gli utenti possono richiedere l'accesso ai propri dati, richiederne la cancellazione e, in alcuni casi, richiederne la portabilità. Il tuo sistema di conservazione deve essere in grado di soddisfare queste richieste entro i tempi previsti. Ciò significa che i tuoi dati devono essere organizzati abbastanza bene da poter localizzare i record associati a un utente specifico o a un evento di scansione – un'altra ragione per evitare l'accumulo indefinito e non strutturato di dati.
Verifica regolarmente la tua politica
I requisiti di conservazione cambiano man mano che le normative si evolvono e le tue campagne cambiano. Pianifica una revisione della politica almeno annualmente per confermare che:
- Le pianificazioni di cancellazione funzionano come configurato
- Nessuna categoria di dati viene conservata oltre il periodo dichiarato
- Le tue informative sulla privacy riflettono ancora accuratamente le pratiche attuali
- Eventuali nuovi tipi di dati introdotti da nuovi formati di campagna sono coperti dalla politica
Per maggiori informazioni sulla costruzione di un sistema completo di tracciamento analitico, la guida ai dashboard di analisi dei codici QR copre come impostare i parametri di tracciamento e integrare i dati di scansione con il tuo flusso di lavoro di reporting più ampio.
Gestisci i dati dei codici QR da un unico posto La piattaforma di Pageloot ti consente di creare, modificare e tracciare codici QR dinamici con analisi in tempo reale – così hai i dati di cui hai bisogno senza accumulare più del dovuto. Esplora la Generatore di codici QR per iniziare.
Intervalli di conservazione pratici per caso d'uso
| Caso d'uso | Tipo di dati consigliato | Finestra di conservazione suggerita |
|---|---|---|
| Campagna promozionale a breve termine | Dati di scansione a livello di evento | 60-90 giorni dopo la fine della campagna |
| Marketing stagionale (confronto annuale) | Metriche di scansione aggregate | 12-24 mesi |
| Codici QR su confezioni di prodotti in corso | Metriche aggregate; a livello di evento per analisi attiva | 14 mesi a rotazione |
| Codici QR per sanità o finanza | Varia; seguire i requisiti HIPAA/PCI DSS | Secondo la regolamentazione del settore |
| Log di sicurezza e audit | Registri di accesso ed eliminazione | Fino a 180 giorni |
Questi intervalli sono punti di partenza, non consigli legali. I tuoi obblighi specifici dipendono dalla natura dei dati raccolti, dalle giurisdizioni in cui si trovano i tuoi utenti e da eventuali regole specifiche del settore che si applicano alla tua attività.
In sintesi: periodi di conservazione più brevi riducono l'esposizione alla conformità, abbassano i costi di archiviazione e costruiscono la fiducia degli utenti. Conserva i dati di scansione dettagliati finché informano attivamente le decisioni, passa alla conservazione aggregata per l'analisi delle tendenze ed elimina tutto il resto secondo un programma documentato che puoi difendere.
Domande frequenti
Sì. I codici QR statici non raccolgono né memorizzano alcun dato analitico – non c'è alcun reindirizzamento del server, quindi nessuna informazione di scansione viene acquisita. I codici QR dinamici instradano le scansioni attraverso un server di tracciamento, che registra punti dati come timestamp, tipo di dispositivo, posizione e numero di scansioni. Solo i codici QR dinamici generano dati analitici soggetti a politiche di conservazione.
Le finestre di conservazione a livello di piattaforma variano in base al livello del piano. Gli abbonamenti di livello base potrebbero fornire accesso solo agli ultimi 60 giorni di cronologia delle scansioni, mentre i piani di livello superiore estendono tale finestra. Se le tue esigenze di reporting o conformità richiedono un accesso storico più lungo, verifica la finestra di cronologia delle scansioni prima di sottoscrivere un piano. Il limite massimo di conservazione della tua piattaforma è un vincolo pratico indipendentemente dalla tua politica interna.
Secondo i principi CCPA/CPRA e GDPR, la tua informativa sulla privacy deve divulgare per quanto tempo verrà conservata ciascuna categoria di dati personali, o spiegare i criteri utilizzati per determinare tale periodo. Dovrebbe essere mostrata al momento o prima della raccolta dei dati – tipicamente prima che un utente interagisca con il tuo codice QR. Scrivila in linguaggio semplice e aggiornala ogni volta che i tuoi periodi di conservazione cambiano.