La tua organizzazione è protetta dagli attacchi dannosi tramite codice QR? Una singola scansione fraudolenta può reindirizzare gli utenti a portali per il furto di credenziali, installare malware o compromettere le reti aziendali. Questa guida copre i principali vettori alla base delle moderne minacce QR e delinea strategie attuabili per difendere i tuoi sistemi e le tue campagne.
Comprendere il panorama delle minacce dei codici QR
I codici QR fungono da comode scorciatoie tra spazi fisici e destinazioni digitali, ma il loro design tecnico presenta un punto cieco intrinseco. Poiché la matrice codificata non è leggibile dall'uomo, un utente non può determinare dove porta il modello semplicemente guardandolo. I criminali informatici sfruttano questa opacità per eseguire il “quishing”, ovvero il phishing tramite codice QR.

Gli aggressori sfruttano le abitudini di scansione mobile per aggirare le tradizionali difese perimetrali. Mentre i browser desktop solitamente implementano robuste estensioni di filtro web e protezione degli endpoint, i dispositivi mobili spesso mancano di salvaguardie comparabili. Inoltre, gli attori malevoli incorporano frequentemente codici in PDF o documenti Word inviati tramite e-mail. I filtri di sicurezza spesso scansionano il contenuto testuale piuttosto che le immagini incorporate, consentendo a collegamenti ingannevoli di arrivare direttamente nelle caselle di posta dei dipendenti. Comprendere questi rischi aziendali e soluzioni del phishing tramite codice QR è il primo passo per mitigare l'interruzione operativa.
Vettori di attacco comuni e segnali di avvertimento
Difendere il tuo ambiente richiede di riconoscere come gli aggressori distribuiscono payload dannosi. Oltre alle vulnerabilità tecniche, esamina il quadro più ampio rischi per la privacy dei codici QR e come evitarli quando raccogli la telemetria di scansione. Gli schemi di distribuzione comuni includono:
- Phishing tramite login ingannevoli: Portali fraudolenti imitano piattaforme aziendali come Microsoft 365 o portali bancari per raccogliere le credenziali dei dipendenti.
- Sovrapposizioni di adesivi fisici: Gli avversari posizionano decalcomanie adesive stampate direttamente sopra codici autentici su parchimetri, segnali di transito e banchi di vendita al dettaglio.
- Reindirizzamenti dannosi offuscati: gli aggressori utilizzano abbreviatori di URL o script di reindirizzamento secondari per inviare gli utenti a siti che ospitano malware o download drive-by.
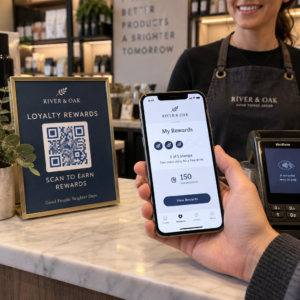
- Sistemi di pagamento contraffatti: i codici di pagamento manomessi instradano le transazioni dei clienti su un account dell'aggressore anziché sul processore di pagamento del commerciante.
- Quishing di documenti incorporati: i truffatori distribuiscono fatture o promemoria aziendali urgenti contenenti codici incorporati per aggirare i gateway di posta elettronica aziendali.
Prima di interagire con la segnaletica fisica, gli utenti dovrebbero imparare come individuare codici QR falsi controllando la presenza di bordi disallineati, trame insolite o branding non corrispondente.
Strategie tecniche per la generazione sicura di codici QR
Le organizzazioni che pubblicano codici QR devono incorporare controlli difensivi durante il processo di creazione. L'implementazione migliori pratiche per la generazione sicura di codici QR previene la manomissione non autorizzata e mantiene la fiducia nel marchio.
Dai priorità ai codici QR dinamici
I codici statici incorporano l'URL di destinazione direttamente nella disposizione dei pixel. Una volta stampata, la destinazione non può essere modificata; se l'endpoint è compromesso o mal configurato, la risorsa fisica deve essere scartata. I codici QR dinamici passano attraverso un breve link intermedio, dando agli amministratori il pieno controllo per aggiornare gli URL o revocare l'accesso istantaneamente. Le piattaforme dinamiche registrano anche la telemetria delle scansioni – come timestamp, posizioni generali e tipi di dispositivo – consentendo ai team di sicurezza di rilevare picchi di traffico anomali.
Applica standard rigorosi per HTTPS e crittografia
Configura sempre le destinazioni QR in modo che si risolvano tramite connessioni HTTPS sicure verificate da un certificato SSL/TLS affidabile. I protocolli sicuri proteggono l'integrità dei dati in transito tra il browser mobile e i tuoi server. Per le campagne che contengono file proprietari o flussi di lavoro soggetti a restrizioni, implementa barriere di accesso secondarie come la verifica della password, i token di accesso o l'autenticazione single sign-on (SSO).
Applica branding personalizzato e preset di design
I modelli generici in bianco e nero sono banali da replicare e oscurare con adesivi fisici per i truffatori. La generazione di codici personalizzati con la tua palette di colori ufficiale, il logo aziendale incorporato e una cornice strutturata crea fiducia visiva. Un adesivo contraffatto generico posizionato su un asset distinto e brandizzato apparirà evidente agli utenti attenti.
Controlla e Proteggi i Tuoi Punti di Contatto Mantieni il pieno controllo sulle tue campagne attive aggiornando istantaneamente le destinazioni e disabilitando i link compromessi da una dashboard centrale. Crea link tracciabili e sicuri con il Generatore di QR code dinamici oggi.
Salvaguardia delle implementazioni fisiche dei codici QR
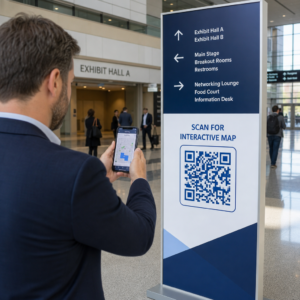
La sicurezza degli asset fisici è altrettanto cruciale quanto la protezione digitale. Quando si distribuiscono segnaletica, packaging di prodotti o pubblicità esterne, stabilisci controlli operativi per scoraggiare le manomissioni:
- Ispeziona regolarmente gli asset stampati: Stabilisci programmi di ispezione per le aree ad alto traffico per identificare adesivi che si staccano, cornici danneggiate o decalcomanie sovrapposte.
- Incasella i codici in custodie protettive: Monta le esposizioni pubbliche dietro vetro, cornici in acrilico o laminati a prova di manomissione per prevenire alterazioni fisiche non autorizzate.
- Fornisci istruzioni contestuali esplicite: Stampa un testo chiaro di call-to-action e specifica il dominio di destinazione esatto in modo che gli utenti sappiano quale indirizzo web aspettarsi.
- Disattiva i materiali obsoleti: Ritira le campagne che hanno esaurito il loro ciclo di vita archiviando i loro link di reindirizzamento e rimuovendo i materiali fisici scaduti.
Igiene della Scansione e Difesa Organizzativa
Formare i dipendenti a interagire in modo sicuro con i codici QR colma il divario tra le salvaguardie tecniche e il comportamento umano.

Gli smartphone mostrano un'anteprima del link prima di aprire la destinazione in un browser. Gli utenti devono ispezionare questa anteprima per tattiche ingannevoli, come domini scritti male, lettere trasposte o sottodomini illegittimi progettati per imitare marchi legittimi. Quando si scansionano codici sconosciuti, l'uso di un Lettore QR code o uno strumento con prompt di verifica nativi aiuta ad analizzare il link prima di caricare la pagina.
Le organizzazioni dovrebbero anche valutare soluzioni specializzate strumenti per rilevare il phishing tramite codice QR per filtrare gli allegati e-mail in entrata e monitorare attività di scansione anomale. La combinazione di software di scansione difensiva con l'autenticazione a più fattori (MFA) garantisce che, anche se un dipendente inserisce le proprie credenziali su una pagina di destinazione ingannevole, l'accesso non autorizzato rimanga bloccato.
Per proteggere il tuo brand e il tuo pubblico, valuta ogni punto di contatto dalla creazione alla scansione finale. Implementa link dinamici che ti danno il controllo immediato sulle tue destinazioni, monitora i modelli di traffico per anomalie e rafforza le abitudini di scansione sicura in tutta la tua forza lavoro.
Domande frequenti
No. I codici QR sono vettori di dati neutri che codificano testo o URL. La minaccia informatica deriva interamente dal link di destinazione incorporato nel codice, che può puntare a pagine di phishing, file dannosi o sistemi di pagamento non autorizzati.
I codici dinamici consentono agli amministratori di modificare l'URL di destinazione o disattivare il link in qualsiasi momento senza ristampare il codice fisico. Ciò fornisce un rapido interruttore di sicurezza (kill-switch) nel caso in cui una destinazione sia compromessa o segnalata per attività dannose.
Chiudi immediatamente il browser senza inserire dati personali o scaricare file. Se hai inviato password o dati sensibili, modifica immediatamente le tue credenziali su tutti gli account pertinenti e notifica il tuo team di sicurezza IT.