Je vaše organizace chráněna proti útokům se škodlivými QR kódy? Jediné podvodné skenování může přesměrovat uživatele na portály pro získávání přihlašovacích údajů, nainstalovat malware nebo kompromitovat firemní sítě. Tento průvodce popisuje primární vektory moderních QR hrozeb a nastiňuje praktické strategie pro obranu vašich systémů a kampaní.
Porozumění prostředí hrozeb QR kódů
QR kódy slouží jako pohodlné zkratky mezi fyzickými prostory a digitálními destinacemi, ale jejich technické provedení představuje inherentní slepou skvrnu. Protože zakódovaná matice není čitelná pro člověka, uživatel nemůže pouhým pohledem na ni určit, kam vzor vede. Kyberzločinci této neprůhlednosti využívají k provádění „quishingu“ neboli phishingu pomocí QR kódů.

Útočníci využívají návyků mobilního skenování k obejití tradičních perimetrických obran. Zatímco stolní prohlížeče obvykle nasazují robustní rozšíření pro filtrování webu a ochranu koncových bodů, mobilním zařízením často chybí srovnatelné záruky. Kromě toho, škodliví aktéři často vkládají kódy do souborů PDF nebo dokumentů Word zasílaných e-mailem. Bezpečnostní filtry často skenují textový obsah namísto vložených obrázků, což umožňuje, aby se klamavé odkazy dostaly přímo do schránek zaměstnanců. Pochopení těchto obchodních rizik a řešení phishingu pomocí QR kódů je prvním krokem k minimalizaci provozních narušení.
Běžné vektory útoku a varovné signály
Obrana vašeho prostředí vyžaduje rozpoznání, jak útočníci doručují škodlivé nálože. Kromě technických zranitelností zvažte i širší rizik pro soukromí QR kódů a jak se jim vyhnout při sběru telemetrie skenování. Mezi běžná schémata nasazení patří:
- Phishing prostřednictvím podvodných přihlašovacích údajů: Podvodné portály imitují podnikové platformy, jako je Microsoft 365 nebo bankovní portály, za účelem shromažďování přihlašovacích údajů zaměstnanců.
- Překryvy fyzických nálepek: Útočníci umísťují tištěné samolepicí obtisky přímo přes autentické kódy na parkovacích automatech, dopravních značkách a prodejních pultech.
- Obfuskované škodlivé přesměrování: Útočníci používají zkracovače URL nebo skripty pro sekundární přesměrování k odesílání uživatelů na weby hostující malware nebo stahování pomocí drive-by útoků.
- Padělané platební systémy: Upravené platební kódy směrují zákaznické transakce na účet útočníka namísto zpracovatele plateb obchodníka.
- Quishing s vloženými dokumenty: Podvodníci rozesílají faktury nebo naléhavé firemní zprávy obsahující vložené kódy k obcházení podnikových e-mailových bran.
Před interakcí s fyzickým značením by se uživatelé měli naučit, jak rozpoznat falešné QR kódy kontrolou nesouosých okrajů, neobvyklých textur nebo neodpovídající značky.
Technické strategie pro bezpečnou generaci QR kódů
Organizace, které zveřejňují QR kódy, musí během procesu tvorby začlenit obranné prvky. Implementace osvědčené postupy pro bezpečnou generaci QR kódů zabraňuje neoprávněné manipulaci a udržuje důvěru ve značku.
Upřednostněte dynamické QR kódy
Statické kódy vkládají cílovou URL přímo do uspořádání pixelů. Po vytištění nelze cíl změnit; pokud je koncový bod kompromitován nebo chybně nakonfigurován, fyzické aktivum musí být zlikvidováno. Dynamické QR kódy směřují přes zprostředkující krátký odkaz, což dává administrátorům plnou kontrolu nad aktualizací URL nebo okamžitým zrušením přístupu. Dynamické platformy také zaznamenávají telemetrii skenování – jako jsou časová razítka, obecné polohy a typy zařízení – což umožňuje bezpečnostním týmům detekovat anomální nárůsty provozu.
Vynucujte přísné standardy HTTPS a šifrování
Vždy konfigurujte cíle QR tak, aby se řešily přes zabezpečená připojení HTTPS ověřená důvěryhodným certifikátem SSL/TLS. Zabezpečené protokoly chrání integritu dat při přenosu mezi mobilním prohlížečem a vašimi servery. Pro kampaně obsahující proprietární soubory nebo omezené pracovní postupy implementujte sekundární přístupové bariéry, jako je ověření heslem, přístupové tokeny nebo autentizace jednotným přihlášením (SSO).
Použijte vlastní branding a předvolby designu
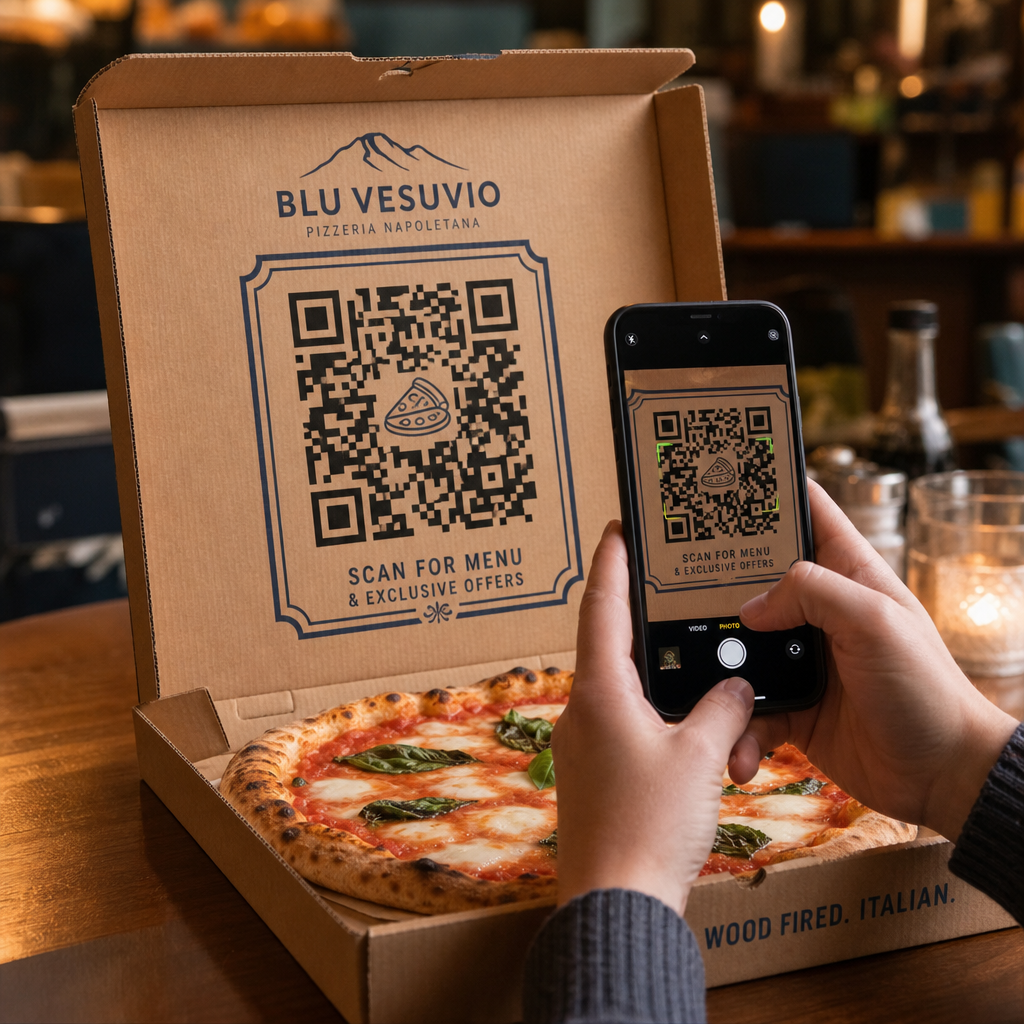
Generické černobílé vzory jsou pro podvodníky triviální k replikaci a zakrytí fyzickými samolepkami. Generování přizpůsobených kódů s vaší oficiální barevnou paletou, vloženým firemním logem a strukturovaným rámečkem vytváří vizuální důvěru. Generická padělaná samolepka umístěná přes výrazný, značkový prvek bude pro ostražité uživatele vypadat očividně.
Ovládejte a chraňte své kontaktní body Mějte plnou kontrolu nad svými živými kampaněmi okamžitou aktualizací cílů a zakazováním kompromitovaných odkazů z centrálního panelu. Vytvářejte sledovatelné a zabezpečené odkazy pomocí Dynamický QR kód dnes.
Zabezpečení fyzických nasazení QR kódů
Zabezpečení fyzických aktiv je stejně klíčové jako digitální ochrana. Při nasazování značení, obalů produktů nebo venkovních reklam zaveďte operační kontroly, abyste zabránili neoprávněné manipulaci:
- Pravidelně kontrolujte tištěné materiály: Zaveďte plány kontrol pro oblasti s vysokou návštěvností, abyste identifikovali odlupující se samolepky, poškozené rámy nebo překryté nálepky.
- Uzavřete kódy do ochranného pouzdra: Namontujte veřejné displeje za sklo, akrylové rámy nebo lamináty s detekcí neoprávněné manipulace, abyste zabránili neoprávněným fyzickým změnám.
- Poskytněte explicitní kontextové instrukce: Vytiskněte jasný text s výzvou k akci a specifikujte přesnou cílovou doménu, aby uživatelé věděli, jakou webovou adresu očekávat.
- Deaktivujte zastaralé materiály: Ukončete kampaně, které splnily svůj účel, archivací jejich přesměrovacích odkazů a odstraněním prošlých fyzických materiálů.
Hygiena skenování a organizační obrana
Školení zaměstnanců, jak bezpečně interagovat s QR kódy, snižuje rozdíl mezi technickými zárukami a lidským chováním.

Smartphony zobrazují náhled odkazu před otevřením cíle v prohlížeči. Uživatelé musí tento náhled prozkoumat kvůli klamavým taktikám, jako jsou špatně napsané domény, přehozená písmena nebo nelegitimní subdomény navržené tak, aby napodobovaly legitimní značky. Při skenování neznámých kódů, použití webového Čtečka QR kódů nebo nástroj s nativními výzvami k ověření pomáhá analyzovat odkaz před načtením stránky.
Organizace by měly také vyhodnotit specializované nástroje pro detekci phishingu QR kódů k prověřování příchozích e-mailových příloh a monitorování anomálních aktivit skenování. Kombinace obranného skenovacího softwaru s vícefaktorovou autentizací (MFA) zajišťuje, že i když zaměstnanec zadá své přihlašovací údaje na podvodné vstupní stránce, neoprávněný přístup zůstane zablokován.
Chcete-li chránit svou značku a své publikum, vyhodnoťte každý kontaktní bod od vytvoření po konečné skenování. Implementujte dynamické odkazy, které vám dávají okamžitou kontrolu nad vašimi cíli, monitorujte vzorce provozu pro anomálie a posilujte bezpečné návyky skenování v rámci celé vaší pracovní síly.
Často kladené otázky
Ne. QR kódy jsou neutrální nosiče dat, které kódují text nebo adresy URL. Kybernetická hrozba pramení výhradně z cílového odkazu vloženého do kódu, který může odkazovat na phishingové stránky, škodlivé soubory nebo neautorizované platební systémy.
Dynamické kódy umožňují administrátorům kdykoli změnit cílovou URL nebo deaktivovat odkaz, aniž by bylo nutné znovu tisknout fyzický kód. To poskytuje rychlý nouzový vypínač v případě, že je cíl kompromitován nebo označen jako škodlivá aktivita.
Okamžitě zavřete prohlížeč, aniž byste zadávali osobní údaje nebo stahovali soubory. Pokud jste zadali hesla nebo citlivá data, okamžitě změňte své přihlašovací údaje ve všech relevantních účtech a upozorněte svůj tým IT bezpečnosti.