Mučite li se sa zaštitom privilegiranih računa bez stvaranja poteškoća za vaše administratore? Statične lozinke i zastarjele MFA metode ostavljaju PAM okruženja izloženima krađi identiteta (phishing), krađi vjerodajnica i otmici sesije. Ova stranica objašnjava kako autentifikacija temeljena na QR kodu rješava te nedostatke – pokrivajući prijetnje, kako funkcionira upis, mehaniku TOTP-a i sigurnosne prakse koje vaš tim treba primijeniti ispravno.
Zašto tradicionalna PAM autentifikacija ne uspijeva
Sustavi za upravljanje privilegiranim pristupom štite najosjetljivije račune u vašoj organizaciji. Kada se ti računi oslanjaju na statične lozinke, dijeljene vjerodajnice ili MFA temeljenu na SMS-u, napadači imaju dobro dokumentirane putove za njihovo iskorištavanje.
Krađa identiteta (phishing) i krađa vjerodajnica ostaju najčešća ulazna točka. Privilegirani korisnici su ciljani upravo zato što njihovi računi otključavaju kritične sustave. Čak i iskusni administratori mogu biti prevareni uvjerljivim lažnim stranicama za prijavu, pogotovo kada napadači koriste socijalni inženjering za lažno predstavljanje dobavljača ili IT podrške. Jednom kada su vjerodajnice ukradene, napadači se kreću bočno, eskaliraju privilegije i održavaju trajan pristup.
Dijeljeni računi pogoršavaju problem. Kada više administratora koristi iste vjerodajnice, individualna odgovornost nestaje. Istrage povreda se zaustavljaju, praćenje usklađenosti se prekida, a jedna kompromitirana lozinka otključava pristup preko više sustava.
Otmica sesije predstavlja treći veliki rizik. Nakon legitimnog događaja autentifikacije, napadači mogu presresti tokene sesije, iskoristiti kolačiće ili koristiti tehnike 'čovjeka u sredini' kako bi se lažno predstavljali kao autentificirani korisnici – sve to bez ikakvog poznavanja originalne lozinke. Trajni tokeni sesije čine ove napade posebno teškim za otkrivanje, budući da se napadač stapa s normalnim administrativnim prometom.
Ove ranjivosti dijele zajednički uzrok: autentifikacija koja ovisi o statičnim, ponovno upotrebljivim tajnama. Autentifikacija temeljena na QR kodu izravno rješava ovaj problem.
Kako funkcionira autentifikacija QR kodom u PAM-u
Autentifikacija QR kodom zamjenjuje statične vjerodajnice dinamičkim kodovima specifičnim za uređaj. Umjesto upisivanja lozinke, administrator skenira QR kod registriranim mobilnim uređajem. Uređaj čita kod, primjenjuje sigurne ključeve pohranjene u hardveru i dovršava autentifikaciju u sekundama.
Najčešća implementacija u poslovnim PAM okruženjima kombinira QR kodove s TOTP (jednokratna lozinka temeljena na vremenu) kako je definirano u RFC 6238. Evo kako taj tok funkcionira:
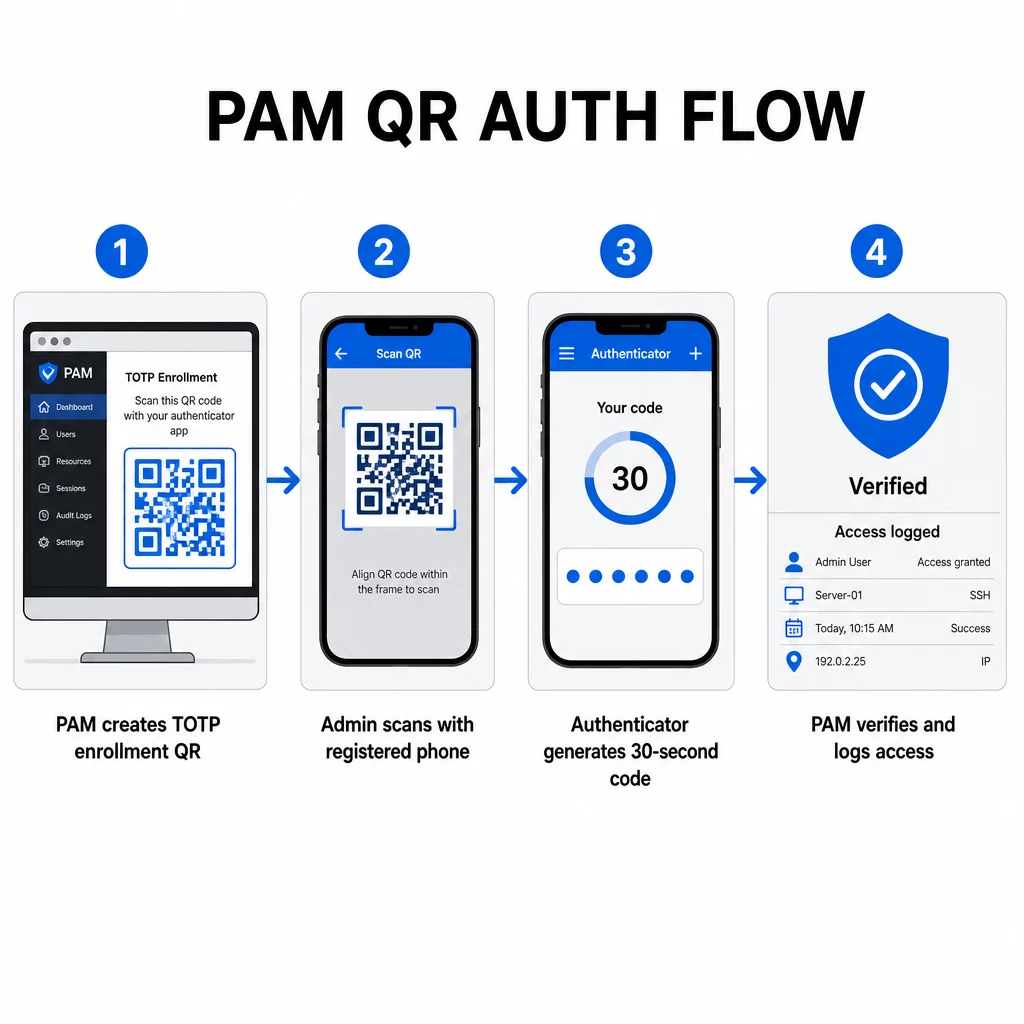
- Tijekom upisa, sustav generira zajednički tajni ključ i kodira ga u QR kod kao URI formatiran poput `otpauth://totp/LABEL?secret=SECRET&issuer=ISSUER`
- Korisnik skenira ovaj QR kod pomoću aplikacije za autentifikaciju (kao što su Google Authenticator, Microsoft Authenticator ili Okta Verify), koja tajnu pohranjuje lokalno na uređaju
- Prilikom prijave, aplikacija primjenjuje HOTP algoritam na brojač temeljen na vremenu izveden iz trenutnog Unix vremena, generirajući jednokratnu lozinku koja je prema zadanim postavkama važeća 30 sekundi
- Poslužitelj neovisno izvodi isti izračun i prihvaća kodove iz trenutnog i neposredno prethodnog vremenskog koraka kako bi uzeo u obzir odstupanje sata
Budući da je lozinka izvedena iz vremena i tajne vezane uz uređaj – a ne prenosi se preko mreže – presretanje u tranzitu ne pruža trajnu vrijednost. Svaki kod je beskoristan unutar 30 sekundi.
Platforme poput CyberArka izravno implementiraju ovaj model. Administratori omogućuju registraciju korisnika putem QR koda pod Postavke → Autentifikacija → Platforma → Sigurnosne postavke → Opcije autentifikacije, zatim definiraju MFA politike koje pokreću čarobnjak za registraciju pri prvoj prijavi. Mobilna aplikacija CyberArk Identity također podržava opciju “Registriraj se s QR-om”, gdje korisnici skeniraju kod prikazan na Identity portalu kako bi aktivirali svoj uređaj kao MFA faktor.
Postavljanje MFA registracije putem QR koda
Za DevOps inženjere koji konfiguriraju MFA temeljenu na QR-u u PAM okruženju, opći proces registracije slijedi ove korake bez obzira na specifičnu platformu:
- Omogućite QR registraciju u postavkama autentifikacije platforme. Većina poslovnih PAM sustava ovo prikazuje kao preklopnik pod opcijama konfiguracije autentifikacije ili sigurnosti.
- Definirajte MFA politiku koja određuje koji korisnici ili uloge zahtijevaju MFA, kada se provodi i što se događa pri prvoj prijavi.
- Predstavite QR kod za registraciju korisniku tijekom njihove prve autentificirane sesije. Kodira zajedničku TOTP tajnu u `otpauth://` URI formatu.
- Uputite korisnika da skenira kod koristeći njihovu registriranu aplikaciju za autentifikaciju. Omogućite ručni unos kao rezervnu opciju (sirovi tajni ključ) za slučajeve kada kamera ne može pročitati kod.
- Potvrdite upis tako što ćete zatražiti od korisnika da unese TOTP kod prije dovršetka postavljanja, potvrđujući da je tajna ispravno prenesena.
- Generirajte i pohranite rezervne kodove za oporavak kako korisnici ne bi bili zaključani ako izgube svoj uređaj.
Za timove koji upravljaju velikim implementacijama, uparivanje ovog toka upisa s Dinamični QR kod generator omogućuje vam centralno ažuriranje, praćenje i opoziv kodova za upis – važno kada se vjerodajnice trebaju rotirati ili kada se uređaj prijavi kao izgubljen.
Pratite i upravljajte QR kodovima za autentifikaciju u velikom opsegu Trebate izdati, ažurirati ili opozvati QR kodove u distribuiranom timu? Koristite Dinamični QR kod generator za stvaranje kodova koji se mogu uređivati s analitikom u stvarnom vremenu i centraliziranim upravljanjem.
Dinamički vs. Statički QR kodovi u PAM okruženjima
Izbor između statičkih i dinamičkih QR kodova ima izravne sigurnosne implikacije za PAM radne tokove.
| ZNAČAJKA | Statični QR kodovi | Dinamički QR kodovi |
|---|---|---|
| Sadržaj nakon stvaranja | Fiksno, ne može se mijenjati | Može se uređivati u bilo kojem trenutku |
| Opoziv | Zahtijeva ponovno izdavanje i redistribuciju | Trenutno, s centralne nadzorne ploče |
| ANALITIKA | Nema | Vremenske oznake skeniranja, vrste uređaja, lokacije |
| Rizik od napada ponovnim slanjem | Viši (kod je trajan) | Niži (opcije isteka i jednokratne upotrebe) |
| Najbolji slučaj upotrebe | Niskorizičan, jednokratni sadržaj | Povlašteni pristup, osjetljivi radni procesi |
Za PAM autentifikaciju i MFA registraciju, dinamički QR kodovi su izrazito preferirani. Ako se uređaj prijavi kao izgubljen, administrator može odmah deaktivirati povezani registracijski kod. Vremenski ograničeni kodovi sprječavaju napade ponovnim slanjem čineći svaki presretnuti kod beskorisnim u roku od nekoliko trenutaka. A analitika skeniranja pruža revizijski trag koji podržava zahtjeve usklađenosti.
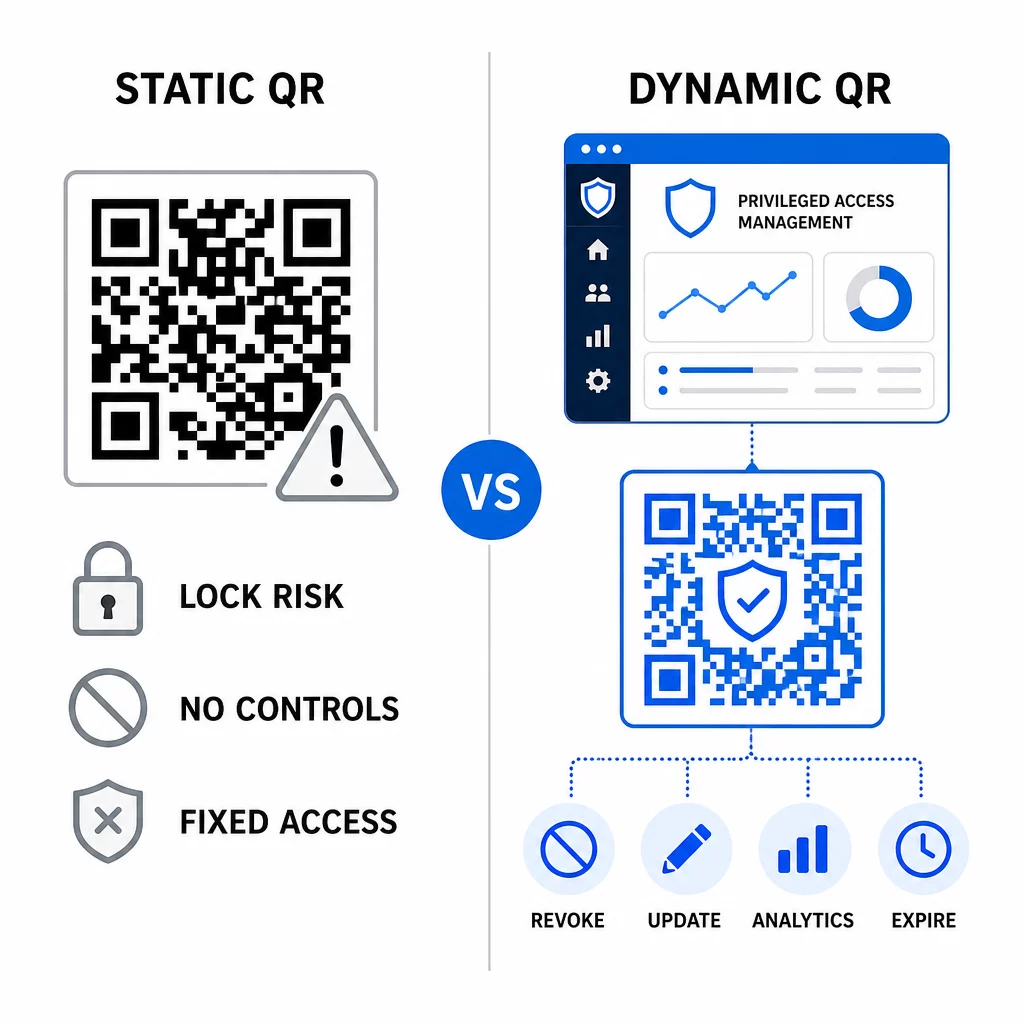
Statički QR kodovi i dalje mogu imati ulogu u internim slučajevima upotrebe nižeg rizika – kao što je povezivanje s dokumentacijom ili resursima samo za čitanje – ali se ne bi trebali koristiti za tokove autentifikacije koji uključuju povlašteni pristup.
Ključna sigurnosna razmatranja za PAM autentifikaciju temeljenu na QR kodovima
Implementacija autentifikacije QR kodom u PAM okruženju uvodi vlastitu površinu napada. Razumijevanje tih rizika i njihovo ublažavanje ključno je prije puštanja u proizvodnju.
Ranjivost registracijskog QR koda. Dijeljena tajna kodirana u TOTP registracijskom QR kodu ne istječe sama od sebe. Ako se taj kod uhvati u snimci zaslona, proslijedi putem e-pošte ili pohrani u sigurnosnu kopiju, napadač ga kasnije može koristiti za ponovnu registraciju uređaja i generiranje valjanih TOTP kodova neograničeno. Ublažavanje je jednostavno: konfigurirajte registracijske kodove da isteknu nakon jednog uspješnog skeniranja. Revidirajte i očistite sve povijesne registracijske QR kodove pohranjene u sustavima e-pošte ili sigurnosnim kopijama, te ponovno registrirajte pogođene korisnike svježim jednokratnim kodovima.
Phishing putem QR koda (quishing). Napadači su dokumentirali kampanje u kojima se lažno predstavljaju kao procesi registracije za MFA, šaljući e-poštu koja upućuje korisnike da skeniraju zlonamjerni QR kod koji vodi na stranicu za prikupljanje vjerodajnica. Obučite svoje korisnike da sumnjičavo postupaju s neželjenim zahtjevima za skeniranje QR koda, neovisno provjere pošiljatelja prije skeniranja i koriste aplikacije za autentifikaciju koje obrađuju `otpauth://` sadržaj unutar izoliranog okruženja umjesto otvaranja proizvoljnih URL-ova. Za detaljnije smjernice, pogledajte Provjera identiteta QR kodom u kibernetičkoj sigurnosti.
Ukidanje SMS-a. NIST-ove smjernice za digitalni identitet izričito obeshrabruju korištenje SMS-a i glasovnih poziva za izvanpojasnu autentifikaciju zbog rizika kao što su zamjena SIM kartice, zamjena uređaja i prijenos broja. Registracija QR kodom temeljena na TOTP-u s aplikacijama za autentifikaciju jača je alternativa koju NIST priznaje kao valjan mehanizam izvan pojasa kada se isporučuje putem sigurnog sekundarnog kanala.
Povezivanje uređaja i biometrija. Povezivanje autentifikacije QR kodom s prethodno registriranim uređajima dodaje hardverski sloj koji SMS ne može pružiti. Dodavanje biometrijske provjere – otiska prsta ili prepoznavanja lica – stvara model s tri faktora: nešto što imate (registrirani uređaj), nešto što jeste (biometrija) i vremenski ograničen kod (ovisno o kontekstu). Za operacije visokog rizika, konfigurirajte kraće TOTP prozore ili zahtijevajte dodatne korake provjere.
Testiranje prije implementacije. Uvijek testirajte tijekove autentifikacije QR kodom na više uređaja, operativnih sustava i aplikacija za autentifikaciju prije puštanja u produkciju. Provjerite da kodovi za registraciju istječu nakon upotrebe, da opoziv radi kako se očekuje i da rezervni putovi unosa ispravno funkcioniraju.
Za sveobuhvatan pregled jačanja vaše implementacije QR koda, pogledajte najbolje prakse za sigurnost QR kodova u kibernetičkoj obrani i sigurne najbolje prakse generiranja QR koda.
Integracija QR autentifikacije s postojećim MFA i SSO
QR kodovi dobro funkcioniraju uz postojeću infrastrukturu za autentifikaciju, umjesto da je u potpunosti zamjenjuju. U MFA postavkama, TOTP temeljen na QR kodu djeluje kao faktor “nešto što imate”, nadopunjujući lozinku ili biometriju. U SSO okruženjima, QR kod može poslužiti kao korak izazova i odgovora koji potvrđuje posjedovanje uređaja prije izdavanja sesijskog tokena. Za detaljnu usporedbu ovih pristupa, pogledajte QR kodovi naspram lozinki u SSO.
Obrazac registracije također se proteže izvan PAM-a. Timovi koji već koriste upravitelje lozinki poput LastPass-a mogu slijediti gotovo identičan postupak postavljanja skeniranja QR koda – skenirajte za povezivanje, potvrdite TOTP kodom, pohranite kodove za oporavak – čineći tijek rada poznatim korisnicima koji su već postavili MFA drugdje. Pogledajte Vodič za postavljanje QR koda LastPass za referencu korak po korak.
Svaki pokušaj autentifikacije u dobro konfiguriranom sustavu trebao bi generirati zapisnik koji bilježi identifikator QR koda, informacije o uređaju, biometrijski rezultat ako je primjenjivo, vremensku oznaku i geografsku lokaciju. Ovi su zapisnici ključni za revizije usklađenosti, otkrivanje anomalija i odgovor na incidente.
Napredne značajke: Analitika, prilagodba i kontrola u stvarnom vremenu
Platforme za QR kodove za poduzeća dodaju mogućnosti izvan osnovnog generiranja kodova koje su izravno relevantne za PAM operacije.
Analitika u stvarnom vremenu omogućuju sigurnosnim timovima praćenje obrazaca autentifikacije u stvarnom vremenu. Metrike koje vrijedi pratiti uključuju vremenske oznake skeniranja, vrste uređaja, geografske lokacije i osnovne linije ponašanja korisnika. Algoritmi koji označavaju odstupanja – neobična vrsta uređaja, skeniranje iz neočekivane zemlje, porast neuspjelih pokušaja – mogu pokrenuti pojačanu autentifikaciju ili automatska upozorenja. Za više o tome kako ove metrike izgledaju u praksi, pogledajte kako QR kodovi pojednostavljuju višefaktorsku autentifikaciju.
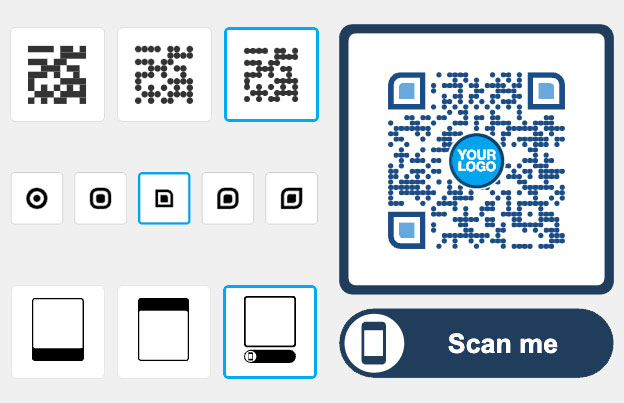
Brendirani kodovi za autentifikaciju služe praktičnoj sigurnosnoj funkciji izvan estetike. Kada vaša organizacija koristi dosljedne, brendirane QR kodove s logotipima tvrtke i shemama boja, korisnici razvijaju vizualnu osnovu za legitimne zahtjeve za autentifikaciju. Kod koji odstupa od te osnove postaje znak upozorenja. Osiguravanje dovoljnog kontrasta boja – omjer od najmanje 4,5:1 – također osigurava pouzdano skeniranje kodova na različitim uređajima i u različitim uvjetima osvjetljenja.
Dinamička kontrola je značajka koja najizravnije smanjuje operativni rizik. Kada zaposlenik ode, odmah deaktivirate njegove kodove s centralne nadzorne ploče bez čekanja na cikluse rotacije vjerodajnica. Kada se otkrije sigurnosni incident, opozivate i ponovno izdajete bez ponovnog ispisa. Dinamični QR kod generator na Pagelootu podržava sve ove radne procese, s ugrađenim praćenjem skeniranja u stvarnom vremenu i odredišnim mjestima koja se mogu uređivati.
Za timove koji rukuju šifriranim vjerodajnicama ili podacima tokena unutar QR paketa, pogledajte šifriranih QR kodova za platforme za autentifikaciju za smjernice o pristupima šifriranja AES i RSA.
Primjene u industriji
Isti PAM model temeljen na QR-u primjenjuje se u svim industrijama s različitim profilima privilegiranog pristupa.
In bankarstvu i financijskim uslugama, administratori koriste vremenski osjetljive QR kodove za pristup osnovnim bankarskim sustavima, platformama za trgovanje i bazama podataka klijenata. Svaka privilegirana sesija bilježi se uz specifični korišteni kod, pružajući jasan revizijski trag za regulatornu usklađenost.
In razvoju softvera, distribuirani timovi koriste QR kodove za pristup proizvodnim sustavima, repozitorijima koda i cjevovodima za implementaciju bez statičkih vjerodajnica. Dinamički kodovi ubrzavaju uvođenje novih zaposlenika i čine isključivanje trenutnim – nema čekanja da se rotacije lozinki prošire.
In zdravstvene zaštite, kliničko osoblje koje se kreće između radnih stanica može se brzo autentificirati skeniranjem umjesto tipkanjem, smanjujući trenje pri prijavi uz zadržavanje revizijskih tragova koje zahtijeva HIPAA.
Obrazac je dosljedan: QR kodovi u kombinaciji s dinamičkim upravljanjem i analitikom daju sigurnosnim timovima kontrolu koja im je potrebna bez usporavanja korisnika koji ovise o brzom i pouzdanom pristupu. Autentifikacija QR kodom nije zamjena za zrelu PAM strategiju – to je mehanizam koji jača jednu od najranjivijih komponenti PAM-a. Zamjenom statičkih vjerodajnica vremenski ograničenim kodovima vezanim uz uređaj, provođenjem jednokratne registracije i praćenjem svakog događaja autentifikacije, zatvarate praznine u zaštiti od krađe identiteta i vjerodajnica koje ostavljaju otvorene naslijeđene metode. Započnite omogućavanjem registracije QR kodom u postavkama autentifikacije vaše PAM platforme, definirajte svoje MFA politike i koristite dinamičke kodove s centraliziranom platformom za upravljanje kako biste održali kontrolu pristupa u stvarnom vremenu.
Stvorite i upravljajte QR kodovima za svoje tijekove rada autentifikacije Koristiti Generator QR kodova za početak, ili istražite Dinamični QR kod generator za kodove za registraciju koje možete ažurirati, pratiti i opozvati s jedne nadzorne ploče.
Često postavljana pitanja
Tijekom upisa, PAM sustav generira zajednički tajni ključ i kodira ga kao QR kod koristeći URI format `otpauth://totp/`. Korisnik to skenira s aplikacijom za autentifikaciju, koja pohranjuje tajnu na uređaju. Prilikom prijave, aplikacija i poslužitelj neovisno izračunavaju 30-sekundnu pristupnu šifru iz te tajne i trenutnog vremena. Budući da je kod vremenski ograničen i vezan uz uređaj, presretanje u tranzitu ne pruža trajnu vrijednost napadaču.
Ranjivost QR koda za upis je najčešće zanemaren rizik. TOTP tajna ugrađena u QR kod za upis ne istječe sama od sebe, tako da bilo koja snimka zaslona, proslijeđena e-pošta ili sigurnosna kopija tog koda ostaje upotrebljiva neograničeno. Ublažite to konfiguriranjem kodova za upis da istječu nakon jednog uspješnog skeniranja, i revidirajte svoje sustave e-pošte i sigurnosnih kopija kako biste izbrisali sve pohranjene povijesne kodove za upis.
Uvijek preferirajte dinamične QR kodove za autentifikaciju i tokove upisa u MFA. Dinamični kodovi mogu se odmah opozvati ako se uređaj izgubi, ažurirati bez ponovne distribucije fizičkih materijala i pratiti uz analitiku u stvarnom vremenu. Statični kodovi prikladni su samo za sadržaj niskog rizika, samo za čitanje, gdje trenutno opozivanje i bilježenje revizije nisu potrebni.