คุณกำลังประสบปัญหาในการรักษาความปลอดภัยบัญชีพิเศษโดยไม่สร้างความยุ่งยากให้กับผู้ดูแลระบบของคุณอยู่ใช่ไหม? รหัสผ่านแบบคงที่และวิธีการ MFA แบบเดิมทำให้สภาพแวดล้อม PAM เสี่ยงต่อการฟิชชิ่ง การขโมยข้อมูลประจำตัว และการจี้เซสชัน หน้านี้อธิบายว่าการยืนยันตัวตนด้วยรหัส QR จัดการกับช่องโหว่เหล่านั้นได้อย่างไร – ครอบคลุมถึงภูมิทัศน์ของภัยคุกคาม วิธีการลงทะเบียน กลไก TOTP และแนวทางปฏิบัติด้านความปลอดภัยที่ทีมของคุณต้องนำไปใช้ให้ถูกต้อง.
เหตุใดการยืนยันตัวตน PAM แบบดั้งเดิมจึงไม่เพียงพอ
ระบบการจัดการการเข้าถึงพิเศษ (Privileged Access Management) ปกป้องบัญชีที่ละเอียดอ่อนที่สุดในองค์กรของคุณ เมื่อบัญชีเหล่านั้นพึ่งพารหัสผ่านแบบคงที่ ข้อมูลประจำตัวที่ใช้ร่วมกัน หรือ MFA ที่ใช้ SMS ผู้โจมตีก็มีช่องทางที่ได้รับการบันทึกไว้อย่างดีในการใช้ประโยชน์จากบัญชีเหล่านั้น.
การฟิชชิ่งและการขโมยข้อมูลประจำตัว ยังคงเป็นจุดเข้าถึงที่พบบ่อยที่สุด ผู้ใช้ที่มีสิทธิ์พิเศษตกเป็นเป้าหมายอย่างแม่นยำเนื่องจากบัญชีของพวกเขาปลดล็อกระบบที่สำคัญ แม้แต่ผู้ดูแลระบบที่มีประสบการณ์ก็ยังสามารถถูกหลอกได้ด้วยหน้าเข้าสู่ระบบปลอมที่น่าเชื่อถือ โดยเฉพาะอย่างยิ่งเมื่อผู้โจมตีใช้หลักวิศวกรรมสังคมเพื่อแอบอ้างเป็นผู้ขายหรือฝ่ายสนับสนุนด้านไอที เมื่อข้อมูลประจำตัวถูกขโมย ผู้โจมตีจะเคลื่อนที่ในแนวนอน เพิ่มสิทธิ์ และรักษาการเข้าถึงอย่างต่อเนื่อง.
บัญชีที่ใช้ร่วมกัน ทำให้ปัญหายิ่งซับซ้อนขึ้น เมื่อผู้ดูแลระบบหลายคนใช้ข้อมูลประจำตัวเดียวกัน ความรับผิดชอบส่วนบุคคลก็หายไป การสอบสวนการละเมิดหยุดชะงัก การตรวจสอบการปฏิบัติตามข้อกำหนดล้มเหลว และรหัสผ่านที่ถูกบุกรุกเพียงรหัสเดียวก็สามารถปลดล็อกการเข้าถึงระบบหลายระบบได้.
การจี้เซสชัน นำเสนอความเสี่ยงสำคัญประการที่สาม หลังจากการยืนยันตัวตนที่ถูกต้อง ผู้โจมตีสามารถดักจับโทเค็นเซสชัน ใช้ประโยชน์จากคุกกี้ หรือใช้เทคนิค man-in-the-middle เพื่อแอบอ้างเป็นผู้ใช้ที่ได้รับการยืนยันตัวตน – ทั้งหมดนี้โดยไม่เคยรู้รหัสผ่านเดิม โทเค็นเซสชันที่คงอยู่ทำให้การโจมตีเหล่านี้ตรวจจับได้ยากเป็นพิเศษ เนื่องจากผู้โจมตีจะกลมกลืนไปกับการรับส่งข้อมูลของผู้ดูแลระบบปกติ.
ช่องโหว่เหล่านี้มีสาเหตุหลักร่วมกัน: การยืนยันตัวตนที่ขึ้นอยู่กับความลับแบบคงที่ที่สามารถนำกลับมาใช้ใหม่ได้ การยืนยันตัวตนด้วยรหัส QR จัดการกับปัญหานี้โดยตรง.
การยืนยันตัวตนด้วยรหัส QR ทำงานอย่างไรใน PAM
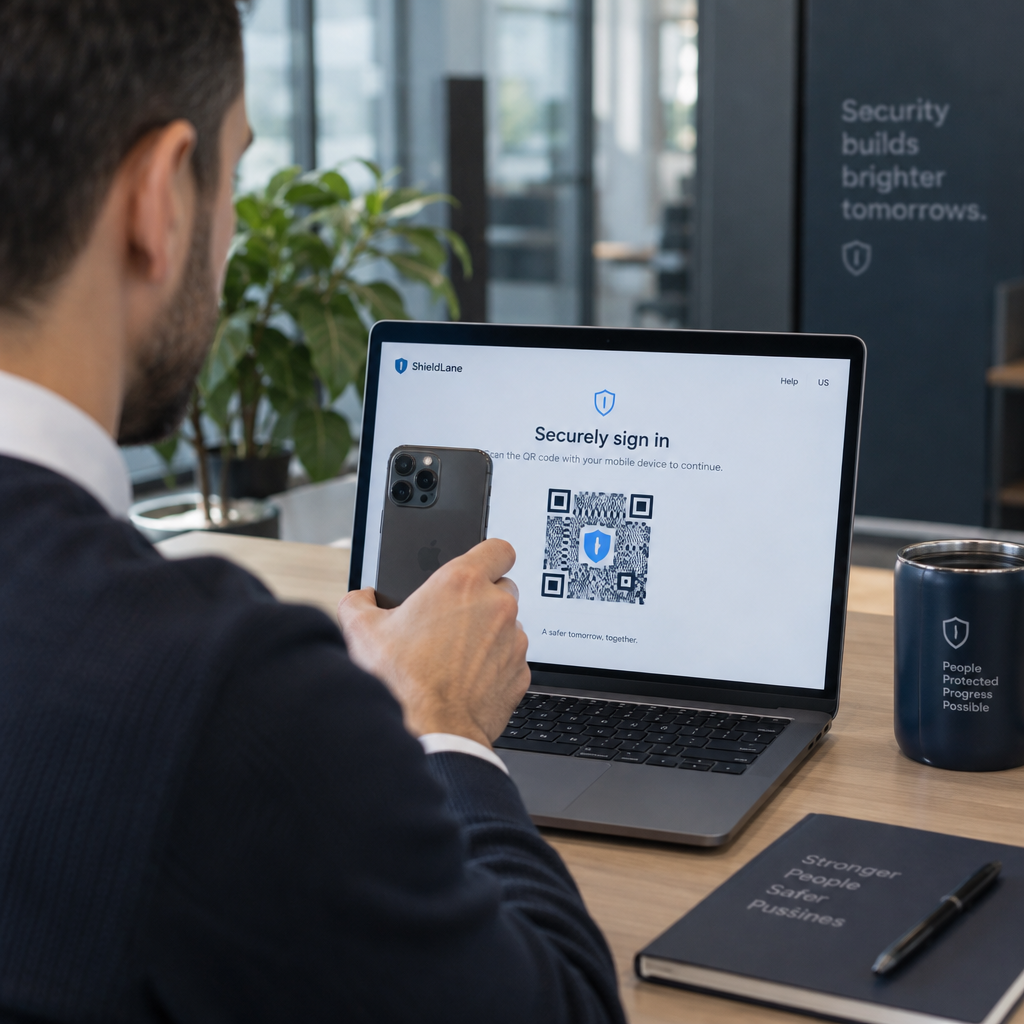
การยืนยันตัวตนด้วยรหัส QR แทนที่ข้อมูลประจำตัวแบบคงที่ด้วยรหัสแบบไดนามิกที่เฉพาะเจาะจงสำหรับอุปกรณ์ แทนที่จะพิมพ์รหัสผ่าน ผู้ดูแลระบบจะสแกนรหัส QR ด้วยอุปกรณ์มือถือที่ลงทะเบียนไว้ อุปกรณ์จะอ่านรหัส ใช้คีย์ที่ปลอดภัยที่จัดเก็บไว้ในฮาร์ดแวร์ และดำเนินการยืนยันตัวตนให้เสร็จสิ้นภายในไม่กี่วินาที.
การนำไปใช้ที่พบบ่อยที่สุดในสภาพแวดล้อม PAM ขององค์กรคือการจับคู่รหัส QR กับ TOTP (รหัสผ่านแบบใช้ครั้งเดียวตามเวลา) ตามที่กำหนดไว้ใน RFC 6238 นี่คือวิธีการทำงานของกระบวนการนั้น:

- ในระหว่างการลงทะเบียน ระบบจะสร้างคีย์ลับที่ใช้ร่วมกันและเข้ารหัสลงในรหัส QR เป็น URI ที่จัดรูปแบบเหมือน `otpauth://totp/LABEL?secret=SECRET&issuer=ISSUER`
- ผู้ใช้สแกนรหัส QR นี้ด้วยแอปยืนยันตัวตน (เช่น Google Authenticator, Microsoft Authenticator หรือ Okta Verify) ซึ่งจะจัดเก็บข้อมูลลับไว้ในอุปกรณ์
- เมื่อเข้าสู่ระบบ แอปจะใช้อัลกอริทึม HOTP กับตัวนับตามเวลาที่ได้มาจากเวลา Unix ปัจจุบัน สร้างรหัสผ่านแบบใช้ครั้งเดียวที่ใช้ได้ 30 วินาทีโดยค่าเริ่มต้น
- เซิร์ฟเวอร์จะทำการคำนวณเดียวกันโดยอิสระและยอมรับรหัสจากขั้นตอนเวลาปัจจุบันและขั้นตอนเวลาก่อนหน้าทันทีเพื่อรองรับความคลาดเคลื่อนของนาฬิกา
เนื่องจากรหัสผ่านได้มาจากเวลาและข้อมูลลับที่ผูกกับอุปกรณ์ – ไม่ได้ส่งผ่านเครือข่าย – การดักจับระหว่างการส่งจึงไม่มีประโยชน์ถาวร รหัสแต่ละรหัสจะไร้ประโยชน์ภายใน 30 วินาที.
แพลตฟอร์มอย่าง CyberArk ใช้โมเดลนี้โดยตรง ผู้ดูแลระบบเปิดใช้งานการลงทะเบียนผู้ใช้ด้วยรหัส QR ภายใต้ การตั้งค่า → การยืนยันตัวตน → แพลตฟอร์ม → การตั้งค่าความปลอดภัย → ตัวเลือกการยืนยันตัวตน, จากนั้นกำหนดนโยบาย MFA ที่จะเรียกใช้ตัวช่วยสร้างการลงทะเบียนเมื่อเข้าสู่ระบบครั้งแรก แอปมือถือ CyberArk Identity ยังรองรับตัวเลือก “ลงทะเบียนด้วย QR” ซึ่งผู้ใช้จะสแกนรหัสที่แสดงบนพอร์ทัล Identity เพื่อเปิดใช้งานอุปกรณ์ของตนเป็นปัจจัย MFA.
การตั้งค่าการลงทะเบียน MFA ด้วยรหัส QR
สำหรับวิศวกร DevOps ที่กำลังกำหนดค่า MFA แบบ QR ในสภาพแวดล้อม PAM กระบวนการลงทะเบียนทั่วไปจะปฏิบัติตามขั้นตอนเหล่านี้โดยไม่คำนึงถึงแพลตฟอร์มเฉพาะ:
- เปิดใช้งานการลงทะเบียน QR ในการตั้งค่าการยืนยันตัวตนของแพลตฟอร์ม. ระบบ PAM ขององค์กรส่วนใหญ่จะแสดงสิ่งนี้เป็นปุ่มสลับภายใต้ตัวเลือกการกำหนดค่าการยืนยันตัวตนหรือความปลอดภัย.
- กำหนดนโยบาย MFA ที่กำหนดว่าผู้ใช้หรือบทบาทใดที่ต้องใช้ MFA, เมื่อใดที่จะบังคับใช้, และจะเกิดอะไรขึ้นเมื่อเข้าสู่ระบบครั้งแรก.
- แสดงรหัส QR สำหรับการลงทะเบียน ให้ผู้ใช้ในระหว่างเซสชันการยืนยันตัวตนครั้งแรก รหัสจะเข้ารหัสข้อมูลลับ TOTP ที่ใช้ร่วมกันในรูปแบบ URI `otpauth://`.
- แนะนำให้ผู้ใช้สแกน โค้ดโดยใช้แอปยืนยันตัวตนที่ลงทะเบียนไว้ จัดเตรียมทางเลือกในการป้อนข้อมูลด้วยตนเอง (คีย์ลับดิบ) สำหรับกรณีที่กล้องไม่สามารถอ่านโค้ดได้.
- ตรวจสอบการลงทะเบียน โดยขอให้ผู้ใช้ส่งรหัส TOTP ก่อนดำเนินการตั้งค่าให้เสร็จสิ้น เพื่อยืนยันว่าคีย์ลับถูกถ่ายโอนอย่างถูกต้อง.
- สร้างและจัดเก็บรหัสกู้คืนสำรอง เพื่อไม่ให้ผู้ใช้ถูกล็อกเอาต์หากทำอุปกรณ์หาย.
สำหรับทีมที่จัดการการใช้งานในวงกว้าง การจับคู่ขั้นตอนการลงทะเบียนนี้กับ สร้าง Dynamic QR Code ช่วยให้คุณสามารถอัปเดต ติดตาม และเพิกถอนรหัสการลงทะเบียนจากส่วนกลางได้ ซึ่งสำคัญเมื่อข้อมูลประจำตัวจำเป็นต้องมีการหมุนเวียน หรือเมื่อมีการรายงานว่าอุปกรณ์สูญหาย.
ติดตามและจัดการรหัส QR สำหรับการยืนยันตัวตนในวงกว้าง ต้องการออก อัปเดต หรือเพิกถอนรหัส QR ทั่วทั้งทีมที่กระจายตัวอยู่หรือไม่? ใช้ สร้าง Dynamic QR Code เพื่อสร้างรหัสที่แก้ไขได้พร้อมการวิเคราะห์แบบเรียลไทม์และการจัดการจากส่วนกลาง.
รหัส QR แบบไดนามิกเทียบกับแบบคงที่ในสภาพแวดล้อม PAM
การเลือกระหว่างรหัส QR แบบคงที่และแบบไดนามิกมีผลกระทบโดยตรงต่อความปลอดภัยสำหรับเวิร์กโฟลว์ PAM.
| ฟีเจอร์ | รหัส QR แบบคงที่ | โค้ด QR แบบไดนามิก |
|---|---|---|
| เนื้อหาหลังการสร้าง | คงที่ ไม่สามารถเปลี่ยนแปลงได้ | แก้ไขได้ตลอดเวลา |
| การเพิกถอน | ต้องออกใหม่และแจกจ่ายใหม่ | ทันที จากแดชบอร์ดส่วนกลาง |
| การวิเคราะห์ | ไม่มี | สแกนการประทับเวลา, ประเภทอุปกรณ์, ตำแหน่ง |
| ความเสี่ยงจากการโจมตีแบบ Replay | สูงกว่า (รหัสถาวร) | ต่ำกว่า (ตัวเลือกการหมดอายุและการใช้งานครั้งเดียว) |
| กรณีการใช้งานที่ดีที่สุด | เนื้อหาความเสี่ยงต่ำ ใช้ครั้งเดียว | การเข้าถึงแบบพิเศษ, เวิร์กโฟลว์ที่ละเอียดอ่อน |
สำหรับการยืนยันตัวตน PAM และการลงทะเบียน MFA รหัส QR แบบไดนามิกเป็นที่นิยมอย่างยิ่ง หากอุปกรณ์ถูกรายงานว่าสูญหาย ผู้ดูแลระบบสามารถปิดใช้งานรหัสการลงทะเบียนที่เกี่ยวข้องได้ทันที รหัสแบบจำกัดเวลาจะป้องกันการโจมตีแบบ Replay โดยทำให้รหัสที่ถูกดักจับไร้ประโยชน์ภายในไม่กี่นาที และการวิเคราะห์การสแกนจะให้บันทึกการตรวจสอบที่สนับสนุนข้อกำหนดการปฏิบัติตามข้อกำหนด.

รหัส QR แบบคงที่ยังคงมีบทบาทในกรณีการใช้งานภายในที่มีความเสี่ยงต่ำ เช่น การเชื่อมโยงไปยังเอกสารประกอบหรือทรัพยากรแบบอ่านอย่างเดียว แต่ไม่ควรใช้สำหรับการยืนยันตัวตนที่เกี่ยวข้องกับการเข้าถึงแบบพิเศษ.
ข้อควรพิจารณาด้านความปลอดภัยที่สำคัญสำหรับการยืนยันตัวตน PAM ด้วย QR
การนำการยืนยันตัวตนด้วยรหัส QR มาใช้ในสภาพแวดล้อม PAM จะนำมาซึ่งช่องโหว่ในการโจมตีของตัวเอง การทำความเข้าใจความเสี่ยงเหล่านี้และการบรรเทาผลกระทบเป็นสิ่งสำคัญก่อนที่จะนำไปใช้งานจริง.
ช่องโหว่ของรหัส QR สำหรับการลงทะเบียน. ความลับที่ใช้ร่วมกันที่เข้ารหัสในรหัส QR สำหรับการลงทะเบียน TOTP จะไม่หมดอายุด้วยตัวเอง หากรหัสนั้นถูกบันทึกในภาพหน้าจอ ส่งต่อทางอีเมล หรือจัดเก็บในการสำรองข้อมูล ผู้โจมตีสามารถใช้รหัสนั้นเพื่อลงทะเบียนอุปกรณ์ใหม่และสร้างรหัส TOTP ที่ถูกต้องได้ไม่จำกัด การบรรเทาผลกระทบนั้นตรงไปตรงมา: กำหนดค่ารหัสการลงทะเบียนให้หมดอายุหลังจากการสแกนสำเร็จเพียงครั้งเดียว ตรวจสอบและล้างรหัส QR การลงทะเบียนในอดีตที่จัดเก็บในระบบอีเมลหรือการสำรองข้อมูล และลงทะเบียนผู้ใช้ที่ได้รับผลกระทบใหม่ด้วยรหัสใช้งานครั้งเดียวที่สดใหม่.
การฟิชชิ่งด้วยรหัส QR (quishing). ผู้โจมตีได้บันทึกแคมเปญที่พวกเขาปลอมแปลงกระบวนการลงทะเบียน MFA โดยส่งอีเมลที่สั่งให้ผู้ใช้สแกนรหัส QR ที่เป็นอันตรายซึ่งนำไปสู่หน้าเก็บข้อมูลประจำตัว ฝึกอบรมผู้ใช้ของคุณให้สงสัยคำขอสแกน QR ที่ไม่พึงประสงค์ ตรวจสอบผู้ส่งด้วยตนเองก่อนสแกน และใช้แอปยืนยันตัวตนที่จัดการเพย์โหลด `otpauth://` ภายในสภาพแวดล้อมแบบแซนด์บ็อกซ์ แทนที่จะเปิด URL ที่ไม่ระบุที่มา สำหรับคำแนะนำเชิงลึก โปรดดู การยืนยันตัวตนด้วยรหัส QR ในความปลอดภัยทางไซเบอร์.
การเลิกใช้ SMS. คำแนะนำด้านอัตลักษณ์ดิจิทัลของ NIST ไม่สนับสนุนการใช้ SMS และการโทรด้วยเสียงสำหรับการยืนยันตัวตนแบบ out-of-band อย่างชัดเจน เนื่องจากความเสี่ยง เช่น การสลับ SIM, การสลับอุปกรณ์ และการย้ายหมายเลข การลงทะเบียน QR แบบ TOTP ด้วยแอปยืนยันตัวตนเป็นทางเลือกที่แข็งแกร่งกว่า ซึ่ง NIST ยอมรับว่าเป็นกลไก out-of-band ที่ถูกต้องเมื่อส่งผ่านช่องทางรองที่ปลอดภัย.
การผูกอุปกรณ์และไบโอเมตริกซ์. การเชื่อมโยงการยืนยันตัวตนด้วยรหัส QR กับอุปกรณ์ที่ลงทะเบียนไว้ล่วงหน้าจะเพิ่มชั้นฮาร์ดแวร์ที่ SMS ไม่สามารถให้ได้ การเพิ่มการยืนยันตัวตนด้วยไบโอเมตริกซ์ – ลายนิ้วมือหรือการจดจำใบหน้า – สร้างโมเดลสามปัจจัย: สิ่งที่คุณมี (อุปกรณ์ที่ลงทะเบียน), สิ่งที่คุณเป็น (ไบโอเมตริกซ์) และรหัสที่จำกัดเวลา (ขึ้นอยู่กับบริบท) สำหรับการดำเนินการที่มีความเสี่ยงสูง ให้กำหนดค่าหน้าต่าง TOTP ที่สั้นลง หรือกำหนดให้มีขั้นตอนการยืนยันเพิ่มเติม.
การทดสอบก่อนการปรับใช้. เสมอ ทดสอบขั้นตอนการยืนยันตัวตนด้วยรหัส QR ในอุปกรณ์หลายเครื่อง ระบบปฏิบัติการ และแอปยืนยันตัวตน ก่อนที่จะนำไปใช้งานจริง ตรวจสอบว่ารหัสการลงทะเบียนหมดอายุหลังการใช้งาน การเพิกถอนทำงานตามที่คาดไว้ และเส้นทางเข้าสำรองทำงานได้อย่างถูกต้อง.
สำหรับภาพรวมที่ครอบคลุมเกี่ยวกับการเสริมความแข็งแกร่งให้กับการใช้งานรหัส QR ของคุณ โปรดดู แนวทางปฏิบัติที่ดีที่สุดสำหรับการรักษาความปลอดภัยรหัส QR ในการป้องกันทางไซเบอร์ และ แนวทางปฏิบัติที่ดีที่สุดในการสร้างรหัส QR ที่ปลอดภัย.
การรวมการยืนยันตัวตนด้วย QR เข้ากับ MFA และ SSO ที่มีอยู่
รหัส QR ทำงานได้ดีควบคู่ไปกับโครงสร้างพื้นฐานการยืนยันตัวตนที่มีอยู่ แทนที่จะแทนที่ทั้งหมด ในการตั้งค่า MFA, TOTP ที่ใช้ QR ทำหน้าที่เป็นปัจจัย “สิ่งที่คุณมี” เสริมรหัสผ่านหรือไบโอเมตริกซ์ ในสภาพแวดล้อม SSO, รหัส QR สามารถทำหน้าที่เป็นขั้นตอนการท้าทาย-ตอบกลับที่ยืนยันการครอบครองอุปกรณ์ก่อนที่จะออกโทเค็นเซสชัน สำหรับการเปรียบเทียบโดยละเอียดของแนวทางเหล่านี้ โปรดดู รหัส QR เทียบกับรหัสผ่านใน SSO.
รูปแบบการลงทะเบียนยังขยายไปไกลกว่า PAM ทีมที่ใช้ตัวจัดการรหัสผ่านเช่น LastPass อยู่แล้วสามารถทำตามกระบวนการตั้งค่าการสแกน QR ที่เกือบจะเหมือนกัน – สแกนเพื่อเชื่อมโยง, ยืนยันด้วยรหัส TOTP, จัดเก็บรหัสกู้คืน – ทำให้ขั้นตอนการทำงานคุ้นเคยสำหรับผู้ใช้ที่ตั้งค่า MFA ที่อื่นแล้ว โปรดดู คู่มือการตั้งค่ารหัส QR ของ LastPass สำหรับการอ้างอิงทีละขั้นตอน.
การพยายามยืนยันตัวตนทุกครั้งในระบบที่ได้รับการกำหนดค่าอย่างดี ควรสร้างรายการบันทึกที่เก็บรหัส QR, ข้อมูลอุปกรณ์, ผลลัพธ์ไบโอเมตริกซ์หากมี, การประทับเวลา และตำแหน่งทางภูมิศาสตร์ บันทึกเหล่านี้มีความสำคัญอย่างยิ่งต่อการตรวจสอบการปฏิบัติตามข้อกำหนด การตรวจจับความผิดปกติ และการตอบสนองต่อเหตุการณ์.
คุณสมบัติขั้นสูง: การวิเคราะห์, การปรับแต่ง และการควบคุมแบบเรียลไทม์
แพลตฟอร์มรหัส QR ระดับองค์กรเพิ่มขีดความสามารถที่นอกเหนือจากการสร้างรหัสพื้นฐาน ซึ่งเกี่ยวข้องโดยตรงกับการดำเนินงาน PAM.
วิเคราะห์ข้อมูลแบบเรียลไทม์ ช่วยให้ทีมรักษาความปลอดภัยสามารถตรวจสอบรูปแบบการยืนยันตัวตนได้ทันทีที่เกิดขึ้น ตัวชี้วัดที่ควรติดตามได้แก่ การประทับเวลาการสแกน, ประเภทอุปกรณ์, ตำแหน่งทางภูมิศาสตร์ และพฤติกรรมพื้นฐานของผู้ใช้ อัลกอริทึมที่แจ้งเตือนความผิดปกติ – เช่น ประเภทอุปกรณ์ที่ไม่ปกติ, การสแกนจากประเทศที่ไม่คาดคิด, จำนวนความพยายามที่ล้มเหลวที่เพิ่มขึ้น – สามารถกระตุ้นการยืนยันตัวตนแบบหลายขั้นตอนหรือการแจ้งเตือนอัตโนมัติ สำหรับข้อมูลเพิ่มเติมเกี่ยวกับลักษณะของตัวชี้วัดเหล่านี้ในการใช้งานจริง โปรดดู ว่ารหัส QR ทำให้การยืนยันตัวตนแบบหลายปัจจัยง่ายขึ้นได้อย่างไร.
รหัสยืนยันตัวตนที่มีตราสินค้า ทำหน้าที่ด้านความปลอดภัยที่ใช้งานได้จริงนอกเหนือจากความสวยงาม เมื่อองค์กรของคุณใช้รหัส QR ที่มีตราสินค้าที่สอดคล้องกัน พร้อมโลโก้บริษัทและโทนสี ผู้ใช้จะสร้างภาพพื้นฐานสำหรับการร้องขอการยืนยันตัวตนที่ถูกต้อง รหัสที่เบี่ยงเบนไปจากพื้นฐานนั้นจะกลายเป็นสัญญาณเตือน การรับรองความคมชัดของสีที่เพียงพอ – อัตราส่วนอย่างน้อย 4.5:1 – ยังช่วยให้รหัสสามารถสแกนได้อย่างน่าเชื่อถือในอุปกรณ์และสภาพแสงที่แตกต่างกัน.
การควบคุมแบบไดนามิก เป็นคุณสมบัติที่ช่วยลดความเสี่ยงในการดำเนินงานได้โดยตรงที่สุด เมื่อพนักงานลาออก คุณสามารถปิดใช้งานรหัสของพวกเขาได้ทันทีจากแดชบอร์ดส่วนกลาง โดยไม่ต้องรอรอบการหมุนเวียนข้อมูลประจำตัว เมื่อตรวจพบเหตุการณ์ด้านความปลอดภัย คุณสามารถเพิกถอนและออกใหม่ได้โดยไม่ต้องพิมพ์ซ้ำ สร้าง Dynamic QR Code บน Pageloot รองรับเวิร์กโฟลว์ทั้งหมดเหล่านี้ พร้อมการติดตามการสแกนแบบเรียลไทม์และปลายทางที่แก้ไขได้ในตัว.
สำหรับทีมที่จัดการข้อมูลประจำตัวที่เข้ารหัสหรือข้อมูลโทเค็นภายในเพย์โหลด QR โปรดดู รหัส QR ที่เข้ารหัสสำหรับแพลตฟอร์มการยืนยันตัวตน สำหรับคำแนะนำเกี่ยวกับวิธีการเข้ารหัส AES และ RSA.
การประยุกต์ใช้ในอุตสาหกรรม
โมเดล PAM ที่ใช้ QR แบบเดียวกันนี้สามารถนำไปใช้ได้กับอุตสาหกรรมต่างๆ ที่มีโปรไฟล์การเข้าถึงแบบพิเศษที่แตกต่างกัน.
ใน บริการธนาคารและการเงิน, ผู้ดูแลระบบใช้รหัส QR ที่มีเวลาจำกัดเพื่อเข้าถึงระบบธนาคารหลัก, แพลตฟอร์มการซื้อขาย และฐานข้อมูลลูกค้า ทุกเซสชันที่มีสิทธิ์พิเศษจะถูกบันทึกโดยอ้างอิงรหัสที่ใช้ ซึ่งให้เส้นทางการตรวจสอบที่ชัดเจนสำหรับการปฏิบัติตามกฎระเบียบ.
ใน การพัฒนาซอฟต์แวร์, ทีมแบบกระจายใช้รหัส QR เพื่อเข้าถึงระบบการผลิต, ที่เก็บโค้ด และไปป์ไลน์การปรับใช้ โดยไม่ต้องใช้ข้อมูลประจำตัวแบบคงที่ รหัสแบบไดนามิกช่วยเร่งการเริ่มต้นใช้งานและทำให้การยกเลิกใช้งานเป็นไปอย่างรวดเร็ว – ไม่ต้องรอการหมุนเวียนรหัสผ่านเพื่อเผยแพร่.
ใน การดูแลสุขภาพ, เจ้าหน้าที่คลินิกที่ย้ายระหว่างเวิร์กสเตชันสามารถยืนยันตัวตนได้อย่างรวดเร็วด้วยการสแกนแทนการพิมพ์ ซึ่งช่วยลดความยุ่งยากในการเข้าสู่ระบบในขณะที่ยังคงรักษาบันทึกการตรวจสอบที่ HIPAA กำหนดไว้.
รูปแบบมีความสอดคล้องกัน: รหัส QR ที่รวมกับการจัดการแบบไดนามิกและการวิเคราะห์ช่วยให้ทีมรักษาความปลอดภัยมีการควบคุมที่จำเป็นโดยไม่ทำให้ผู้ใช้ที่ต้องพึ่งพาการเข้าถึงที่รวดเร็วและเชื่อถือได้ช้าลง การยืนยันตัวตนด้วยรหัส QR ไม่ใช่การทดแทนกลยุทธ์ PAM ที่สมบูรณ์แบบ – แต่เป็นกลไกที่เสริมสร้างหนึ่งในองค์ประกอบที่เปราะบางที่สุดของ PAM ด้วยการแทนที่ข้อมูลประจำตัวแบบคงที่ด้วยรหัสที่จำกัดเวลาและจำกัดอุปกรณ์ การบังคับใช้การลงทะเบียนแบบใช้ครั้งเดียว และการตรวจสอบเหตุการณ์การยืนยันตัวตนทุกครั้ง คุณจะปิดช่องโหว่การฟิชชิ่งและการขโมยข้อมูลประจำตัวที่วิธีการแบบเก่าเปิดทิ้งไว้ เริ่มต้นด้วยการเปิดใช้งานการลงทะเบียน QR ในการตั้งค่าการยืนยันตัวตนของแพลตฟอร์ม PAM ของคุณ กำหนดนโยบาย MFA ของคุณ และใช้รหัสแบบไดนามิกกับแพลตฟอร์มการจัดการแบบรวมศูนย์เพื่อรักษาการควบคุมการเข้าถึงแบบเรียลไทม์.
สร้างและจัดการรหัส QR สำหรับเวิร์กโฟลว์การยืนยันตัวตนของคุณ ใช้ เครื่องสร้างรหัส QR เพื่อเริ่มต้น หรือสำรวจ สร้าง Dynamic QR Code สำหรับรหัสการลงทะเบียนที่คุณสามารถอัปเดต ติดตาม และเพิกถอนได้จากแดชบอร์ดเดียว.
คำถามที่พบบ่อย
ในระหว่างการลงทะเบียน ระบบ PAM จะสร้างคีย์ลับที่ใช้ร่วมกันและเข้ารหัสเป็นรหัส QR โดยใช้รูปแบบ URI `otpauth://totp/` ผู้ใช้สแกนสิ่งนี้ด้วยแอปยืนยันตัวตน ซึ่งจะจัดเก็บคีย์ลับไว้ในอุปกรณ์ เมื่อเข้าสู่ระบบ แอปและเซิร์ฟเวอร์จะคำนวณรหัสผ่าน 30 วินาทีอย่างอิสระจากคีย์ลับนั้นและเวลาปัจจุบัน เนื่องจากรหัสถูกจำกัดด้วยเวลาและอุปกรณ์ การดักจับรหัสระหว่างการส่งจึงไม่มีประโยชน์ถาวรสำหรับผู้โจมตี.
ช่องโหว่ของรหัส QR สำหรับการลงทะเบียนเป็นความเสี่ยงที่ถูกมองข้ามบ่อยที่สุด รหัสลับ TOTP ที่ฝังอยู่ในรหัส QR สำหรับการลงทะเบียนไม่หมดอายุด้วยตัวเอง ดังนั้นภาพหน้าจอ การส่งต่ออีเมล หรือสำเนาสำรองของรหัสนั้นยังคงใช้งานได้ตลอดไป บรรเทาปัญหานี้ได้โดยการกำหนดค่าให้รหัสลงทะเบียนหมดอายุหลังจากสแกนสำเร็จเพียงครั้งเดียว และตรวจสอบระบบอีเมลและระบบสำรองข้อมูลของคุณเพื่อล้างรหัสลงทะเบียนเก่าที่จัดเก็บไว้.
ควรเลือกใช้คิวอาร์โค้ดแบบไดนามิกเสมอสำหรับการยืนยันตัวตนและขั้นตอนการลงทะเบียน MFA โค้ดแบบไดนามิกสามารถถูกเพิกถอนได้ทันทีหากอุปกรณ์สูญหาย อัปเดตได้โดยไม่ต้องแจกจ่ายวัสดุทางกายภาพใหม่ และตรวจสอบได้ด้วยการวิเคราะห์แบบเรียลไทม์ โค้ดแบบคงที่เหมาะสมสำหรับเนื้อหาที่มีความเสี่ยงต่ำและอ่านอย่างเดียว ซึ่งไม่จำเป็นต้องมีการเพิกถอนทันทีและการบันทึกการตรวจสอบ.