هل تواجه صعوبة في تأمين الحسابات المتميزة دون إحداث احتكاك لمسؤوليك؟ تترك كلمات المرور الثابتة وطرق المصادقة متعددة العوامل القديمة بيئات إدارة الوصول المتميز (PAM) عرضة للتصيد الاحتيالي وسرقة بيانات الاعتماد واختطاف الجلسات. تشرح هذه الصفحة كيف تعالج المصادقة المستندة إلى رمز الاستجابة السريعة (QR) هذه الثغرات – وتغطي مشهد التهديدات، وكيفية عمل التسجيل، وآليات TOTP، والممارسات الأمنية التي يحتاجها فريقك لتطبيقها بشكل صحيح.
لماذا تقصر المصادقة التقليدية لإدارة الوصول المتميز (PAM)
تحمي أنظمة إدارة الوصول المتميز (PAM) الحسابات الأكثر حساسية في مؤسستك. عندما تعتمد هذه الحسابات على كلمات مرور ثابتة، أو بيانات اعتماد مشتركة، أو مصادقة متعددة العوامل (MFA) قائمة على الرسائل القصيرة، يكون لدى المهاجمين مسارات موثقة جيدًا لاستغلالها.
التصيد الاحتيالي وسرقة بيانات الاعتماد يظلان نقطة الدخول الأكثر شيوعًا. يتم استهداف المستخدمين المتميزين على وجه التحديد لأن حساباتهم تفتح أنظمة حيوية. حتى المسؤولين ذوي الخبرة يمكن خداعهم بصفحات تسجيل دخول مزيفة مقنعة، خاصة عندما يستخدم المهاجمون الهندسة الاجتماعية لانتحال شخصية البائعين أو دعم تكنولوجيا المعلومات. بمجرد سرقة بيانات الاعتماد، ينتقل المهاجمون بشكل جانبي، ويصعدون الامتيازات، ويحافظون على وصول دائم.
الحسابات المشتركة تزيد المشكلة تعقيدًا. عندما يستخدم عدة مسؤولين نفس بيانات الاعتماد، تختفي المساءلة الفردية. تتوقف تحقيقات الاختراق، ويتعطل رصد الامتثال، وتفتح كلمة مرور واحدة مخترقة الوصول عبر أنظمة متعددة.
اختطاف الجلسة يمثل خطرًا رئيسيًا ثالثًا. بعد حدث مصادقة مشروع، يمكن للمهاجمين اعتراض رموز الجلسة، أو استغلال ملفات تعريف الارتباط (cookies)، أو استخدام تقنيات هجوم الوسيط (man-in-the-middle) لانتحال شخصية المستخدمين المصادق عليهم – كل ذلك دون معرفة كلمة المرور الأصلية على الإطلاق. تجعل رموز الجلسة الدائمة هذه الهجمات صعبة الكشف بشكل خاص، حيث يندمج المهاجم مع حركة المرور الإدارية العادية.
تشترك هذه الثغرات الأمنية في سبب جذري واحد: المصادقة التي تعتمد على أسرار ثابتة وقابلة لإعادة الاستخدام. تعالج المصادقة المستندة إلى رمز الاستجابة السريعة (QR) هذا الأمر مباشرة.
كيف تعمل مصادقة رمز الاستجابة السريعة (QR) في إدارة الوصول المتميز (PAM)
تستبدل مصادقة رمز الاستجابة السريعة (QR) بيانات الاعتماد الثابتة برموز ديناميكية خاصة بالجهاز. بدلاً من كتابة كلمة مرور، يقوم المسؤول بمسح رمز QR بجهاز محمول مسجل. يقرأ الجهاز الرمز، ويطبق المفاتيح الآمنة المخزنة في الأجهزة، ويكمل المصادقة في ثوانٍ.
يقرن التنفيذ الأكثر شيوعًا في بيئات إدارة الوصول المتميز (PAM) للمؤسسات رموز QR بـ TOTP (كلمة المرور لمرة واحدة المستندة إلى الوقت) كما هو محدد في RFC 6238. إليك كيفية عمل هذا التدفق:
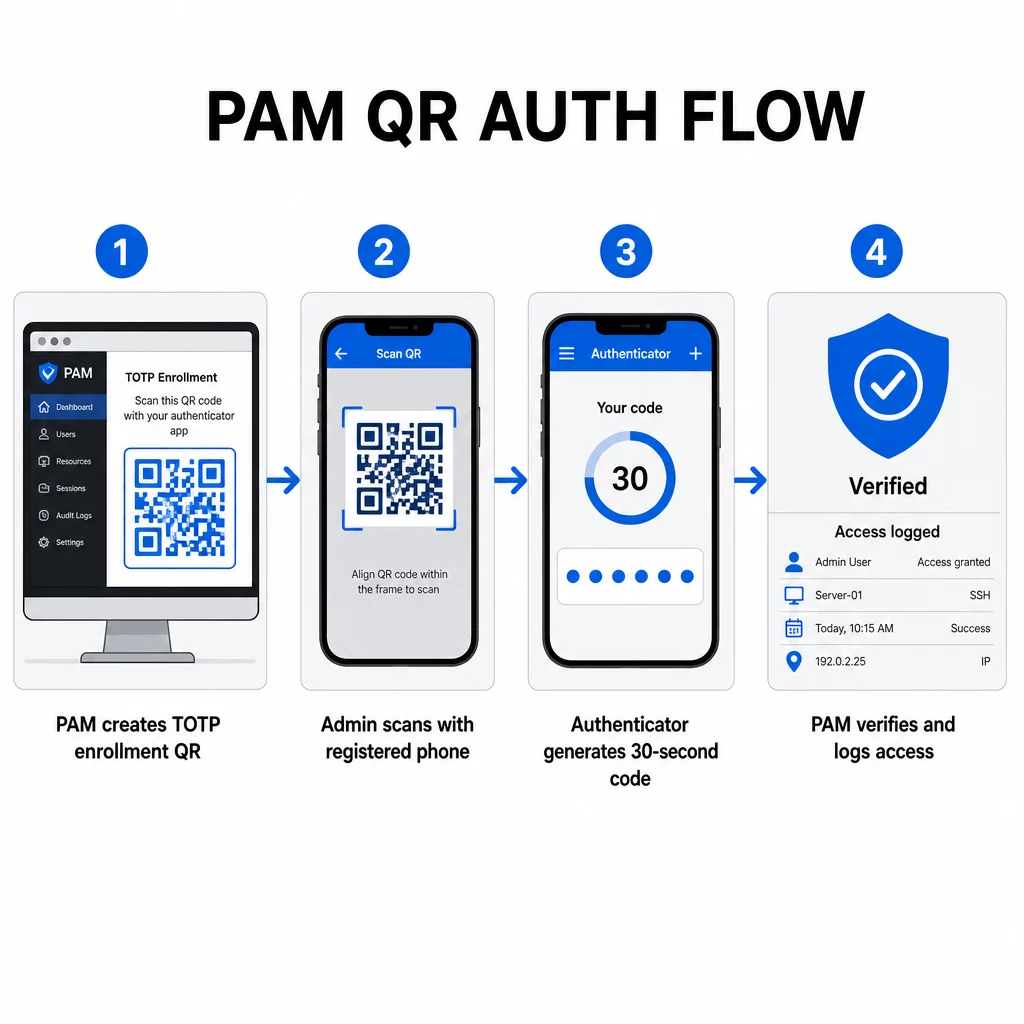
- أثناء التسجيل، يقوم النظام بإنشاء مفتاح سري مشترك ويقوم بترميزه في رمز QR كمعرف موارد موحد (URI) بتنسيق مثل `otpauth://totp/LABEL?secret=SECRET&issuer=ISSUER`
- يمسح المستخدم رمز الاستجابة السريعة هذا باستخدام تطبيق مصادقة (مثل Google Authenticator أو Microsoft Authenticator أو Okta Verify)، والذي يخزن السر محليًا على الجهاز
- عند تسجيل الدخول، يطبق التطبيق خوارزمية HOTP على عداد زمني مشتق من وقت Unix الحالي، مما يولد رمز مرور لمرة واحدة صالحًا لمدة 30 ثانية افتراضيًا
- يقوم الخادم بإجراء نفس الحساب بشكل مستقل ويقبل الرموز من خطوة الوقت الحالية والسابقة مباشرة لمراعاة انحراف الساعة
نظرًا لأن رمز المرور مشتق من الوقت وسر مرتبط بالجهاز – ولا يتم إرساله عبر الشبكة – فإن اعتراضه أثناء النقل لا يوفر أي قيمة دائمة. يصبح كل رمز عديم الفائدة في غضون 30 ثانية.
تطبق منصات مثل CyberArk هذا النموذج مباشرة. يقوم المسؤولون بتمكين تسجيل المستخدمين القائم على رمز الاستجابة السريعة ضمن الإعدادات ← المصادقة ← المنصة ← إعدادات الأمان ← خيارات المصادقة, ، ثم يحددون سياسات المصادقة متعددة العوامل (MFA) التي تشغل معالج التسجيل عند تسجيل الدخول الأول. يدعم تطبيق CyberArk Identity للجوال أيضًا خيار “التسجيل باستخدام QR”، حيث يمسح المستخدمون رمزًا معروضًا على بوابة الهوية لتنشيط أجهزتهم كعامل مصادقة متعددة العوامل.
إعداد تسجيل المصادقة متعددة العوامل (MFA) باستخدام رمز الاستجابة السريعة
لمهندسي DevOps الذين يقومون بتكوين المصادقة متعددة العوامل (MFA) القائمة على رمز الاستجابة السريعة في بيئة PAM، تتبع عملية التسجيل العامة هذه الخطوات بغض النظر عن المنصة المحددة:
- تمكين تسجيل QR في إعدادات المصادقة الخاصة بالمنصة. تعرض معظم أنظمة PAM للمؤسسات هذا كخيار تبديل ضمن خيارات تكوين المصادقة أو الأمان.
- تحديد سياسة المصادقة متعددة العوامل (MFA) التي تحدد المستخدمين أو الأدوار التي تتطلب المصادقة متعددة العوامل (MFA)، ومتى يتم فرضها، وماذا يحدث عند تسجيل الدخول الأول.
- عرض رمز الاستجابة السريعة للتسجيل للمستخدم أثناء جلسته المصادق عليها الأولى. يقوم الرمز بتشفير سر TOTP المشترك بتنسيق URI `otpauth://`.
- توجيه المستخدم للمسح الرمز باستخدام تطبيق المصادقة المسجل الخاص بهم. توفير خيار إدخال يدوي احتياطي (المفتاح السري الخام) للحالات التي لا تستطيع فيها الكاميرا قراءة الرمز.
- التحقق من التسجيل عن طريق مطالبة المستخدم بتقديم رمز TOTP قبل إكمال الإعداد، للتأكد من نقل المفتاح السري بشكل صحيح.
- إنشاء وتخزين رموز استرداد احتياطية حتى لا يتم حظر المستخدمين إذا فقدوا أجهزتهم.
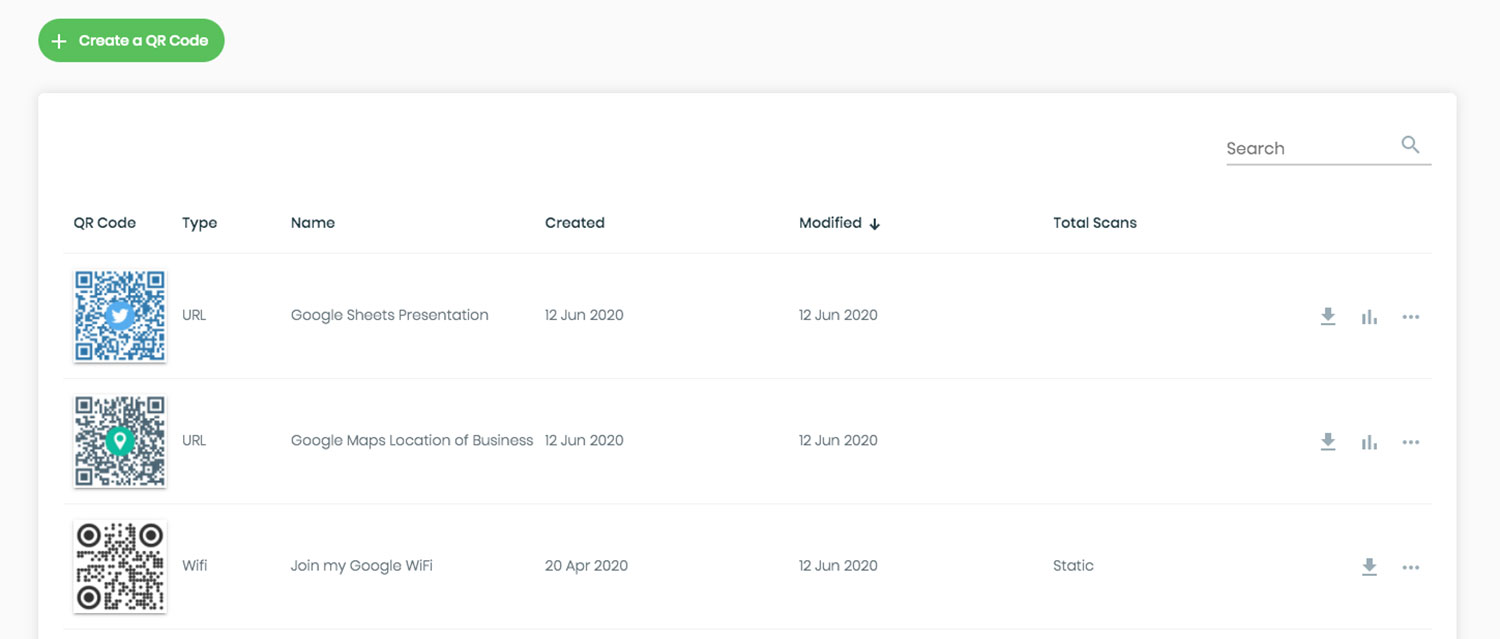
بالنسبة للفرق التي تدير عمليات نشر واسعة النطاق، فإن إقران تدفق التسجيل هذا بـ مولد QR code ديناميكي يسمح لك بتحديث وتتبع وإلغاء رموز التسجيل مركزيًا – وهو أمر مهم عندما تحتاج بيانات الاعتماد إلى التدوير أو عندما يتم الإبلاغ عن فقدان جهاز.
تتبع وإدارة رموز QR للمصادقة على نطاق واسع هل تحتاج إلى إصدار أو تحديث أو إلغاء رموز QR عبر فريق موزع؟ استخدم الـ مولد QR code ديناميكي لإنشاء رموز قابلة للتعديل مع تحليلات في الوقت الفعلي وإدارة مركزية.
رموز QR الديناميكية مقابل الثابتة في بيئات PAM
الاختيار بين رموز QR الثابتة والديناميكية له آثار أمنية مباشرة على سير عمل PAM.
| ميزة | رموز QR الثابتة | رموز QR الديناميكية |
|---|---|---|
| المحتوى بعد الإنشاء | ثابت، لا يمكن تغييره | قابل للتعديل في أي وقت |
| الإلغاء | يتطلب إعادة إصدار وإعادة توزيع | فوري، من لوحة تحكم مركزية |
| التحليلات | لا شيء | طوابع زمنية للمسح، أنواع الأجهزة، المواقع |
| خطر هجوم إعادة التشغيل | أعلى (الرمز دائم) | أقل (خيارات انتهاء الصلاحية والاستخدام الفردي) |
| أفضل حالة استخدام | محتوى منخفض المخاطر، لمرة واحدة | الوصول المتميز، سير العمل الحساسة |
بالنسبة لمصادقة PAM وتسجيل MFA، يُفضل بشدة استخدام رموز QR الديناميكية. إذا تم الإبلاغ عن فقدان جهاز، يمكن للمسؤول إلغاء تنشيط رمز التسجيل المرتبط به على الفور. تمنع الرموز المحددة بوقت هجمات إعادة التشغيل بجعل أي رمز تم اعتراضه عديم الفائدة في غضون لحظات. وتوفر تحليلات المسح مسار تدقيق يدعم متطلبات الامتثال.
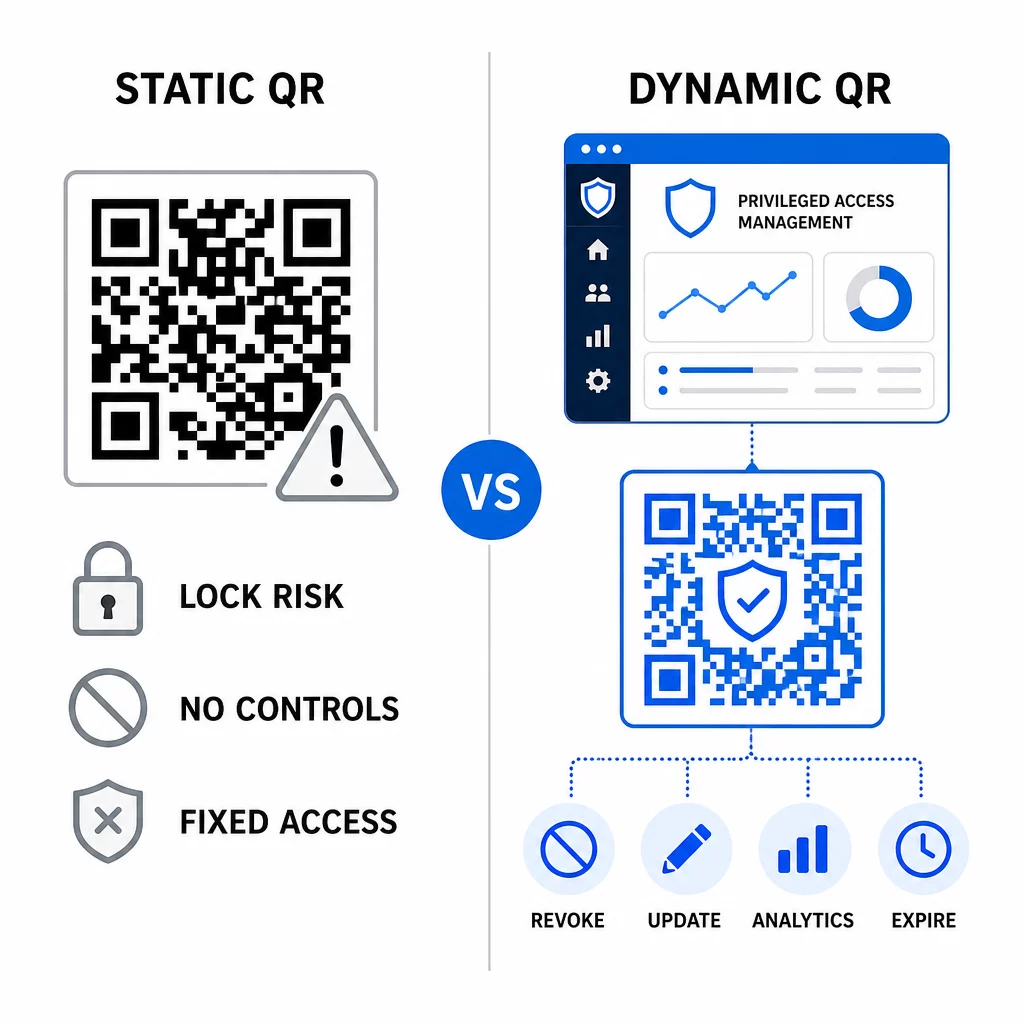
لا يزال بإمكان رموز QR الثابتة أن تلعب دورًا في حالات الاستخدام الداخلية منخفضة المخاطر – مثل الربط بالوثائق أو الموارد للقراءة فقط – ولكن لا ينبغي استخدامها لتدفقات المصادقة التي تتضمن الوصول المتميز.
اعتبارات الأمان الرئيسية لمصادقة PAM القائمة على رموز QR
يؤدي تطبيق مصادقة رمز QR في بيئة PAM إلى ظهور سطح هجوم خاص به. يعد فهم هذه المخاطر والتخفيف منها أمرًا ضروريًا قبل الطرح للإنتاج.
ضعف رمز QR للتسجيل. لا تنتهي صلاحية السر المشترك المشفر في رمز QR لتسجيل TOTP من تلقاء نفسه. إذا تم التقاط هذا الرمز في لقطة شاشة، أو إعادة توجيهه عبر البريد الإلكتروني، أو تخزينه في نسخة احتياطية، يمكن للمهاجم استخدامه لاحقًا لإعادة تسجيل جهاز وإنشاء رموز TOTP صالحة إلى أجل غير مسمى. التخفيف من ذلك مباشر: قم بتكوين رموز التسجيل لتنتهي صلاحيتها بعد مسح واحد ناجح. قم بتدقيق وتطهير أي رموز QR تاريخية للتسجيل مخزنة في أنظمة البريد الإلكتروني أو النسخ الاحتياطية، وأعد تسجيل المستخدمين المتأثرين برموز جديدة للاستخدام الفردي.
تصيد رموز QR (quishing). وثّق المهاجمون حملات ينتحلون فيها عمليات تسجيل المصادقة متعددة العوامل (MFA)، ويرسلون رسائل بريد إلكتروني توجه المستخدمين لمسح رمز QR ضار يؤدي إلى صفحة لجمع بيانات الاعتماد. درب مستخدميك على التعامل مع طلبات مسح رمز QR غير المرغوب فيها بشك، والتحقق بشكل مستقل من المرسل قبل المسح، واستخدام تطبيقات المصادقة التي تتعامل مع حمولة `otpauth://` ضمن بيئة معزولة بدلاً من فتح عناوين URL عشوائية. للحصول على إرشادات أعمق، انظر التحقق من الهوية باستخدام رمز QR في الأمن السيبراني.
إيقاف دعم الرسائل القصيرة (SMS). إرشادات NIST للهوية الرقمية تثبط صراحة استخدام الرسائل القصيرة والمكالمات الصوتية للمصادقة خارج النطاق بسبب مخاطر مثل تبديل بطاقة SIM، وتبديل الجهاز، ونقل الأرقام. يعد التسجيل باستخدام رمز QR القائم على TOTP مع تطبيقات المصادقة بديلاً أقوى تعترف به NIST كآلية صالحة خارج النطاق عند تسليمه عبر قناة ثانوية آمنة.
ربط الجهاز والقياسات الحيوية. ربط مصادقة رمز QR بالأجهزة المسجلة مسبقًا يضيف طبقة مادية لا يمكن للرسائل القصيرة توفيرها. إضافة التحقق البيومتري – بصمة الإصبع أو التعرف على الوجه – ينشئ نموذجًا ثلاثي العوامل: شيء تملكه (الجهاز المسجل)، شيء أنت عليه (القياسات الحيوية)، والرمز المحدد بوقت (يعتمد على السياق). للعمليات عالية المخاطر، قم بتكوين نوافذ TOTP أقصر أو اطلب خطوات تحقق إضافية.
الاختبار قبل النشر. دائماً اختبار تدفقات مصادقة رمز QR عبر أجهزة متعددة وأنظمة تشغيل وتطبيقات مصادقة قبل الدفع للإنتاج. تحقق من انتهاء صلاحية رموز التسجيل بعد الاستخدام، وأن الإلغاء يعمل كما هو متوقع، وأن مسارات الدخول الاحتياطية تعمل بشكل صحيح.
للحصول على نظرة شاملة حول تعزيز أمان تطبيق رمز QR الخاص بك، انظر أفضل الممارسات لأمان رمز الاستجابة السريعة (QR) في الدفاع السيبراني و أفضل ممارسات إنشاء رمز الاستجابة السريعة الآمن.
دمج مصادقة رمز QR مع المصادقة متعددة العوامل (MFA) وتسجيل الدخول الموحد (SSO) الحاليين
تعمل رموز QR بشكل جيد جنبًا إلى جنب مع البنية التحتية للمصادقة الحالية بدلاً من استبدالها بالكامل. في إعدادات المصادقة متعددة العوامل (MFA)، يعمل TOTP القائم على رمز QR كعامل “شيء تملكه”، مكملاً كلمة مرور أو قياسًا حيويًا. في بيئات تسجيل الدخول الموحد (SSO)، يمكن أن يعمل رمز QR كخطوة التحدي والاستجابة التي تؤكد حيازة الجهاز قبل إصدار رمز الجلسة. لمقارنة مفصلة لهذه الأساليب، انظر رموز QR مقابل كلمات المرور في تسجيل الدخول الموحد (SSO).
يمتد نمط التسجيل أيضًا إلى ما وراء إدارة الوصول المتميز (PAM). يمكن للفرق التي تستخدم بالفعل مديري كلمات المرور مثل LastPass اتباع عملية إعداد مسح رمز QR متطابقة تقريبًا – المسح للربط، التأكيد باستخدام رمز TOTP، تخزين رموز الاسترداد – مما يجعل سير العمل مألوفًا للمستخدمين الذين قاموا بالفعل بإعداد المصادقة متعددة العوامل (MFA) في أماكن أخرى. انظر دليل إعداد رمز QR لـ LastPass للحصول على مرجع خطوة بخطوة.
كل محاولة مصادقة في نظام مُعد جيدًا يجب أن تُنشئ إدخال سجل يلتقط معرف رمز الاستجابة السريعة، ومعلومات الجهاز، ونتيجة القياسات الحيوية إن وجدت، والطابع الزمني، والموقع الجغرافي. هذه السجلات حاسمة لعمليات تدقيق الامتثال، واكتشاف الشذوذ، والاستجابة للحوادث.
الميزات المتقدمة: التحليلات، التخصيص، والتحكم في الوقت الفعلي
تضيف منصات رموز الاستجابة السريعة للمؤسسات إمكانيات تتجاوز إنشاء الرموز الأساسي وتكون ذات صلة مباشرة بعمليات إدارة الوصول المتميز (PAM).
تحليلات فورية تتيح لفرق الأمن مراقبة أنماط المصادقة فور حدوثها. تشمل المقاييس الجديرة بالتتبع الطوابع الزمنية للمسح، وأنواع الأجهزة، والمواقع الجغرافية، وخطوط الأساس لسلوك المستخدم. يمكن للخوارزميات التي تشير إلى الانحرافات – نوع جهاز غير عادي، مسح من بلد غير متوقع، ارتفاع في محاولات الفشل – أن تؤدي إلى مصادقة متعددة المستويات أو تنبيهات تلقائية. لمزيد من المعلومات حول شكل هذه المقاييس عمليًا، انظر كيف تبسط رموز QR المصادقة متعددة العوامل.
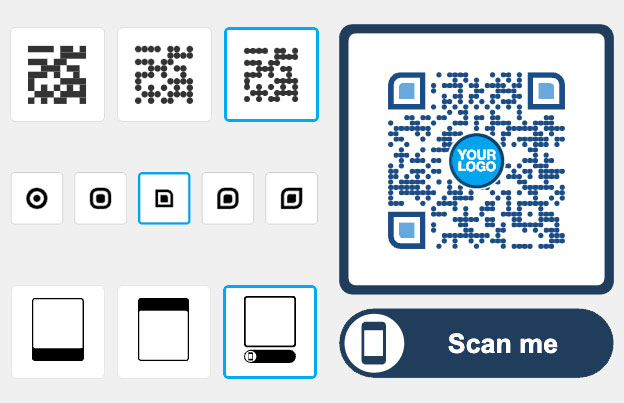
رموز المصادقة ذات العلامة التجارية تخدم وظيفة أمنية عملية تتجاوز الجماليات. عندما تستخدم مؤسستك رموز QR متسقة وذات علامة تجارية تحمل شعارات الشركة وأنظمة الألوان، يطور المستخدمون خطًا أساسيًا مرئيًا لطلبات المصادقة المشروعة. يصبح الرمز الذي ينحرف عن هذا الخط الأساسي علامة تحذير. يضمن توفير تباين ألوان كافٍ – بنسبة 4.5:1 على الأقل – أيضًا إمكانية مسح الرموز بشكل موثوق عبر الأجهزة وظروف الإضاءة المختلفة.
التحكم الديناميكي هي الميزة التي تقلل بشكل مباشر مخاطر التشغيل. عندما يغادر موظف، يمكنك إلغاء تنشيط رموزه على الفور من لوحة تحكم مركزية دون انتظار دورات تدوير بيانات الاعتماد. عند اكتشاف حادث أمني، يمكنك إلغاء وإعادة إصدار الرموز دون إعادة الطباعة. الـ مولد QR code ديناميكي على Pageloot يدعم جميع هذه العمليات، مع تتبع المسح في الوقت الفعلي والوجهات القابلة للتحرير المضمنة.
للفرق التي تتعامل مع بيانات الاعتماد المشفرة أو بيانات الرمز المميز ضمن حمولات QR، انظر رموز QR المشفرة لمنصات المصادقة للحصول على إرشادات حول أساليب تشفير AES و RSA.
تطبيقات الصناعة
ينطبق نفس نموذج PAM القائم على QR عبر الصناعات ذات ملفات تعريف الوصول المتميز المختلفة.
في الخدمات المصرفية والمالية, ، يستخدم المسؤولون رموز QR حساسة للوقت للوصول إلى أنظمة البنوك الأساسية، ومنصات التداول، وقواعد بيانات العملاء. يتم تسجيل كل جلسة مميزة مقابل الرمز المحدد المستخدم، مما يوفر مسار تدقيق واضح للامتثال التنظيمي.
في تطوير البرمجيات, ، تستخدم الفرق الموزعة رموز QR للوصول إلى أنظمة الإنتاج ومستودعات الأكواد وخطوط أنابيب النشر بدون بيانات اعتماد ثابتة. تسرع الرموز الديناميكية عملية الإعداد وتجعل عملية إنهاء الخدمة فورية – لا انتظار لانتشار دورات كلمات المرور.
في الرعاية الصحية, ، يمكن للموظفين السريريين الذين يتنقلون بين محطات العمل المصادقة بسرعة عن طريق المسح بدلاً من الكتابة، مما يقلل من احتكاك تسجيل الدخول مع الحفاظ على مسارات التدقيق المطلوبة بموجب HIPAA.
النمط ثابت: رموز QR مدمجة مع الإدارة الديناميكية والتحليلات تمنح فرق الأمان التحكم الذي يحتاجونه دون إبطاء المستخدمين الذين يعتمدون على وصول سريع وموثوق. مصادقة رمز QR ليست بديلاً لاستراتيجية PAM ناضجة – إنها آلية تعزز أحد أكثر مكونات PAM ضعفاً. عن طريق استبدال بيانات الاعتماد الثابتة برموز مقيدة بالوقت والجهاز، وفرض التسجيل لمرة واحدة، ومراقبة كل حدث مصادقة، فإنك تسد الثغرات المتعلقة بالتصيد الاحتيالي وسرقة بيانات الاعتماد التي تتركها الطرق القديمة مفتوحة. ابدأ بتمكين تسجيل QR في إعدادات المصادقة لمنصة PAM الخاصة بك، وحدد سياسات MFA الخاصة بك، واستخدم الرموز الديناميكية مع منصة إدارة مركزية للحفاظ على التحكم في الوصول في الوقت الفعلي.
أنشئ وادِر رموز QR لسير عمل المصادقة الخاص بك استخدم ال مولد رمز الاستجابة السريعة للبدء، أو استكشف الـ مولد QR code ديناميكي لرموز التسجيل التي يمكنك تحديثها وتتبعها وإلغائها من لوحة تحكم واحدة.
الأسئلة الشائعة
أثناء التسجيل، يقوم نظام PAM بإنشاء مفتاح سري مشترك ويشفره كرمز QR باستخدام تنسيق URI `otpauth://totp/`. يقوم المستخدم بمسح هذا باستخدام تطبيق مصادقة، والذي يخزن السر على الجهاز. عند تسجيل الدخول، يقوم التطبيق والخادم بحساب رمز مرور مدته 30 ثانية بشكل مستقل من ذلك السر والوقت الحالي. ولأن الرمز مقيد بالوقت ومقيد بالجهاز، فإن اعتراضه أثناء النقل لا يوفر أي قيمة دائمة للمهاجم.
ثغرة رمز الاستجابة السريعة للتسجيل هي الخطر الأكثر شيوعًا الذي يتم التغاضي عنه. السر الخاص بـ TOTP المضمن في رمز الاستجابة السريعة للتسجيل لا تنتهي صلاحيته من تلقاء نفسه، لذا فإن أي لقطة شاشة، أو إعادة توجيه بريد إلكتروني، أو نسخة احتياطية من ذلك الرمز تظل قابلة للاستخدام إلى أجل غير مسمى. خفف من هذا عن طريق تهيئة رموز التسجيل لتنتهي صلاحيتها بعد مسح ناجح واحد، وقم بتدقيق أنظمة البريد الإلكتروني والنسخ الاحتياطي الخاصة بك لتطهير أي رموز تسجيل تاريخية مخزنة.
فضل دائمًا رموز QR الديناميكية لسير عمل المصادقة وتسجيل MFA. يمكن إلغاء الرموز الديناميكية فورًا في حالة فقدان الجهاز، وتحديثها دون إعادة توزيع المواد المادية، ومراقبتها باستخدام تحليلات في الوقت الفعلي. الرموز الثابتة مناسبة فقط للمحتوى منخفض المخاطر والقراءة فقط حيث لا يلزم الإلغاء الفوري وتسجيل التدقيق.