क्या आप अपने व्यवस्थापकों के लिए परेशानी पैदा किए बिना विशेषाधिकार प्राप्त खातों को सुरक्षित करने के लिए संघर्ष कर रहे हैं? स्थैतिक पासवर्ड और पुरानी MFA विधियाँ PAM वातावरण को फ़िशिंग, क्रेडेंशियल चोरी और सत्र अपहरण के प्रति उजागर करती हैं। यह पृष्ठ बताता है कि QR कोड-आधारित प्रमाणीकरण उन कमियों को कैसे दूर करता है – जिसमें खतरे का परिदृश्य, नामांकन कैसे काम करता है, TOTP यांत्रिकी, और आपकी टीम को इसे सही ढंग से लागू करने के लिए आवश्यक सुरक्षा अभ्यास शामिल हैं।.
पारंपरिक PAM प्रमाणीकरण क्यों कम पड़ता है
विशेषाधिकार प्राप्त एक्सेस प्रबंधन सिस्टम आपके संगठन में सबसे संवेदनशील खातों की सुरक्षा करते हैं। जब वे खाते स्थैतिक पासवर्ड, साझा क्रेडेंशियल, या SMS-आधारित MFA पर निर्भर करते हैं, तो हमलावरों के पास उनका फायदा उठाने के लिए अच्छी तरह से प्रलेखित रास्ते होते हैं।.
फ़िशिंग और क्रेडेंशियल चोरी सबसे आम प्रवेश बिंदु बने हुए हैं। विशेषाधिकार प्राप्त उपयोगकर्ताओं को ठीक इसलिए लक्षित किया जाता है क्योंकि उनके खाते महत्वपूर्ण सिस्टम को अनलॉक करते हैं। यहां तक कि अनुभवी प्रशासक भी विश्वसनीय नकली लॉगिन पृष्ठों से धोखा खा सकते हैं, खासकर जब हमलावर विक्रेताओं या IT सहायता का प्रतिरूपण करने के लिए सोशल इंजीनियरिंग का उपयोग करते हैं। एक बार क्रेडेंशियल चोरी हो जाने के बाद, हमलावर पार्श्व रूप से आगे बढ़ते हैं, विशेषाधिकारों को बढ़ाते हैं, और लगातार पहुंच बनाए रखते हैं।.
साझा खाते समस्या को और बढ़ा देते हैं। जब कई व्यवस्थापक एक ही क्रेडेंशियल का उपयोग करते हैं, तो व्यक्तिगत जवाबदेही गायब हो जाती है। उल्लंघन की जांच रुक जाती है, अनुपालन निगरानी टूट जाती है, और एक ही समझौता किया गया पासवर्ड कई सिस्टमों में पहुंच को अनलॉक कर देता है।.
सत्र अपहरण तीसरा बड़ा जोखिम प्रस्तुत करता है। एक वैध प्रमाणीकरण घटना के बाद, हमलावर सत्र टोकन को रोक सकते हैं, कुकीज़ का फायदा उठा सकते हैं, या प्रमाणित उपयोगकर्ताओं का प्रतिरूपण करने के लिए मैन-इन-द-मिडल तकनीकों का उपयोग कर सकते हैं – यह सब मूल पासवर्ड को जाने बिना। लगातार सत्र टोकन इन हमलों का पता लगाना विशेष रूप से कठिन बनाते हैं, क्योंकि हमलावर सामान्य प्रशासनिक ट्रैफ़िक के साथ घुलमिल जाता है।.
ये कमजोरियां एक मूल कारण साझा करती हैं: प्रमाणीकरण जो स्थैतिक, पुन: प्रयोज्य रहस्यों पर निर्भर करता है। QR कोड-आधारित प्रमाणीकरण इसे सीधे संबोधित करता है।.
PAM में QR कोड प्रमाणीकरण कैसे काम करता है
QR कोड प्रमाणीकरण स्थैतिक क्रेडेंशियल को गतिशील, डिवाइस-विशिष्ट कोड से बदल देता है। पासवर्ड टाइप करने के बजाय, एक व्यवस्थापक एक पंजीकृत मोबाइल डिवाइस के साथ एक QR कोड स्कैन करता है। डिवाइस कोड को पढ़ता है, हार्डवेयर में संग्रहीत सुरक्षित कुंजियों को लागू करता है, और सेकंडों में प्रमाणीकरण पूरा करता है।.
एंटरप्राइज़ PAM वातावरण में सबसे आम कार्यान्वयन QR कोड को इसके साथ जोड़ता है TOTP (समय-आधारित वन-टाइम पासवर्ड) जैसा कि RFC 6238 में परिभाषित किया गया है। यह प्रवाह इस प्रकार काम करता है:
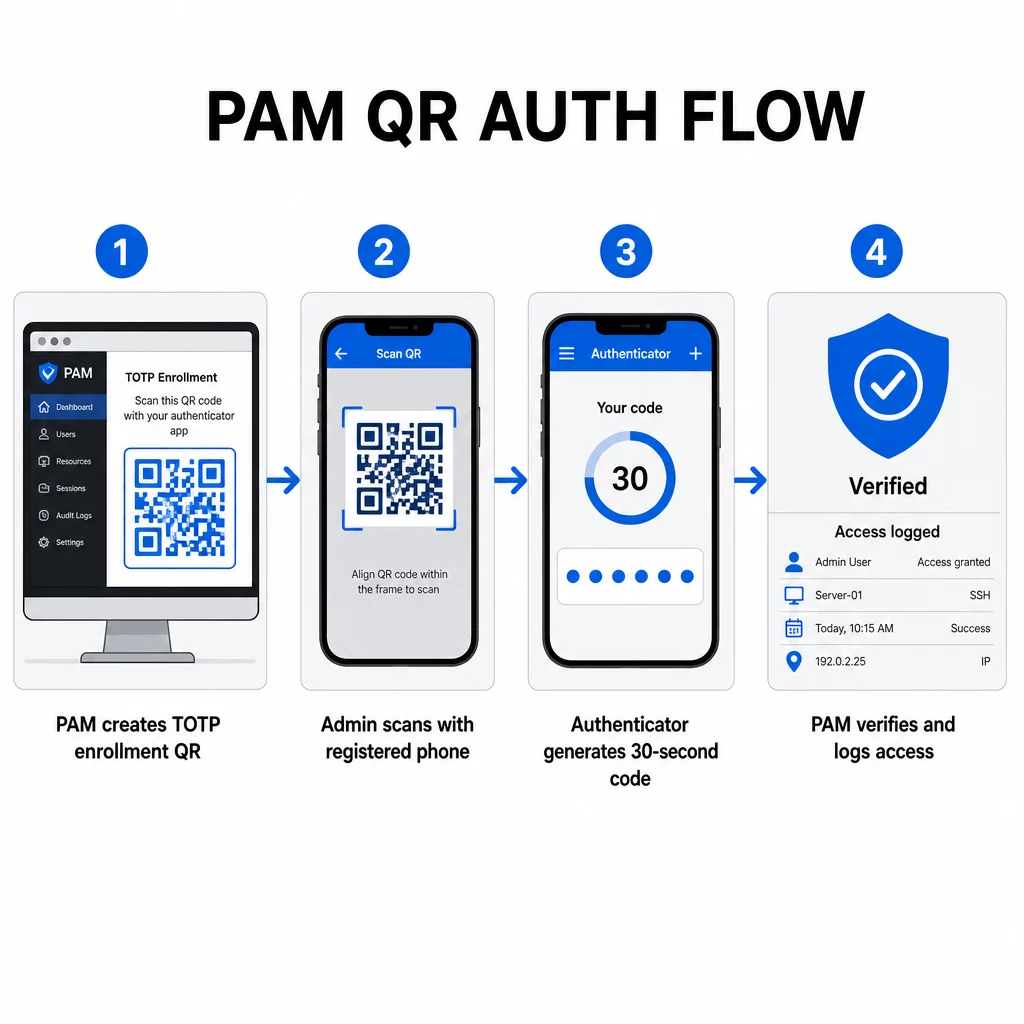
- नामांकन के दौरान, सिस्टम एक साझा गुप्त कुंजी उत्पन्न करता है और इसे `otpauth://totp/LABEL?secret=SECRET&issuer=ISSUER` जैसे URI के रूप में एक QR कोड में एन्कोड करता है।
- उपयोगकर्ता इस QR कोड को एक प्रमाणीकरण ऐप (जैसे Google Authenticator, Microsoft Authenticator, या Okta Verify) से स्कैन करता है, जो गुप्त जानकारी को डिवाइस पर स्थानीय रूप से संग्रहीत करता है
- लॉगिन पर, ऐप वर्तमान यूनिक्स समय से प्राप्त समय-आधारित काउंटर पर HOTP एल्गोरिथम लागू करता है, जिससे एक वन-टाइम पासकोड उत्पन्न होता है जो डिफ़ॉल्ट रूप से 30 सेकंड के लिए वैध होता है
- सर्वर स्वतंत्र रूप से वही गणना करता है और क्लॉक ड्रिफ्ट को समायोजित करने के लिए वर्तमान और तुरंत पिछले समय चरण से कोड स्वीकार करता है
क्योंकि पासकोड समय और डिवाइस-बाउंड गुप्त जानकारी से प्राप्त होता है – नेटवर्क पर प्रसारित नहीं होता है – इसे ट्रांज़िट में इंटरसेप्ट करने से कोई स्थायी मूल्य नहीं मिलता है। प्रत्येक कोड 30 सेकंड के भीतर बेकार हो जाता है।.
CyberArk जैसे प्लेटफ़ॉर्म इस मॉडल को सीधे लागू करते हैं। व्यवस्थापक QR कोड-आधारित उपयोगकर्ता नामांकन को इसके अंतर्गत सक्षम करते हैं: सेटिंग्स → प्रमाणीकरण → प्लेटफ़ॉर्म → सुरक्षा सेटिंग्स → प्रमाणीकरण विकल्प, फिर MFA नीतियां परिभाषित करते हैं जो पहले लॉगिन पर नामांकन विज़ार्ड को ट्रिगर करती हैं। CyberArk Identity मोबाइल ऐप “QR के साथ नामांकन करें” विकल्प का भी समर्थन करता है, जहाँ उपयोगकर्ता अपने डिवाइस को MFA कारक के रूप में सक्रिय करने के लिए Identity पोर्टल पर प्रस्तुत कोड को स्कैन करते हैं।.
QR कोड MFA नामांकन सेट करना
PAM वातावरण में QR-आधारित MFA कॉन्फ़िगर करने वाले DevOps इंजीनियरों के लिए, सामान्य नामांकन प्रक्रिया विशिष्ट प्लेटफ़ॉर्म की परवाह किए बिना इन चरणों का पालन करती है:
- प्लेटफ़ॉर्म की प्रमाणीकरण सेटिंग्स में QR नामांकन सक्षम करें।. अधिकांश एंटरप्राइज़ PAM सिस्टम इसे प्रमाणीकरण या सुरक्षा कॉन्फ़िगरेशन विकल्पों के तहत एक टॉगल के रूप में प्रदर्शित करते हैं।.
- एक MFA नीति परिभाषित करें जो यह निर्धारित करती है कि किन उपयोगकर्ताओं या भूमिकाओं को MFA की आवश्यकता है, इसे कब लागू किया जाता है, और पहले लॉगिन पर क्या होता है।.
- नामांकन QR कोड प्रस्तुत करें उपयोगकर्ता को उनके पहले प्रमाणित सत्र के दौरान। कोड साझा TOTP गुप्त को `otpauth://` URI प्रारूप में एन्कोड करता है।.
- उपयोगकर्ता को स्कैन करने के लिए मार्गदर्शन करें कोड को अपने पंजीकृत प्रमाणीकरण ऐप का उपयोग करके। उन मामलों के लिए मैन्युअल एंट्री फ़ॉलबैक (कच्ची गुप्त कुंजी) प्रदान करें जहाँ कैमरा कोड को पढ़ नहीं सकता है।.
- नामांकन सत्यापित करें सेटअप पूरा करने से पहले उपयोगकर्ता से TOTP कोड सबमिट करने के लिए कहकर, यह पुष्टि करते हुए कि रहस्य सही ढंग से स्थानांतरित हो गया है।.
- बैकअप रिकवरी कोड जनरेट और स्टोर करें ताकि उपयोगकर्ता अपना डिवाइस खोने पर लॉक आउट न हों।.
बड़े पैमाने पर रोलआउट का प्रबंधन करने वाली टीमों के लिए, इस नामांकन प्रवाह को एक के साथ जोड़ना डायनामिक QR कोड जनरेटर आपको नामांकन कोड को केंद्रीय रूप से अपडेट करने, ट्रैक करने और रद्द करने की सुविधा देता है – यह तब महत्वपूर्ण है जब क्रेडेंशियल को घुमाने की आवश्यकता हो या जब किसी डिवाइस के खो जाने की सूचना दी गई हो।.
बड़े पैमाने पर प्रमाणीकरण QR कोड को ट्रैक और प्रबंधित करें एक वितरित टीम में QR कोड जारी करने, अपडेट करने या रद्द करने की आवश्यकता है? का उपयोग करें डायनामिक QR कोड जनरेटर रीयल-टाइम एनालिटिक्स और केंद्रीकृत प्रबंधन के साथ संपादन योग्य कोड बनाने के लिए।.
PAM वातावरण में डायनामिक बनाम स्टैटिक QR कोड
स्टैटिक और डायनामिक QR कोड के बीच का चुनाव PAM वर्कफ़्लो के लिए सीधे सुरक्षा निहितार्थ रखता है।.
| फीचर | स्टैटिक क्यूआर कोड | डायनामिक क्यूआर कोड |
|---|---|---|
| निर्माण के बाद सामग्री | निश्चित, बदला नहीं जा सकता | किसी भी समय संपादन योग्य |
| निरस्तीकरण | पुनः जारी करने और पुनर्वितरित करने की आवश्यकता है | एक केंद्रीय डैशबोर्ड से, तुरंत |
| एनालिटिक्स | कोई नहीं | टाइमस्टैम्प, डिवाइस प्रकार, स्थान स्कैन करें |
| रिप्ले अटैक का जोखिम | उच्च (कोड स्थायी है) | कम (समाप्ति और एकल-उपयोग विकल्प) |
| सर्वोत्तम उपयोग का मामला | कम जोखिम वाला, एक बार का कंटेंट | विशेषाधिकार प्राप्त पहुंच, संवेदनशील वर्कफ़्लो |
PAM प्रमाणीकरण और MFA नामांकन के लिए, गतिशील QR कोड को दृढ़ता से प्राथमिकता दी जाती है। यदि किसी डिवाइस के खो जाने की सूचना मिलती है, तो एक व्यवस्थापक संबंधित नामांकन कोड को तुरंत निष्क्रिय कर सकता है। समय-सीमित कोड किसी भी इंटरसेप्ट किए गए कोड को कुछ ही क्षणों में बेकार करके रिप्ले हमलों को रोकते हैं। और स्कैन एनालिटिक्स एक ऑडिट ट्रेल प्रदान करते हैं जो अनुपालन आवश्यकताओं का समर्थन करता है।.
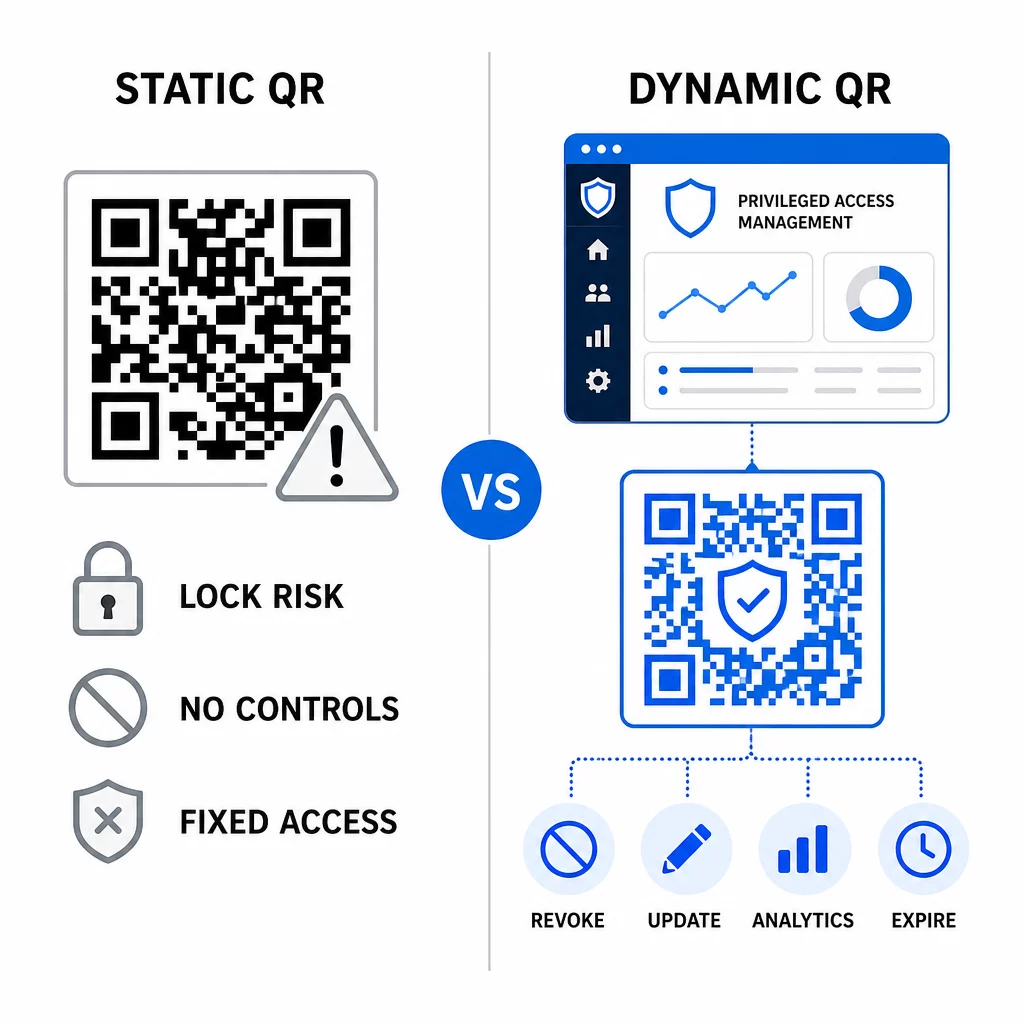
स्थिर QR कोड अभी भी कम जोखिम वाले आंतरिक उपयोग के मामलों में एक भूमिका निभा सकते हैं – जैसे दस्तावेज़ों या केवल-पठन संसाधनों से लिंक करना – लेकिन उनका उपयोग विशेषाधिकार प्राप्त पहुंच वाले प्रमाणीकरण प्रवाह के लिए नहीं किया जाना चाहिए।.
QR-आधारित PAM प्रमाणीकरण के लिए प्रमुख सुरक्षा विचार
PAM वातावरण में QR कोड प्रमाणीकरण लागू करने से इसकी अपनी हमला सतह बनती है। उत्पादन में रोल आउट करने से पहले इन जोखिमों को समझना और उन्हें कम करना आवश्यक है।.
नामांकन QR कोड भेद्यता।. TOTP नामांकन QR कोड में एन्कोड किया गया साझा रहस्य अपने आप समाप्त नहीं होता है। यदि उस कोड को स्क्रीनशॉट में कैप्चर किया जाता है, ईमेल के माध्यम से अग्रेषित किया जाता है, या बैकअप में संग्रहीत किया जाता है, तो एक हमलावर बाद में इसका उपयोग किसी डिवाइस को फिर से नामांकित करने और अनिश्चित काल तक वैध TOTP कोड उत्पन्न करने के लिए कर सकता है। शमन सीधा है: नामांकन कोड को एक सफल स्कैन के बाद समाप्त होने के लिए कॉन्फ़िगर करें। ईमेल सिस्टम या बैकअप में संग्रहीत किसी भी ऐतिहासिक नामांकन QR कोड का ऑडिट करें और उन्हें हटा दें, और प्रभावित उपयोगकर्ताओं को नए एकल-उपयोग कोड के साथ फिर से नामांकित करें।.
QR कोड फ़िशिंग (क्विशिंग)।. हमलावरों ने ऐसे अभियानों का दस्तावेजीकरण किया है जहाँ वे MFA नामांकन प्रक्रियाओं का प्रतिरूपण करते हैं, ऐसे ईमेल भेजते हैं जो उपयोगकर्ताओं को एक दुर्भावनापूर्ण QR कोड स्कैन करने का निर्देश देते हैं जो क्रेडेंशियल-हार्वेस्टिंग पेज पर ले जाता है। अपने उपयोगकर्ताओं को अवांछित QR-स्कैन अनुरोधों को संदेह के साथ देखने, स्कैन करने से पहले प्रेषक को स्वतंत्र रूप से सत्यापित करने और ऐसे प्रमाणीकरण ऐप्स का उपयोग करने के लिए प्रशिक्षित करें जो मनमाने URL खोलने के बजाय सैंडबॉक्स वातावरण के भीतर `otpauth://` पेलोड को संभालते हैं। गहन मार्गदर्शन के लिए, देखें साइबर सुरक्षा में QR कोड पहचान सत्यापन.
SMS का अप्रचलन।. NIST का डिजिटल पहचान मार्गदर्शन SIM स्वैपिंग, डिवाइस स्वैप और नंबर पोर्टिंग जैसे जोखिमों के कारण आउट-ऑफ-बैंड प्रमाणीकरण के लिए SMS और वॉयस कॉल के उपयोग को स्पष्ट रूप से हतोत्साहित करता है। प्रमाणीकरण ऐप्स के साथ TOTP-आधारित QR नामांकन एक मजबूत विकल्प है जिसे NIST एक सुरक्षित द्वितीयक चैनल के माध्यम से वितरित किए जाने पर एक वैध आउट-ऑफ-बैंड तंत्र के रूप में स्वीकार करता है।.
डिवाइस बाइंडिंग और बायोमेट्रिक्स।. QR कोड प्रमाणीकरण को पूर्व-पंजीकृत उपकरणों से जोड़ना एक हार्डवेयर परत जोड़ता है जो SMS प्रदान नहीं कर सकता। बायोमेट्रिक सत्यापन – फिंगरप्रिंट या चेहरे की पहचान – जोड़ने से एक त्रि-कारक मॉडल बनता है: कुछ जो आपके पास है (पंजीकृत डिवाइस), कुछ जो आप हैं (बायोमेट्रिक्स), और समय-बद्ध कोड (संदर्भ-निर्भर)। उच्च-जोखिम वाले ऑपरेशनों के लिए, छोटे TOTP विंडो कॉन्फ़िगर करें या अतिरिक्त सत्यापन चरणों की आवश्यकता करें।.
परिनियोजन से पहले परीक्षण।. हमेशा QR कोड प्रमाणीकरण प्रवाह का परीक्षण करें उत्पादन में धकेलने से पहले कई उपकरणों, ऑपरेटिंग सिस्टम और प्रमाणीकरण ऐप्स पर। सत्यापित करें कि नामांकन कोड उपयोग के बाद समाप्त हो जाते हैं, कि निरस्तीकरण अपेक्षा के अनुरूप काम करता है, और कि फ़ॉलबैक एंट्री पाथ सही ढंग से कार्य करते हैं।.
अपने QR कोड कार्यान्वयन को मजबूत करने के लिए एक व्यापक नज़र के लिए, देखें साइबर रक्षा में क्यूआर कोड सुरक्षा के लिए सर्वोत्तम अभ्यास तथा सुरक्षित क्यूआर कोड जनरेशन की सर्वोत्तम प्रथाएँ.
मौजूदा MFA और SSO के साथ QR प्रमाणीकरण को एकीकृत करना
QR कोड मौजूदा प्रमाणीकरण अवसंरचना के साथ अच्छी तरह से काम करते हैं बजाय इसके कि इसे पूरी तरह से बदल दें। MFA सेटअप में, QR-आधारित TOTP “कुछ जो आपके पास है” कारक के रूप में कार्य करता है, जो पासवर्ड या बायोमेट्रिक को पूरक करता है। SSO वातावरण में, एक QR कोड चुनौती-प्रतिक्रिया चरण के रूप में कार्य कर सकता है जो सत्र टोकन जारी करने से पहले डिवाइस के कब्जे की पुष्टि करता है। इन दृष्टिकोणों की विस्तृत तुलना के लिए, देखें SSO में QR कोड बनाम पासवर्ड.
नामांकन पैटर्न PAM से भी आगे बढ़ता है। LastPass जैसे पासवर्ड मैनेजर का उपयोग करने वाली टीमें लगभग समान QR-स्कैन सेटअप प्रक्रिया का पालन कर सकती हैं – लिंक करने के लिए स्कैन करें, TOTP कोड के साथ पुष्टि करें, रिकवरी कोड स्टोर करें – जिससे उन उपयोगकर्ताओं के लिए वर्कफ़्लो परिचित हो जाता है जिन्होंने पहले ही कहीं और MFA सेट कर लिया है। देखें LastPass QR कोड सेटअप गाइड चरण-दर-चरण संदर्भ के लिए।.
अच्छी तरह से कॉन्फ़िगर किए गए सिस्टम में प्रत्येक प्रमाणीकरण प्रयास को QR कोड पहचानकर्ता, डिवाइस जानकारी, यदि लागू हो तो बायोमेट्रिक परिणाम, टाइमस्टैम्प और भौगोलिक स्थान को कैप्चर करने वाली एक लॉग प्रविष्टि उत्पन्न करनी चाहिए। ये लॉग अनुपालन ऑडिट, विसंगति का पता लगाने और घटना प्रतिक्रिया के लिए महत्वपूर्ण हैं।.
उन्नत सुविधाएँ: विश्लेषण, अनुकूलन और वास्तविक समय नियंत्रण
एंटरप्राइज़ QR कोड प्लेटफ़ॉर्म बुनियादी कोड जनरेशन से परे ऐसी क्षमताएँ जोड़ते हैं जो सीधे PAM संचालन से संबंधित हैं।.
रियल-टाइम एनालिटिक्स सुरक्षा टीमों को प्रमाणीकरण पैटर्न की निगरानी करने दें जैसे वे होते हैं। ट्रैक करने योग्य मेट्रिक्स में स्कैन टाइमस्टैम्प, डिवाइस प्रकार, भौगोलिक स्थान और उपयोगकर्ता व्यवहार बेसलाइन शामिल हैं। विचलन को चिह्नित करने वाले एल्गोरिदम – एक असामान्य डिवाइस प्रकार, एक अप्रत्याशित देश से स्कैन, विफल प्रयासों में वृद्धि – स्टेप-अप प्रमाणीकरण या स्वचालित अलर्ट को ट्रिगर कर सकते हैं। व्यवहार में ये मेट्रिक्स कैसे दिखते हैं, इस बारे में अधिक जानकारी के लिए, देखें कि क्यूआर कोड मल्टी-फैक्टर प्रमाणीकरण को कैसे सरल बनाते हैं.
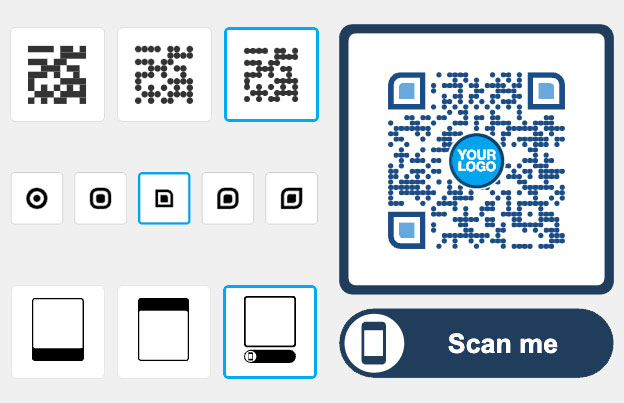
ब्रांडेड प्रमाणीकरण कोड सौंदर्यशास्त्र से परे एक व्यावहारिक सुरक्षा कार्य करते हैं। जब आपका संगठन कंपनी के लोगो और रंग योजनाओं के साथ सुसंगत, ब्रांडेड QR कोड का उपयोग करता है, तो उपयोगकर्ता वैध प्रमाणीकरण अनुरोधों के लिए एक दृश्य आधार रेखा विकसित करते हैं। एक कोड जो उस आधार रेखा से विचलित होता है, एक चेतावनी संकेत बन जाता है। पर्याप्त रंग कंट्रास्ट सुनिश्चित करना – कम से कम 4.5:1 का अनुपात – कोड को विभिन्न उपकरणों और प्रकाश स्थितियों में भी विश्वसनीय रूप से स्कैन करने योग्य रखता है।.
गतिशील नियंत्रण वह सुविधा है जो परिचालन जोखिम को सबसे सीधे कम करती है। जब कोई कर्मचारी छोड़ता है, तो आप क्रेडेंशियल रोटेशन चक्रों की प्रतीक्षा किए बिना केंद्रीय डैशबोर्ड से उनके कोड को तुरंत निष्क्रिय कर देते हैं। जब कोई सुरक्षा घटना का पता चलता है, तो आप बिना पुनर्मुद्रण के रद्द और पुनः जारी करते हैं। The डायनामिक QR कोड जनरेटर Pageloot पर इन सभी वर्कफ़्लो का समर्थन करता है, जिसमें वास्तविक समय स्कैन ट्रैकिंग और संपादन योग्य गंतव्य अंतर्निहित हैं।.
QR पेलोड के भीतर एन्क्रिप्टेड क्रेडेंशियल या टोकन डेटा को संभालने वाली टीमों के लिए, देखें प्रमाणीकरण प्लेटफार्मों के लिए एन्क्रिप्टेड QR कोड AES और RSA एन्क्रिप्शन दृष्टिकोणों पर मार्गदर्शन के लिए।.
उद्योग अनुप्रयोग
वही QR-आधारित PAM मॉडल विभिन्न विशेषाधिकार प्राप्त एक्सेस प्रोफाइल वाले उद्योगों में लागू होता है।.
में बैंकिंग और वित्तीय सेवाएँ, प्रशासक कोर बैंकिंग सिस्टम, ट्रेडिंग प्लेटफॉर्म और ग्राहक डेटाबेस तक पहुंचने के लिए समय-संवेदनशील QR कोड का उपयोग करते हैं। प्रत्येक विशेषाधिकार प्राप्त सत्र का उपयोग किए गए विशिष्ट कोड के विरुद्ध लॉग किया जाता है, जो नियामक अनुपालन के लिए एक स्पष्ट ऑडिट ट्रेल प्रदान करता है।.
में सॉफ्टवेयर विकास, वितरित टीमें स्थिर क्रेडेंशियल के बिना उत्पादन प्रणालियों, कोड रिपॉजिटरी और परिनियोजन पाइपलाइनों तक पहुंचने के लिए क्यूआर कोड का उपयोग करती हैं। डायनामिक कोड ऑनबोर्डिंग को गति देते हैं और ऑफबोर्डिंग को तत्काल बनाते हैं - पासवर्ड रोटेशन के प्रचारित होने का इंतजार नहीं करना पड़ता।.
में स्वास्थ्य देखभाल, क्लिनिकल स्टाफ जो वर्कस्टेशन के बीच घूमते हैं, वे टाइप करने के बजाय स्कैन करके जल्दी से प्रमाणित कर सकते हैं, जिससे HIPAA द्वारा आवश्यक ऑडिट ट्रेल्स को बनाए रखते हुए लॉगिन घर्षण कम होता है।.
पैटर्न सुसंगत है: क्यूआर कोड, डायनामिक प्रबंधन और एनालिटिक्स के साथ मिलकर सुरक्षा टीमों को वह नियंत्रण देते हैं जिसकी उन्हें आवश्यकता होती है, बिना उन उपयोगकर्ताओं को धीमा किए जो तेज़, विश्वसनीय पहुंच पर निर्भर करते हैं। क्यूआर कोड प्रमाणीकरण एक परिपक्व PAM रणनीति का प्रतिस्थापन नहीं है - यह एक ऐसा तंत्र है जो PAM के सबसे कमजोर घटकों में से एक को मजबूत करता है। स्थिर क्रेडेंशियल को समय-बद्ध, डिवाइस-बद्ध कोड से बदलकर, एकल-उपयोग नामांकन को लागू करके, और प्रत्येक प्रमाणीकरण घटना की निगरानी करके, आप फ़िशिंग और क्रेडेंशियल-चोरी के उन अंतरालों को बंद कर देते हैं जिन्हें पुरानी विधियाँ खुला छोड़ देती हैं। अपनी PAM प्लेटफ़ॉर्म की प्रमाणीकरण सेटिंग्स में क्यूआर नामांकन को सक्षम करके शुरू करें, अपनी MFA नीतियों को परिभाषित करें, और पहुंच पर वास्तविक समय नियंत्रण बनाए रखने के लिए एक केंद्रीकृत प्रबंधन प्लेटफ़ॉर्म के साथ डायनामिक कोड का उपयोग करें।.
अपने प्रमाणीकरण वर्कफ़्लो के लिए क्यूआर कोड बनाएं और प्रबंधित करें उपयोग क्यूआर कोड जनरेटर शुरू करने के लिए, या अन्वेषण करें डायनामिक QR कोड जनरेटर नामांकन कोड के लिए जिन्हें आप एक ही डैशबोर्ड से अपडेट, ट्रैक और रद्द कर सकते हैं।.
अक्सर पूछे जाने वाले सवाल
नामांकन के दौरान, पीएएम सिस्टम एक साझा गुप्त कुंजी उत्पन्न करता है और इसे `otpauth://totp/` यूआरआई प्रारूप का उपयोग करके एक क्यूआर कोड के रूप में एन्कोड करता है। उपयोगकर्ता इसे एक प्रमाणीकरण ऐप के साथ स्कैन करता है, जो डिवाइस पर गुप्त कुंजी संग्रहीत करता है। लॉगिन पर, ऐप और सर्वर उस गुप्त कुंजी और वर्तमान समय से स्वतंत्र रूप से एक 30-सेकंड का पासकोड गणना करते हैं। क्योंकि कोड समय-बाध्य और डिवाइस-बाध्य है, इसे पारगमन में रोकना किसी हमलावर को कोई स्थायी मूल्य प्रदान नहीं करता है।.
नामांकन क्यूआर कोड की भेद्यता सबसे अधिक अनदेखा किया जाने वाला जोखिम है। नामांकन क्यूआर कोड में एम्बेडेड टीओटीपी रहस्य अपने आप समाप्त नहीं होता है, इसलिए उस कोड का कोई भी स्क्रीनशॉट, ईमेल फॉरवर्ड, या बैकअप कॉपी अनिश्चित काल तक प्रयोग करने योग्य रहता है। इसे एक सफल स्कैन के बाद नामांकन कोड को समाप्त होने के लिए कॉन्फ़िगर करके कम करें, और किसी भी संग्रहीत ऐतिहासिक नामांकन कोड को हटाने के लिए अपने ईमेल और बैकअप सिस्टम का ऑडिट करें।.
हमेशा प्रमाणीकरण और एमएफए नामांकन प्रवाह के लिए डायनामिक क्यूआर कोड को प्राथमिकता दें। यदि कोई डिवाइस खो जाता है, तो डायनामिक कोड को तुरंत रद्द किया जा सकता है, भौतिक सामग्री को फिर से वितरित किए बिना अपडेट किया जा सकता है, और वास्तविक समय के विश्लेषण के साथ निगरानी की जा सकती है। स्टैटिक कोड केवल कम जोखिम वाली, केवल पढ़ने योग्य सामग्री के लिए उपयुक्त हैं जहां तत्काल निरस्तीकरण और ऑडिट लॉगिंग की आवश्यकता नहीं होती है।.