Ist Ihr Unternehmen vor böswilligen QR-Code-Angriffen geschützt? Ein einziger betrügerischer Scan kann Benutzer zu Portalen zur Erfassung von Anmeldeinformationen leiten, Malware installieren oder Unternehmensnetzwerke kompromittieren. Dieser Leitfaden behandelt die Hauptvektoren moderner QR-Bedrohungen und skizziert umsetzbare Strategien zur Verteidigung Ihrer Systeme und Kampagnen.
Die Bedrohungslandschaft von QR-Codes verstehen
QR-Codes dienen als praktische Verknüpfungen zwischen physischen Räumen und digitalen Zielen, doch ihr technisches Design birgt einen inhärenten blinden Fleck. Da die codierte Matrix nicht menschenlesbar ist, kann ein Benutzer allein durch Betrachten des Musters nicht erkennen, wohin es führt. Cyberkriminelle nutzen diese Undurchsichtigkeit aus, um „Quishing“ oder QR-Code-Phishing zu betreiben.

Angreifer nutzen mobile Scan-Gewohnheiten, um traditionelle Perimeter-Verteidigungen zu umgehen. Während Desktop-Browser in der Regel robuste Webfilter-Erweiterungen und Endpoint-Schutz einsetzen, fehlt mobilen Geräten oft vergleichbarer Schutz. Darüber hinaus betten böswillige Akteure häufig Codes in PDFs oder Word-Dokumente ein, die per E-Mail versendet werden. Sicherheitsfilter scannen oft Textinhalte anstatt eingebetteter Bilder, wodurch betrügerische Links direkt in den Posteingängen der Mitarbeiter landen können. Das Verständnis dieser Geschäftsrisiken und Lösungsansätze für QR-Code-Phishing ist der erste Schritt zur Minderung von Betriebsunterbrechungen.
Häufige Angriffsvektoren und Warnzeichen
Die Verteidigung Ihrer Umgebung erfordert das Erkennen, wie Angreifer bösartige Payloads liefern. Neben technischen Schwachstellen sollten Sie auch die umfassenderen QR-Code-Datenschutzrisiken und wie man sie vermeidet bei der Erfassung von Scan-Telemetriedaten berücksichtigen. Häufige Bereitstellungsschemata umfassen:
- Phishing über täuschende Anmeldungen: Betrügerische Portale imitieren Unternehmensplattformen wie Microsoft 365 oder Bankportale, um Mitarbeiteranmeldeinformationen zu sammeln.
- Physische Aufkleberüberlagerungen: Angreifer platzieren gedruckte Klebefolien direkt über authentischen Codes auf Parkuhren, Verkehrsschildern und Ladentheken.
- Verschleierte bösartige Weiterleitungen: Angreifer nutzen URL-Shortener oder sekundäre Weiterleitungsskripte, um Benutzer auf Websites zu leiten, die Malware oder Drive-by-Downloads hosten.
- Gefälschte Zahlungssysteme: Manipulierte Zahlungscodes leiten Kundentransaktionen auf das Konto eines Angreifers um, anstatt an den Zahlungsabwickler des Händlers.
- Eingebettetes Dokument-Quishing: Betrüger verteilen Rechnungen oder dringende Unternehmensmitteilungen mit eingebetteten Codes, um E-Mail-Gateways von Unternehmen zu umgehen.
Bevor Benutzer mit physischen Beschilderungen interagieren, sollten sie lernen, gefälschte QR-Codes zu erkennen indem sie auf falsch ausgerichtete Kanten, ungewöhnliche Texturen oder nicht übereinstimmende Markenlogos achten.
Technische Strategien für die sichere QR-Code-Generierung
Organisationen, die QR-Codes veröffentlichen, müssen während des Erstellungsprozesses defensive Kontrollen einbauen. Die Implementierung von Best Practices für die sichere QR-Code-Generierung verhindert unbefugte Manipulation und bewahrt das Markenvertrauen.
Dynamische QR-Codes priorisieren
Statische Codes betten die Ziel-URL direkt in die Pixelanordnung ein. Einmal gedruckt, kann das Ziel nicht mehr geändert werden; ist der Endpunkt kompromittiert oder falsch konfiguriert, muss das physische Asset entsorgt werden. Dynamische QR-Codes leiten über einen dazwischenliegenden Kurzlink, wodurch Administratoren die volle Kontrolle erhalten, URLs sofort zu aktualisieren oder den Zugriff zu widerrufen. Dynamische Plattformen protokollieren auch Scan-Telemetriedaten – wie Zeitstempel, allgemeine Standorte und Gerätetypen – was Sicherheitsteams ermöglicht, anomale Verkehrsspitzen zu erkennen.
Strenge HTTPS- und Verschlüsselungsstandards durchsetzen
Konfigurieren Sie QR-Ziele immer so, dass sie über sichere HTTPS-Verbindungen aufgelöst werden, die durch ein vertrauenswürdiges SSL/TLS-Zertifikat überprüft wurden. Sichere Protokolle schützen die Datenintegrität während der Übertragung zwischen dem mobilen Browser und Ihren Servern. Für Kampagnen, die proprietäre Dateien oder eingeschränkte Workflows enthalten, implementieren Sie sekundäre Zugangssperren wie Passwortüberprüfung, Zugangstoken oder Single Sign-On (SSO)-Authentifizierung.
Benutzerdefiniertes Branding und Design-Voreinstellungen anwenden
Generische Schwarz-Weiß-Muster lassen sich für Betrüger trivial nachbilden und mit physischen Aufklebern verdecken. Das Generieren von angepassten Codes, die Ihre offizielle Farbpalette, ein eingebettetes Unternehmenslogo und einen strukturierten Rahmen aufweisen, schafft visuelles Vertrauen. Ein generischer gefälschter Aufkleber, der über einen unverwechselbaren, gebrandeten Vermögenswert geklebt wird, wird für aufmerksame Nutzer offensichtlich sein.
Kontrollieren und Schützen Sie Ihre Touchpoints Behalten Sie die volle Kontrolle über Ihre Live-Kampagnen, indem Sie Ziele sofort aktualisieren und kompromittierte Links von einem zentralen Dashboard aus deaktivieren. Erstellen Sie verfolgbare, sichere Links mit dem Dynamischer QR-Code Generator heute verfügbar sind.
Sicherung physischer QR-Code-Bereitstellungen
Die Sicherheit physischer Assets ist ebenso entscheidend wie der digitale Schutz. Bei der Bereitstellung von Beschilderungen, Produktverpackungen oder Außenwerbung sollten betriebliche Kontrollen eingerichtet werden, um Manipulationen zu verhindern:
- Druckmaterialien regelmäßig überprüfen: Legen Sie Inspektionspläne für stark frequentierte Bereiche fest, um sich ablösende Aufkleber, beschädigte Rahmen oder überklebte Abziehbilder zu erkennen.
- Codes in Schutzgehäuse einfassen: Montieren Sie öffentliche Displays hinter Glas, Acrylrahmen oder manipulationssicheren Laminaten, um unbefugte physische Veränderungen zu verhindern.
- Explizite kontextbezogene Anweisungen bereitstellen: Drucken Sie klare Handlungsaufforderungen und geben Sie die genaue Zieldomain an, damit Nutzer wissen, welche Webadresse sie erwarten können.
- Veraltete Materialien deaktivieren: Beenden Sie abgelaufene Kampagnen, indem Sie deren Weiterleitungslinks archivieren und abgelaufene physische Materialien entfernen.
Scann-Hygiene und organisatorische Verteidigung
Die Schulung von Mitarbeitern im sicheren Umgang mit QR-Codes schließt die Lücke zwischen technischen Sicherheitsmaßnahmen und menschlichem Verhalten.

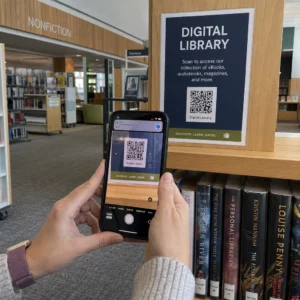
Smartphones zeigen eine Link-Vorschau an, bevor sie das Ziel in einem Browser öffnen. Nutzer müssen diese Vorschau auf betrügerische Taktiken wie falsch geschriebene Domains, vertauschte Buchstaben oder illegitime Subdomains überprüfen, die legitime Marken nachahmen sollen. Beim Scannen unbekannter Codes hilft die Verwendung eines webbasierten QR-Code Scanner oder ein Tool mit nativen Verifizierungsaufforderungen hilft, den Link zu analysieren, bevor Sie die Seite laden.
Organisationen sollten auch spezialisierte Tools zur Erkennung von QR-Code-Phishing zum Überprüfen eingehender E-Mail-Anhänge und zur Überwachung ungewöhnlicher Scan-Aktivitäten. Die Kombination von defensiv scannender Software mit Multi-Faktor-Authentifizierung (MFA) stellt sicher, dass selbst wenn ein Mitarbeiter seine Anmeldeinformationen auf einer betrügerischen Landingpage eingibt, der unbefugte Zugriff blockiert bleibt.
Um Ihre Marke und Ihr Publikum zu schützen, bewerten Sie jeden Berührungspunkt von der Erstellung bis zum finalen Scan. Implementieren Sie dynamische Links, die Ihnen sofortige Kontrolle über Ihre Ziele geben, überwachen Sie Verkehrsmuster auf Anomalien und stärken Sie sichere Scan-Gewohnheiten in Ihrer gesamten Belegschaft.
Häufig gestellte Fragen
Nein. QR-Codes sind neutrale Datenträger, die Text oder URLs kodieren. Die Cyberbedrohung geht ausschließlich vom im Code eingebetteten Ziellink aus, der auf Phishing-Seiten, bösartige Dateien oder nicht autorisierte Zahlungssysteme verweisen kann.
Dynamische Codes ermöglichen es Administratoren, die Ziel-URL jederzeit zu ändern oder den Link zu deaktivieren, ohne den physischen Code neu drucken zu müssen. Dies bietet einen schnellen Kill-Switch, falls ein Ziel kompromittiert oder wegen böswilliger Aktivitäten markiert wird.
Schließen Sie den Browser sofort, ohne persönliche Daten einzugeben oder Dateien herunterzuladen. Wenn Sie Passwörter oder sensible Daten eingegeben haben, ändern Sie Ihre Zugangsdaten sofort für alle relevanten Konten und benachrichtigen Sie Ihr IT-Sicherheitsteam.